CVE-2011-2523 को vsFTPd 2.3.4 में सत्यापित करने के लिए Python और Nmap NSE का उपयोग करने वाली अधिकृत Kali–Metasploitable2 लैब।


⚠️ केवल अधिकृत लैब — Kali Linux और Metasploitable2 का उपयोग करके एक पृथक VirtualBox Host-Only नेटवर्क में संचालित। किसी भी समय किसी भी अनधिकृत सिस्टम को स्कैन या एक्सेस नहीं किया गया।
CVE-2011-2523 ओपन सोर्स इतिहास में सबसे प्रसिद्ध सप्लाई चेन समझौतों में से एक है। 2011 में, आधिकारिक vsFTPd 2.3.4 स्रोत कोड को प्रोजेक्ट के डाउनलोड सर्वर पर बैकडोर किया गया था — एक हमलावर ने बाइनरी को इस तरह संशोधित किया कि :) वाला उपयोगकर्ता नाम दर्ज करने पर TCP पोर्ट 6200 पर एक बैकडोर शेल ट्रिगर हो जाता था, जिससे किसी भी रिमोट हमलावर को रूट एक्सेस मिल जाता था।
यह लैब एक संरचित भेद्यता मूल्यांकन पद्धति का उपयोग करके CVE-2011-2523 को सत्यापित करती है:
ftp-vsftpd-backdoor का उपयोग करकेयह वास्तविक भेद्यता मूल्यांकन कार्य है — वही पद्धति जिसका उपयोग प्रवेश परीक्षक और SOC विश्लेषक अधिकृत सुरक्षा मूल्यांकन करते समय करते हैं।
| घटक | विवरण |
|---|---|
| हमला करने वाली मशीन | Kali Linux |
| लक्ष्य मशीन | Metasploitable2 (जानबूझकर भेद्य) |
| हाइपरवाइज़र | Oracle VirtualBox |
| नेटवर्क | Host-Only एडाप्टर — पृथक, कोई इंटरनेट एक्सेस नहीं |
| उपकरण | Python 3, Nmap, NSE, python-nmap लाइब्रेरी |
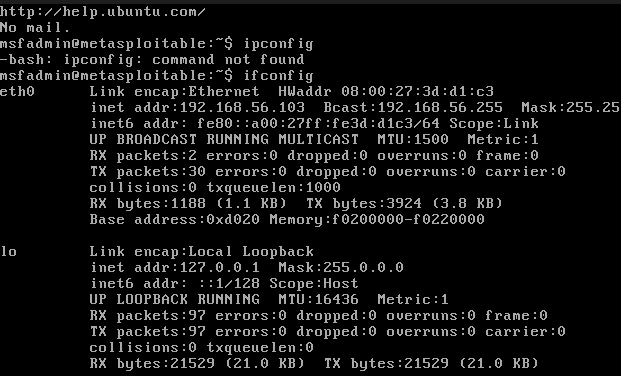
| लक्ष्य IP | 192.168.56.103 |
| फ़ील्ड | विवरण |
|---|---|
| CVE ID | CVE-2011-2523 |
| प्रभावित सॉफ़्टवेयर | vsFTPd 2.3.4 |
| CVSS स्कोर | 10.0 — गंभीर |
| भेद्यता प्रकार | बैकडोर / सप्लाई चेन समझौता |
| हमला वेक्टर | नेटवर्क — किसी प्रमाणीकरण की आवश्यकता नहीं |
| प्रभाव | रिमोट रूट शेल एक्सेस (uid=0) |
| खोजा गया | जुलाई 2011 |
| MITRE ATT&CK | T1195.002 (Compromise Software Supply Chain) |
बैकडोर कैसे काम करता है:
जब कोई क्लाइंट vsFTPd 2.3.4 से कनेक्ट होता है और :) (स्माइली फेस) अक्षरों वाला उपयोगकर्ता नाम भेजता है, तो बैकडोर कोड ट्रिगर हो जाता है — TCP पोर्ट 6200 पर एक लिसनर शेल खोलता है। पोर्ट 6200 से कनेक्ट करने पर बिना किसी अतिरिक्त प्रमाणीकरण के एक इंटरैक्टिव रूट शेल प्राप्त होता है।
Step 1: Confirm target IP on Host-Only network
         └── ifconfig / ip addr on Metasploitable2

Step 2: Verify connectivity
         └── ping 192.168.56.103 from Kali

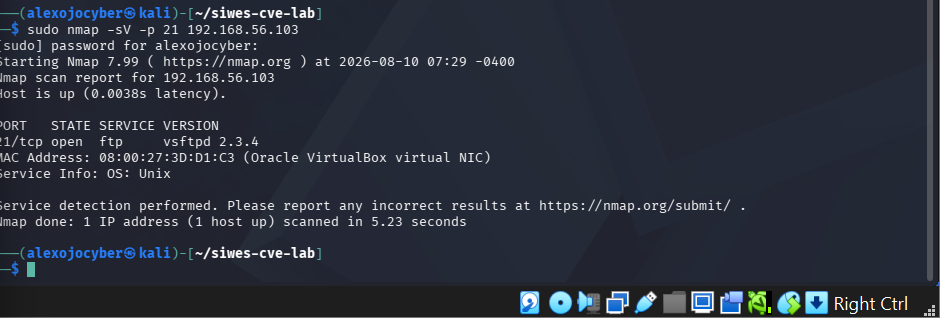
Step 3: Service & version detection
         └── nmap -sV -p 21 192.168.56.103
         └── Confirm: vsftpd 2.3.4

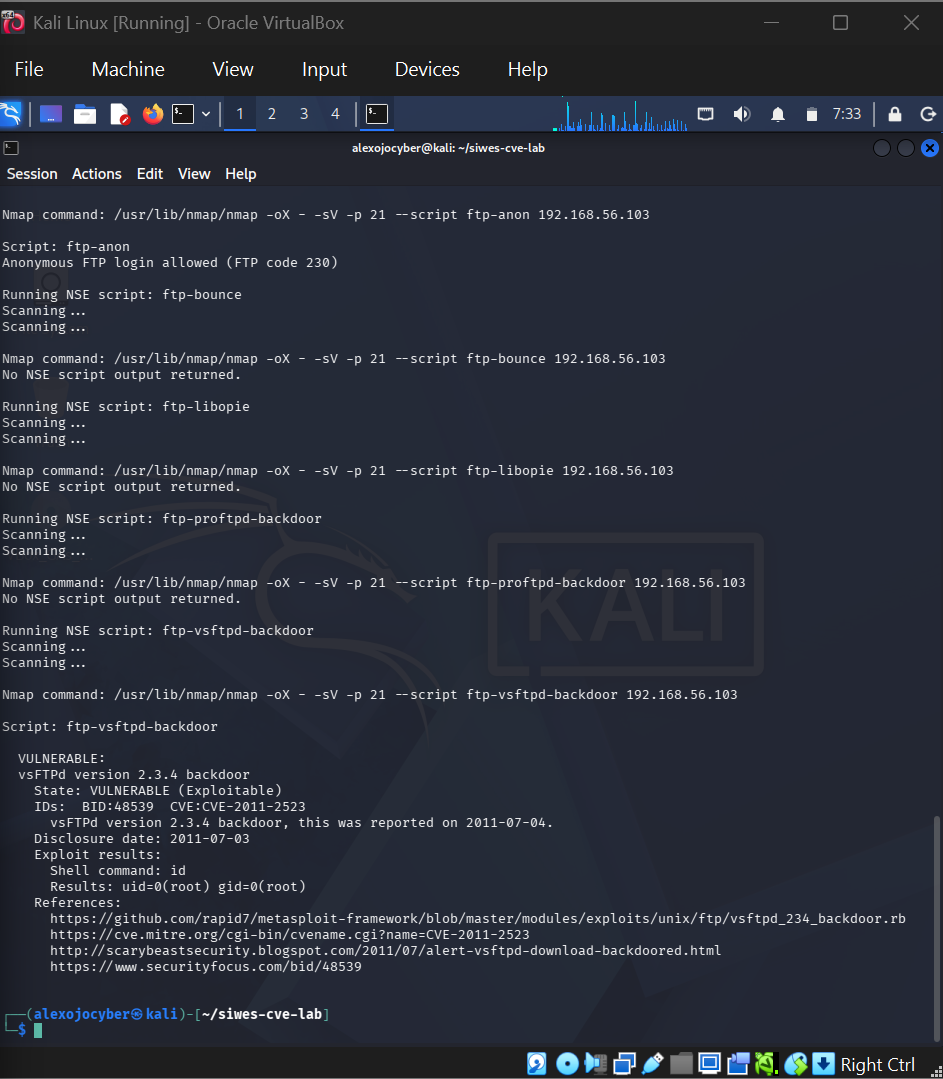
Step 4: Python-automated NSE scan
         └── python3 pythonnmap.py --host 192.168.56.103 --ports 21
         └── NSE scripts executed:
               ftp-anon
               ftp-bounce
               ftp-libopie
               ftp-proftpd-backdoor
               ftp-vsftpd-backdoor  ← CVE-2011-2523 validation

Step 5: Document findings & remediation
sudo nmap -sV -p 21 192.168.56.103
आउटपुट:
PORT   STATE SERVICE VERSION
21/tcp open  ftp     vsftpd 2.3.4
sudo python3 pythonnmap.py --host 192.168.56.103 --ports 21
sudo nmap --script ftp-vsftpd-backdoor -p 21 192.168.56.103
| सेवा | पोर्ट | निष्कर्ष | प्रमाण |
|---|---|---|---|
| FTP | TCP 21 | vsFTPd 2.3.4 पहचाना गया — ज्ञात बैकडोर वाला संस्करण | Nmap सेवा/संस्करण स्कैन |
| FTP | TCP 21 | अनाम FTP लॉगिन की अनुमति है | ftp-anon NSE आउटपुट |
| FTP | TCP 21 | लक्ष्य CVE-2011-2523 के प्रति संवेदनशील पुष्टि किया गया | ftp-vsftpd-backdoor NSE आउटपुट |
| CVE-2011-2523 | TCP 6200 | बैकडोर शेल ने uid=0(root) gid=0(root) लौटाया | NSE सत्यापन आउटपुट |
वास्तविक उत्पादन वातावरण में, उपचार में निम्नलिखित शामिल होंगे:
| कार्रवाई | प्राथमिकता |
|---|---|
| vsFTPd 2.3.4 को तुरंत हटाएँ और पैच किए गए संस्करण से बदलें | 🔴 गंभीर |
| इंस्टॉलेशन से पहले आधिकारिक विक्रेता हैश के विरुद्ध SHA-256 चेकसम का उपयोग करके सॉफ़्टवेयर की अखंडता सत्यापित करें | 🔴 गंभीर |
| जब तक स्पष्ट रूप से आवश्यक न हो, अनाम FTP पहुँच अक्षम करें | 🟠 उच्च |
| फ़ायरवॉल नियमों और नेटवर्क विभाजन का उपयोग करके FTP सेवा के एक्सपोज़र को प्रतिबंधित करें | 🟠 उच्च |
:) युक्त संदिग्ध उपयोगकर्ता नामों के लिए FTP प्रमाणीकरण लॉग की निगरानी करें | 🟡 मध्यम |
| FTP को पूरी तरह से SFTP (SSH File Transfer Protocol) से बदलने पर विचार करें | 🟡 मध्यम |
| नियंत्रण | फ़्रेमवर्क | प्रासंगिकता |
|---|---|---|
| T1195.002 | MITRE ATT&CK | सॉफ़्टवेयर आपूर्ति श्रृंखला से समझौता — vsFTPd स्रोत में बैकडोर इंजेक्ट किया गया |
| T1133 | MITRE ATT&CK | बाहरी रिमोट सेवाएँ — बैकडोर रिमोट रूट शेल खोलता है |
| T1190 | MITRE ATT&CK | सार्वजनिक-मुखी एप्लिकेशन का शोषण — FTP सेवा का रिमोट रूप से शोषण |
| SI-2 | NIST SP 800-53 | दोष उपचार — संवेदनशील सॉफ़्टवेयर को पैच करें और हटाएँ |
| SI-7 | NIST SP 800-53 | सॉफ़्टवेयर अखंडता — परिनियोजन से पहले सॉफ़्टवेयर चेकसम सत्यापित करें |
| RA-5 | NIST SP 800-53 | भेद्यता निगरानी और स्कैनिंग |
| A.12.6 | ISO 27001 | तकनीकी भेद्यताओं का प्रबंधन |
pythonnmap.py स्क्रिप्ट python-nmap लाइब्रेरी का उपयोग करके Nmap NSE स्कैन को स्वचालित करती है:
# Key functionality
import nmap

scanner = nmap.PortScanner()
scanner.scan(
    hosts=target_host,
    ports=target_ports,
    arguments='-sV --script ftp-anon,ftp-bounce,ftp-libopie,ftp-proftpd-backdoor,ftp-vsftpd-backdoor'
)
Python ऑटोमेशन के लाभ:
| कौशल | विवरण |
|---|---|
| CVE अनुसंधान | CVE-2011-2523 को तकनीकी रूप से समझा — आक्रमण वेक्टर, बैकडोर तंत्र, CVSS स्कोर |
| भेद्यता सत्यापन | नियंत्रित वातावरण में वास्तविक CVE की पुष्टि के लिए NSE स्क्रिप्टिंग का उपयोग किया |
| Nmap और NSE | सेवा पहचान, संस्करण स्कैनिंग, और स्क्रिप्ट-आधारित भेद्यता सत्यापन |
| Python सुरक्षा ऑटोमेशन | python-nmap लाइब्रेरी का उपयोग करके स्वचालित NSE स्कैन |
| निष्कर्ष प्रलेखन | साक्ष्य, गंभीरता और उपचार के साथ संरचित निष्कर्ष तालिका |
| उपचार योजना | प्राथमिकता-आधारित उपचार सिफ़ारिशें तैयार कीं |
| MITRE ATT&CK मैपिंग | T1195.002, T1133, T1190 — आपूर्ति श्रृंखला और दूरस्थ पहुँच तकनीकें |
| NIST फ्रेमवर्क मैपिंग | SI-2, SI-7, RA-5 — दोष उपचार और भेद्यता स्कैनिंग नियंत्रण |
| लैब सुरक्षा | पृथक Host-Only नेटवर्क बनाए रखा — अनधिकृत पहुँच का शून्य जोखिम |









