 alaatk/cve-2024-34474
Clario, विंडोज डेस्कटॉप के लिए 2024-04-11 तक, %PROGRAMDATA%\Clario के लिए कमजोर अनुमतियाँ हैं और वहां से DLLs को SYSTEM के रूप में लोड करने का प्रयास करता है।

Windows Desktop के लिए 2024-04-11 तक का Clario में %PROGRAMDATA%\Clario के लिए कमज़ोर अनुमतियाँ हैं और यह वहाँ से DLLs को SYSTEM के रूप में लोड करने का प्रयास करता है।
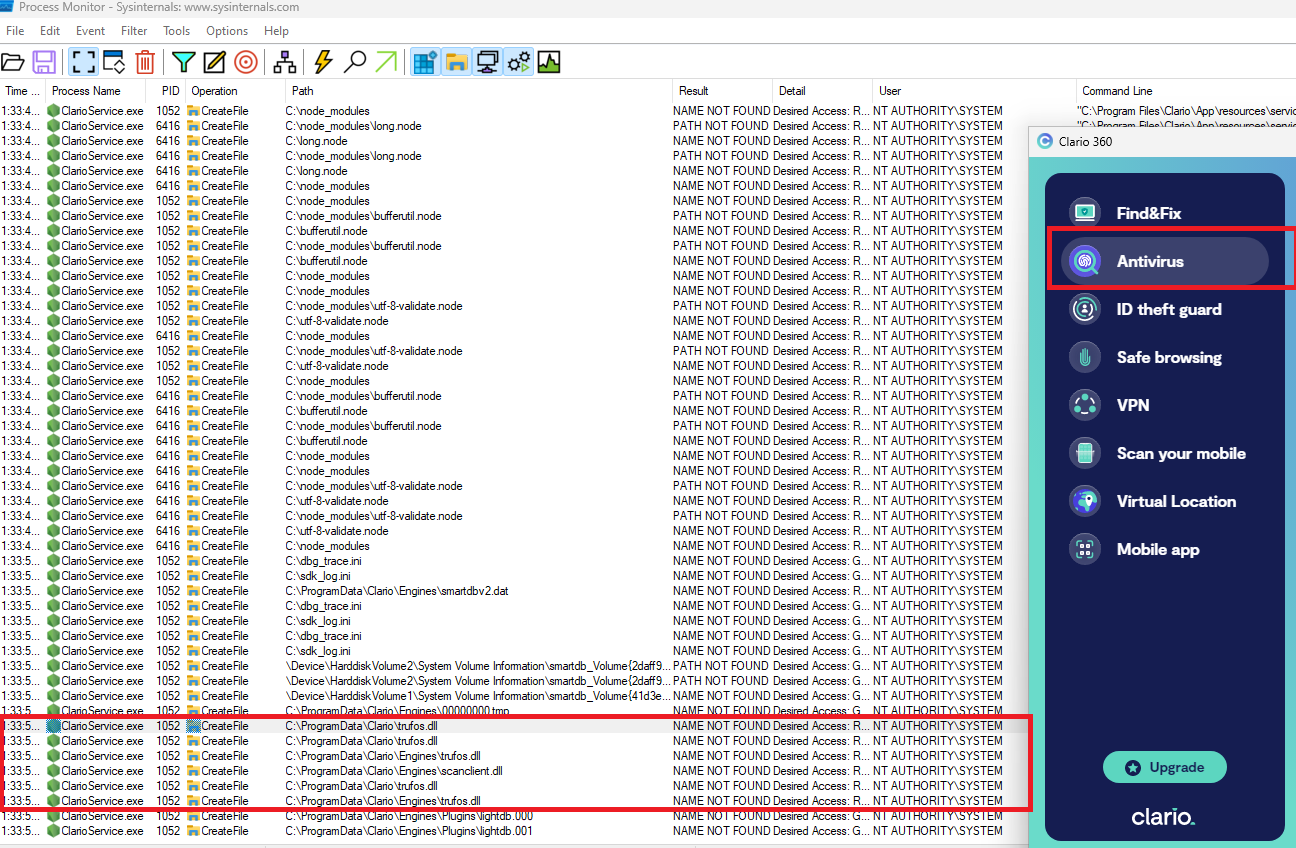
Windows डेस्कटॉप एप्लिकेशन के लिए Clario तब मौजूद न होने वाली DLL लाइब्रेरीज़ को C:\ProgramData\Clario\ और C:\ProgramData\Clario\Engines\ से लोड करने का प्रयास करता है जब कोई उपयोगकर्ता एंटीवायरस स्कैन करता है। DLL फ़ाइलें मौजूद नहीं हैं और यह प्रक्रिया SYSTEM विशेषाधिकारों के साथ शुरू की जाती है, भले ही कोई गैर-एडमिन इसे करे। डिफ़ॉल्ट रूप से, Windows सिस्टम पर, कोई भी प्रमाणित उपयोगकर्ता c:\ProgramData\Clario पथ के अंतर्गत फ़ाइलें/फ़ोल्डर बना सकता है। कम विशेषाधिकार वाला उपयोगकर्ता C:\ProgramData\Clario\ और C:\ProgramData\Clario\Engines\ के अंतर्गत DLL फ़ाइलें बना सकता है ताकि अपनी पसंद का मनमाना कोड निष्पादित कर सके, जिसके परिणामस्वरूप SYSTEM अधिकारों तक विशेषाधिकारों का उन्नयन होता है।
2024-04-11 तक के Clario संस्करण
असुरक्षित फ़ोल्डर: C:\ProgramData\Clario\ और C:\ProgramData\Clario\Engines\
सेवा: ClarioService.exe
Alaa Kachouh।
