
 al4n4n/cve-2026-58115
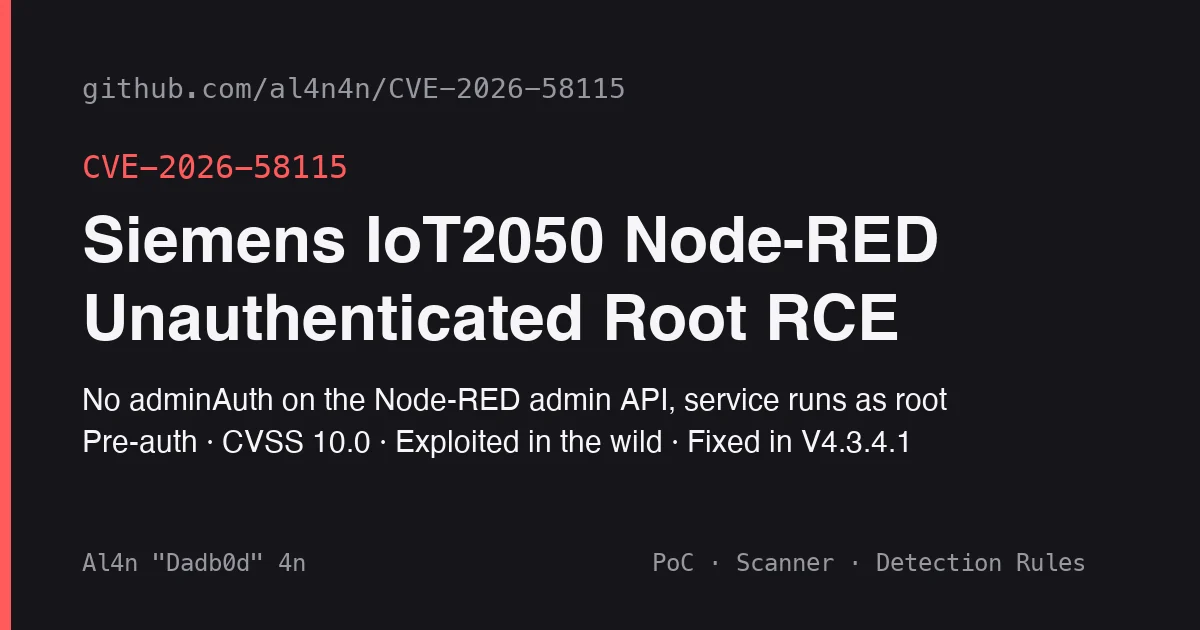
CVE-2026-58115 के लिए PoC, गैर-विनाशकारी स्कैनर, Docker प्रयोगशाला, PCAP और Suricata/Sigma पहचान नियम। यह Siemens SIMATIC IoT2050 पर Node-RED के प्रशासन API से बिना प्रमाणीकरण root अधिकारों के साथ RCE का मामला है।




जाँच · एक्सप्लॉइट · डिटेक्शन · PCAP · प्रभाव · राइट-अप
अस्वीकरण: यह टूल केवल अधिकृत सुरक्षा परीक्षण और शैक्षिक उद्देश्यों के लिए प्रदान किया गया है। इसका उपयोग केवल उन सिस्टमों के विरुद्ध करें जिनके आप स्वामी हैं या जिनका परीक्षण करने के लिए आपके पास स्पष्ट लिखित अनुमति है। कंप्यूटर सिस्टमों तक अनधिकृत पहुँच अवैध है।
CWE-306 | महत्वपूर्ण फ़ंक्शन के लिए अनुपस्थित प्रमाणीकरण | SIMATIC IoT2050 Advanced (6ES7647-0BA00-1YA2), Industrial OS < V4.3.4.1 जिसमें Node-RED स्थापित है | रिमोट प्री-ऑथ, TCP/1880, कोई उपयोगकर्ता इंटरैक्शन नहीं
IoT2050 पर भेजा गया Node-RED रनटाइम पोर्ट 1880 पर सुनता है, जिसमें कोई adminAuth कॉन्फ़िगर नहीं है और यह root के रूप में चलता है। जो भी पोर्ट तक पहुँच सकता है, वह वर्तमान फ़्लो पढ़ सकता है, POST /flows के माध्यम से एक नया फ़्लो डिप्लॉय कर सकता है, और उसमें एक exec नोड शामिल कर सकता है। कमांड uid 0 के रूप में चलता है और इसका आउटपुट http in / http response जोड़ी के माध्यम से सीधे हमलावर तक वापस भेजा जा सकता है। एक अनप्रमाणित अनुरोध फ़्लो को डिप्लॉय करता है, दूसरा उसे ट्रिगर करता है। v3.1 और v4.0 दोनों पर CVSS 10.0। VulnCheck ने 2026-10-30 को अपने हनीपॉट्स के विरुद्ध शोषण के प्रयास देखे, जो Siemens सलाह के ढाई महीने बाद था।
लेखक: al4n4n (Dadb0d)
राइट-अप: blog.al4n4n.com/CVE-2026-58115-Siemens-IoT2050-Node-RED-Unauthenticated-Root-RCE/
में ठीक किया गया: Industrial OS V4.3.4.1 (Siemens SSA-834709)
Siemens IoT2050 बोर्ड सपोर्ट पैकेज को ओपन सोर्स के रूप में प्रकाशित करता है: siemens/meta-iot2050 (MIT, Isar/Debian)। उस रेपो में Node-RED लेयर वही है जिसके बारे में यह CVE है, और यह पूरी कहानी दो फ़ाइलों में बताती है।
systemd यूनिट, meta-node-red/recipes-app/node-red/files/node-red.service.tmpl टैग V01.06.01 पर (कमिट 5259222771, 2025-12-22):
[Service]
Type=idle
User=root                                             # <-- runs as uid 0
WorkingDirectory=${NODE_RED_HOME_DIR}
ExecStart=/usr/bin/node-red -u ${NODE_RED_HOME_DIR}/.node-red
node-red-home.inc में NODE_RED_HOME_DIR ?= "/root" के साथ। यह लेयर कोई settings.js नहीं भेजती है और स्ट्रिंग adminAuth रिपॉज़िटरी में कहीं भी मौजूद नहीं है। इसलिए पहली बार शुरू होने पर Node-RED अपनी डिफ़ॉल्ट settings.js लिखता है, जिसमें पूरा प्रमाणीकरण ब्लॉक टिप्पणी में बंद है:
    //adminAuth: {                                    // <-- never enabled
    //    type: "credentials",
    //    users: [{ username: "admin", password: "...", permissions: "*" }]
    //},
Node-RED का admin API डिज़ाइन से ही खुला रखा गया है जब तक adminAuth सेट न हो; यही इसका प्रलेखित व्यवहार है। बग यह है कि इसे एक औद्योगिक गेटवे पर इसी तरह भेजा गया है, सभी इंटरफ़ेस पर बाइंड करके, root के रूप में, और स्वचालित रूप से शुरू करके: रेसिपी में कोई preset नहीं है, इसलिए Debian का dh_installsystemd डिफ़ॉल्ट इंस्टॉल पर यूनिट को सक्षम और शुरू कर देता है। रेसिपी का नाम node-red_4.0.9.bb है, लेकिन जिस Siemens npm-shrinkwrap.json से यह इंस्टॉल होती है वह Node-RED 4.1.0 को रिज़ॉल्व करता है, और वास्तव में वही चलता है।
V01.06.01 और V01.06.04 के बीच लेयर में एकमात्र परिवर्तन कमिट 6d7046b4 (2026-03-25, "node-red: disable service by default") है, जो disable node-red.service और --no-start के साथ एक 99-node-red.preset जोड़ता है। यह सेवा को तब तक चलने से रोकता है जब तक कोई ऑपरेटर इसे सक्षम न करे। यह प्रमाणीकरण नहीं जोड़ता। Industrial OS V4.3.4.1 में यह परिवर्तन है, कोई adminAuth कॉन्फ़िगरेशन है, या दोनों, यह सार्वजनिक नहीं है; Siemens की अपनी शमन सलाह है कि Node-RED को अनइंस्टॉल करें या Node-RED सुरक्षा गाइड का पालन करते हुए इसे हार्डन करें।
settings.js में कोई adminAuth नहीं (जो कॉन्फ़िगरेशन भेजा गया है)Node-RED-API-Version: v2 हेडर केवल सुविधा के लिए भेजा जाता है।Root मुफ़्त में मिलता है क्योंकि यूनिट User=root के रूप में चलती है। ऐसे Node-RED इंस्टेंस पर जो अनप्रिविलेज्ड उपयोगकर्ता के रूप में चलता है, वही अनुरोध अभी भी उस उपयोगकर्ता के रूप में कमांड निष्पादन देते हैं।
| फ़ाइल | उद्देश्य |
|---|---|
setup.py | लैब: Siemens के lockfile से लक्ष्य इमेज बनाता है, कमज़ोर / ठीक किए गए / हार्डन किए गए कंटेनर शुरू करता है |
Dockerfile | लक्ष्य इमेज: Debian + Node-RED, ठीक वैसे ही बनाया गया जैसे meta-node-red इसे बनाता है, ठीक वैसे ही शुरू किया गया जैसे Siemens यूनिट इसे शुरू करती है |
check.py | गैर-विनाशकारी स्कैनर: GET /auth/login, /settings, /flows; --json; exit 0/1/2 |
poc.py | एक फ़्लो डिप्लॉय करता है (http in → exec → http response), id वापस पढ़ता है, मूल फ़्लो बहाल करता है |
verify.py | डैशबोर्ड: वातावरण, जाँच, N शोषण राउंड, नेगेटिव कंट्रोल, निर्णय |
detection/cve-2026-58115.rules | admin API के माध्यम से अनऑथेंटिकेटेड डिप्लॉयमेंट के लिए Suricata नियम |
detection/cve-2026-58115.yml | होस्ट पक्ष के लिए Sigma नियम: Node-RED प्रोसेस द्वारा शेल स्पॉन करना |
capture/CVE-2026-58115.pcap | एक जाँच + शोषण रन का लाइव कैप्चर (70 पैकेट, सादा HTTP) |
poster.png | रिपॉज़िटरी पोस्टर छवि |
CVE-2026-58115/
├── README.md
├── LICENSE
├── poster.png
├── Dockerfile                 # Emulated target (see "What this repo proves")
├── setup.py                   # Lab setup / teardown
├── check.py                   # Non-destructive vulnerability scanner
├── poc.py                     # Single-shot exploit (deploy flow, run `id`, restore)
├── verify.py                  # Verification dashboard with negative control
├── capture/
│   ├── CVE-2026-58115.pcap    # Live exploit capture
│   └── README.md              # How it was captured, what is in it
└── detection/
    ├── cve-2026-58115.rules   # Suricata
    └── cve-2026-58115.yml     # Sigma
# Downloads Siemens' npm-shrinkwrap.json (sha256 verified), builds the image,
# starts :1880 vulnerable, :1881 fixed (service disabled), :1882 hardened (adminAuth)
python3 setup.py

# Match the V01.06.01 base exactly (Debian trixie) instead of bookworm
python3 setup.py --base debian:trixie-slim

python3 setup.py --teardown
python3 check.py http://192.0.2.10:1880
python3 check.py http://192.0.2.10:1880 --json
python3 poc.py http://192.0.2.10:1880            # deploys flow, runs `id`, restores flows
python3 poc.py http://192.0.2.10:1880 --cmd 'cat /etc/os-release'






