 ahmedkhlief/apt-hunter
APT-Hunter विंडोज इवेंट लॉग के लिए एक थ्रेट हंटिंग टूल है जो पर्पल टीम माइंडसेट द्वारा बनाया गया है ताकि विंडोज इवेंट लॉग के समुद्र में छिपे एपीटी मूवमेंट का पता लगाया जा सके और संदिग्ध गतिविधि को उजागर करने में लगने वाले समय को कम किया जा सके।

Windows इवेंट लॉग्स के लिए थ्रेट हंटिंग, जिसे पर्पल-टीम मानसिकता के साथ बनाया गया है।


APT-Hunter, Windows इवेंट लॉग्स के लिए एक थ्रेट हंटिंग टूल है। यह पूर्व-निर्धारित डिटेक्शन नियमों और लॉग आंकड़ों का उपयोग करके बड़ी मात्रा में इवेंट्स में छिपी APT गतिविधि को सामने लाता है, जिससे संदिग्ध व्यवहार को उजागर करने में लगने वाला समय कम हो जाता है। यह विशेष रूप से कॉम्प्रोमाइज़ असेसमेंट के लिए प्रभावी है।
परिणाम एक टाइमलाइन के रूप में लिखे जाते हैं जिसे सीधे Excel, Timeline Explorer, Timesketch और समान टूल्स में विश्लेषित किया जा सकता है, या अंतर्निहित वेब डैशबोर्ड में वैकल्पिक लोकल-LLM ट्राइएज के साथ देखा जा सकता है।
Releases पेज से कंपाइल किए गए बाइनरीज़ डाउनलोड करें, या सोर्स से चलाएँ (Python 3.8+):
git clone https://github.com/ahmedkhlief/APT-Hunter.git
cd APT-Hunter
python3 -m pip install -r requirements.txt
python3 APT-Hunter.py -p /opt/wineventlogs/ -o Project1 -allreport
-p एक डायरेक्टरी या एकल फ़ाइल स्वीकार करता है। विश्लेषण समाप्त होने पर डैशबोर्ड खोलने के लिए -web जोड़ें।
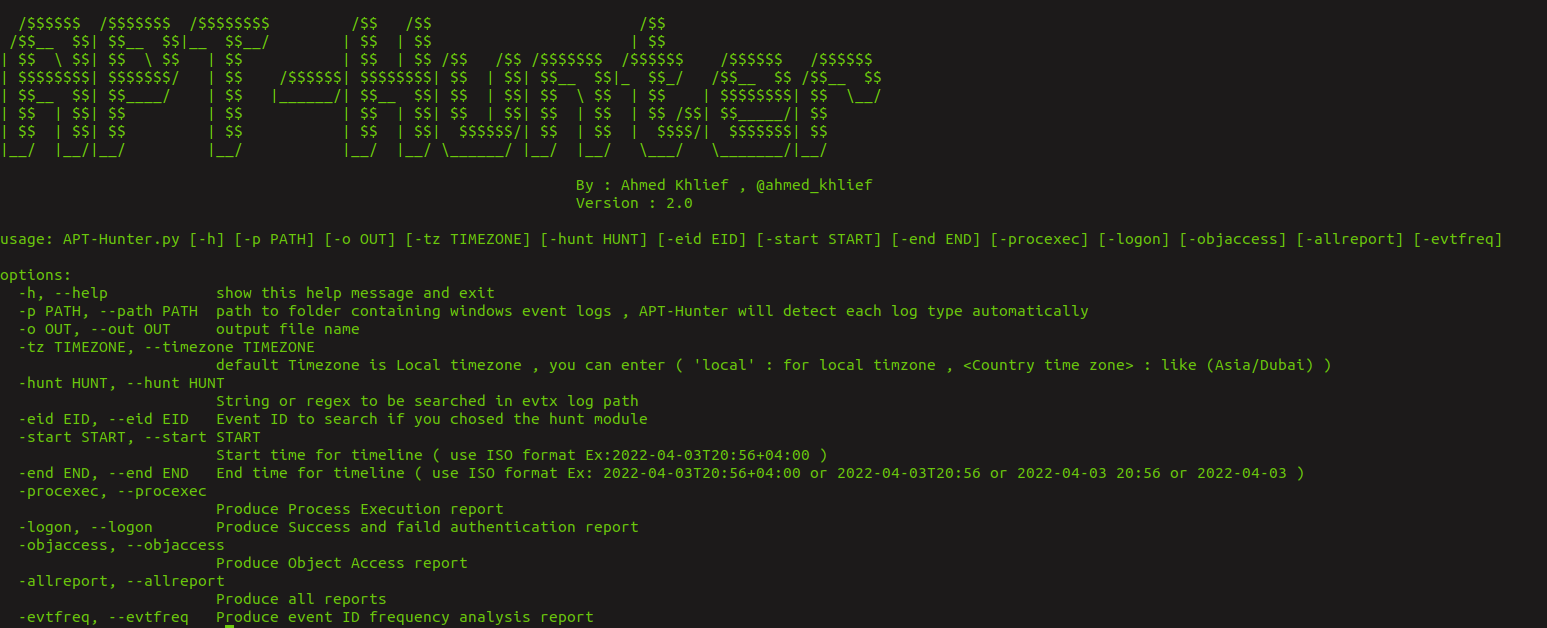

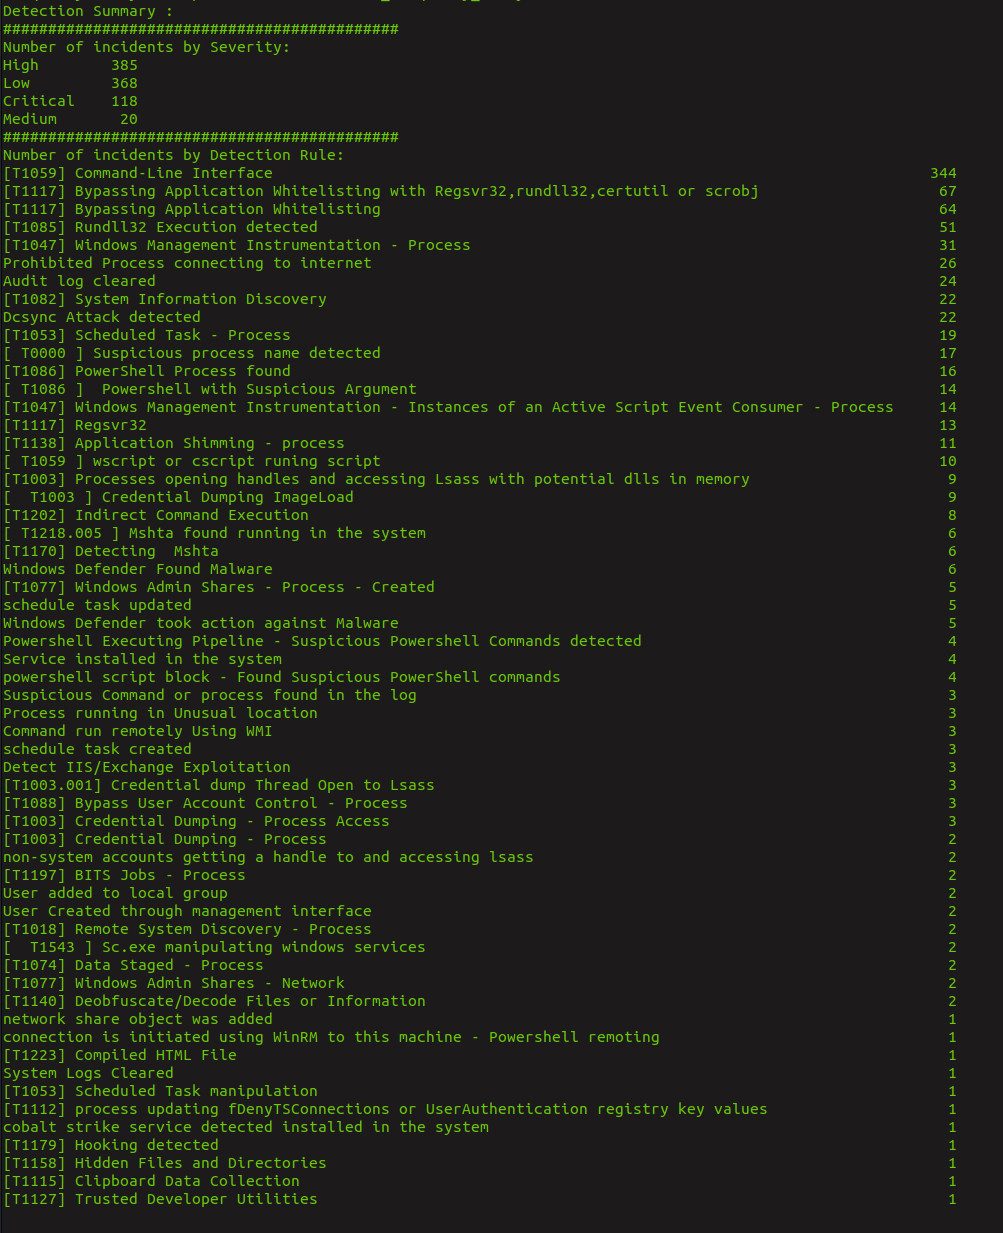
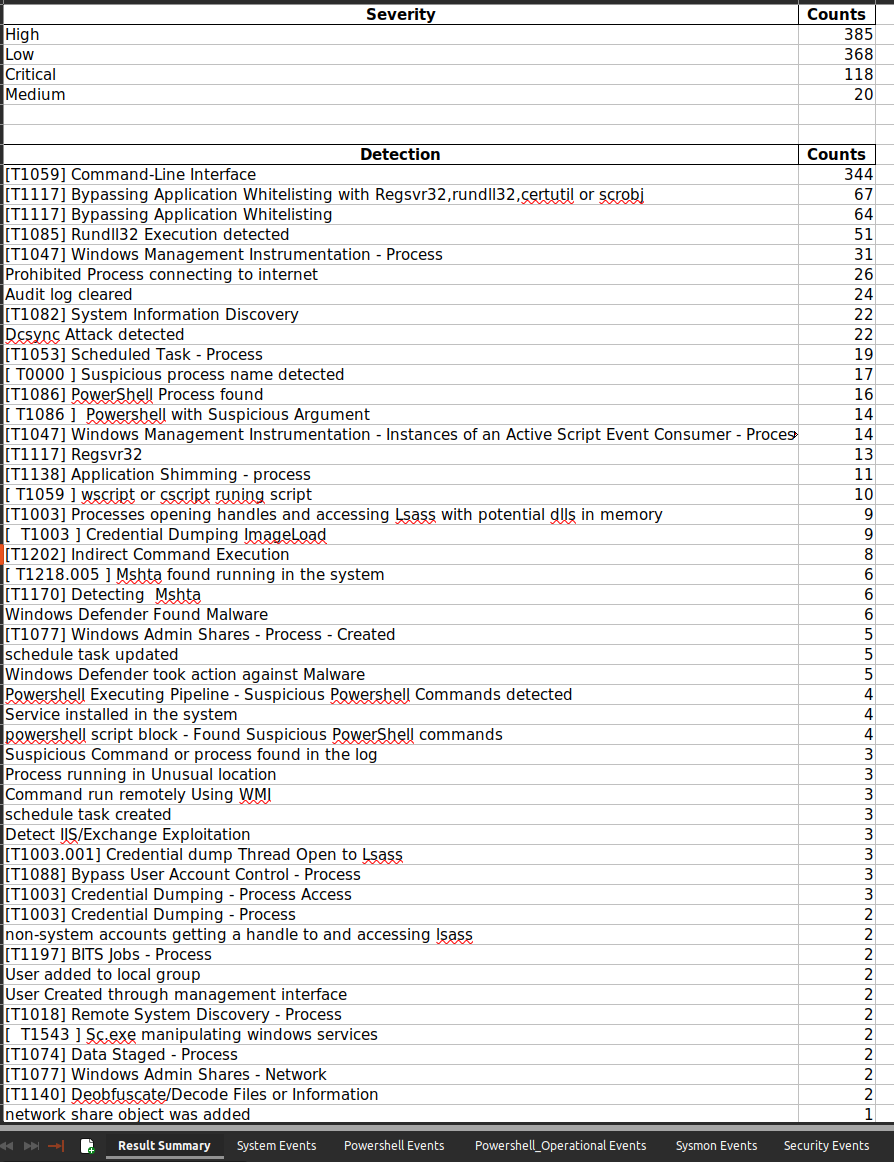
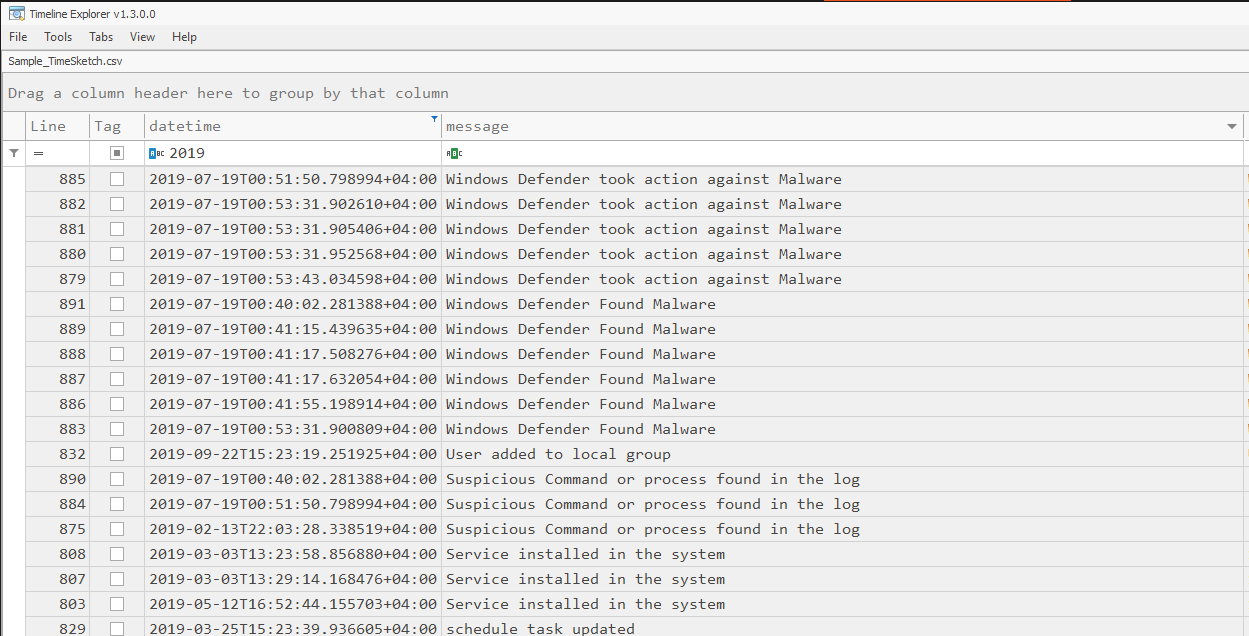
पूरी सूची के लिए python3 APT-Hunter.py -h चलाएँ। मुख्य विकल्प:
| विकल्प | विवरण |
|---|---|
-p, --path | विश्लेषण करने के लिए लॉग फ़ाइल या फ़ोल्डर |
-o, --out | आउटपुट नाम / डायरेक्टरी |
-start, -end | टाइमलाइन को सीमित करें (ISO प्रारूप) |
-tz | टाइमज़ोन (local या जैसे Asia/Dubai) |
-cores | उपयोग किए जाने वाले CPU कोर (डिफ़ॉल्ट: उपलब्ध का आधा) |
-hunt, -huntfile, -eid | स्ट्रिंग/regex, regex फ़ाइल, या Event ID द्वारा हंट करें |
-sigma, -rules | JSON में परिवर्तित Sigma नियमों के साथ हंट करें |
-o365hunt, -o365rules, -o365raw | Office 365 ऑडिट लॉग हंटिंग |
-procexec, -logon, -objaccess, -allreport | अतिरिक्त रिपोर्ट |
-web, -webview, -webhost, -webport | वेब डैशबोर्ड लॉन्च करें |
-llm, -llm-provider, -llm-url, -llm-model, -llm-key, -llm-severity, -llm-batch, -llm-context | लोकल LLM विश्लेषण |
EVTX फ़ाइलों के एक फ़ोल्डर का विश्लेषण करें (लॉग प्रकार स्वतः पहचाने जाते हैं):
python3 APT-Hunter.py -p /opt/wineventlogs/ -o Project1 -allreport
एक समय-सीमा पर ध्यान केंद्रित करें:
python3 APT-Hunter.py -p /opt/wineventlogs/ -o Project1 -allreport -start 2022-04-03 -end 2022-04-05T20:56
स्ट्रिंग, regex, या regexes की फ़ाइल के साथ हंट करें:
python3 APT-Hunter.py -hunt "psexec" -p /opt/wineventlogs/ -o Project2
python3 APT-Hunter.py -huntfile "(psexec|psexesvc)" -p /opt/wineventlogs/ -o Project2
python3 APT-Hunter.py -huntfile huntfile.txt -p /opt/wineventlogs/ -o Project2
Sigma नियमों के साथ हंट करें:
python3 APT-Hunter.py -sigma -rules rules.json -p /opt/wineventlogs/ -o Project2
APT-Hunter के लिए परिवर्तित नवीनतम Sigma नियम प्राप्त करें (rules.json लिखता है):
./Get_Latest_Sigma_Rules.sh
ब्राउज़र में जनरेट की गई रिपोर्ट ब्राउज़ करें: फ़िल्टरिंग, चार्ट, इंसिडेंट टाइमलाइन और IR रिपोर्ट एक्सपोर्ट।
python3 run_webapp.py <Output>/<Output>_Report.xlsx     # or pass the output directory
python3 APT-Hunter.py -p <logs> -o <Output> -web         # analyse, then open the dashboard
python3 APT-Hunter.py -webview <Output>                  # open an existing report
किसी ट्राइएज फ़ाइंडिंग को स्वीकार करने पर उसे उसके साक्ष्य के साथ इंसिडेंट टाइमलाइन पर पिन कर दिया जाता है, जो कोलैप्सिबल सब-इवेंट्स के रूप में संलग्न होते हैं: वे बाकी सब के साथ इंटरलीव्ड होने के बजाय टेबल में फ़ाइंडिंग के नीचे रहते हैं, और उन्हें टाइमलाइन चार्ट से बाहर रखा जाता है ताकि चार्ट पठनीय बने रहें। किसी फ़ाइंडिंग को हटाने पर उसके सब-इवेंट्स भी हट जाते हैं।
सर्वर डिफ़ॉल्ट रूप से 0.0.0.0:5000 पर बाइंड होता है। इसे बदलने के लिए --host / --port (या -webhost / -webport) का उपयोग करें, उदाहरण के लिए इसे लोकल रखने के लिए --host 127.0.0.1। रिपोर्ट कैश पुनर्निर्मित होने पर समीक्षित फ़ाइंडिंग्स और टाइमलाइन सुरक्षित रहते हैं।
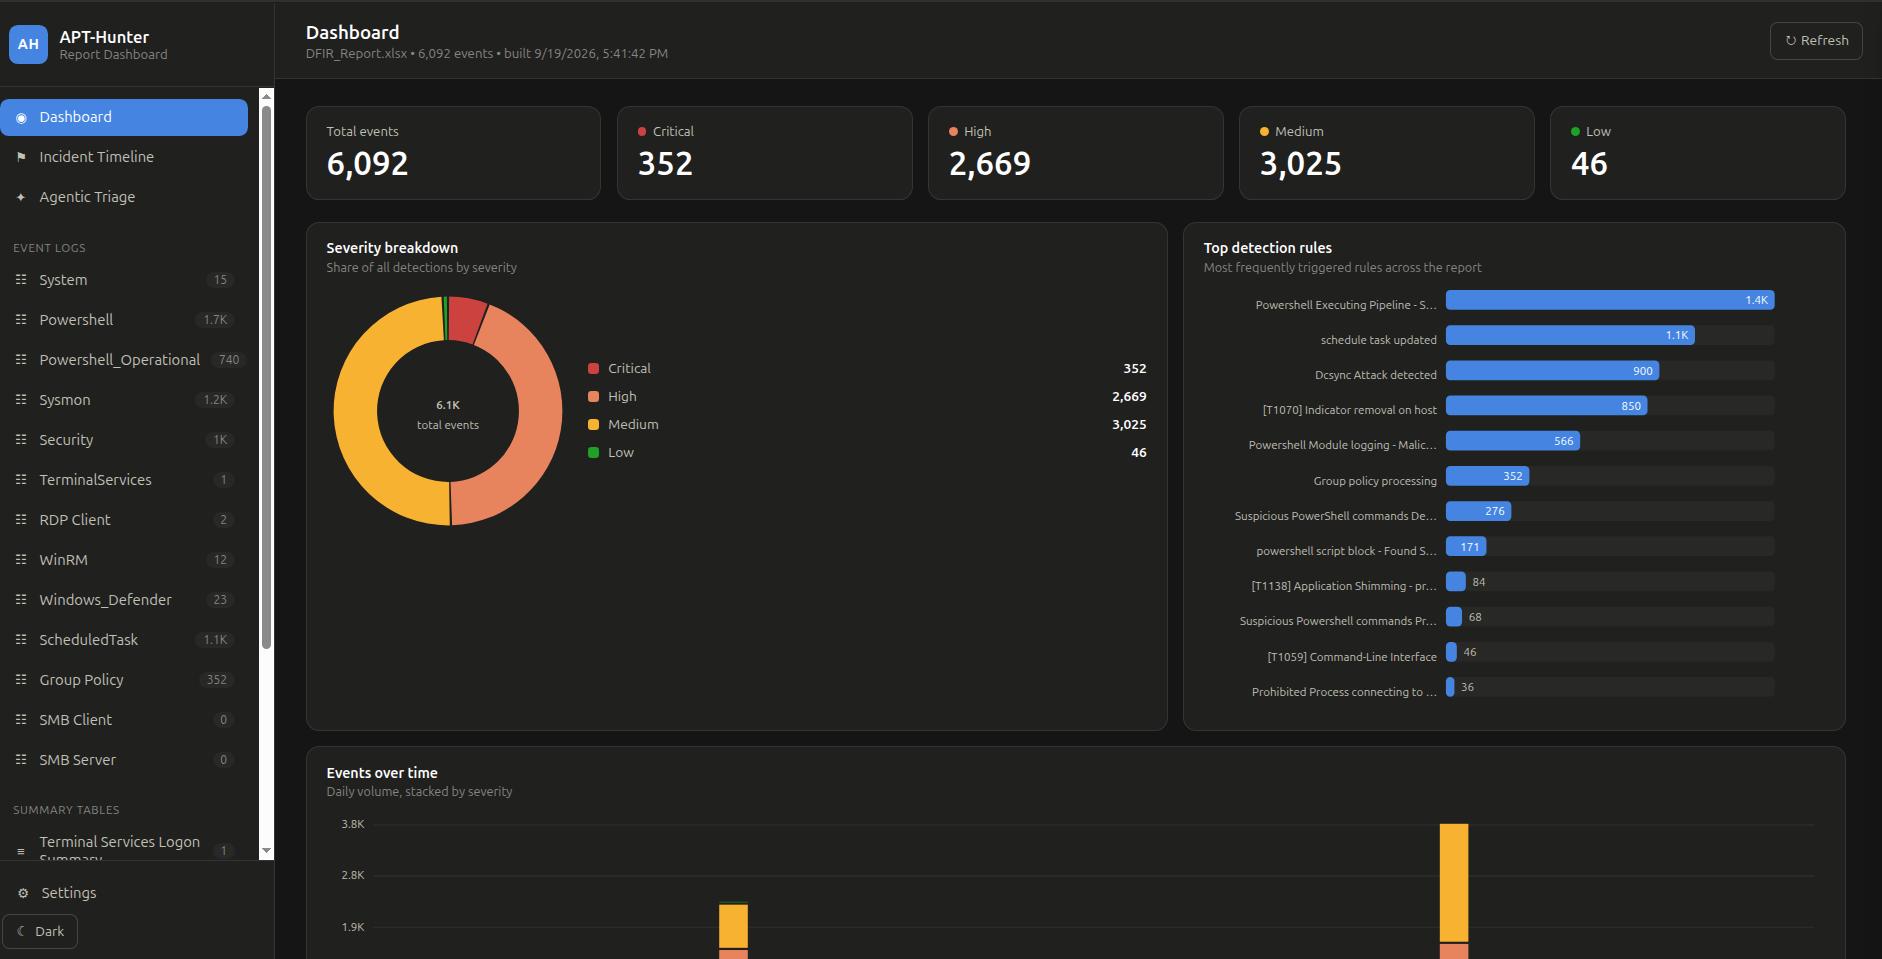
मुख्य डैशबोर्ड: कुल इवेंट्स और गंभीरता की गिनती, गंभीरता का विभाजन, सर्वाधिक ट्रिगर हुए डिटेक्शन नियम, और दैनिक इवेंट वॉल्यूम। साइडबार रिपोर्ट में प्रत्येक इवेंट लॉग और सारांश तालिका को सूचीबद्ध करता है।
