
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
KitHack — हैकिंग टूल्स पैक और बैकडोर जनरेटर। | Kitploit
उपकरण/GitHubGitHub/adrmxr/kithack
एंड्रॉइड सुरक्षाभेद्यता परीक्षण फ्रेमवर्कवाई-फाई ऑडिटिंगशोषण फ्रेमवर्कपासवर्ड हमलेपेलोड जनरेशनवेब एप्लिकेशन शोषणजानकारी एकत्र करनाफिशिंग
GitHubadrmxr/kithack

KitHack

हैकिंग टूल्स पैक और बैकडोर जनरेटर।

2.1k268291 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
रिपॉजिटरी देखेंवेबसाइट

KitHack एक फ्रेमवर्क है जो विभिन्न पेनिट्रेशन टेस्टिंग टूल्स को डाउनलोड और इंस्टॉल करने की प्रक्रिया को स्वचालित करने के लिए डिज़ाइन किया गया है, जिसमें एक विशेष विकल्प है जो Metasploit Framework के माध्यम से मल्टीप्लेटफॉर्म बैकडोर उत्पन्न करने की अनुमति देता है।

चेतावनी

DEPRECATED.

KitHack के साथ संगत वितरण:

वितरणस्थिति
Kali Linuxसंगत
Ubuntuसंगत
Xbuntuसंगत
Debianसंगत
Raspbianसंगत
Deepinसंगत
Parrot OSसंगत
Arch Linuxविकासाधीन
Termuxविकासाधीन

स्थापना:

# अपनी पैकेज सूची अपडेट करें
$ sudo apt update

# python3 और python3-pip स्थापित करें
$ sudo apt install python3 python3-pip

# रिपॉजिटरी क्लोन करें
$ git clone https://github.com/AdrMXR/KitHack.git

# रिपॉजिटरी में प्रवेश करें
$ cd KitHack

# KitHack स्थापित करें
$ sudo bash install.sh

# KitHack प्रारंभ करें
$ sudo python3 KitHack.py

# आप इसे शॉर्टकट से भी चला सकते हैं
$ kithack

# जब आप अपडेट करना चाहें तो चलाएँ
$ sudo bash update.sh

# अनइंस्टॉल करने के लिए चलाएँ
$ sudo bash uninstall.sh

निर्भरताएँ:

  • sudo
  • xterm
  • postgresql
  • Metasploit-Framework
  • apktool
  • aapt
  • jarsigner
  • zipalign
  • requests
  • pwgen
  • py-getch
  • python-tk
  • pathlib
  • python-zenity
  • pgrep
  • Ngrok authtoken

नई विशेषताएँ:

1) पुराने टूल्स को हटाना।

  • यह आवश्यक है कि हमारे उपयोगकर्ता हमें किसी भी टूल के बारे में रिपोर्ट करें जो ठीक से इंस्टॉल नहीं हो रहा है, क्योंकि इस तरह हम इसे KitHack से पूरी तरह हटा सकते हैं।

2) नए टूल्स का एकीकरण।

  • जैसे हम टूल्स हटाते हैं, वैसे ही कुछ नए भी जोड़ते हैं। यदि आपके पास GitHub पर कोई व्यक्तिगत प्रोजेक्ट है जिसे आप हमारे टूल किट में शामिल देखना चाहते हैं, या यदि आप KitHack के योगदानकर्ता बनने में रुचि रखते हैं, तो कृपया हमारा योगदान दिशानिर्देश पढ़ें।

3) पेलोड प्रकारों का एकीकरण (स्टेज्ड और स्टेजलेस)।

  • KitHack हमें स्टेज्ड और स्टेजलेस दोनों प्रकार के पेलोड का उपयोग करने की अनुमति देता है। यदि आप उनके अंतर जानना चाहते हैं, तो यहाँ देखें।

4) वैध Android एप्लिकेशन को संक्रमित करने की अनुमति देने वाली एक नई विधि का शामिल करना।

  • KitHack हमें मूल APK को संक्रमित करने का विकल्प प्रदान करता है। ध्यान दें कि सभी एप्लिकेशन असुरक्षित नहीं होते हैं।

5) ngrok के साथ TCP कनेक्शन उत्पन्न करना।

  • अब आप अपने नेटवर्क के बाहर हमले करने के लिए ngrok के साथ भी काम कर सकते हैं, बिना पोर्ट खोलने की आवश्यकता के। कॉन्फ़िगरेशन फ़ाइल ngrok.yml डिफ़ॉल्ट रूप से KitHack/.config में संग्रहीत होती है। यदि किसी कारणवश आपको KitHack से फिर से अपना authtoken पूछने की आवश्यकता है, तो rm .config/ngrok.yml लिखें।

6) Metasploit का स्वचालन।

  • आपको अपने पेलोड की सेटिंग्स फिर से स्थापित करने में समय बर्बाद नहीं करना पड़ेगा, KitHack metasploit को जल्दी से सुनने के लिए तैयार करता है।

7) Android के लिए पेलोड का अनुकूलन।

  • अब आपके पास Android के लिए अपना खुद का पेलोड अनुकूलित करने की संभावना भी है। KitHack के साथ आप metasploit द्वारा उत्पन्न डिफ़ॉल्ट APK नाम "MainActivity" को बदल सकते हैं और डिफ़ॉल्ट Android आइकन को भी संशोधित कर सकते हैं। प्रारूप जानने के लिए यहाँ क्लिक करें।

8) किसी भी APK के लिए स्वचालित स्थायित्व का अनुप्रयोग।

  • अपने metasploit सत्र के बहुत जल्दी समाप्त होने की चिंता भूल जाइए, KitHack के साथ अब आप किसी भी APK के लिए अपनी स्थायित्व फ़ाइल उत्पन्न कर सकते हैं। यदि आप जानना चाहते हैं कि इसे meterpreter शेल में कैसे चलाएँ, तो यहाँ क्लिक करें।

9) टूल्स का निष्पादन।

  • अब उपयोगकर्ता सीधे KitHack से टूल्स चला सकता है, भले ही वे पहले से स्थापित हों।

10) clean.sh का निर्माण।

  • यदि आपको अपने tools और output फ़ोल्डरों में KitHack द्वारा उत्पन्न सामग्री को हटाने की आवश्यकता है, तो आप इसे जल्दी से करने के लिए clean.sh फ़ाइल चला सकते हैं।

कुछ असुरक्षित APK:

APKसंस्करण
FaceApp1.00
Pou1.4.79
Google Now Launcher1.4.large
Terminal Emulator1.0.70
Solitaire3.6.0.3
RAR5.60.build63
WPSApp1.6.7.3
Phone Cleaner1.0
Ccleaner1.19.74
AVG Cleaner2.0.2

स्क्रीनशॉट:

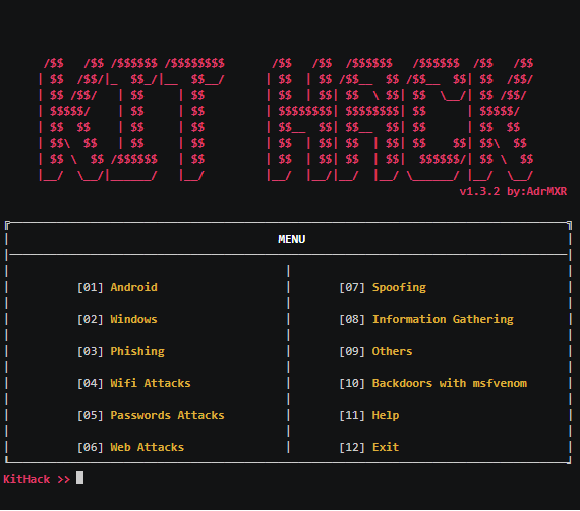
मुख्य मेनूबैकडोर जनरेटर
Indexf

वीडियो:

Demo 1Demo 2

मेनू:

  • एंड्रॉइड
  • विंडोज
  • फ़िशिंग
  • वाईफ़ाई हमले
  • पासवर्ड हमले
  • वेब हमले
  • स्पूफिंग
  • सूचना संग्रह
  • अन्य
  • msfvenom के साथ बैकडोर

बग?

यदि आपको टूल में कोई त्रुटि मिलती है तो कृपया निम्नलिखित चरणों का पालन करें:

  1. स्क्रीनशॉट लें ताकि त्रुटि स्पष्ट रूप से दिखाई दे।
  2. निम्नलिखित ईमेल के माध्यम से मुझसे संपर्क करें: [email protected]
  3. स्क्रीनशॉट भेजें और उस त्रुटि के साथ अपनी समस्या समझाएँ।

योगदानकर्ता:

  • Ironpuerquito
  • C1b0rk

लाइसेंस:

MIT License

Copyright (c) 2019 Adrián Guillermo

टूल डाउनलोड करें