Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-49706-SharePoint-Spoofing-Vulnerability-Under-Active-Exploitation — CVE-2025-49706 में गहराई से अध्ययन — SharePoint spoofing दोष जो अब वास्तविक दुनिया में गुप्त web shell तैनाती और privilege escalation के लिए शोषित किया जा रहा है। | Kitploit
उपकरण/GitHubGitHub/adityabhatt3010/cve-2025-49706-sharepoint-spoofing-vulnerability-under-active-exploitation
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंगखतरा खुफियालर्निंग और शिक्षारेड टीमिंगघटना प्रतिक्रिया
GitHubadityabhatt3010/cve-2025-49706-sharepoint-spoofing-vulnerability-under-active-exploitation

CVE-2025-49706-SharePoint-Spoofing-Vulnerability-Under-Active-Exploitation

CVE-2025-49706 में गहराई से अध्ययन — SharePoint spoofing दोष जो अब वास्तविक दुनिया में गुप्त web shell तैनाती और privilege escalation के लिए शोषित किया जा रहा है।

रिपॉजिटरी देखें
183341 साल पहलेअभी तक समीक्षित नहीं
साझा करें

🚨 CVE-2025-49706 – शेयरपॉइंट स्पूफिंग भेद्यता सक्रिय शोषण के तहत

आदित्य भट्ट द्वारा – VAPT विशेषज्ञ | Red Teamer


📌 संक्षिप्त सारांश

माइक्रोसॉफ्ट शेयरपॉइंट सक्रिय खतरे के तहत है। CVE‑2025‑49706, शेयरपॉइंट सर्वर में एक स्पूफिंग भेद्यता, मध्यम-गंभीरता से वास्तविक दुनिया के हथियारीकरण में विकसित हो गई है, जिसका एक प्रकार (CVE‑2025‑53770) अब जंगली में सक्रिय रूप से शोषित किया जा रहा है। यदि आप ऑन-प्रिमाइसेस SharePoint 2016, 2019, या सब्सक्रिप्शन एडिशन चला रहे हैं, तो तुरंत पैच करें या पूर्ण समझौते का जोखिम उठाएं।
a-dark-high-tech-themed-cyber-cover-illu_OW4GopTETR-0077m5jGhjw_LmEWf5g2RISpTrj1DGAd0A


🧠 भेद्यता

CVE‑2025‑49706 प्रभावित करता है:

  • SharePoint Server 2016
  • SharePoint Server 2019
  • SharePoint Server Subscription Edition <16.0.18526.20424

➤ मूल कारण:

समस्या अनुचित प्रमाणीकरण हैंडलिंग (CWE‑287) में निहित है। प्रमाणित हमलावर नेटवर्क अनुरोधों को स्पूफ कर सकते हैं, जिससे संभावित प्रतिरूपण और विशेषाधिकार उन्नयन हो सकता है।

🔒 CVSS स्कोर:

  • 6.3 (मध्यम) – CVSS v3.1 मध्यम रेटिंग के बावजूद, इसकी श्रृंखला क्षमता इसे और अधिक खतरनाक बनाती है।

🧪 PoC सिमुलेशन (केवल नैतिक रेड टीमिंग उपयोग)

🚫 अस्वीकरण: नीचे दिए गए चरण कड़ाई से शैक्षिक और रक्षात्मक सुरक्षा उद्देश्यों के लिए हैं। सहमति के बिना उत्पादन प्रणालियों के खिलाफ कोई भी अनधिकृत उपयोग अवैध और अनैतिक है।

🔧 परिदृश्य: प्रमाणित SharePoint उपयोगकर्ता स्पूफ किए गए POST अनुरोध का दुरुपयोग करके श्रृंखलाबद्ध वेब शेल ड्रॉप के माध्यम से सिस्टम-स्तरीय कोड निष्पादन को ट्रिगर करता है।

🧾 आवश्यकताएँ:

  • प्रमाणित निम्न-विशेषाधिकार SharePoint उपयोगकर्ता
  • Burp Suite / MITM प्रॉक्सी
  • /sites/<vuln-site>/_layouts/15/SignOut.aspx तक पहुंच
  • एक लक्ष्य एंडपॉइंट जो स्पूफ किए गए हेडर को गलत तरीके से संभालता है

🔥 चरण अवलोकन:

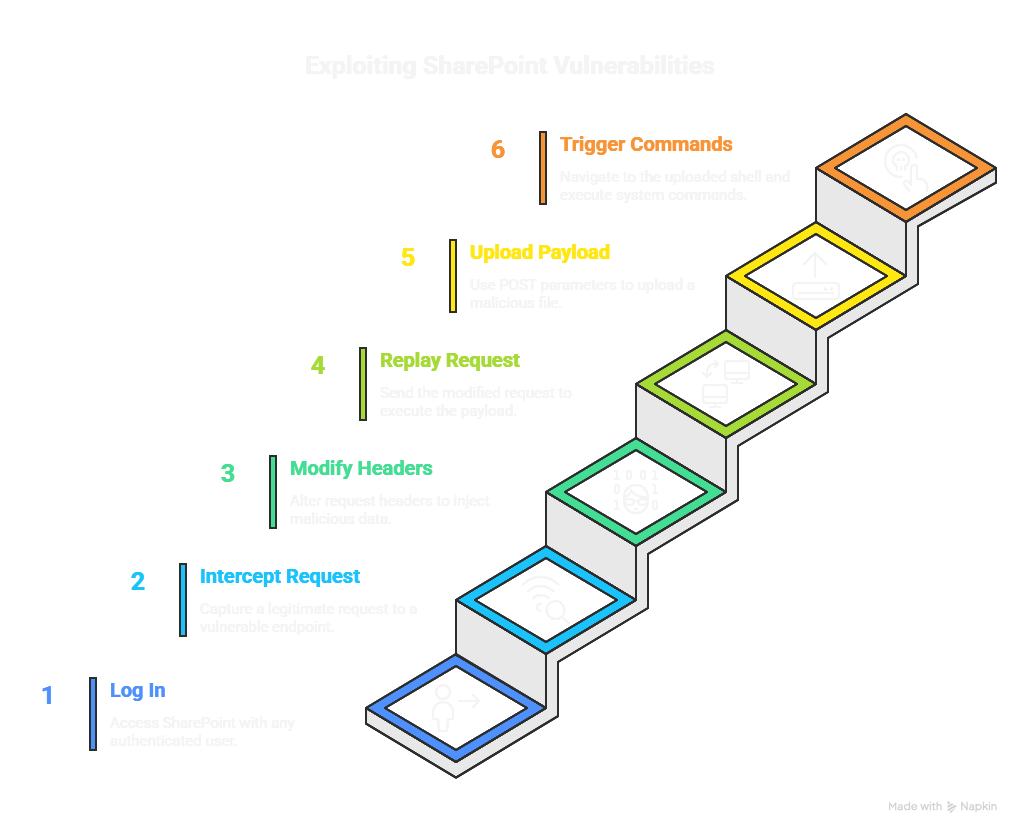
  1. किसी भी प्रमाणित उपयोगकर्ता (किसी व्यवस्थापक की आवश्यकता नहीं) के साथ SharePoint में लॉग इन करें।

  2. Burp का उपयोग करके एक ज्ञात कमजोर एंडपॉइंट (SignOut.aspx, UserProfileService.asmx, आदि) पर एक वैध अनुरोध को इंटरसेप्ट करें।

  3. हेडर को संशोधित करें जैसे:

    X-UserToken: spoofedtoken
    X-Ms-Client-Request-Id: {malicious-guid}
    
  4. एम्बेडेड पेलोड (जैसे, ड्रॉपर कमांड या छिपा हुआ aspx पेज इंजेक्शन) के साथ अनुरोध को रीप्ले करें।

  5. अपलोड करने के लिए POST पैरामीटर का उपयोग करें:

    <form action="/_layouts/15/upload.aspx" method="POST" enctype="multipart/form-data">
      <input type="file" name="webshell.aspx">
    </form>
    
  6. ड्रॉप किए गए शेल (spinstall0.aspx) पर नेविगेट करें और क्वेरी पैरामीटर के माध्यम से सिस्टम कमांड ट्रिगर करें।
चरण अवलोकन_ - दृश्य चयन


⚡ परिणाम:

  • हमलावर अब मानक authN/authZ नियमों को ट्रिगर किए बिना प्रमाणित स्पूफिंग के माध्यम से रिवर्स शेल या स्थायित्व प्रत्यारोपण को नियंत्रित करता है।
  • यदि CVE-2025-53770 के साथ श्रृंखलाबद्ध किया गया: SharePoint होस्ट पर पूर्ण RCE।

⚔️ वास्तविक-विश्व हमले: “ToolShell” अभियान

माइक्रोसॉफ्ट और सुरक्षा शोधकर्ताओं ने बताया है कि CVE‑2025‑49706 को "ToolShell" लेबल वाले सक्रिय अभियानों में अन्य बगों के साथ श्रृंखलाबद्ध किया जा रहा है। यह बहु-चरणीय हमला:

  • CVE‑2025‑49706 + CVE‑2025‑49704 का लाभ उठाता है
  • spinstall0.aspx जैसे वेब शेल ड्रॉप करता है
  • SharePoint प्रमाणीकरण टोकन चुराता है
  • प्रक्रिया इंजेक्शन के माध्यम से NT AUTHORITY\SYSTEM को हाईजैक करता है
  • SuspSignoutReq.exe जैसे मैलवेयर पेलोड स्थापित करता है

📌 यह पूर्ण समझौता परिदृश्य है।


🧩 पहचान और IOCs

यदि आप Defender for Endpoint या Defender AV चला रहे हैं:

  • इन जैसे अलर्ट पर नज़र रखें:

    • Possible web shell installation
    • Suspicious IIS Worker Behavior
    • HijackSharePointServer
  • spinstall0.aspx की खोज करें:

    • C:\inetpub\wwwroot\wss\VirtualDirectories\*

📁 अन्य संकेतक:

  • ड्रॉप की गई बाइनरी: SuspSignoutReq.exe, sharepoint_helper.dll
  • संदिग्ध आउटबाउंड C2: SharePoint बॉक्स से .onion या यादृच्छिक DNS ट्रैफ़िक

🛡️ शमन: आपको अब क्या करना चाहिए

✅ तुरंत पैच करें

जुलाई 2025 पैच मंगलवार अपडेट स्थापित करें:

  • SharePoint 2016 ➤ KB5002744
  • SharePoint 2019 ➤ KB5002741

🔗 Microsoft Update Catalog

✅ AMSI + Defender AV सक्षम करें

रीयल-टाइम सुरक्षा के लिए:

Set-MpPreference -EnableScriptScanning $true
Set-MpPreference -DisableRealtimeMonitoring $false

✅ अस्थायी रूप से बाहरी पहुंच अवरुद्ध करें

यदि पैचिंग में देरी हो रही है, तो प्रारंभिक पेलोड वितरण को रोकने के लिए SharePoint सर्वर को इंटरनेट से अलग करें।


🧠 प्रो टिप – कस्टम थ्रेट हंट क्वेरी (Defender):

DeviceFileEvents
| where FileName contains "spinstall0.aspx" or FolderPath contains "inetpub"
| where ActionType == "FileCreated"

वेब शेल ड्रॉप का पता लगाने के लिए Microsoft 365 Defender Advanced Hunting में इस KQL का उपयोग करें।


🔚 अंतिम शब्द

यह सिर्फ 6.3 रेटिंग वाला CVE नहीं है — यह एक वास्तविक पार्श्व गति सक्षमकर्ता है, जिसका पहले से ही परिष्कृत खतरे वाले अभिनेताओं द्वारा लाभ उठाया जा रहा है। यदि आप एक ऑन-प्रिमाइसेस SharePoint इंस्टेंस चला रहे हैं और जून 2025 के बाद से पैच नहीं किया है — आप पहले से ही एक लक्ष्य हैं।

🛡️ तेजी से पैच करें। लॉग्स की निगरानी करें। खतरों का शिकार करें। सुरक्षित रहें।


📚 संदर्भ

  • CVE-2025-49706 – NVD
  • Microsoft Customer Guidance for CVE-2025-53770
  • The Hacker News Coverage
  • Wiz Threat Report

👨‍💻 लेखक के बारे में

मैं एक साइबर सुरक्षा व्यवसायी हूं जिसका रेड टीमिंग, भेद्यता आकलन और आक्रामक सुरक्षा पर मजबूत ध्यान है। मैंने TryHackMe पर शीर्ष 2% में स्थान प्राप्त किया है और KeySentry, PixelPhantomX, और ShadowHash जैसे टूल बनाए हैं जो कुंजी रिसाव का पता लगाने, AI मॉडल से बचाव और क्रिप्टोग्राफिक संचालन पर ध्यान केंद्रित करते हैं।

मैं CEH, CompTIA Security+, IIT कानपुर से रेड टीम प्रमाणपत्र सहित कई प्रमाणपत्र रखता हूं। मैं InfoSec WriteUps के लिए सक्रिय रूप से लिखता हूं, जहां मैं सुरक्षा समुदाय के लिए तकनीकी सामग्री साझा करता हूं, और मैंने साइबर सुरक्षा और AI में स्कोपस-अनुक्रमित शोध में योगदान दिया है। मैं नियमित रूप से हैकाथॉन और हाथों-हाथ सुरक्षा चुनौतियों में भी भाग लेता हूं।

🔗 GitHub: @AdityaBhatt3010
✍️ Medium: @adityabhatt3010
💼 LinkedIn: Aditya Bhatt


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    369
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    282

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →