 ademto/wordpress-cve-2024-10924-pentest
CVE-2024-10924 के लिए पैठ परीक्षण रिपोर्ट और शोषण, Really Simple SSL में 2FA बाईपास, जिसमें टोही, शोषण और उपचार मार्गदर्शन शामिल है।

लक्ष्य: https://skior.co
भेद्यता: CVE-2024-10924 - Really Simple SSL प्लगइन में 2FA बायपास
गंभीरता: गंभीर (CVSS स्कोर: 9.8)
स्थिति: सफलतापूर्वक शोषित
खोज तिथि: 2025-06-25
रिपोर्ट संस्करण: 2.1
इस प्रवेश परीक्षण में एक गंभीर प्रमाणीकरण बायपास भेद्यता की खोज की गई जो अप्रमाणित हमलावरों को दो-कारक प्रमाणीकरण (2FA) नियंत्रणों को बायपास करके वर्डप्रेस साइट पर प्रशासनिक पहुंच प्राप्त करने की अनुमति देती है।
| जोखिम स्तर | संभावना | प्रभाव | शमन प्राथमिकता |
|---|---|---|---|
| गंभीर | उच्च | पूर्ण सिस्टम समझौता | तत्काल |
| उच्च | मध्यम | डेटा उल्लंघन | उच्च |
| मध्यम | निम्न | सेवा व्यवधान | मध्यम |
| क्षेत्र | मान |
|---|---|
| डोमेन | https://skior.co |
| IP पता | 123.456.789.200 |
| सर्वर | nginx/1.26.0 (Ubuntu) |
| PHP संस्करण | 8.2.28 |
| CMS | WordPress 6.8.1 |
| भेद्य प्लगइन | Really Simple SSL |
| भौगोलिक स्थान | United States |
| होस्टिंग प्रदाता | Professional hosting (likely VPS/Dedicated) |
यह मूल्यांकन उद्योग मानकों पर आधारित एक व्यवस्थित ब्लैक-बॉक्स प्रवेश परीक्षण पद्धति का पालन करता है:
| तिथि/समय | घटना | विवरण |
|---|---|---|
| 2025-06-25 14:02 | प्रारंभिक टोही | Wappalyzer विश्लेषण पूर्ण |
| 2025-06-25 14:05 | प्रौद्योगिकी स्टैक की पहचान | WordPress 6.8.1, nginx, PHP 8.2.28 |
| 2025-06-25 14:10 | उपयोगकर्ता गणना | उपयोगकर्ता "pastor" (ID: 1) की खोज |
| 2025-06-25 14:15 | WPScan विश्लेषण | कोई ज्ञात भेद्यता नहीं मिली |
| 2025-06-25 14:20 | REST API गणना | Really Simple SSL एंडपॉइंट की खोज |
| 2025-06-25 14:25 | भेद्यता अनुसंधान | CVE-2024-10924 की पहचान |
| 2025-06-25 14:30 | मैन्युअल परीक्षण | भेद्यता के अस्तित्व की पुष्टि |
| 2025-06-25 14:35 | शोषण विकास | Python प्रूफ-ऑफ-कॉन्सेप्ट बनाया |
| 2025-06-25 14:40 | सफल शोषण | प्रशासनिक पहुंच प्राप्त |
| 2025-06-25 14:45 | प्रभाव मूल्यांकन | संभावित क्षति का दस्तावेज़ीकरण |
| 2025-06-25 15:00 | रिपोर्ट निर्माण | व्यापक दस्तावेज़ीकरण |
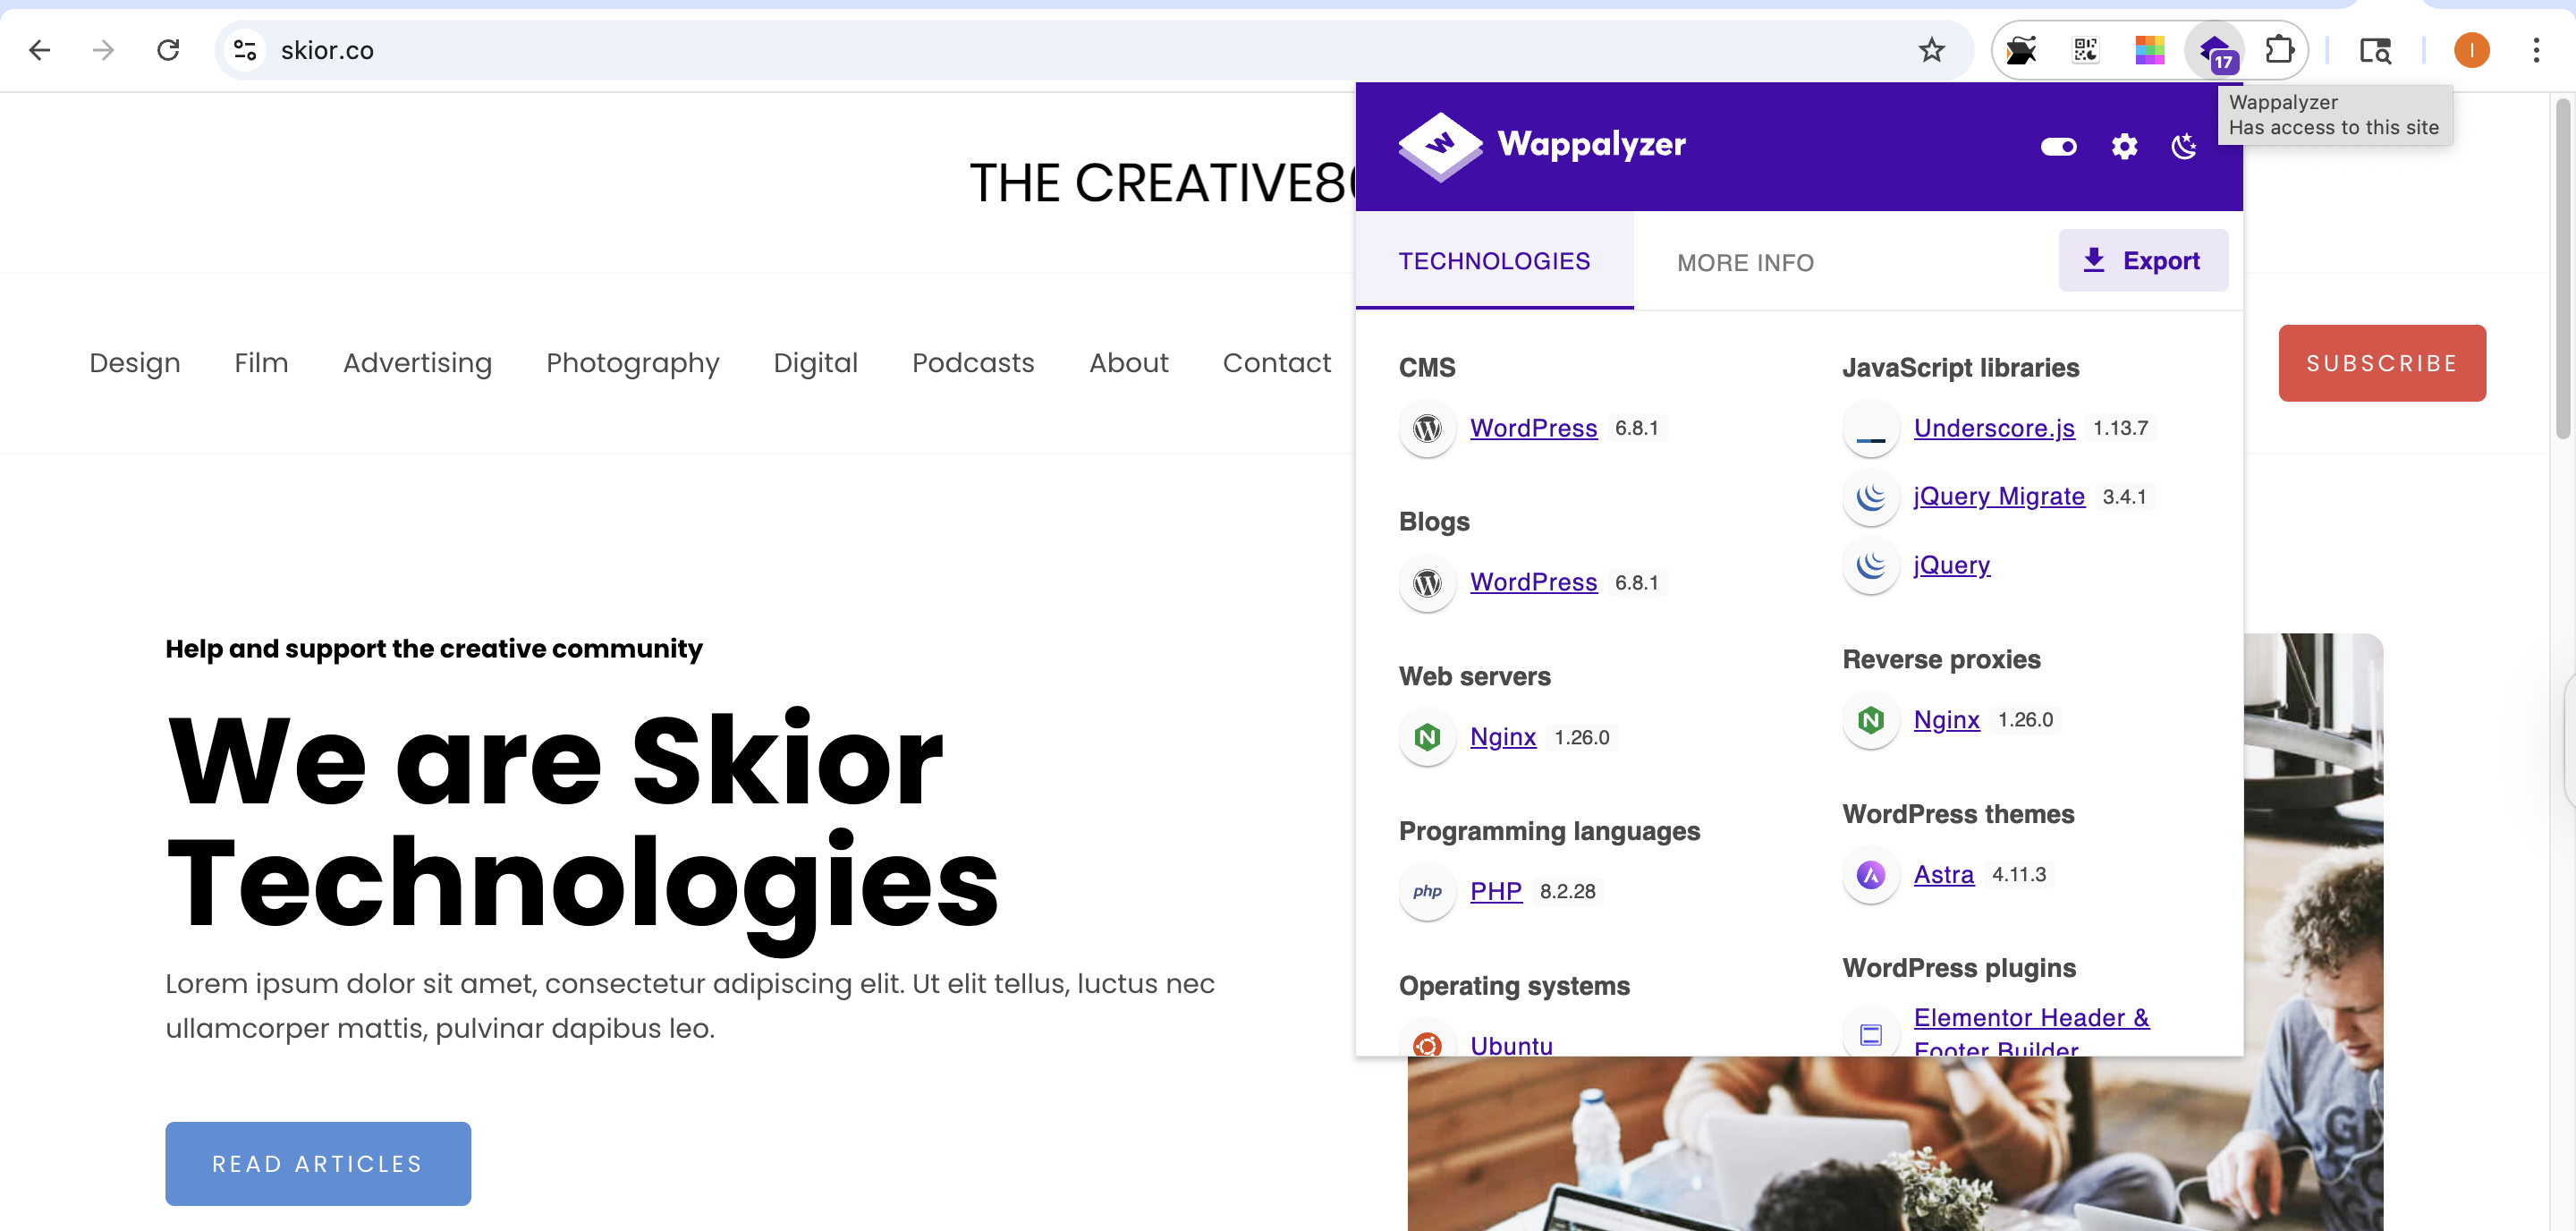
पहचानी गई प्रौद्योगिकियां:
└─$ whatweb https://skior.co
https://skior.co [200 OK] Country[UNITED STATES][US], HTML5,
HTTPServer[Ubuntu Linux][nginx/1.26.0 (Ubuntu)], IP[123.456.789.200],
JQuery[3.7.1],MetaGenerator[Elementor 3.29.2;
features: additional_custom_breakpoints, e_local_google_fonts;
settings: css_print_method-external, google_font-enabled, font_display-swap,
WordPress 6.8.1], PHP[8.2.28], PoweredBy[Skior],
Script[speculationrules,text/javascript], Title[Skior Technologies],
UncommonHeaders[link], WordPress[6.8.1], X-Powered-By[PHP/8.2.28], nginx[1.26.0]
**मुख्य निष्कर्ष:**
- नवीनतम संस्करण के साथ आधुनिक वर्डप्रेस स्थापना
- nginx के साथ पेशेवर होस्टिंग सेटअप
- कस्टम ब्रांडिंग ("PoweredBy[Skior]")
- Elementor पेज बिल्डर उपयोग में
- भौगोलिक स्थान: संयुक्त राज्य अमेरिका

### चरण 2: उपयोगकर्ता गणना

#### A. वर्डप्रेस लेखक गणना```bash
└─$ curl -I https://skior.co/?author=1
HTTP/1.1 301 Moved Permanently
Server: nginx/1.26.0 (Ubuntu)
Date: Wed, 25 Jun 2025 18:12:15 GMT
Content-Type: text/html; charset=UTF-8
Connection: keep-alive
X-Powered-By: PHP/8.2.28
X-Redirect-By: WordPress
Location: https://skior.co/author/pastor/
खोजा गया उपयोगकर्ता: pastor (User ID: 1)
for i in {1..10}; do echo "Checking user ID: $i" curl -s -o /dev/null -w "%{http_code}" "https://skior.co/?author=$i" echo " - https://skior.co/?author=$i" done
#### C. उपयोगकर्ता नाम अनुमान परिणाम

| उपयोगकर्ता आईडी | उपयोगकर्ता नाम | स्थिति | रीडायरेक्ट यूआरएल |
|---------|----------|--------|--------------|
| 1 | pastor | ✅ मिला | `/author/pastor/` |
| 2-10 | N/A | ❌ नहीं मिला | 404 प्रतिक्रियाएँ |

### चरण 3: भेद्यता स्कैनिंग

#### A. WPScan व्यापक विश्लेषण```bash
└─$ wpscan --url https://skior.co --api-token my-api-key
स्कैन परिणाम सारांश:
नोट: WPScan ने Really Simple SSL प्लगइन का पता नहीं लगाया, जो दर्शाता है कि यह अस्पष्टीकरण या कस्टम नामकरण का उपयोग कर सकता है।
└─$ curl -s https://skior.co/wp-json/ | jq '.routes | keys[]'
**खोजे गए कस्टम एंडपॉइंट्स:**```
/reallysimplessl/v1/two_fa
/reallysimplessl/v1/two_fa/skip_onboarding
/reallysimplessl/v1/two_fa/do_not_ask_again
/reallysimplessl/v1/two_fa/resend_email_code
/reallysimplessl/v1/two_fa/save_default_method_email
/reallysimplessl/v1/two_fa/save_default_method_email_profile
/reallysimplessl/v1/two_fa/save_default_method_totp
/reallysimplessl/v1/two_fa/validate_email_setup
क्रिटिकल डिस्कवरी: /reallysimplessl/v1/two_fa/skip_onboarding एंडपॉइंट संदिग्ध लग रहा था और आगे की जांच की आवश्यकता थी।
कस्टम REST API रूट्स की खोज के बाद, बाहरी अनुसंधान ने CVE-2024-10924 का खुलासा किया, जो Really Simple SSL प्लगइन को प्रभावित करने वाली एक गंभीर भेद्यता है।
CVE आईडी: CVE-2024-10924
CVSS स्कोर: 9.8 (गंभीर)
प्रभावित प्लगइन: Really Simple SSL
भेद्यता प्रकार: प्रमाणीकरण बाईपास
हमला वेक्टर: REST API
खोज दिनांक: 6 नवंबर, 2024
सार्वजनिक प्रकटीकरण: 14 नवंबर, 2024
भेद्यता दो-कारक प्रमाणीकरण REST API क्रियाओं में check_login_and_get_user फ़ंक्शन में अनुचित उपयोगकर्ता सत्यापन से उत्पन्न होती है। फ़ंक्शन login_nonce पैरामीटर को ठीक से सत्यापित करने में विफल रहता है, जिससे हमलावर निम्नलिखित कार्य कर सकते हैं:






