
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
cpanel2shell-honeypot — एक Rust होनीपॉट जो CVE-2026-41940 के लिए एक कमजोर cPanel/WHM इंस्टेंस का अनुकरण करता है | Kitploit
उपकरण/GitHubGitHub/acuciureanu/cpanel2shell-honeypot
भेद्यता विश्लेषणवेब सुरक्षानेटवर्क सुरक्षाखतरा खुफिया
GitHubacuciureanu/cpanel2shell-honeypot

cpanel2shell-honeypot

एक Rust होनीपॉट जो CVE-2026-41940 के लिए एक कमजोर cPanel/WHM इंस्टेंस का अनुकरण करता है

रिपॉजिटरी देखें
396 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

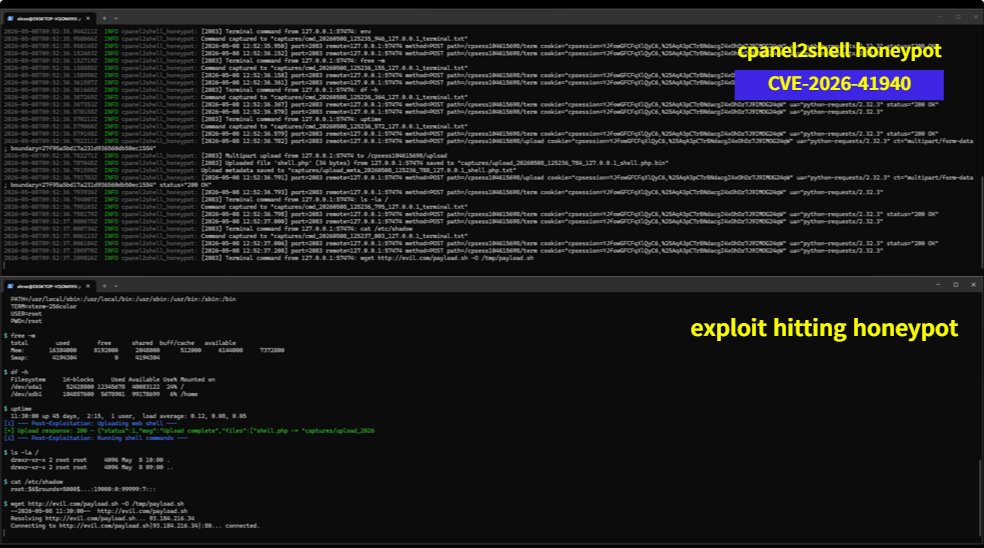
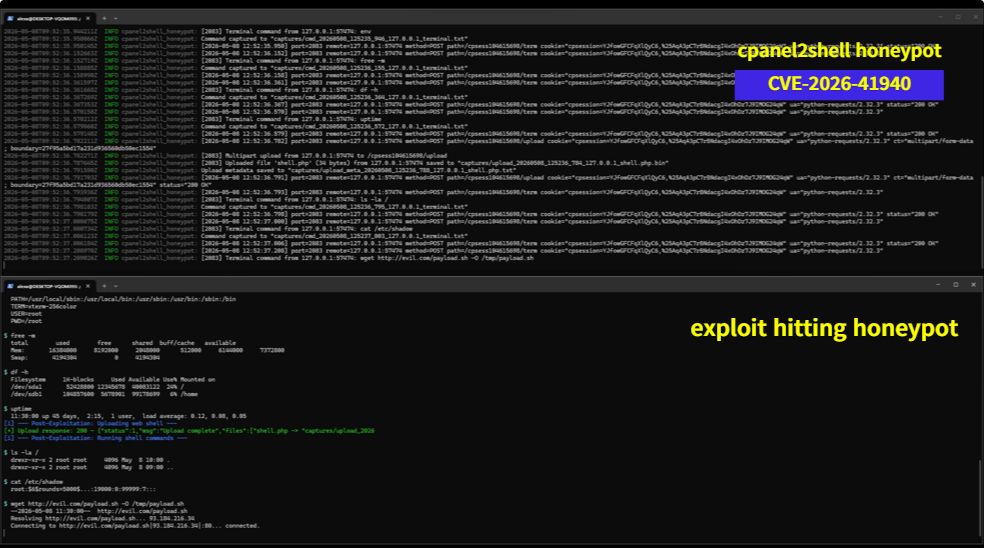
cPanel2Shell हनीपॉट

कैप्चर किया गया सत्र स्क्रीनशॉट

एक Rust हनीपॉट जो CVE-2026-41940 (cPanel2Shell प्रमाणीकरण बाईपास) के लिए एक कमजोर cPanel/WHM इंस्टेंस का अनुकरण करता है।

अवलोकन

यह हनीपॉट cPanel2Shell भेद्यता स्कैनर द्वारा उपयोग किए जाने वाले प्रतिक्रिया अनुक्रम का अनुकरण करता है:

  1. आवश्यक कॉमा-सीमांकित प्रारूप के साथ एक सत्र कुकी लौटाता है
  2. प्रमाणित अनुरोधों को सत्र टोकन पथ पर पुनर्निर्देशित करता है
  3. टोकन एंडपॉइंट्स पर msg_code:[expired_session] मार्कर प्रदान करता है

जो हमलावर प्रारंभिक जांच से आगे बढ़ते हैं, उन्हें इन-मेमोरी वर्चुअल फाइल सिस्टम द्वारा समर्थित एक नकली bash शेल में डाल दिया जाता है।

विशेषताएं

  • मल्टी-पोर्ट लिसनर (डिफ़ॉल्ट रूप से 2083/cPanel, 2087/WHM)
  • ऑन-डिमांड सर्टिफिकेट जनरेशन के साथ SNI-जागरूक TLS
  • स्वचालित संग्रहण के साथ सत्र दृढ़ता
  • पेलोड कैप्चर (अपलोड, POST बॉडी, टर्मिनल कमांड)
  • बेसिक प्रमाणीकरण डिकोडिंग के साथ संरचित अनुरोध लॉगिंग

निर्माण

cargo build --release

उपयोग

# डिफ़ॉल्ट: स्वतः-जनित TLS के साथ पोर्ट 2087, 2083
./target/release/cpanel2shell-honeypot

# कस्टम पोर्ट
./target/release/cpanel2shell-honeypot -p 2083,2087

# TLS अक्षम करें
./target/release/cpanel2shell-honeypot --no-tls

# हॉट-रिलोड के साथ प्रति-होस्टनाम TLS
./target/release/cpanel2shell-honeypot --certs-config data/certs.toml

# सभी विकल्प
./target/release/cpanel2shell-honeypot --help

TLS कॉन्फ़िगरेशन

data/certs.toml बनाएं (data/certs.example.toml देखें):

default = "auto"

[auto]
cache_dir = "./captures/certs"
key_type = "ecdsa-p256"
validity_days = 365
issuer_cn = "Let's Encrypt Authority X3"

[[host]]
sni = "cpanel.example.com"
cert = "/etc/honeypot/certs/cpanel.pem"
key = "/etc/honeypot/certs/cpanel.key"

आर्किटेक्चर

src/
├── main.rs          # प्रवेश बिंदु, रनटाइम सेटअप
├── cli.rs           # कमांड-लाइन तर्क
├── config.rs        # एप्लिकेशन कॉन्फ़िगरेशन
├── router.rs        # HTTP रूट परिभाषाएं
├── capture.rs       # अनुरोध लॉगिंग और पेलोड भंडारण
├── sessions/        # सत्र दृढ़ता
├── handlers/        # HTTP अनुरोध हैंडलर
├── shell/           # Bash इंटरप्रेटर और VFS
│   ├── lexer.rs     # टोकनाइज़र
│   ├── parser.rs    # रिकर्सिव डिसेंट पार्सर
│   ├── exec.rs      # AST निष्पादक
│   ├── expand.rs    # वेरिएबल विस्तार
│   ├── builtins.rs  # शेल बिल्टिन
│   ├── commands.rs  # बाहरी कमांड स्टब्स
│   ├── vfs.rs       # वर्चुअल फाइल सिस्टम
│   └── init.rs      # फाइल सिस्टम सीड डेटा
└── tls/             # TLS सर्टिफिकेट प्रबंधन
    ├── config.rs    # सर्टिफिकेट कॉन्फ़िगरेशन
    ├── generator.rs # सर्टिफिकेट जनरेशन
    ├── resolver.rs  # SNI सर्टिफिकेट रिज़ॉल्यूशन
    └── watcher.rs   # कॉन्फ़िग फ़ाइल हॉट-रिलोड

शेल

नकली शेल bash का एक उपसमुच्चय लागू करता है:

  • पाइप, रीडायरेक्ट, हेयरडॉक्स
  • वेरिएबल विस्तार ($VAR, ${VAR:-default})
  • कमांड प्रतिस्थापन ($(cmd), `cmd`)
  • टिल्डे विस्तार और ग्लोबिंग
  • VFS पर काम करने वाले ~80 कमांड स्टब्स

सत्र स्थिति (cwd, env, VFS राइट्स, इतिहास) JSON स्नैपशॉट के माध्यम से पुनरारंभ के बाद भी बनी रहती है।

कैप्चर निर्देशिका

सभी हमलावर गतिविधि ./captures/ में लिखी जाती है:

फ़ाइल पैटर्नविवरण
upload_*.binअपलोड की गई फ़ाइलें
upload_meta_*.txtअपलोड मेटाडेटा
post_*.txtPOST अनुरोध बॉडी
cmd_*.txtटर्मिनल कमांड
sessions/*.jsonसत्र स्नैपशॉट
certs/कैश्ड TLS सर्टिफिकेट

रोडमैप

  • पूर्ण CVE-2026-41940 अनुकरण प्रवाह
  • रिकर्सिव डिस्क कोटा प्रवर्तन
  • समय-समय पर फ्लश किया गया संरचित इवेंट लॉगिंग
  • TODO: पूर्ण CI/CD (Docker इमेज प्रकाशन, बाइनरी बिल्ड)
  • TODO: until/case कीवर्ड के लिए उन्नत शेल पार्सर
  • TODO: प्रति-सत्र लगातार शेल इतिहास

लाइसेंस

MIT

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    369
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    282

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →