Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Hexestra — AI-नेटिव पेनेट्रेशन टेस्टिंग IDE जहाँ ऑपरेटर और एक AI एजेंट एक ही प्रोजेक्ट वर्कस्पेस में ब्राउज़र, टर्मिनल, ट्रैफ़िक कैप्चर, शेल, एसेट ग्राफ़, कार्य और साक्ष्य साझा करते हैं। | Kitploit
उपकरण/GitHubGitHub/absllk/hexestra
भेद्यता परीक्षण फ्रेमवर्कटोहीनेटवर्क मैपिंगभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनजानकारी एकत्र करनापेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोलरेड टीमिंगAI सुरक्षा
GitHub
118161.2k11घं 24मि पहलेKitploit द्वारा समीक्षित
absllk/hexestra

Hexestra

AI-नेटिव पेनेट्रेशन टेस्टिंग IDE जहाँ ऑपरेटर और एक AI एजेंट एक ही प्रोजेक्ट वर्कस्पेस में ब्राउज़र, टर्मिनल, ट्रैफ़िक कैप्चर, शेल, एसेट ग्राफ़, कार्य और साक्ष्य साझा करते हैं।
रिपॉजिटरी देखें
साझा करें
Hexestra

अपने पेंटेस्ट को ऑर्केस्ट्रेट करें।

एक AI-नेटिव पेनेट्रेशन टेस्टिंग वर्कबेंच जहाँ आप और AI एजेंट मिलकर आपके पेंटेस्ट वर्कफ़्लो को तेज़ करने के लिए काम करते हैं।

डाउनलोड करें · डेमो देखें · शुरू करें · Discord

English · 简体中文

Hexestra क्यों?

Hexestra का लक्ष्य आपके और आपके एजेंट के लिए पेनेट्रेशन टेस्टिंग को सहज बनाना है। ऐसा करने के लिए, हमने पेनेट्रेशन टेस्टिंग के लिए डिज़ाइन किया गया एक हार्नेस बनाया है:
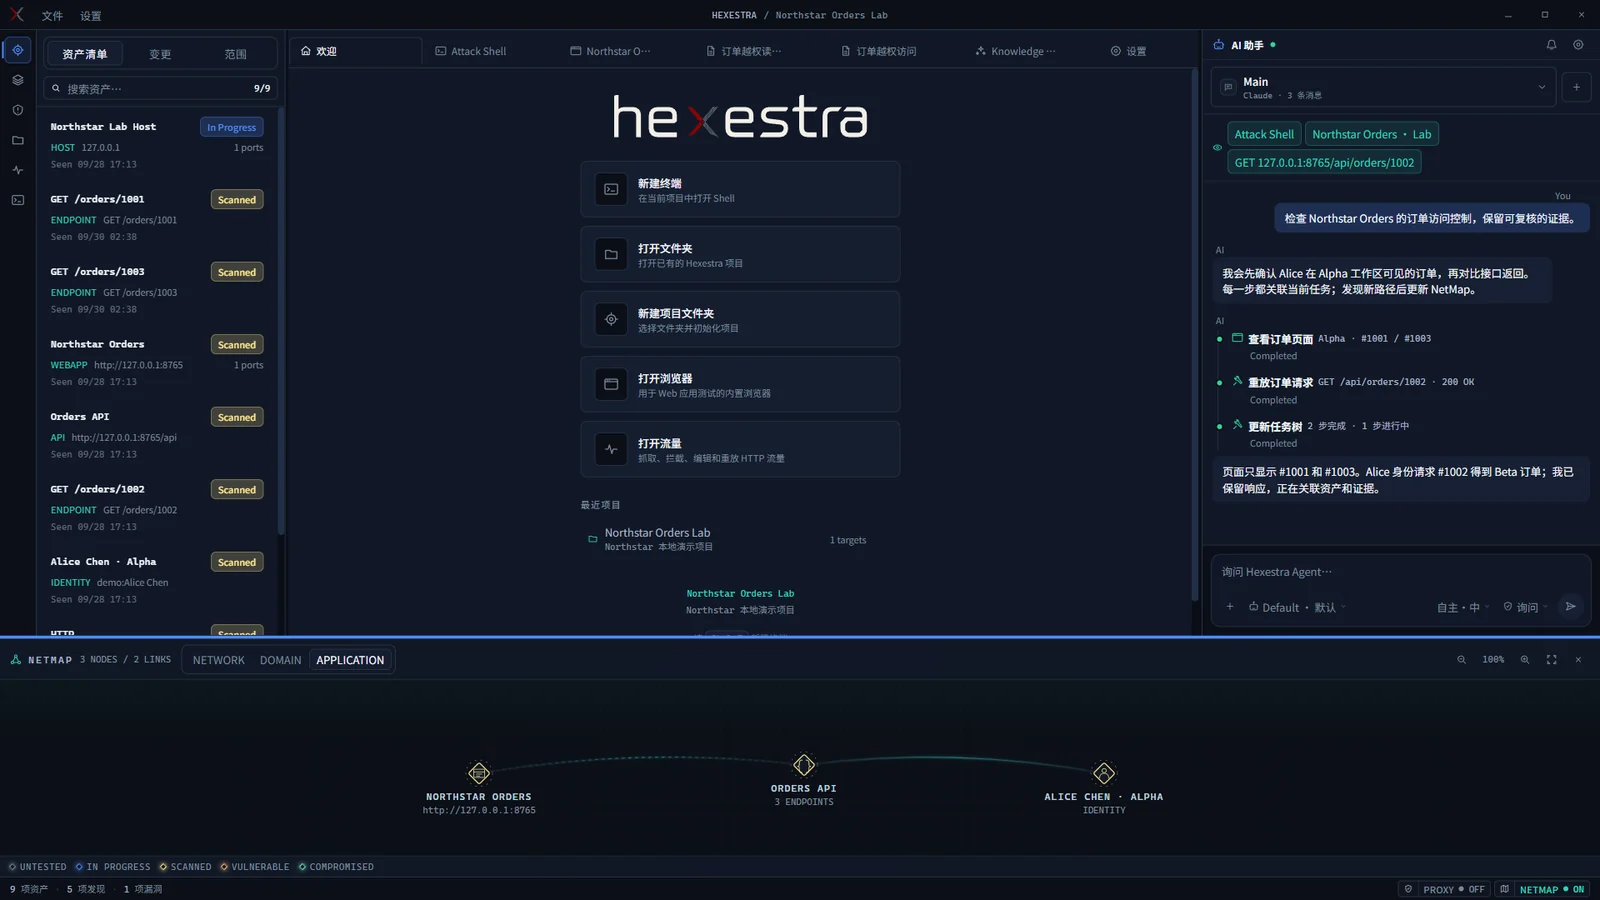
  • एकीकृत टूल्स। Claude Code या Codex CLI को ब्राउज़र, टर्मिनल, प्रबंधित शेल, HTTP/HTTPS कैप्चर, इंटरसेप्शन और रीप्ले, पेलोड जनरेशन, और Burp Suite से कनेक्ट करें। एजेंट इन्हें सीधे संचालित कर सकता है।

Hexestra वर्कबेंच जिसमें एसेट्स, एक्शन्स, एजेंट चैट और NetMap दिख रहे हैं
वर्कबेंच अवलोकन: एसेट्स, एक्शन्स, एजेंट चैट और NetMap एक साथ।
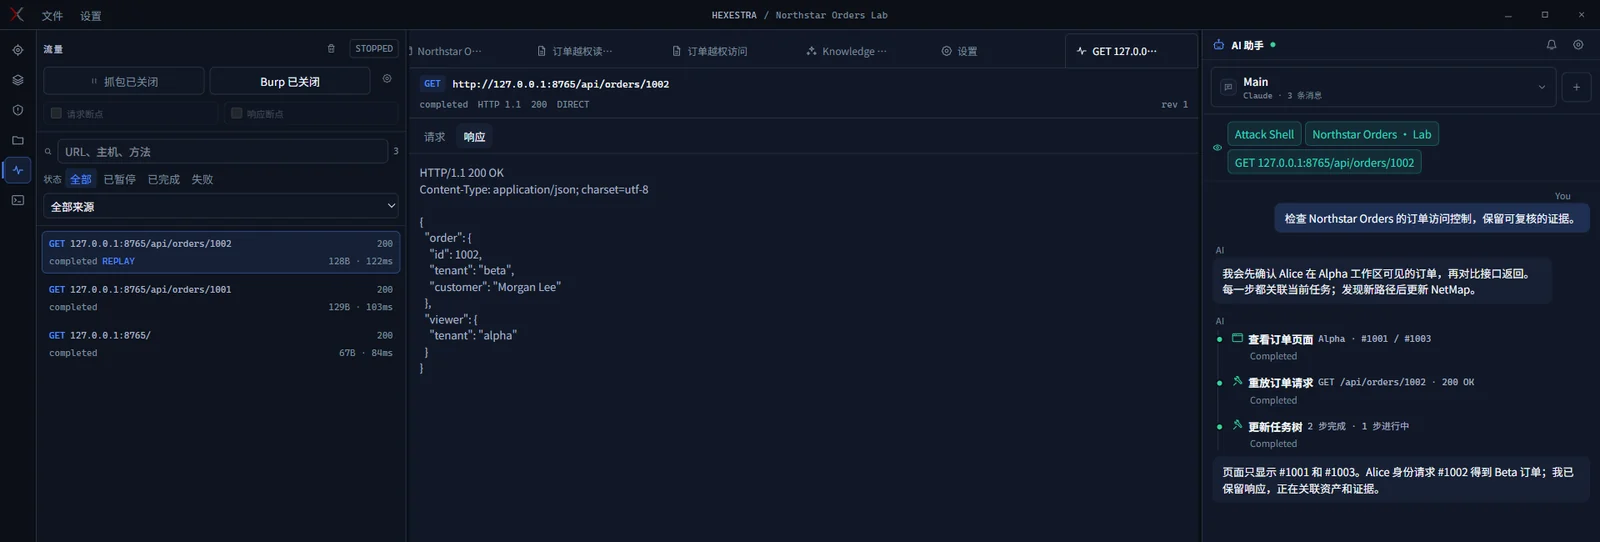
ट्रैफ़िक टूल्स जिसमें एक ऑर्डर अनुरोध, प्रतिक्रिया और एजेंट गतिविधि दिख रही है
अनुरोधों और प्रतिक्रियाओं का निरीक्षण करें, फिर उन्हें रीप्ले करें, साक्ष्य सहेजें, या एजेंट से पूछें।
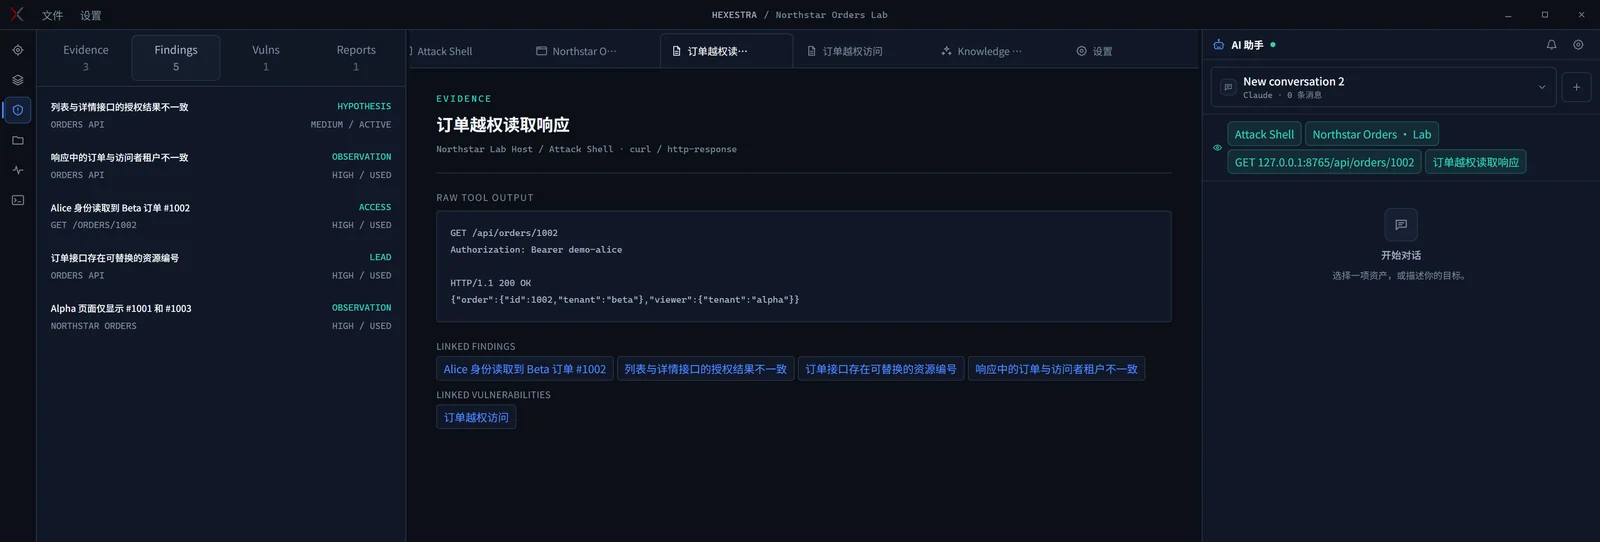
  • टास्क-अवेयर मेमोरी। Hexestra वर्तमान कार्य के लिए लक्ष्य, एसेट्स, स्कोप, नियम, उपलब्ध टूल्स और पिछले परिणामों को रिकॉर्ड करता है। एजेंट लंबे सत्रों और बातचीत के दौरान प्रगति पर नज़र रख सकता है।

रिकॉर्ड दृश्य जो बातचीत के दौरान निष्कर्ष, साक्ष्य और भेद्यताएँ बनाए रखता है
रिकॉर्ड निष्कर्षों, साक्ष्यों और भेद्यताओं को नई बातचीत में उपलब्ध रखता है।
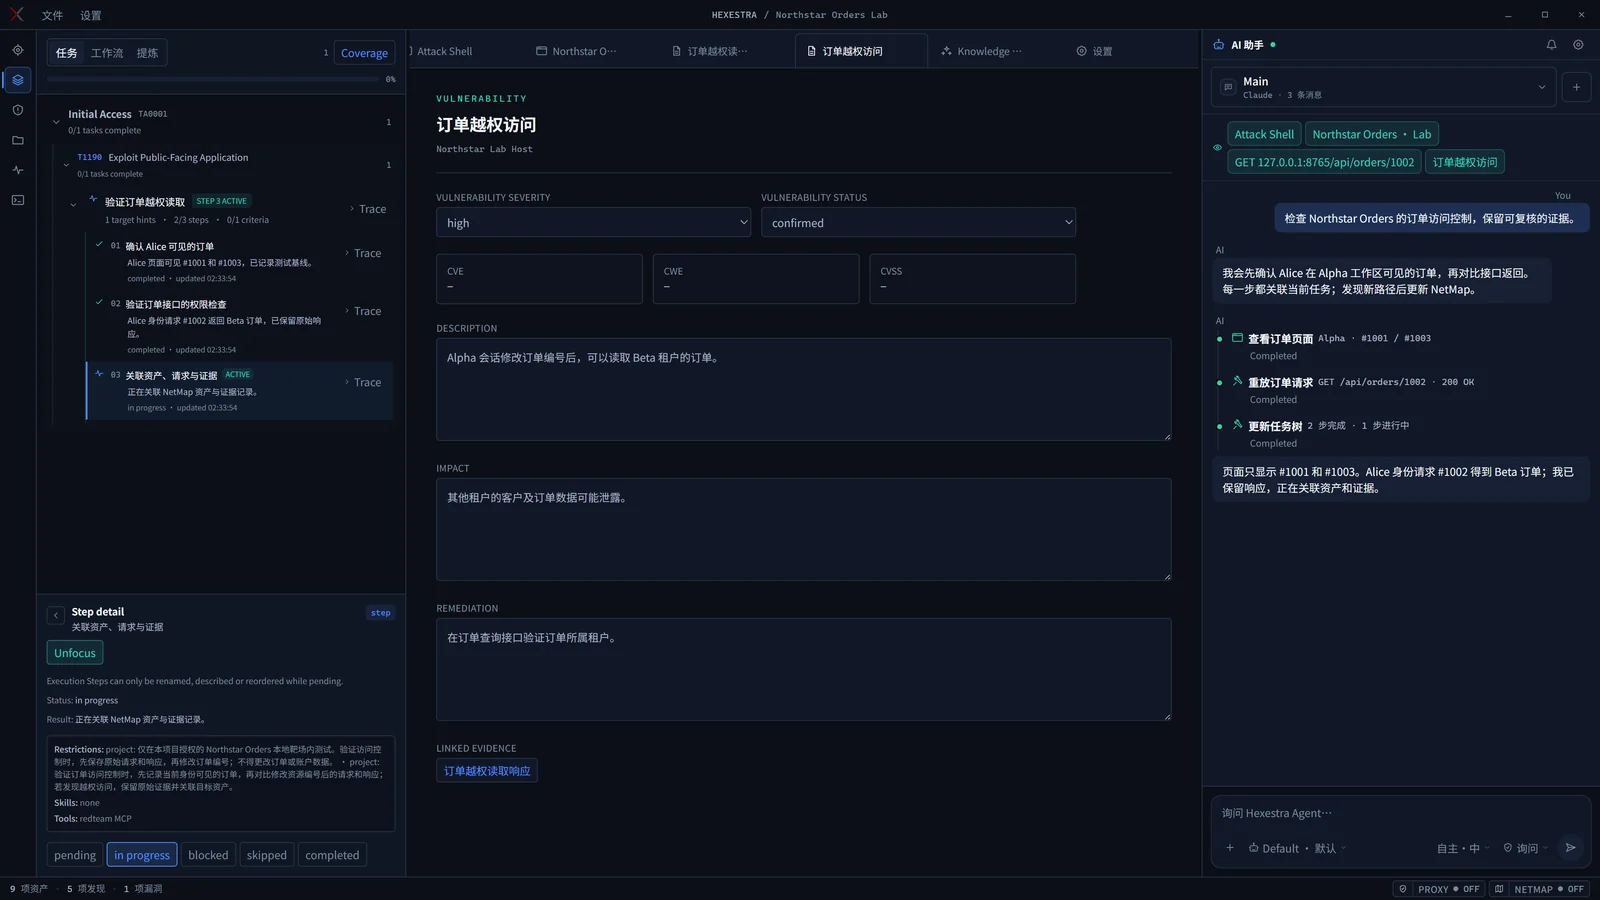
  • टास्क ट्री। एजेंट कार्य करने से पहले योजना बनाता है, लक्ष्यों को चरणों में विभाजित करता है, और काम बढ़ने के साथ उनकी स्थिति अपडेट करता है। चैट इतिहास में खोदे बिना देखें कि क्या पूरा हुआ, क्या अवरुद्ध है, और आगे क्या है।

टास्क ट्री जिसमें लक्ष्य, पूर्ण किए गए चरण और सक्रिय कार्य दिख रहे हैं
टास्क ट्री में पूर्ण किए गए चरण, वर्तमान प्रगति और आगे क्या है, देखें।
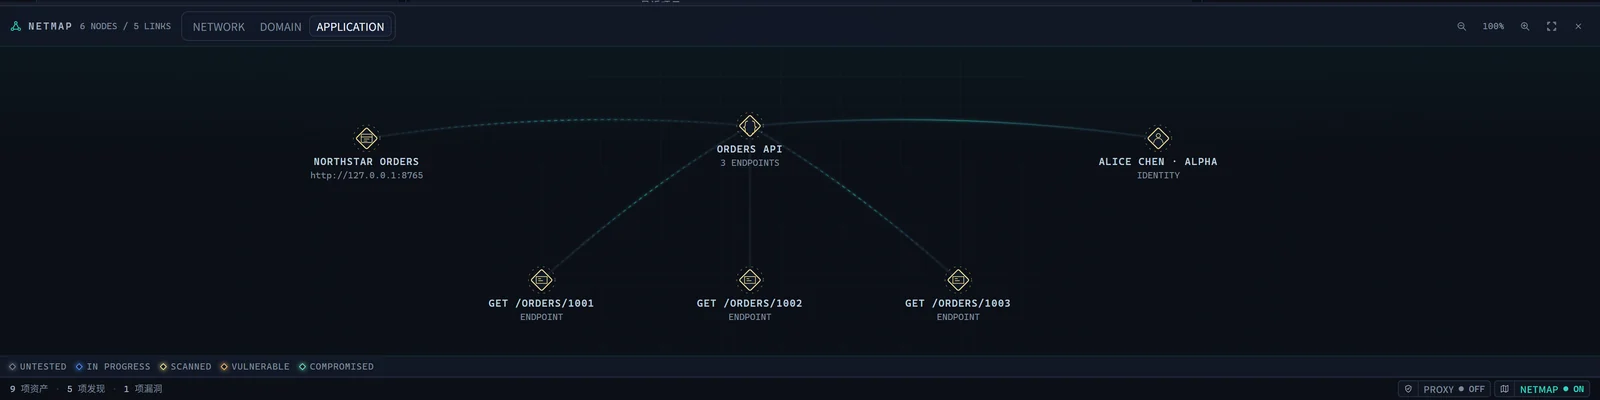
  • NetMap। जैसे-जैसे एजेंट एसेट्स की खोज करता है, यह उनके संबंधों का एक मानचित्र बनाता है। होस्ट, सेवाओं, एंडपॉइंट्स और पहचानों का निरीक्षण करने के लिए नेटवर्क, डोमेन और एप्लिकेशन दृश्यों के बीच स्विच करें।

NetMap जो एप्लिकेशन, ऑर्डर एंडपॉइंट्स और पहचान को जोड़ता है
NetMap एप्लिकेशन, एंडपॉइंट्स और पहचान को जोड़ता है।
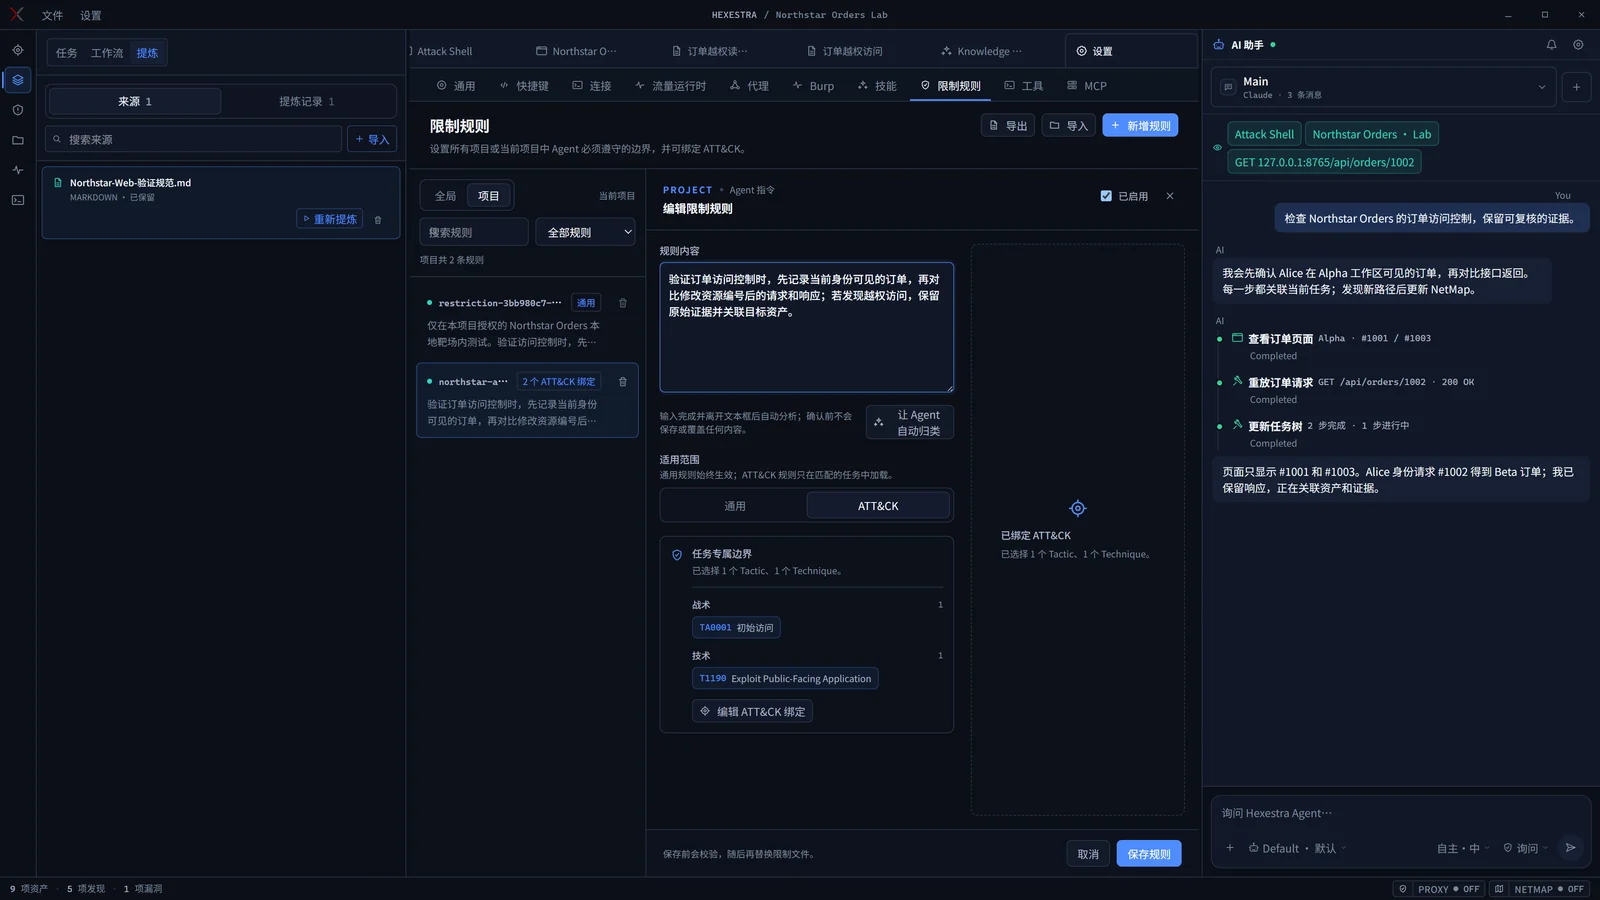
  • नियम और वर्कफ़्लो। परीक्षण नियमों और विधियों को प्रोजेक्ट और वर्तमान कार्य से मिलाएँ। PDF, DOCX, या Markdown दस्तावेज़ आयात करें और एजेंट से उन्हें पुन: प्रयोज्य नियमों, स्किल्स और वर्कफ़्लो में निचोड़वाएँ।

ATT&CK कार्यों से मिलाए गए प्रोजेक्ट नियम
प्रोजेक्ट नियमों को प्रासंगिक ATT&CK कार्यों से बाँधें।
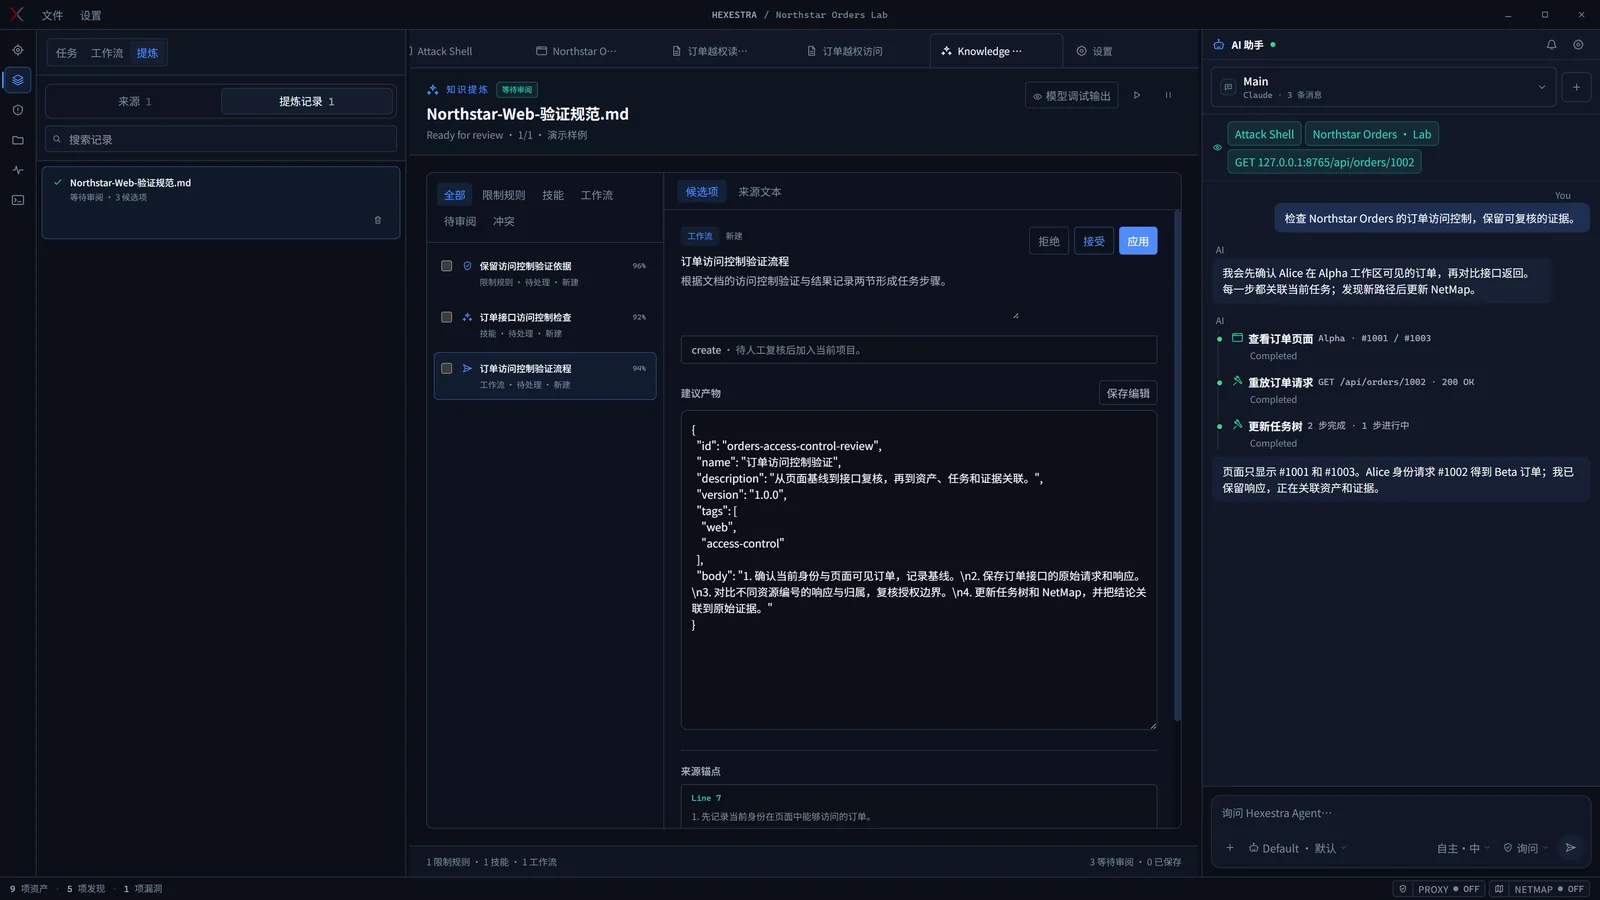
नियमों, स्किल्स और वर्कफ़्लो के लिए उदाहरण दस्तावेज़ रिफ़ाइनरी उम्मीदवार
दस्तावेज़ रिफ़ाइनरी उदाहरण: समीक्षा के लिए तैयार नियम, स्किल्स और वर्कफ़्लो।

ये स्क्रीनशॉट एक काल्पनिक स्थानीय लैब का उपयोग करने वाले ऐप से हैं। कुछ चैट और रिकॉर्ड सामग्री डेमो डेटा है।

Hexestra को आपके मौजूदा वर्कफ़्लो में फिट होने के लिए डिज़ाइन किया गया है, हल्के और लचीले अनुकूलन के साथ। हम भविष्य के लिए एक प्लगइन सिस्टम पर भी विचार कर रहे हैं।

शुरू करें

  1. Windows x64, Linux x64, macOS Intel, या macOS Apple Silicon के लिए डेस्कटॉप ऐप डाउनलोड करें।
  2. जिस Native या WSL वातावरण का आप उपयोग करेंगे, उसमें Claude Code या Codex CLI इंस्टॉल करें और साइन इन करें।
  3. Settings → Connection में उस CLI को चुनें और कनेक्शन जाँचें। एक प्रोजेक्ट बनाएँ, उसका Scope परिभाषित करें, और ASK मोड में शुरू करें।

उपयोगकर्ता गाइड आपको आपके पहले मूल्यांकन के माध्यम से मार्गदर्शन करती है।

स्रोत से बिल्ड करें

Node.js 24 और npm आवश्यक हैं। स्रोत से चलने वाले ट्रैफ़िक कैप्चर के लिए mitmdump भी आवश्यक है; देखें उपयोगकर्ता गाइड।

npm ci
npm run electron:dev

आगे बढ़ें

उपयोगकर्ता गाइड · आर्किटेक्चर · एजेंट रनटाइम · योगदान · चेंजलॉग

निश्चित नहीं कि कौन-सा दस्तावेज़ पढ़ें? दस्तावेज़ीकरण सूचकांक देखें।

कोई फ़ीचर मन में है? एक issue खोलें।

Hexestra Apache 2.0 के अंतर्गत लाइसेंस प्राप्त है। यदि यह आपके पेंटेस्ट वर्कफ़्लो को अधिक कुशल बनाता है, तो रिपॉज़िटरी को स्टार करने पर विचार करें।


स्टार इतिहास

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    340
  • 4

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    314
  • 5

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    307
  • 6

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    295

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →







