Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/abhi-r3v0/adhrit
एंड्रॉइड सुरक्षास्थैतिक विश्लेषणभेद्यता विश्लेषणकोड विश्लेषणरिवर्स इंजीनियरिंगपेनिट्रेशन टेस्टिंगमोबाइल सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणArchived
GitHubabhi-r3v0/adhrit

Adhrit

543120533 साल पहलेKitploit द्वारा समीक्षित
साझा करें

गहन टोही और Ghera बेंचमार्क पर आधारित स्थैतिक बाइटकोड विश्लेषण के लिए एंड्रॉइड सुरक्षा सूट
रिपॉजिटरी देखेंवेबसाइट

Logo

INDIA Open Source Love made-with-python saythanks pep8 version Hits

Adhrit एक ओपन सोर्स Android APK रिवर्सिंग और विश्लेषण सूट है। यह उपकरण मोबाइल सुरक्षा परीक्षण और स्वचालन की सभी आवश्यकताओं का एक कुशल समाधान खोजने का प्रयास है। Adhrit को लचीलेपन और मॉड्यूलराइज़ेशन पर ध्यान केंद्रित करके बनाया गया है। Adhrit वर्तमान में Android अनुप्रयोगों में भेद्यता पैटर्न की पहचान करने के लिए Ghera बेंचमार्क का उपयोग करता है। यह परियोजना निरंतर अपडेट के अधीन है और नवीनतम उपलब्ध पद्धतियों और उपकरणों को शामिल करेगी। Adhrit को OWASP Seasides, ThreatCon और Cysinfo जैसे सम्मेलनों में प्रस्तुत किया गया है। फीचर अनुरोध और बग रिपोर्ट का हमेशा स्वागत है!


विशेषताएं:

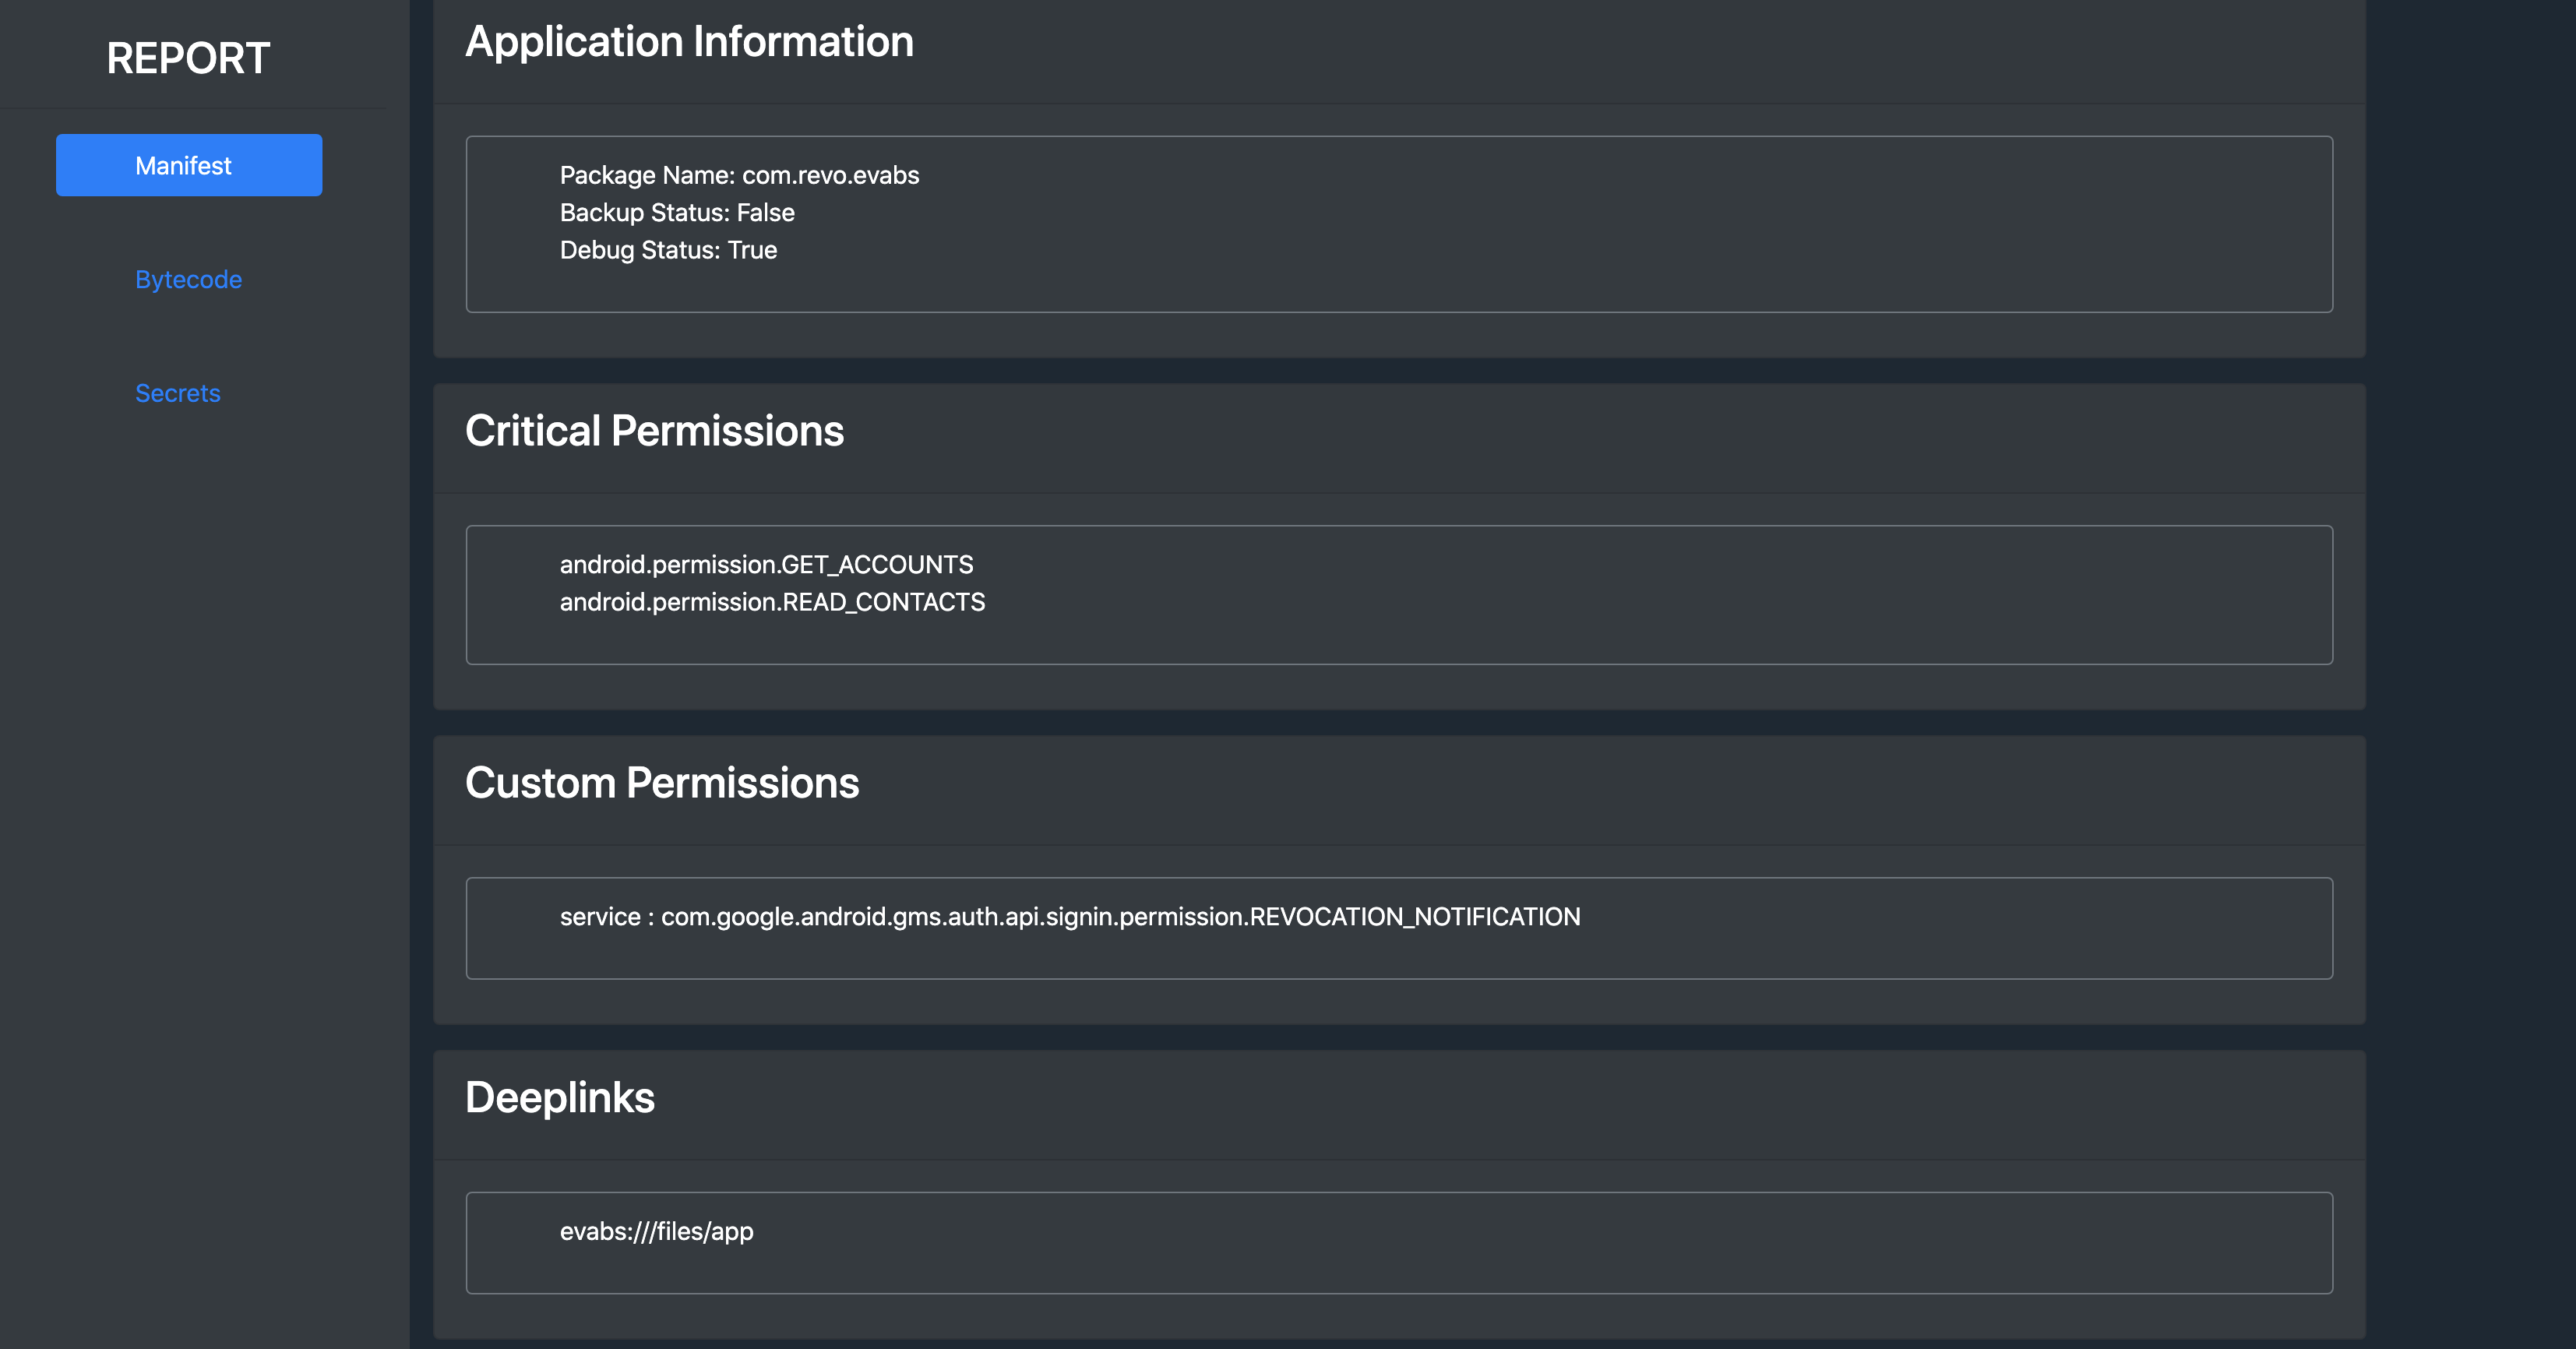
  • मैनिफेस्ट विश्लेषण

    • पैकेज का नाम, डीबग और बैकअप स्थिति
    • निर्यातित घटक (activities, services, providers और receivers)
    • डीपलिंक्स
    • इम्प्लिसिट इंटेंट फ़िल्टर
    • क्रिटिकल अनुमतियाँ
  • बाइटकोड विश्लेषण

    • उपयोग विश्लेषण

      • SQLite DBs
      • SharedPreferences
    • भेद्यता विश्लेषण

      • ICC
      • Web Issues
      • Storage Issues
      • Networking
      • Crypto Issues
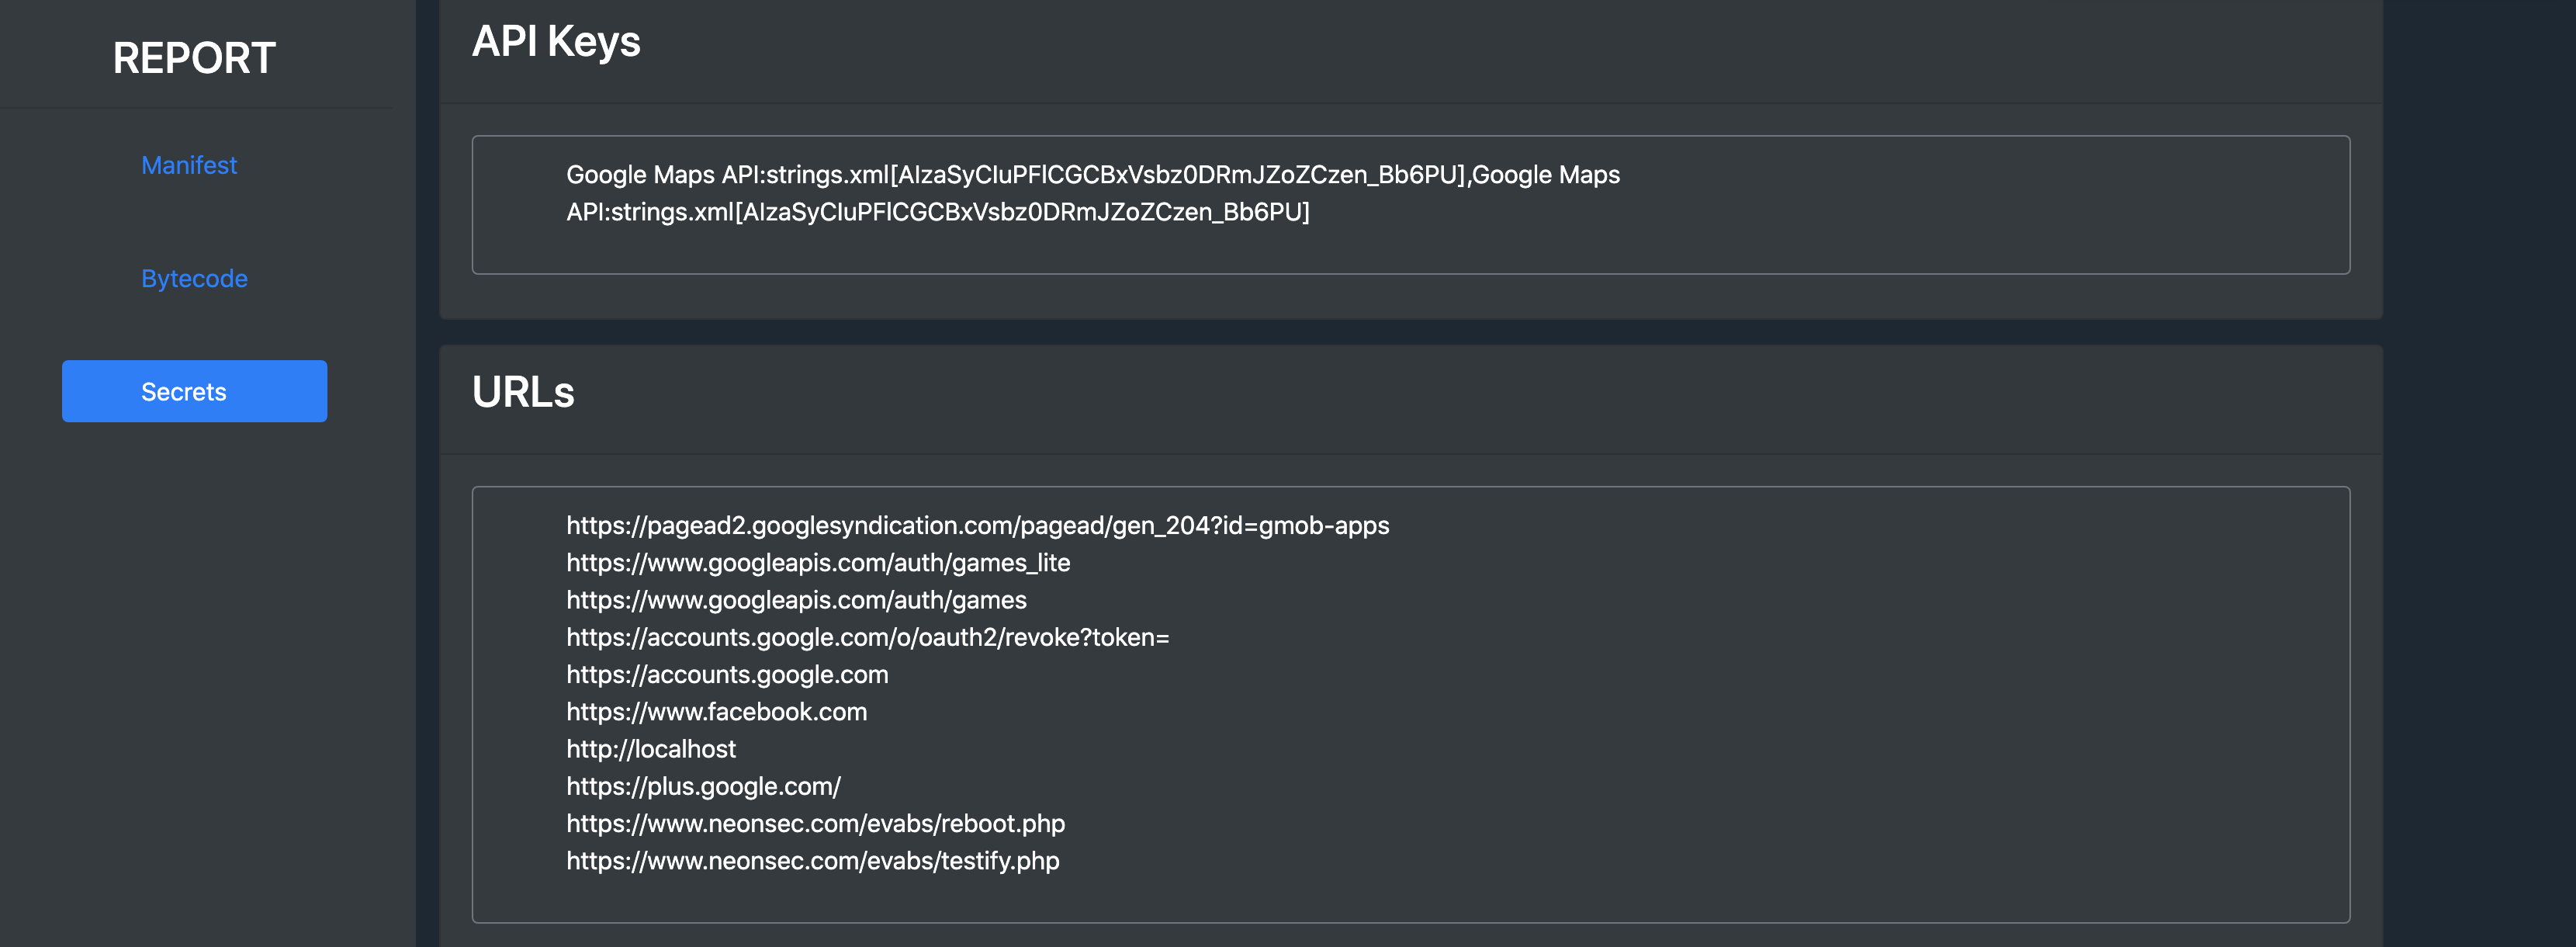
  • रहस्य विश्लेषण

    • URLs
    • API tokens
    • नेटिव लाइब्रेरीज़ से स्ट्रिंग्स

स्क्रीनशॉट:

1

2

3

4

5


पूर्व-आवश्यकताएँ:

  • Linux या MAC
  • Python3
  • Java JDK

त्वरित सेटअप

  1. ज़िप डाउनलोड करें या पैकेज को क्लोन करें और टूल को निकालें ( git clone https://github.com/abhi-r3v0/Adhrit.git )।
  2. python3 run.py चलाएँ।

स्क्रिप्ट स्वचालित रूप से पहचान लेती है कि आप Adhrit पहली बार चला रहे हैं और टूल के लिए आवश्यक सभी निर्भरताएँ और लाइब्रेरीज़ स्थापित कर देगी।

Docker

docker-compose up

फिर http://127.0.0.1:4200 पर जाएँ।


प्रस्तुतियाँ / सम्मेलन:

  • OWASP Seasides

  • Cysinfo Cyber Security Meetup


उपयोग:

python3 run.py

यह स्वचालित रूप से वेब इंटरफ़ेस लॉन्च करेगा जहाँ APK अपलोड किया जा सकता है और रिपोर्ट तैयार की जाएगी।

यदि UI स्वयं लॉन्च नहीं हुआ है, तो http://localhost:4200/ पर नेविगेट करें।
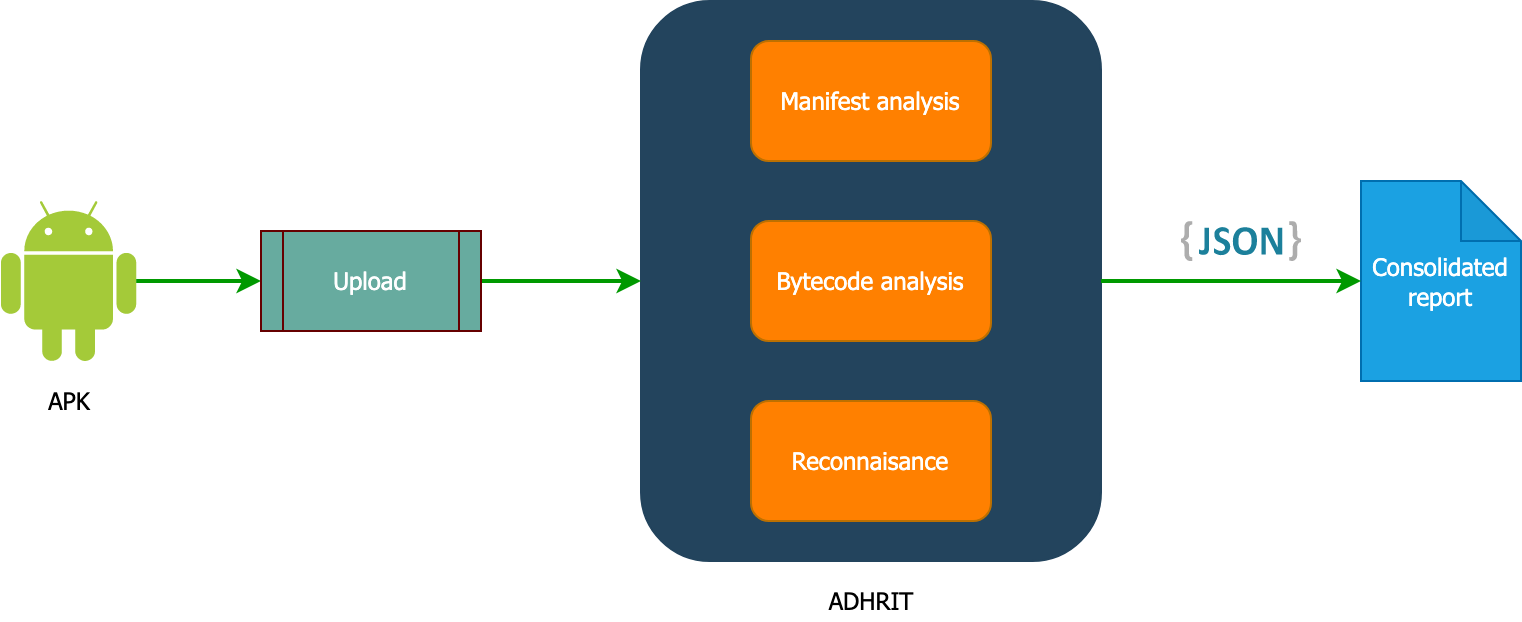

प्रक्रिया

1


टीम:

परियोजना प्रमुख:

  • Abhishek J M ([email protected], @HawkSpawn)

मुख्य टीम:

  • Rahul Sani ([email protected], @rahulsani99)
  • P S Narayanan ([email protected], @0xP5N_)
  • Akhil Mahendra ([email protected], @Akhil_Mahendra)

प्रमुख योगदानकर्ता:

  • Sooraj Soman ([email protected] Sooraj)
  • Heeraj Nair ([email protected], @heerajnair)

लोगो:

  • Vaisakh ([email protected], @vaisakhjnr) (नया)
  • Loyd Jayme ([email protected], @loydjayme25)

बेहतरीन उपकरण:

  • apktool
  • jd-cli
  • Enjarify
  • Ghera
  • Smalisca

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    439
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    264

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →