
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2024-37888 — CKEditor 4 के Open Link Plugin के लिए XSS PoC/Exploit | Kitploit
उपकरण/GitHubGitHub/7ragnarok7/cve-2024-37888
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHub7ragnarok7/cve-2024-37888

CVE-2024-37888

CKEditor 4 के Open Link Plugin के लिए XSS PoC/Exploit

रिपॉजिटरी देखें
41155 दिन पहलेअभी तक समीक्षित नहीं
वेबसाइट

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2024-37888

यह रिपॉज़िटरी CVE-2024-37888 के लिए भेद्यता विवरण और एक्सप्लॉइट का दस्तावेज़ीकरण करती है, जिसे Anurag Mondal (7Ragnarok7) द्वारा 21 मई, 2024 को खोजा और रिपोर्ट किया गया था।

मेट्रिक्स

  • CWE-79: वेब पेज जनरेशन के दौरान इनपुट का अनुचित न्यूट्रलाइज़ेशन ('क्रॉस-साइट स्क्रिप्टिंग')
  • CVSS: 6.1 (मध्यम)

भेद्यता अवलोकन

यह प्रूफ़ ऑफ़ कॉन्सेप्ट (POC) Open Link प्लगइन में हाल ही में मेरे द्वारा खोजी गई एक XSS भेद्यता के शोषण को प्रदर्शित करता है, जो सक्षम होने पर CKEditor 4 के सभी संस्करणों को सीधे प्रभावित करता है। यह त्रुटि एडिटर के भीतर तैयार किए गए लिंक के माध्यम से JavaScript निष्पादन की अनुमति देती है, जिन्हें प्लगइन सैनिटाइज़ करने में विफल रहता है। इस त्रुटि का शोषण टेक्स्ट क्षेत्र के भीतर केवल तभी किया जा सकता है जब Open Link प्लगइन इंस्टॉल हो। Open Link प्लगइन हमें संपादन क्षेत्र के भीतर सीधे लिंक खोलने की अनुमति देता है।

पूर्वापेक्षाएँ

  1. CKEditor (संस्करण 4.*.*): https://ckeditor.com/ckeditor-4/download/#ckeditor-4
  2. Open Link प्लगइन (संस्करण < 1.0.5): https://ckeditor.com/cke4/addon/openlink

पुनरुत्पादन चरण

इस भेद्यता का परीक्षण यहाँ उपस्थित पूर्व-कॉन्फ़िगर किए गए CKEditor इंस्टेंस से किया जा सकता है।

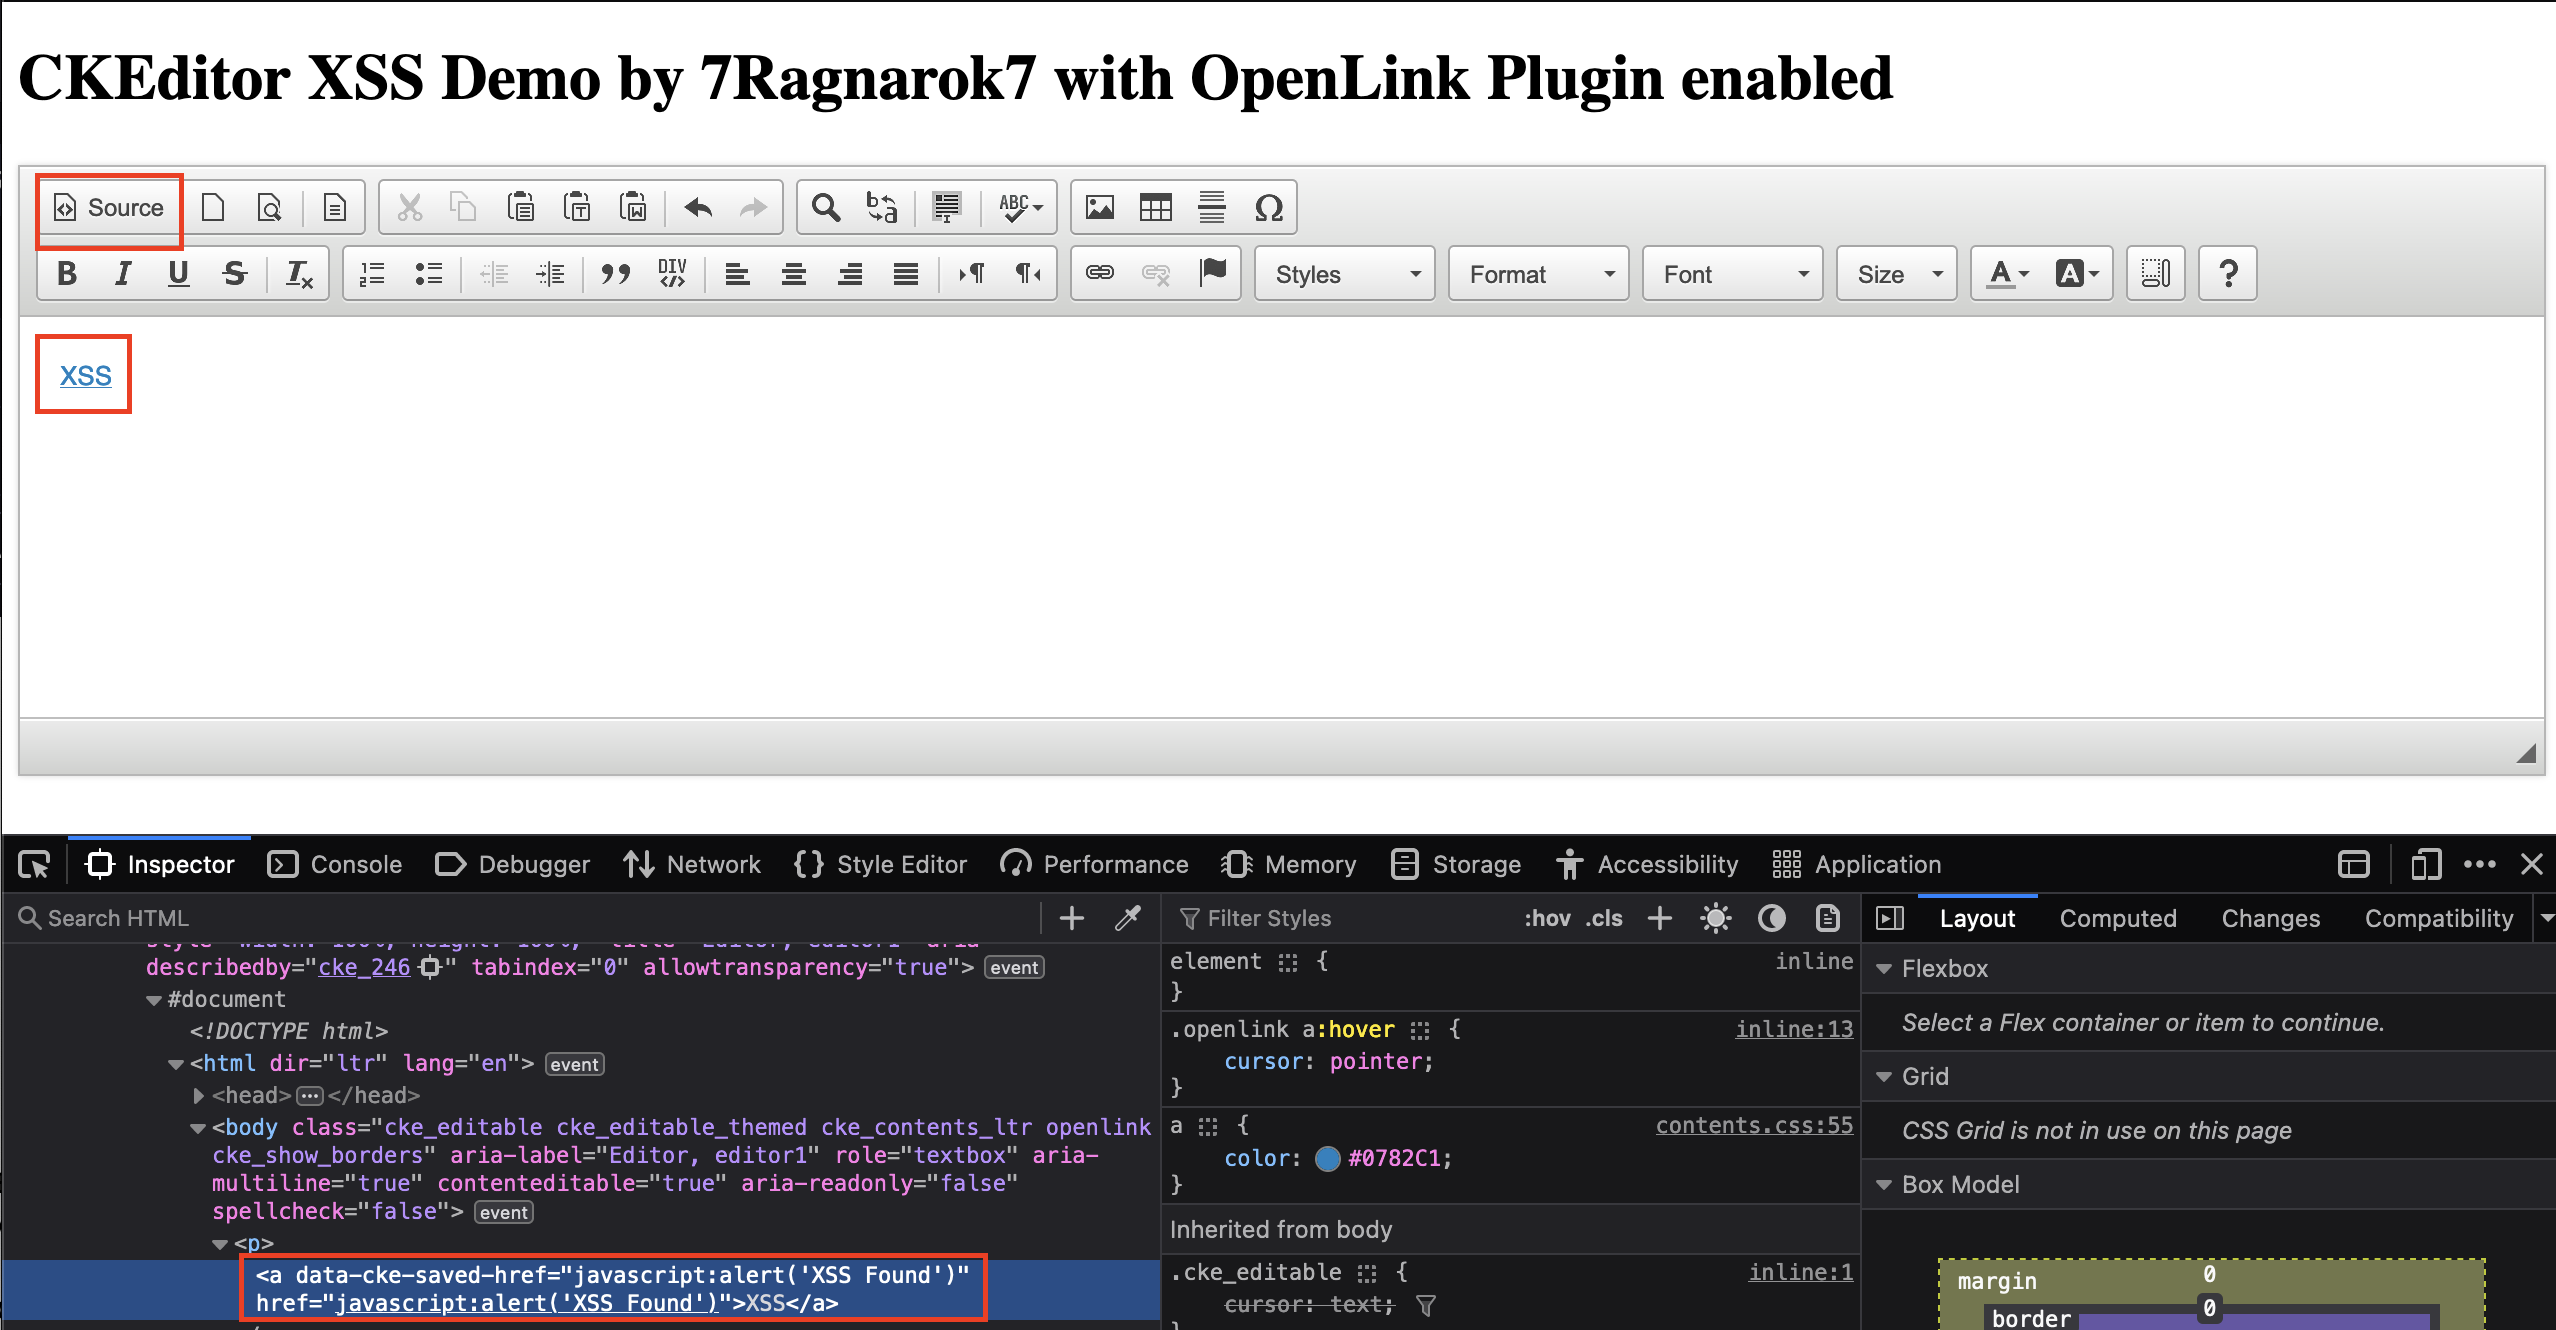
  1. पेलोड डालें:

    • CKEditor इंस्टेंस खोलें और "Source" आइकन पर क्लिक करें।

    • टेक्स्ट क्षेत्र में निम्नलिखित पेलोड डालें:

      <a href="javascript:alert('XSS Found')">XSS</a>
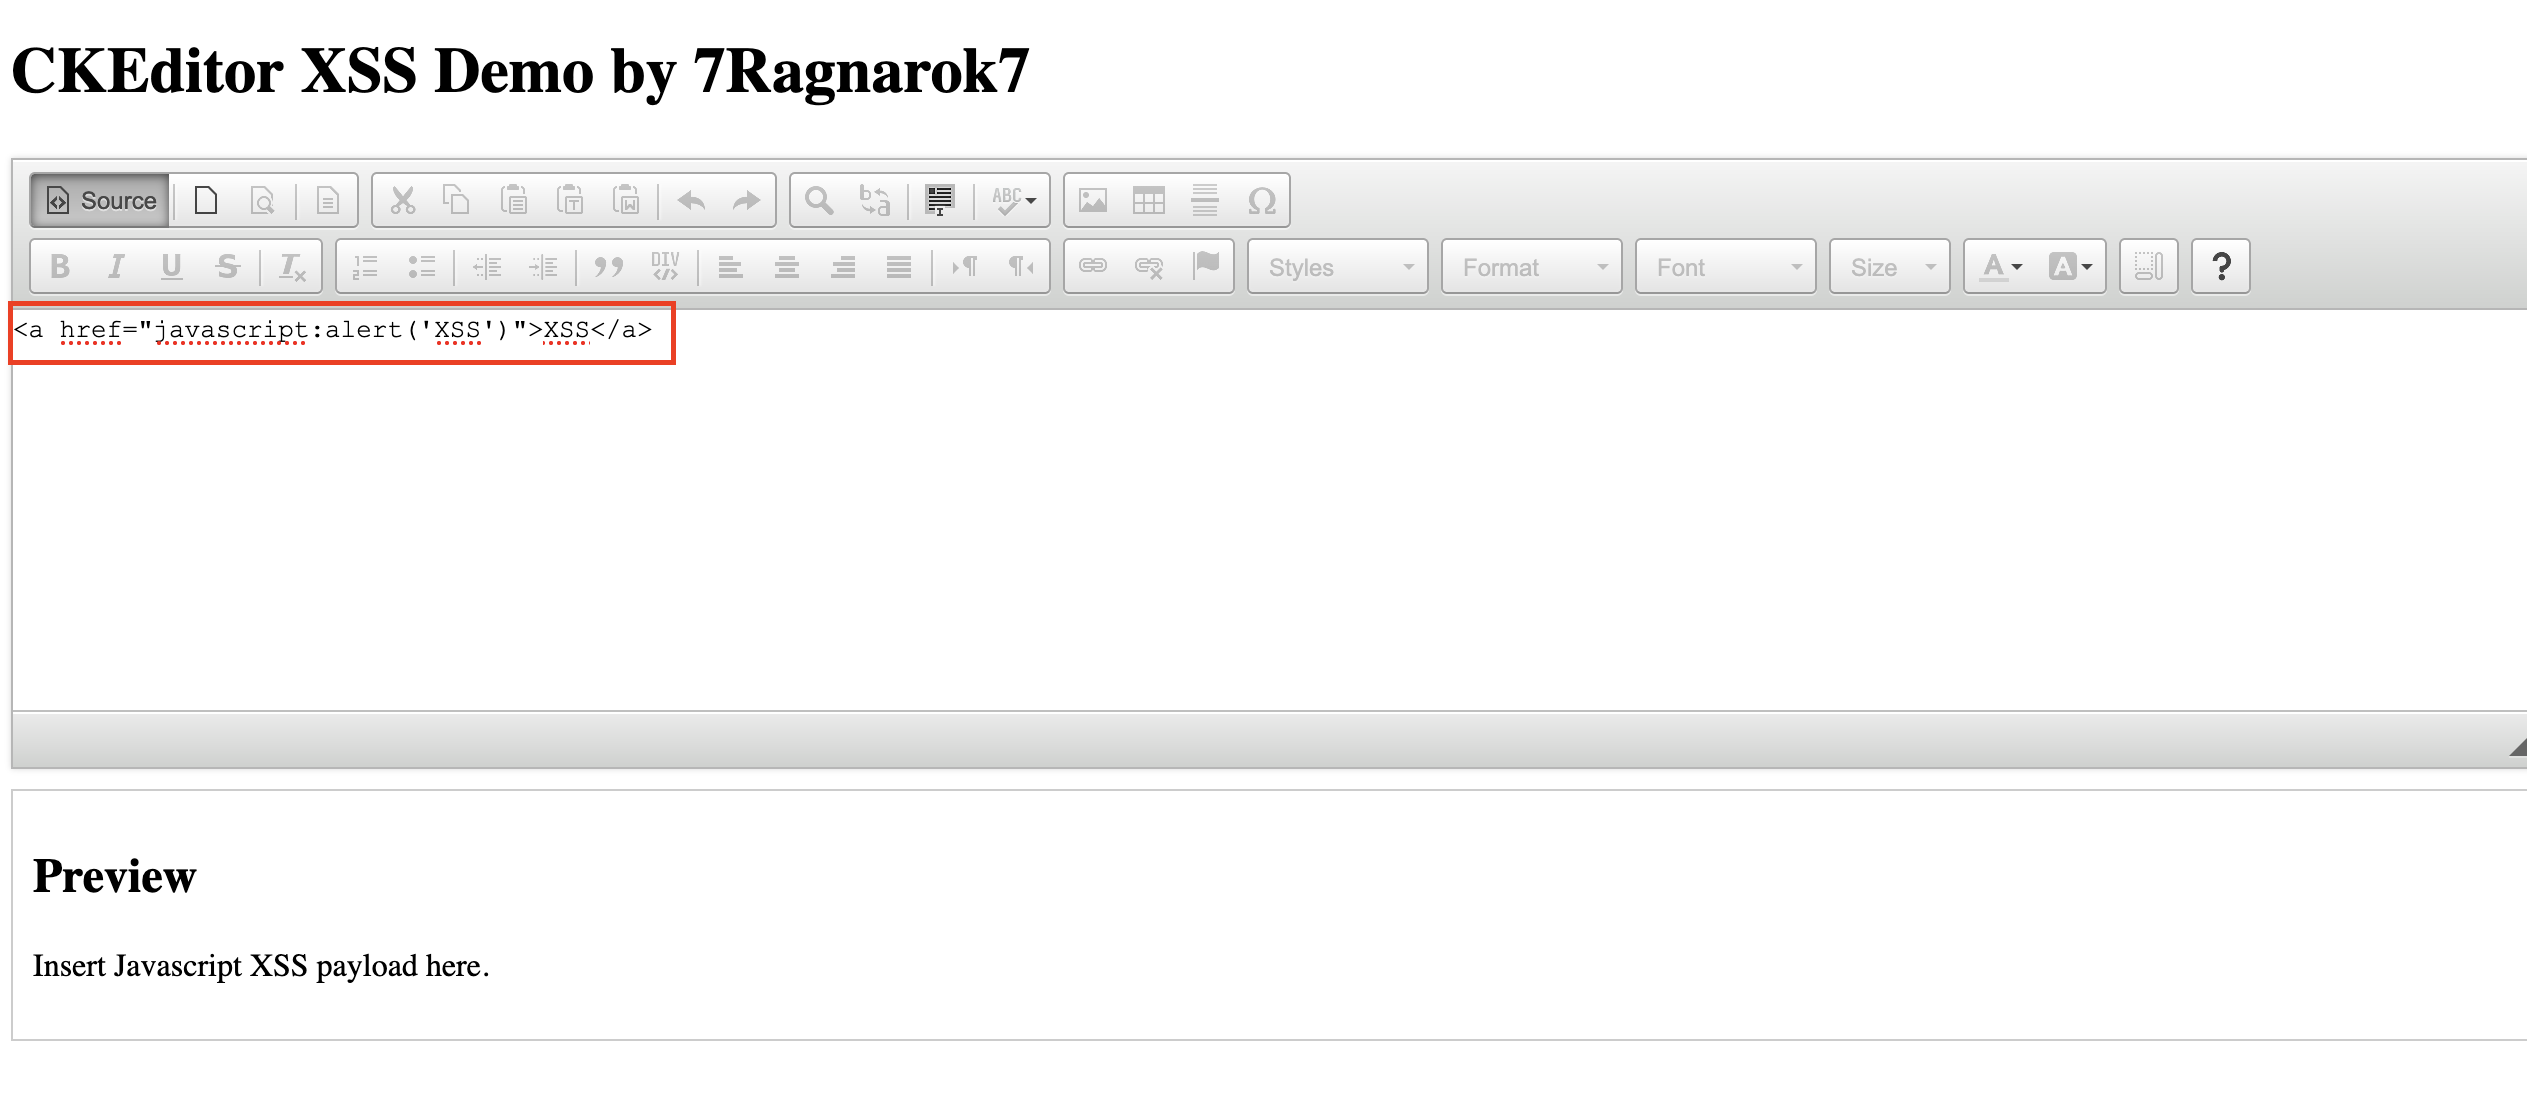
      

    पेलोड डालने का स्क्रीनशॉट

  2. WYSIWYG मोड पर स्विच करें:

    • WYSIWYG मोड पर वापस स्विच करने के लिए फिर से "Source" आइकन पर क्लिक करें।
    • देखें कि हाइपरलिंक एडिटर के भीतर क्लिक करने योग्य हो जाता है।

    क्लिक करने योग्य हाइपरलिंक स्क्रीनशॉट

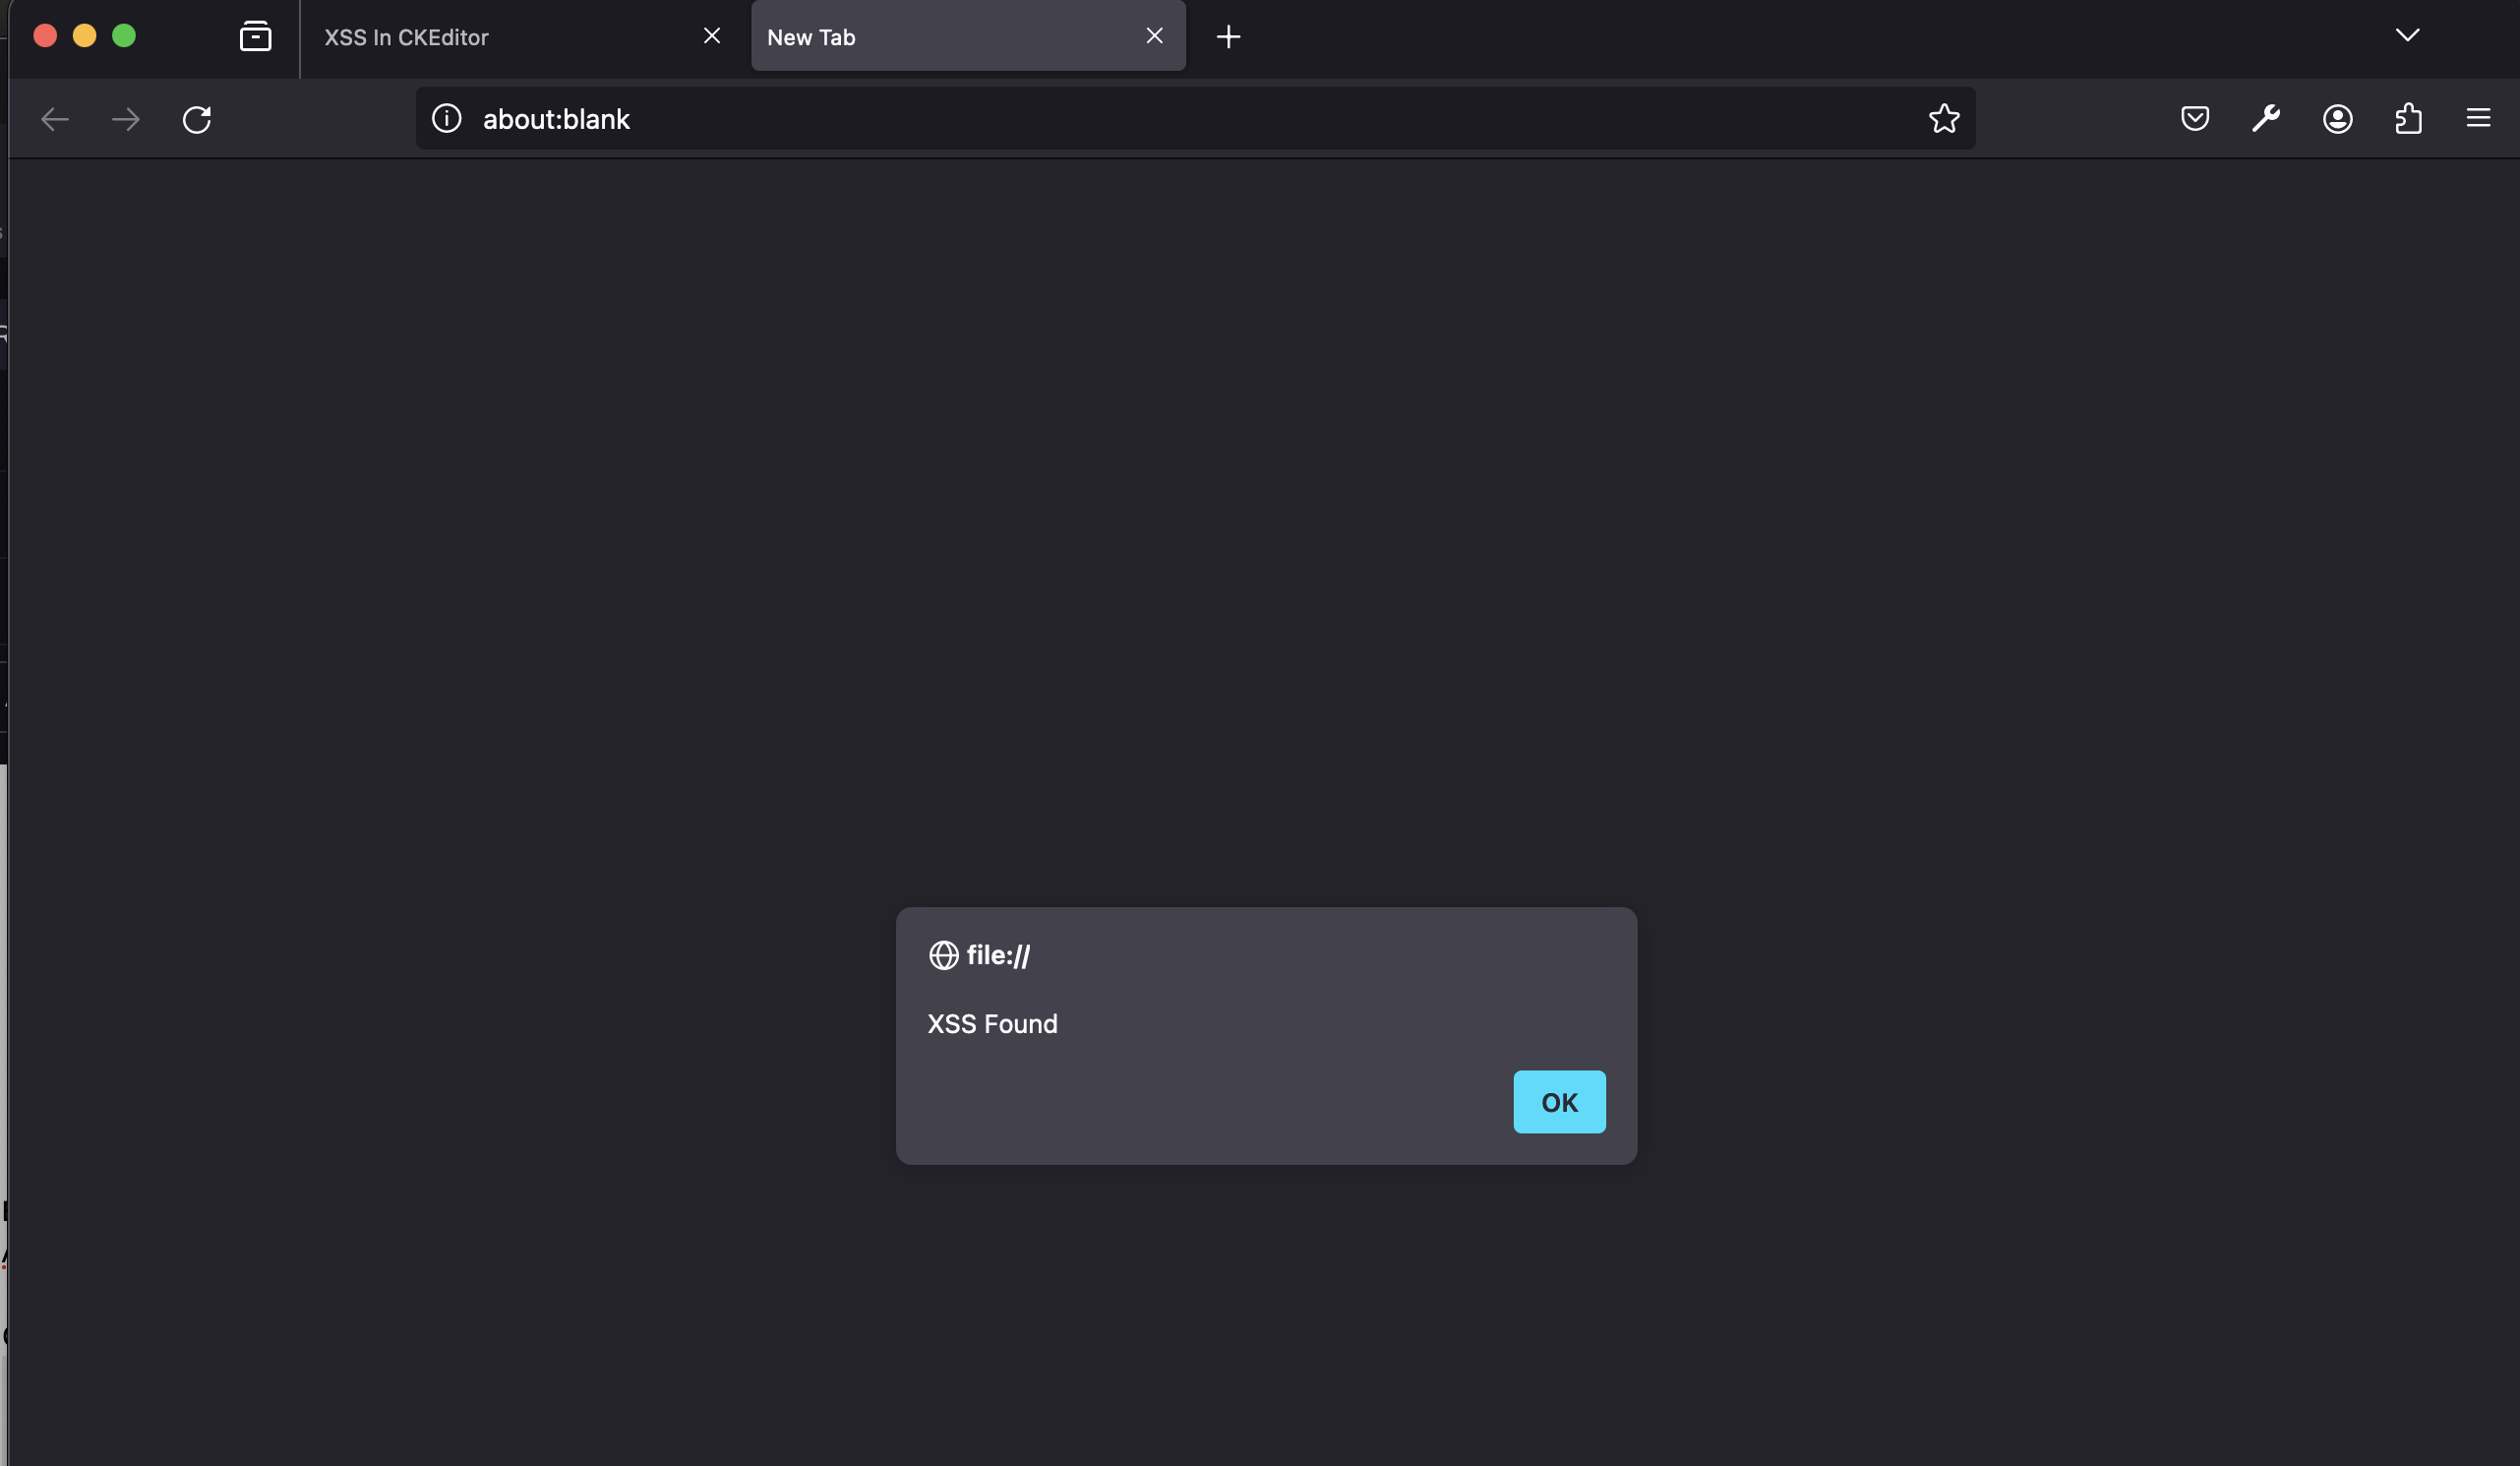
  3. XSS ट्रिगर करें:

    • एडिटर के भीतर हाइपरलिंक पर क्लिक करें।
    • देखें कि XSS पेलोड ट्रिगर हो जाता है, जिसके परिणामस्वरूप एक नए टैब में अलर्ट बॉक्स प्रदर्शित होता है।

    XSS ट्रिगर होने का स्क्रीनशॉट

सेटअप निर्देश

आप निम्नलिखित चरणों का पालन करके इस भेद्यता का परीक्षण करने के लिए अपना स्वयं का स्थानीय इंस्टेंस सेट कर सकते हैं।

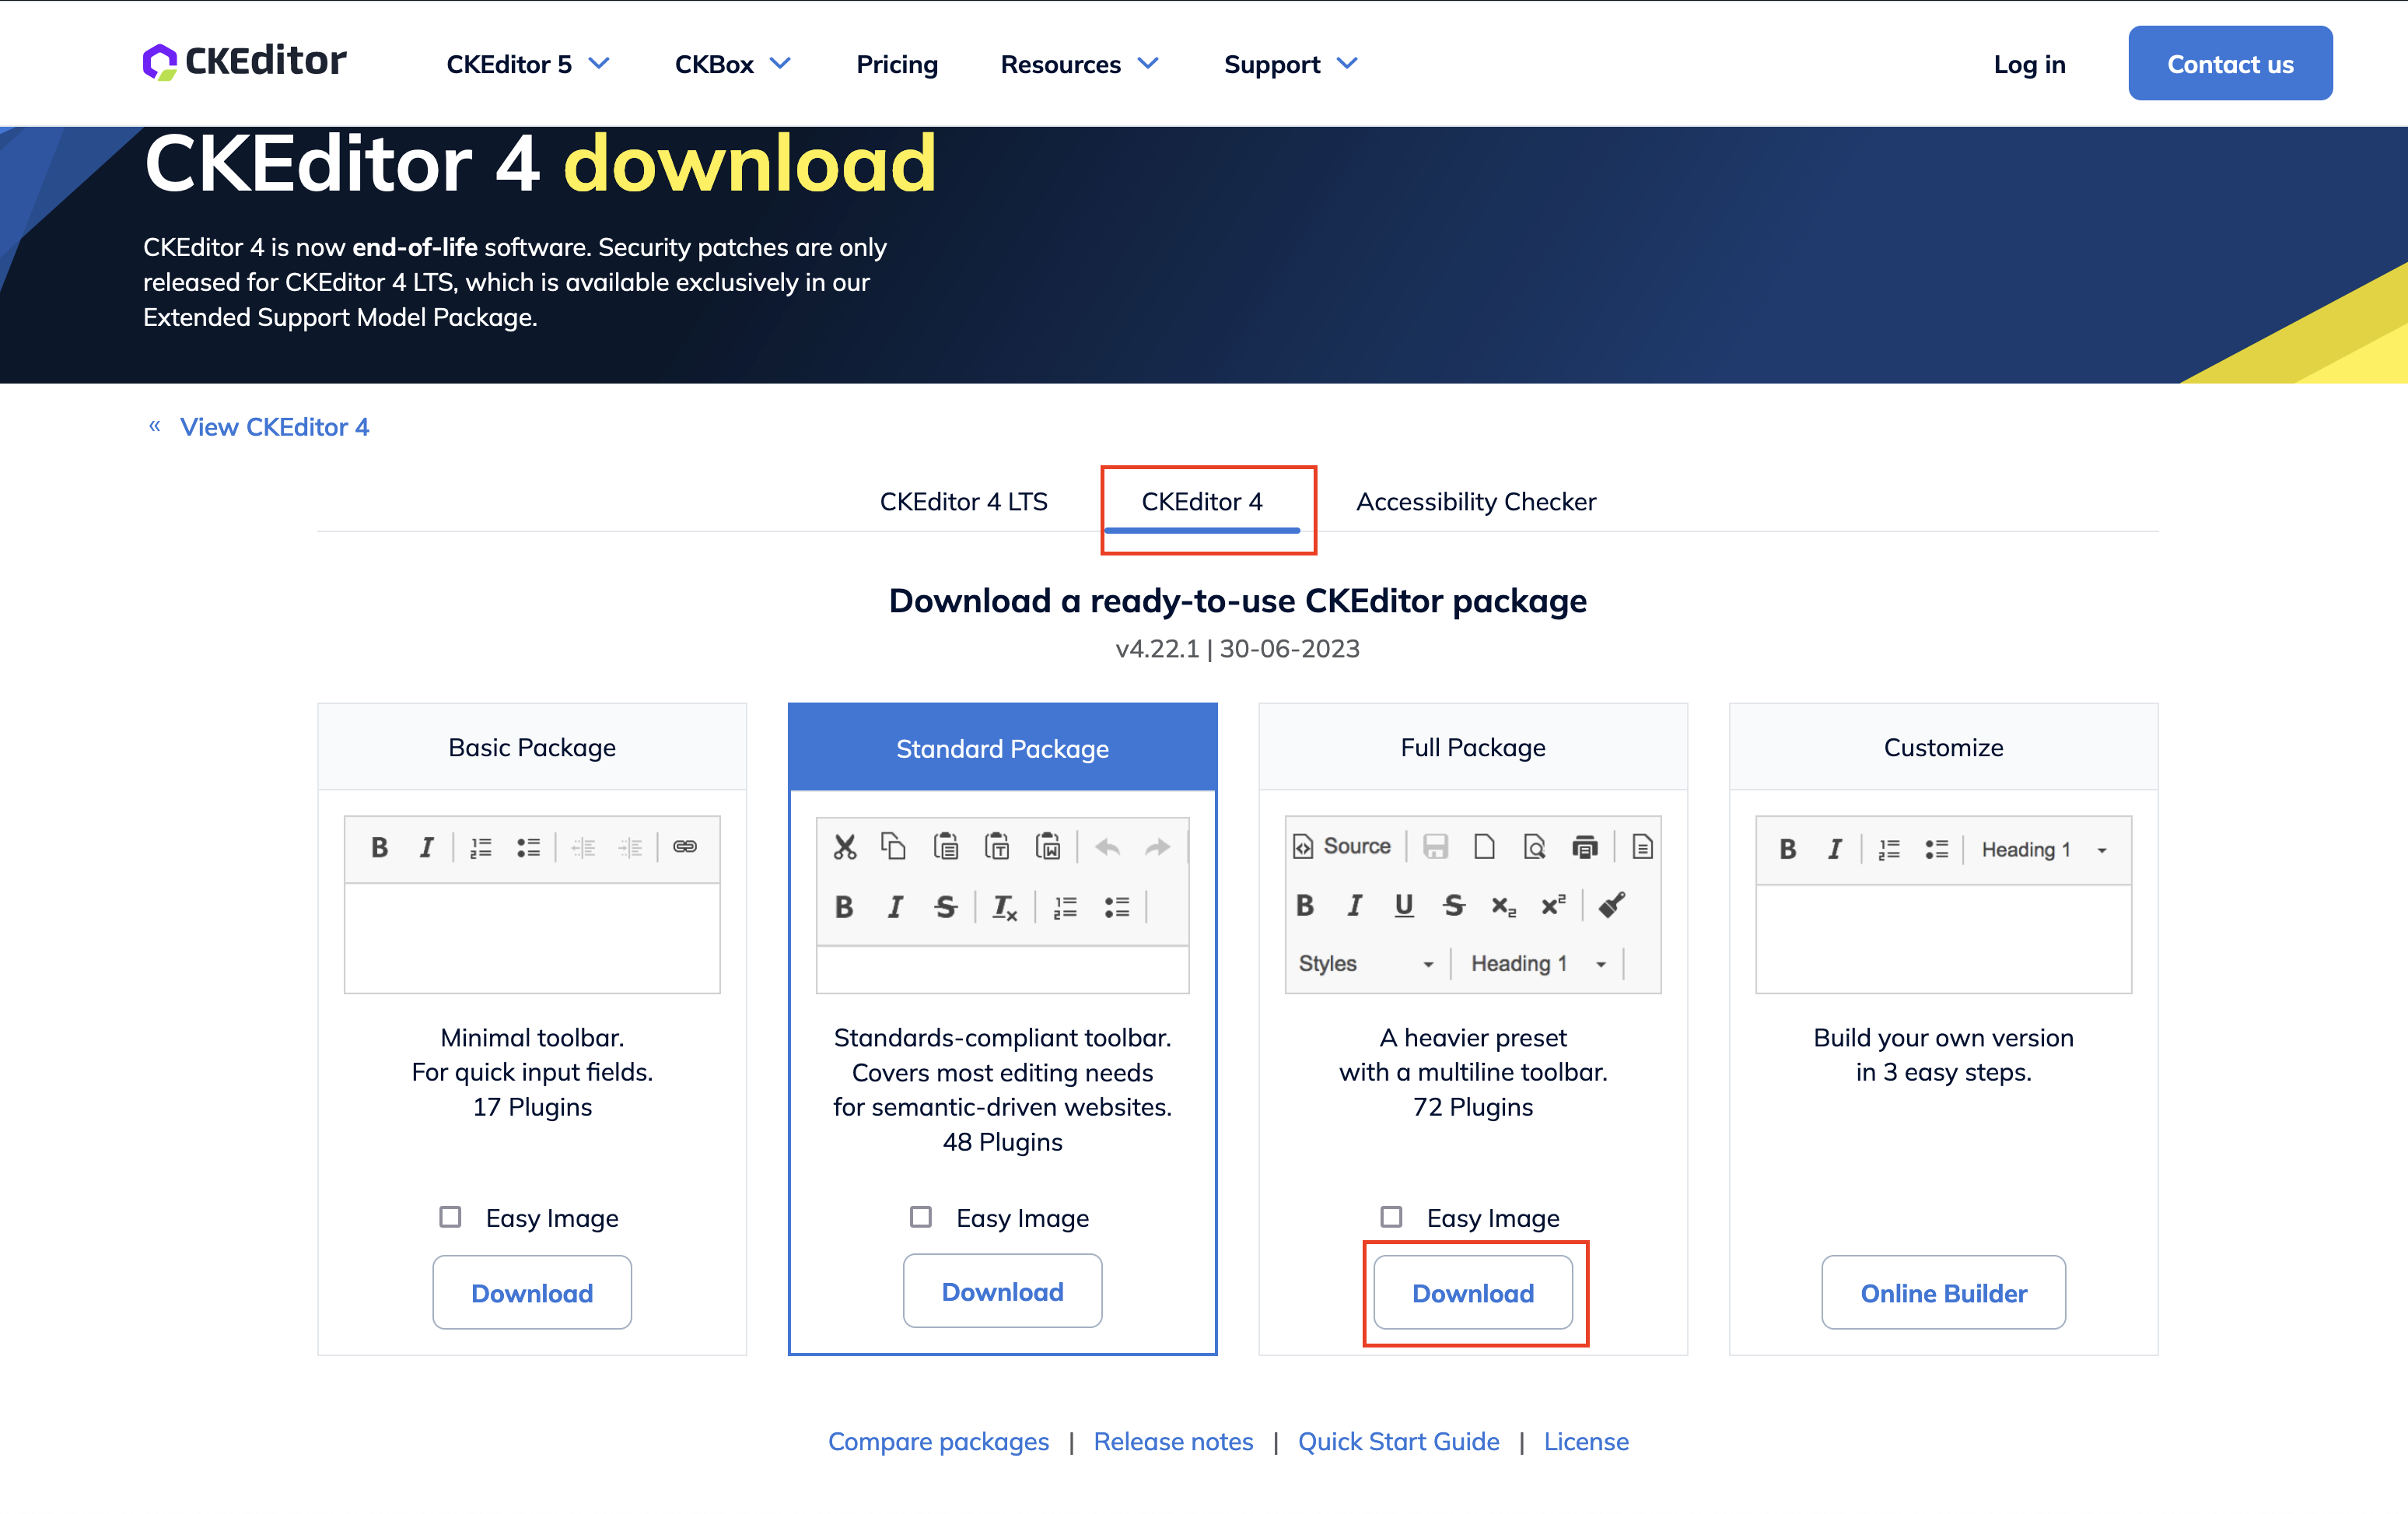
  1. CKEditor 4 डाउनलोड करें:

    • CKEditor 4 का Full-Package Open-Source संस्करण डाउनलोड करें।

    डाउनलोड

  2. Open Link प्लगइन इंस्टॉल करें:

    • Open Link प्लगइन संस्करण 1.0.4 को यहाँ से डाउनलोड करें।
    • इसे एक्सट्रैक्ट करें और सामग्री को ckeditor/plugins/openlink निर्देशिका में रखें।
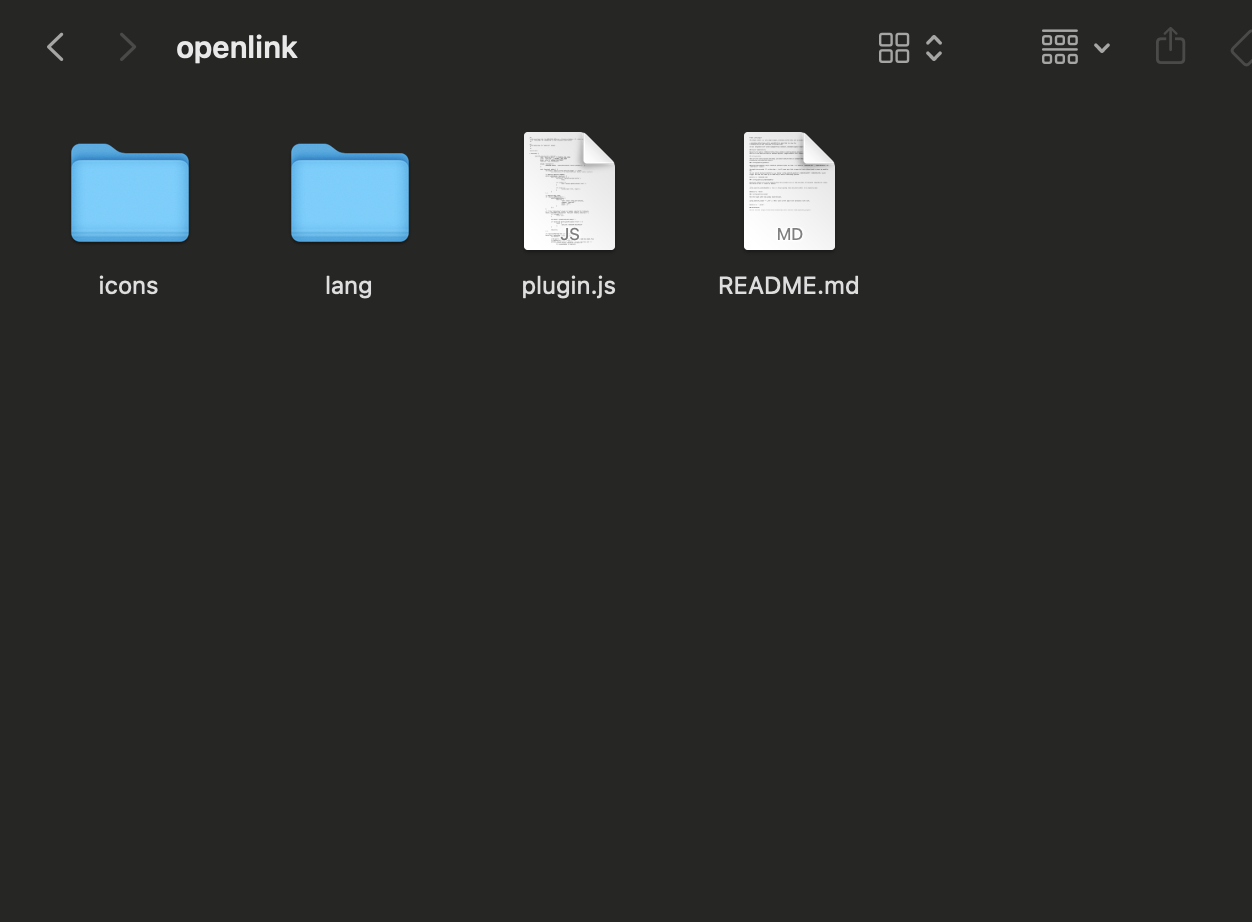
    OpenLink

  3. OpenLink प्लगइन को शामिल करने के लिए कॉन्फ़िगरेशन अपडेट करें:

    • CKEditor की config.js फ़ाइल को संशोधित करें और अंत में निम्नलिखित पंक्तियाँ जोड़ें:
    config.extraPlugins = 'openlink';
    config.linkShowTargetTab = false; // Hide link target tab
    config.openlink_modifier = 0; // No modifier for opening links
    config.openlink_enableReadOnly = true; // Allow links to open in read-only mode
    
    • उदाहरण config.js:
    CKEDITOR.editorConfig = function( config ) {
        // Define changes to default configuration here.
        config.extraPlugins = 'openlink';
        config.linkShowTargetTab = false;
        config.openlink_modifier = 0;
        config.openlink_enableReadOnly = true;
    };
    
  4. HTML में CKEditor शामिल करें:

    • सुनिश्चित करें कि CKEditor लाइब्रेरी आपकी HTML फ़ाइल में शामिल है।
    <!DOCTYPE html>
    <html>
    <head>
        <script src="path/to/ckeditor/ckeditor.js"></script>
    </head>
    <body>
        <textarea name="editor1" id="editor1"></textarea>
        <script>
            CKEDITOR.replace('editor1');
        </script>
    </body>
    </html>
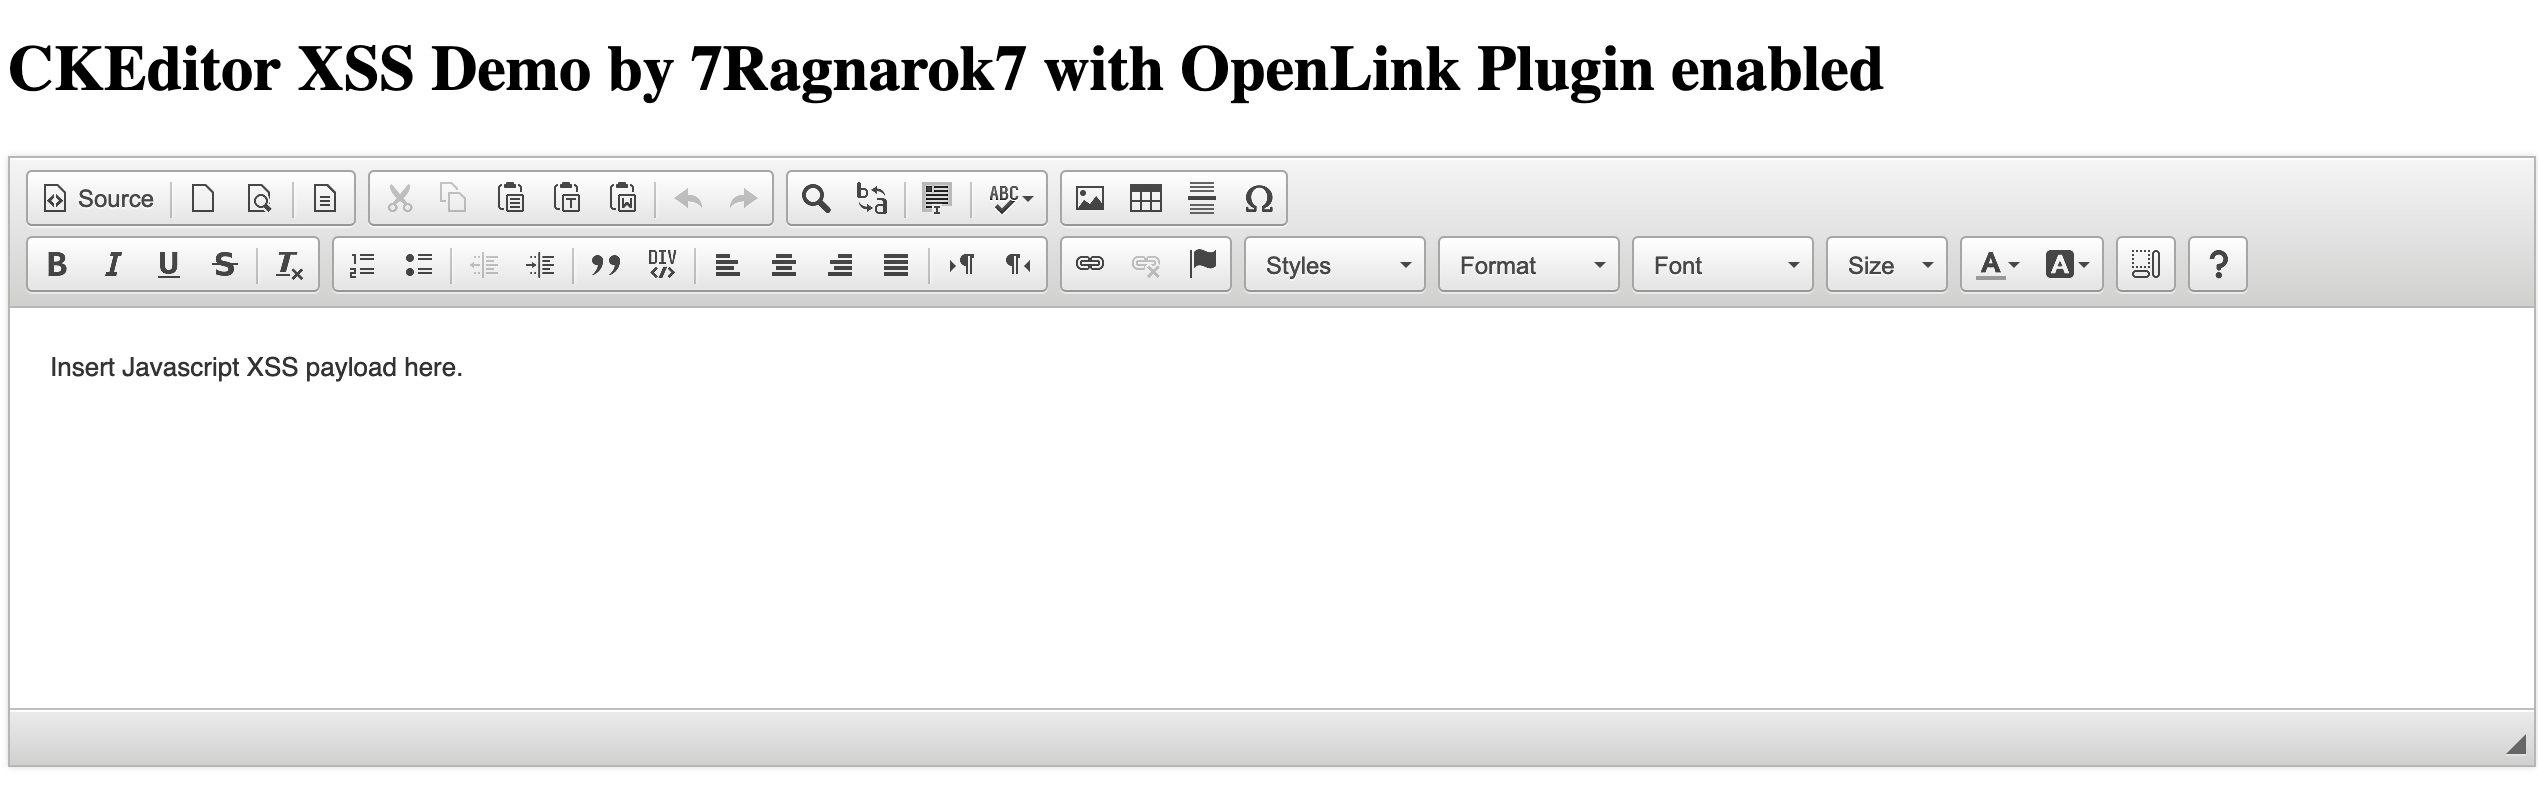
    

    डेमो पेज स्क्रीनशॉट

निष्कर्ष

यह भेद्यता Open Link प्लगइन के कोड बेस में पाई गई है, न कि CKEditor 4 कोडबेस में। उपरोक्त POC CKEditor 4.*.* में Open Link प्लगइन के माध्यम से एक XSS भेद्यता के शोषण को प्रदर्शित करता है। यह त्रुटि विशेष रूप से तैयार किए गए लिंक के माध्यम से मनमाने JavaScript निष्पादन की अनुमति देती है, जो एक महत्वपूर्ण सुरक्षा जोखिम उत्पन्न करती है।

सलाह

  • Open Link प्लगइन अनुरक्षक द्वारा आधिकारिक सलाह https://github.com/mlewand/ckeditor-plugin-openlink/security/advisories/GHSA-rhxf-gvmh-hrxm पर पाई जा सकती है।

अतिरिक्त सूचना

  • ध्यान दें कि यदि आप एडिटर की सामग्री को कहीं और प्रदर्शित करना चाहते हैं, तो आपको इसे हमेशा उचित रूप से फ़िल्टर करना चाहिए।
  • लिंक पर onclick एट्रिब्यूट के लिए, इसे config.disallowedContent कॉन्फ़िगरेशन विकल्प द्वारा अस्वीकृत किया जा सकता है:
config.disallowedContent = 'a[onclick]';

महत्वपूर्ण लिंक

  • https://github.com/mlewand/ckeditor-plugin-openlink/security/advisories/GHSA-rhxf-gvmh-hrxm
  • https://nvd.nist.gov/vuln/detail/CVE-2024-37888
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-37888
  • https://7ragnarok7.github.io/CVE-2024-37888/
टूल डाउनलोड करें