 1n3/attacksurfacemanagement
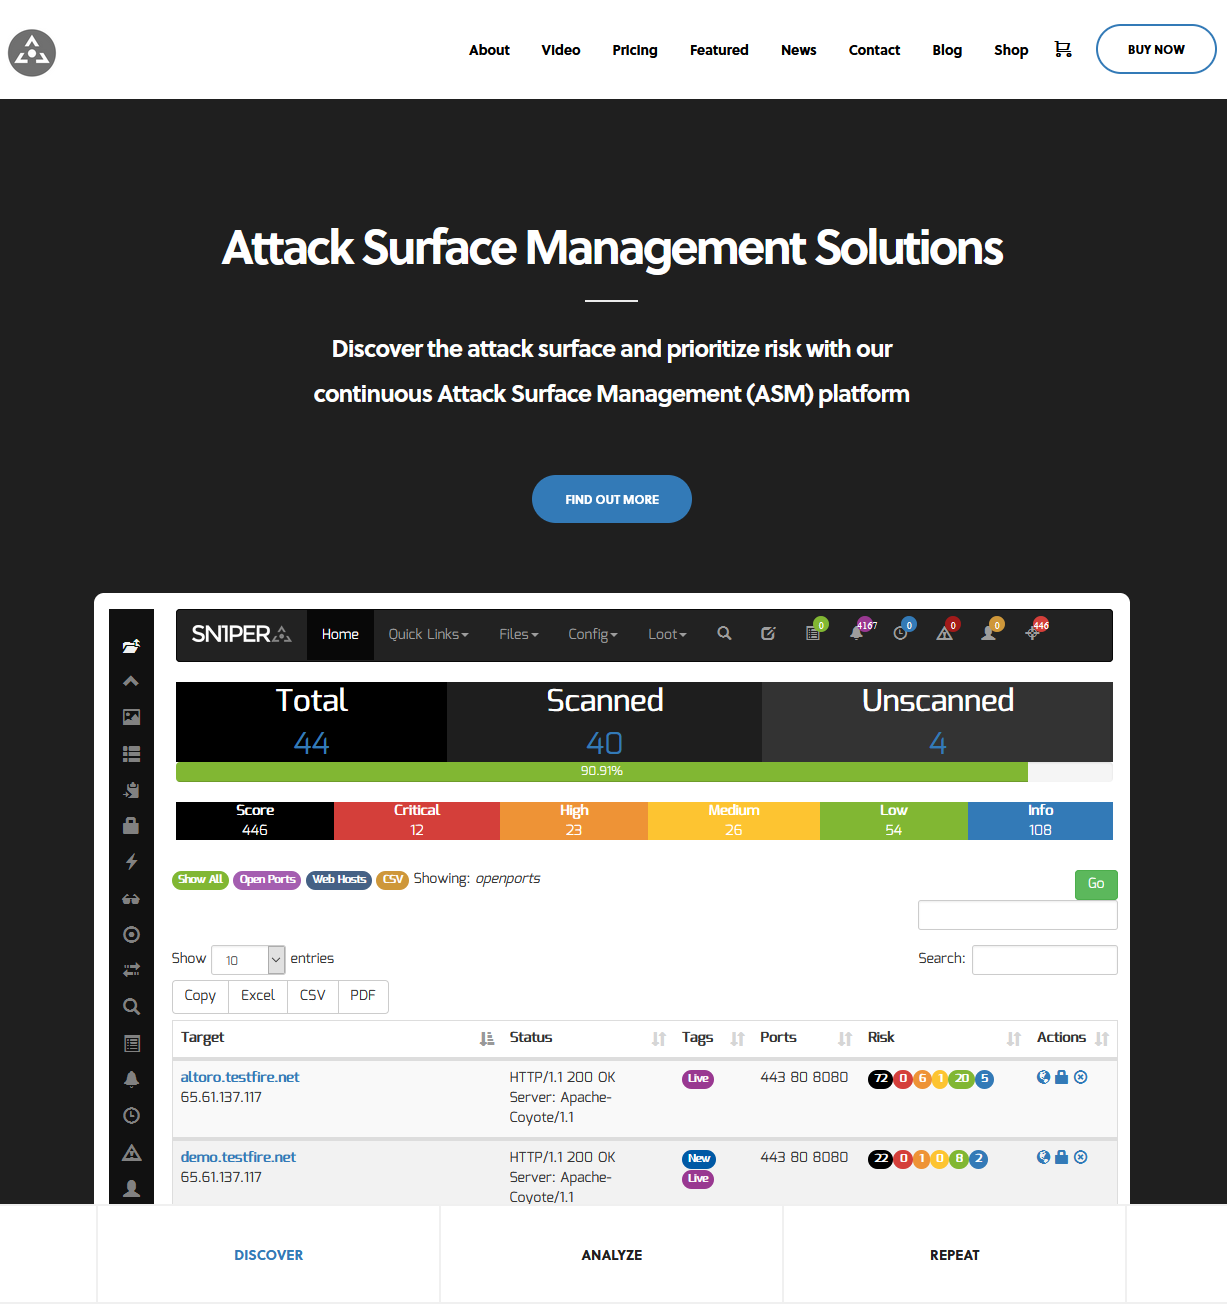
खोजें आक्रमण सतह और हमारे निरंतर Attack Surface Management (ASM) प्लेटफॉर्म - Sn1per Professional के साथ जोखिमों को प्राथमिकता दें #pentest #redteam #bugbounty



हमारे निरंतर अटैक सरफेस मैनेजमेंट (ASM) प्लेटफॉर्म - Sn1per Professional के साथ अटैक सरफेस की खोज करें और जोखिमों को प्राथमिकता दें। अधिक जानकारी के लिए, https://sn1persecurity.com पर जाएं।
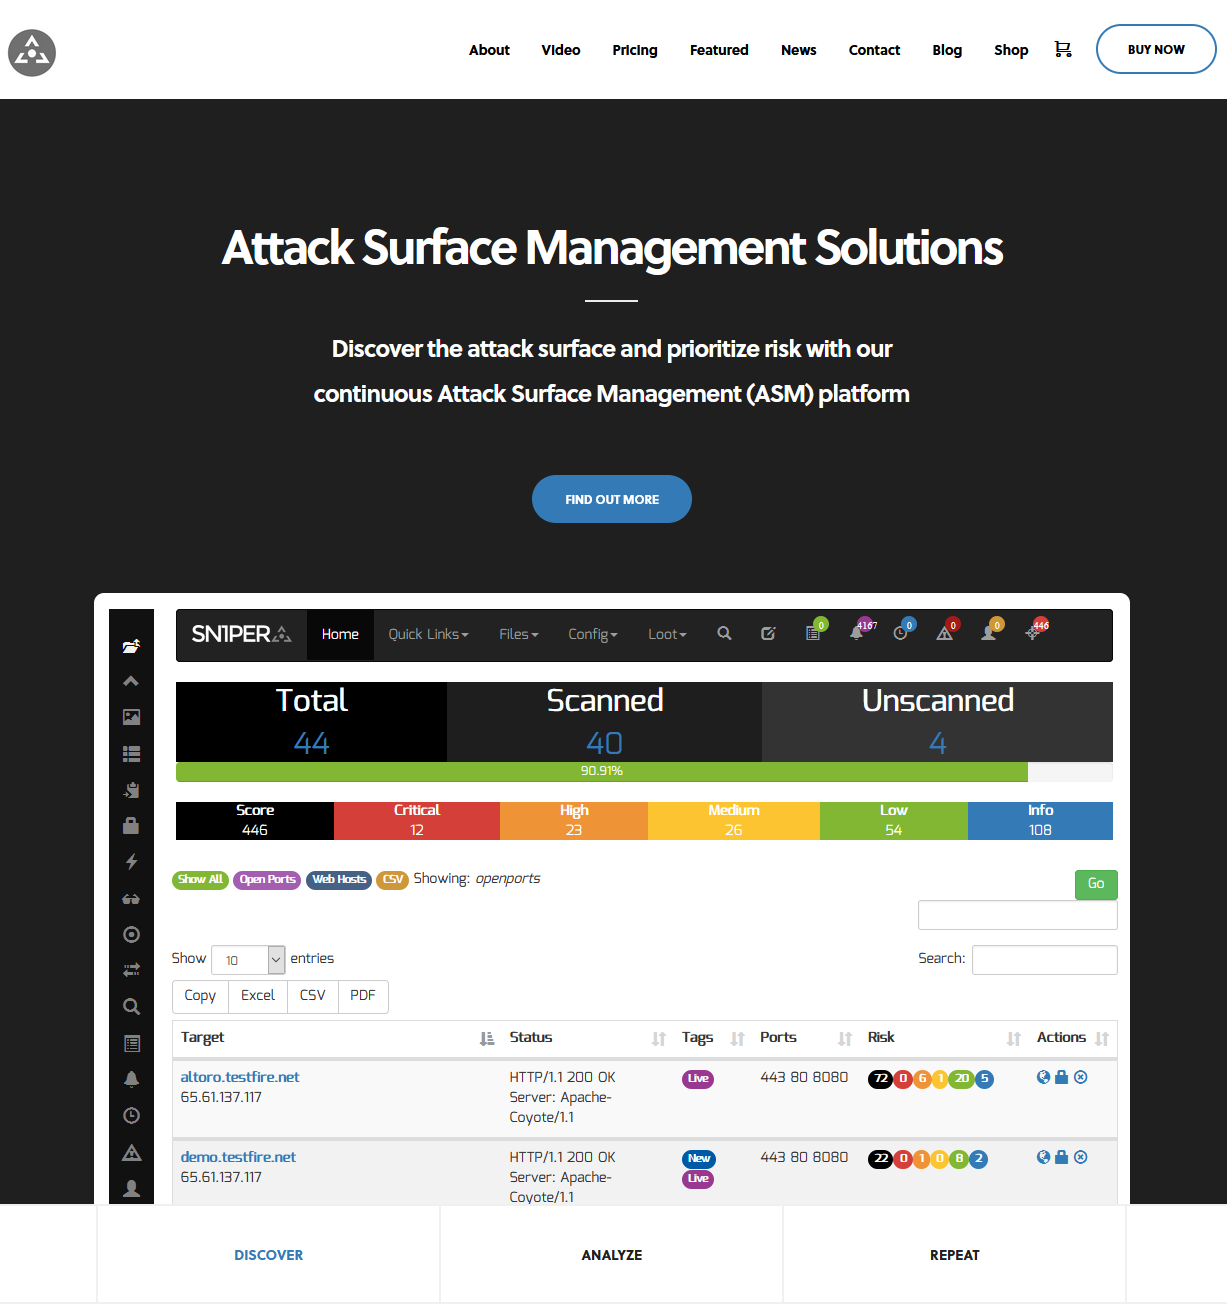
आसानी से अटैक सरफेस (आईपी, डोमेन नाम, खुले पोर्ट, HTTP हेडर, आदि) की खोज करें।
नवीनतम हैकिंग और ओपन सोर्स सुरक्षा उपकरणों का उपयोग करके कमजोरियों और नैतिक शोषण की खोज को स्वचालित करें।
स्लाइडशो विजेट और थंबनेल का उपयोग करके अपने वर्कस्पेस के सभी होस्ट के खिलाफ विजुअल रेकॉन करें।
संपूर्ण अटैक सरफेस इन्वेंट्री के DNS, IP, शीर्षक, स्थिति, सर्वर हेडर, WAF और खुले TCP/UDP पोर्ट के लिए खोजें, सॉर्ट करें और फ़िल्टर करें।
स्वचालित पेनिट्रेशन टेस्टिंग तकनीकों के खिलाफ "ब्लू टीम" प्रतिक्रिया और पहचान क्षमताओं को मजबूत करें।
अपने डेटा को प्रबंधित करने और चीजों को व्यवस्थित रखने में मदद करने के लिए एक ही स्थान पर कई नोट्स स्टोर करें और उन तक पहुंचें।
नवीनतम वाणिज्यिक और ओपन सोर्स भेद्यता स्कैनर्स का उपयोग करके नवीनतम कमजोरियों और CVE के लिए तुरंत स्कैन करें।
Burpsuite Professional 2.x, Arachni और Nikto के माध्यम से वेब एप्लिकेशन स्कैन चलाएं।
सभी अटैक सरफेस डेटा को फ़िल्टर, सॉर्ट और देखने के लिए संपूर्ण अटैक सरफेस होस्ट सूची और भेद्यता रिपोर्ट को CSV, XLS या PDF प्रारूप में निर्यात करें।
स्वचालित रूप से ऑनलाइन दस्तावेज़, मेटा डेटा, ईमेल पते और संपर्क जानकारी एकत्र करें।
परिवर्तनों के लिए निरंतर कवरेज के लिए दैनिक, साप्ताहिक या मासिक आधार पर स्कैन शेड्यूल करें।
अटैक सरफेस की खोज को स्वचालित करें और नवीनतम कमजोरियों और CVE के लिए आसानी से स्कैन करें।
स्कैन और होस्ट स्थिति परिवर्तनों, URL और डोमेन परिवर्तनों और खोजी गई नई कमजोरियों के लिए सूचनाएं प्राप्त करें।
डोमेन अपहरण और टेकओवर के लिए असुरक्षित सभी DNS रिकॉर्ड की सूची बनाएं।
git clone https://github.com/1N3/Sn1per
cd Sn1per
bash install.sh
एक नए Docker कंसोल से, निम्नलिखित कमांड चलाएं।
Download https://raw.githubusercontent.com/1N3/Sn1per/master/Dockerfile
docker build -t sn1per .
docker run -it sn1per /bin/bash

या

docker pull sn1persecurity/sn1per
docker run -it sn1persecurity/sn1per /bin/bash
[*] सामान्य मोड
sniper -t <TARGET>

[*] सामान्य मोड + OSINT + RECON
sniper -t <TARGET> -o -re

[*] स्टील्थ मोड + OSINT + RECON
sniper -t <TARGET> -m stealth -o -re

[*] डिस्कवर मोड
sniper -t <CIDR> -m discover -w <WORSPACE_ALIAS>

[*] केवल विशिष्ट पोर्ट स्कैन करें
sniper -t <TARGET> -m port -p <portnum>

[*] FULLPORTONLY स्कैन मोड
sniper -t <TARGET> -fp

[*] वेब मोड - केवल पोर्ट 80 + 443!
sniper -t <TARGET> -m web

[*] HTTP वेब पोर्ट मोड
sniper -t <TARGET> -m webporthttp -p <port>

[*] HTTPS वेब पोर्ट मोड
sniper -t <TARGET> -m webporthttps -p <port>

[*] HTTP वेबस्कैन मोड
sniper -t <TARGET> -m webscan

[*] ब्रूटफोर्स सक्षम करें
sniper -t <TARGET> -b

[*] AIRSTRIKE मोड
sniper -f targets.txt -m airstrike

[*] टार्गेट लिस्ट के साथ NUKE मोड, ब्रूटफोर्स सक्षम, FULLPORTSCAN सक्षम, OSINT सक्षम, RECON सक्षम, WORKSPACE & LOOT सक्षम
sniper -f targets.txt -m nuke -w <WORKSPACE_ALIAS>

[*] मास पोर्ट स्कैन मोड
sniper -f targets.txt -m massportscan

[*] मास वेब स्कैन मोड
sniper -f targets.txt -m massweb

[*] मास वेबस्कैन स्कैन मोड
sniper -f targets.txt -m masswebscan

[*] मास वल्न स्कैन मोड
sniper -f targets.txt -m massvulnscan

[*] पोर्ट स्कैन मोड
sniper -t <TARGET> -m port -p <PORT_NUM>

[*] वर्कस्पेस सूचीबद्ध करें
sniper --list

[*] वर्कस्पेस हटाएं
sniper -w <WORKSPACE_ALIAS> -d

[*] वर्कस्पेस से होस्ट हटाएं
sniper -w <WORKSPACE_ALIAS> -t <TARGET> -dh

[*] SNIPER स्कैन स्थिति प्राप्त करें
sniper --status

[*] LOOT पुनः आयात फ़ंक्शन
sniper -w <WORKSPACE_ALIAS> --reimport

[*] LOOT पुनः आयात सभी फ़ंक्शन
sniper -w <WORKSPACE_ALIAS> --reimportall

[*] LOOT पुनः आयात फ़ंक्शन
sniper -w <WORKSPACE_ALIAS> --reload

[*] LOOT निर्यात फ़ंक्शन
sniper -w <WORKSPACE_ALIAS> --export

[*] शेड्यूल किए गए स्कैन
sniper -w <WORKSPACE_ALIAS> -s daily|weekly|monthly

[*] कस्टम कॉन्फ़िग का उपयोग करें
sniper -c /path/to/sniper.conf -t <TARGET> -w <WORKSPACE_ALIAS>

[*] SNIPER अपडेट करें
sniper -u|--update
