
 0xshe/fuck-cdn
Claude Code के लिए स्वचालित CDN origin-IP खोज कौशल जो 40+ प्राथमिकता-क्रमित OSINT विधियाँ चलाता है, SSL और HTTP व्यवहार के माध्यम से उम्मीदवारों को क्रॉस-वैलिडेट करता है, और विश्वास स्तर (confidence) रेट करता है।
हर संभव तरीका अपनाकर, CDN की परतें उधेड़कर, असली IP खोजें।
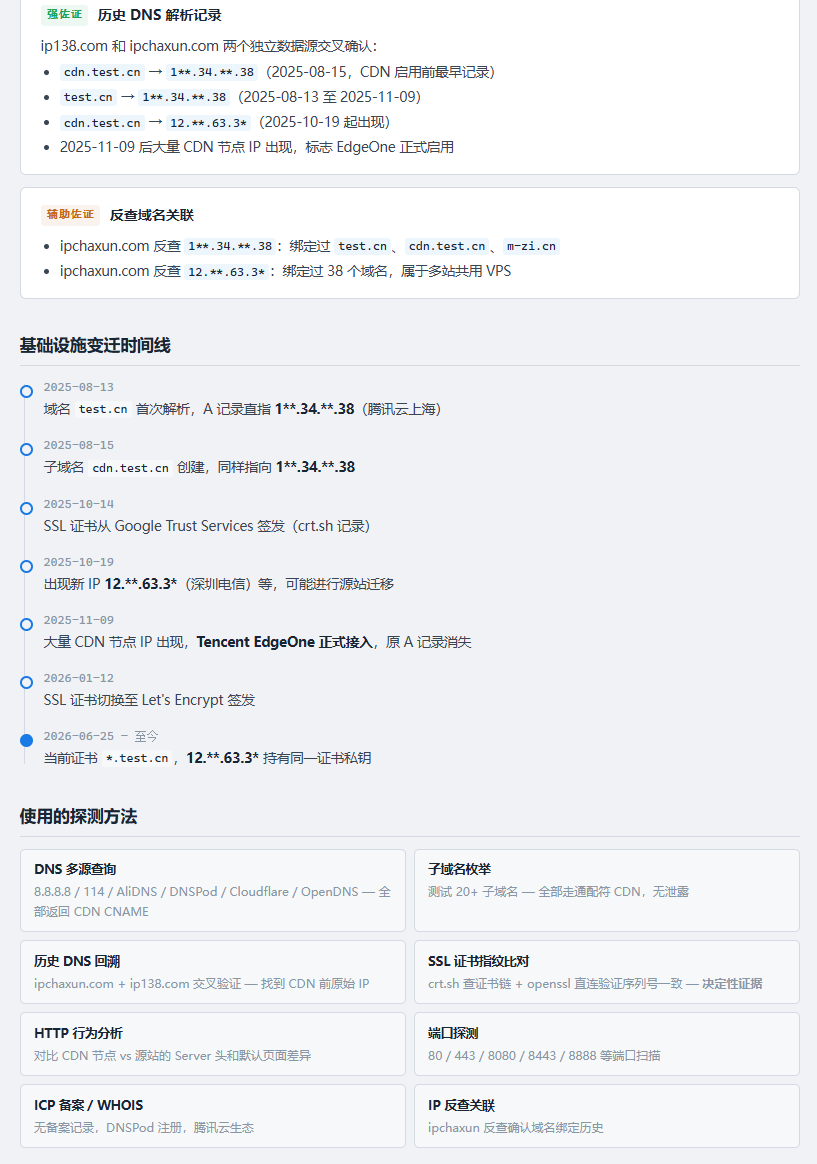
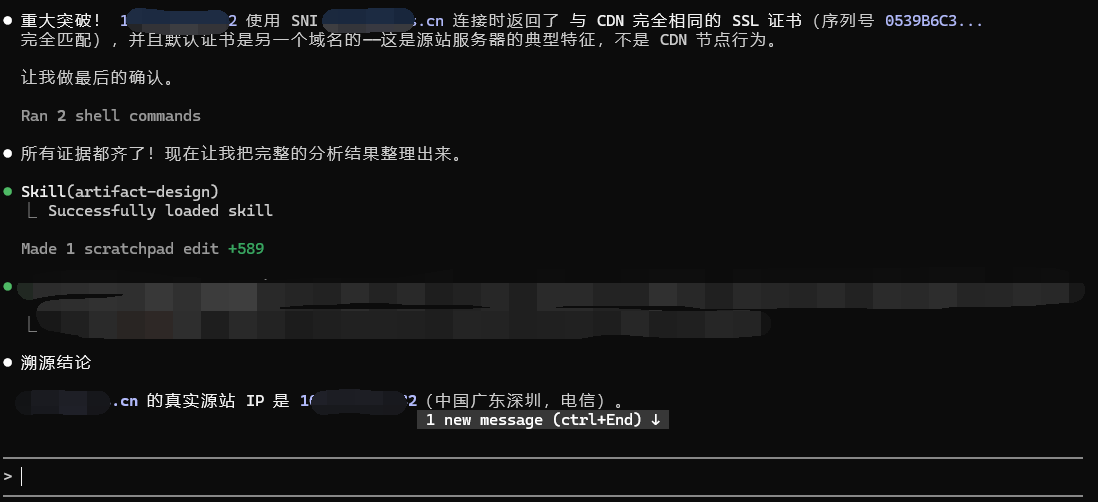
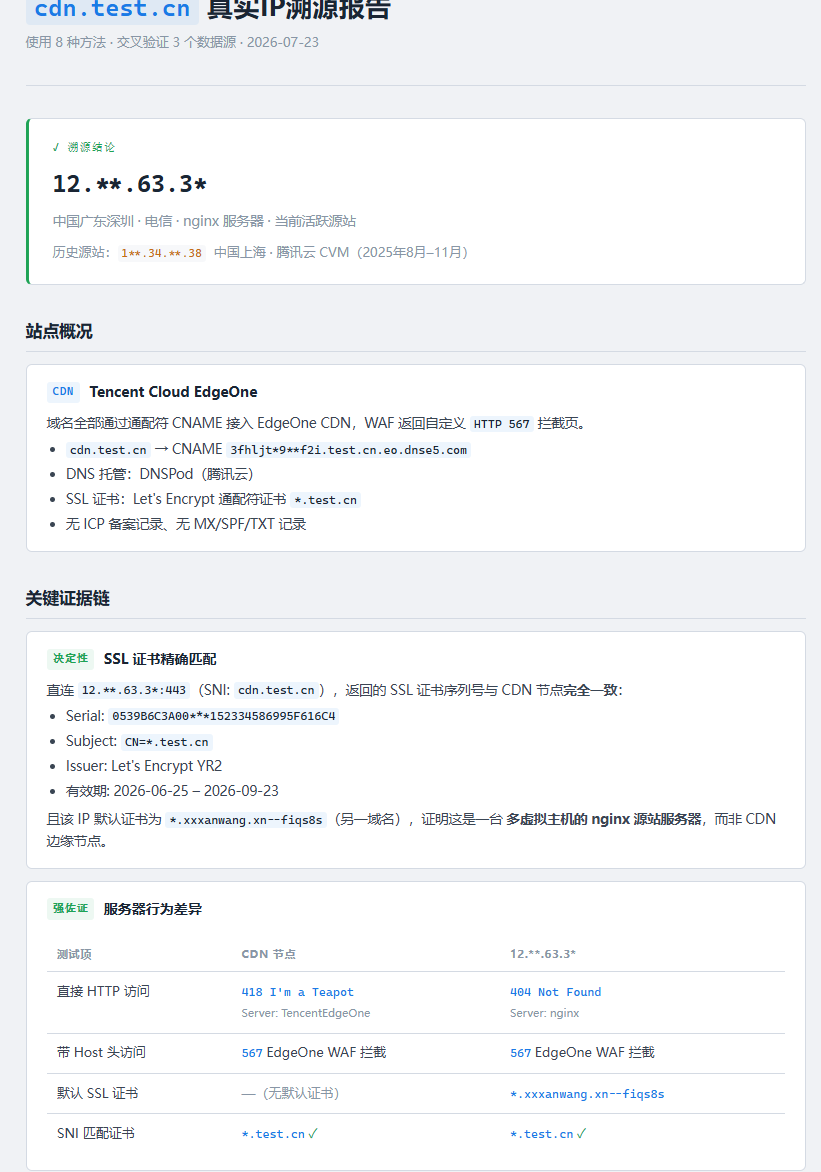
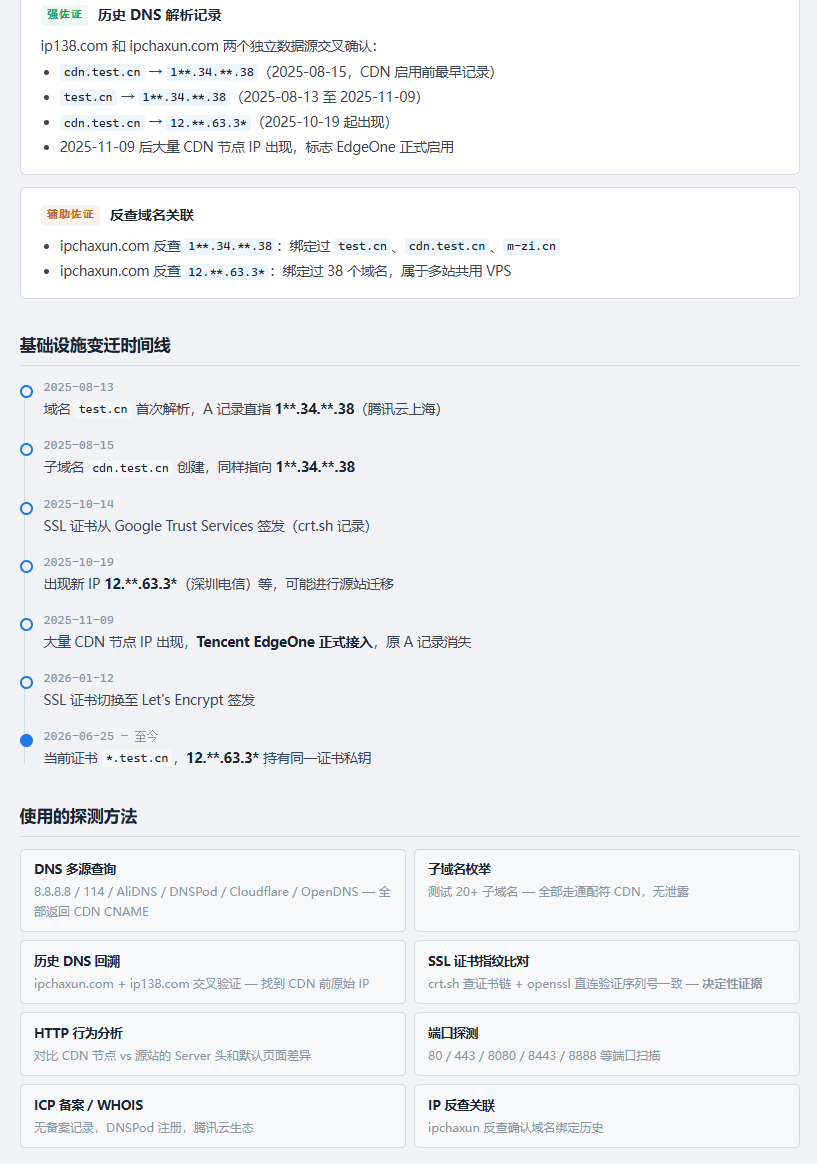
Claude Code के लिए बनाया गया एक स्वचालित CDN ओरिजिन ट्रेसिंग स्किल। लक्ष्य डोमेन दर्ज करें, प्राथमिकता के अनुसार स्वचालित रूप से 40+ OSINT विधियाँ निष्पादित करें, साक्ष्य श्रृंखला बनाएँ, और अंतिम निर्णय आउटपुट करें।
╔══════════════════════════════════════════════════╗
║  असली IP:  103.***.**.32                        ║
║  विश्वास स्तर:  निश्चित (95%+)                            ║
║  स्थान:  चीन ग्वांगडोंग शेनझेन · टेलीकॉम                     ║
║  साक्ष्य श्रृंखला:  [S] SSL प्रमाणपत्र सटीक मिलान                    ║
║          [A] ऐतिहासिक DNS रिकॉर्ड पुष्टि                     ║
║          [A] HTTP व्यवहार अंतर सत्यापन                     ║
╚══════════════════════════════════════════════════╝
चाहे लक्ष्य किसी भी CDN के पीछे छिपा हो——Cloudflare, Tencent EdgeOne, Alibaba Cloud, AWS CloudFront, Akamai, Fastly, Azure, Imperva, Sucuri, Huawei Cloud, Wangsu, Baidu Cloud, या सूची में शामिल किसी भी अज्ञात CDN के पीछे——FUCK-CDN लागत के अनुसार निम्न से उच्च क्रम में प्रयास करेगा:
P0 में हिट होते ही काम खत्म, एक भी Token बर्बाद नहीं। हिट न होने पर ही अगले स्तर पर अपग्रेड करें। P0-P3 + CDN विशिष्ट/सामान्य बायपास सभी विफल? P4 हर असामान्य तरीका अपनाकर अंत तक लड़ेगा। उम्मीदवार IP मिलने के बाद स्वचालित रूप से सत्यापन चरण में प्रवेश——SSL प्रमाणपत्र तुलना + HTTP व्यवहार तुलना + IP रिवर्स लुकअप——तिहरी क्रॉस-वैलिडेशन, विश्वास स्तर रेटिंग प्रदान करता है।
git clone <repo_url> FUCK-CDN
cd FUCK-CDN
claude
क्लोन करने के बाद सीधे प्रोजेक्ट डायरेक्टरी में Claude Code शुरू करें, स्किल स्वचालित रूप से लोड हो जाएगी।
यदि आपके पास पहले से अपना प्रोजेक्ट है, तो केवल स्किल फ़ाइल कॉपी करें:
# अपनी प्रोजेक्ट रूट डायरेक्टरी में निष्पादित करें
mkdir -p .claude/skills
curl -o .claude/skills/fuck-cdn.md \
  <repo_raw_url>/.claude/skills/fuck-cdn.md
या मैन्युअल रूप से:
.claude/skills/fuck-cdn.md डाउनलोड करें.claude/skills/ डायरेक्टरी में रखें (न हो तो नई बनाएँ)# उपयोगकर्ता-स्तरीय skills डायरेक्टरी में रखें, सभी प्रोजेक्ट साझा करेंगे
mkdir -p ~/.claude/skills
cp .claude/skills/fuck-cdn.md ~/.claude/skills/
Claude Code शुरू करने के बाद / दर्ज करें उपलब्ध स्किल सूची देखने के लिए, fuck-cdn दिखना चाहिए।
Claude Code में सीधे कॉल करें:
/fuck-cdn example.com
या प्राकृतिक भाषा में:
मेरे लिए example.com का असली IP खोजो
API Key कॉन्फ़िगर करने के दो तरीके हैं:
.claude/skills/fuck-cdn.md खोलें, शीर्ष पर API Key कॉन्फ़िगरेशन क्षेत्र खोजें, अपनी Key भरें:
SHODAN_API_KEY     = "आपकी Key"
FOFA_EMAIL         = "आपका ईमेल"
FOFA_API_KEY       = "आपकी Key"
CENSYS_API_ID      = "आपकी ID"
CENSYS_API_SECRET  = "आपका Secret"
SECURITYTRAILS_KEY = "आपकी Key"
ZOOMEYE_API_KEY    = "आपकी Key"
QUAKE_API_KEY      = "आपकी Key"
HUNTER_API_KEY     = "आपकी Key"
VIRUSTOTAL_KEY     = "आपकी Key"
भरने के बाद हर कॉल में स्वचालित रूप से उपयोग होगा, दोबारा दर्ज करने की आवश्यकता नहीं।
सुरक्षा सुझाव: यदि आपका प्रोजेक्ट सार्वजनिक रिपॉजिटरी है, तो Key युक्त skill फ़ाइल कमिट न करें।
.claude/skills/fuck-cdn.mdको.gitignoreमें जोड़ने की सलाह दी जाती है, या केवल स्थानीय / ग्लोबल इंस्टॉलेशन (~/.claude/skills/) में Key भरें।
बातचीत में सीधे Claude को अपनी Key बताएं, केवल वर्तमान सत्र मेमोरी में उपयोग होगी, किसी फ़ाइल में नहीं लिखी जाएगी:
मेरी Shodan key xxxx है, FOFA ईमेल xxx है key xxx है
मेरे लिए example.com का असली IP खोजो
बिना किसी Key के भी उपयोग कर सकते हैं। P0 और P1 चरण की सभी विधियाँ (ऐतिहासिक DNS, प्रमाणपत्र तुलना, सबडोमेन एन्यूमरेशन, HTTP व्यवहार विश्लेषण) को Key की आवश्यकता नहीं, हिट दर पहले से ही बहुत उच्च है। Key का मूल्य P2 चरण में है——स्पेस सर्च इंजन उच्च सुरक्षा वाले लक्ष्यों पर हिट दर को काफी बढ़ा सकते हैं।
केवल पहचान ही नहीं, प्रत्येक CDN के लिए विशेष बायपास विधि है:
सूची में नहीं है तो क्या करें? P0-P2 की सभी विधियाँ (ऐतिहासिक DNS, SSL प्रमाणपत्र तुलना, सबडोमेन एन्यूमरेशन, स्पेस सर्च इंजन आदि) स्वयं CDN-स्वतंत्र हैं, किसी भी विक्रेता के लिए प्रभावी हैं। CDN विशिष्ट बायपास तो केवल बोनस है——सामान्य विधियाँ विफल होने पर अंतिम उपाय। भले ही पूरी तरह से अनदेखी छोटी CDN मिले, skill स्वचालित रूप से सामान्य फ़ॉलबैक प्रक्रिया अपनाएगी: पहले CDN प्रकार पहचानें, फिर पोर्ट/प्रोटोकॉल/EDNS आदि सामान्य तरीकों से बायपास करें।
उम्मीदवार IP मिलना ही पर्याप्त नहीं। FUCK-CDN में पूर्ण सत्यापन पाइपलाइन है:
उम्मीदवार IP
  │
  ├─ V-1: SSL प्रमाणपत्र सीरियल नंबर CDN से मेल खाता है?
  │       └─ डिफ़ॉल्ट प्रमाणपत्र किसी अन्य डोमेन का है? (ओरिजिन बहु-वर्चुअल होस्ट विशेषता)
  │
  ├─ V-2: सीधे कनेक्शन पर Server हेडर nginx/apache है या CDN पहचान?
  │
  ├─ V-3: IP रिवर्स लुकअप में लक्ष्य डोमेन की बाइंडिंग रिकॉर्ड है?
  │
  └─ V-4: SSH/FTP पोर्ट खुले हैं? (CDN नोड्स ये नहीं खोलते)
         │
         ▼
    साक्ष्य रेटिंग: S(निर्णायक) / A(मजबूत सहायक) / B(सहायक) / C(कमजोर सुराग) / X(बहिष्कृत)
         │
         ▼
    विश्वास स्तर: निश्चित(95%+) / अत्यधिक विश्वसनीय(80-95%) / संभव(60-80%) / अनुमान(<60%)
         │
         ▼
    ╔═══════════════════════════════════╗
    ║  असली IP: x.x.x.x               ║
    ║  विश्वास स्तर: निश्चित (95%+)              ║
    ╚═══════════════════════════════════╝
स्वचालित रूप से रनटाइम वातावरण का पता लगाता है और अनुकूलित करता है:
यह टूल केवल अधिकृत सुरक्षा परीक्षण, नेटवर्क सुरक्षा शिक्षण, CTF प्रतियोगिता आदि वैध परिदृश्यों के लिए है। उपयोगकर्ता को सुनिश्चित करना चाहिए कि उसने लक्ष्य सिस्टम के स्वामी से स्पष्ट प्राधिकरण प्राप्त कर लिया है। इस टूल के उपयोग से उत्पन्न सभी कानूनी जिम्मेदारियाँ उपयोगकर्ता की होंगी।
लेखक: 0xShe वीचैट पब्लिक अकाउंट: 安全社 आधिकारिक वेबसाइट: sbbbb.cn
| प्राथमिकता | विधि | Token लागत |
|---|
| P0 | SPF/MX/TXT रिकॉर्ड लीक, IPv6 सीधा कनेक्शन, ऐतिहासिक DNS ट्रेसबैक | अत्यंत कम |
| P1 | SSL प्रमाणपत्र सीरियल नंबर सटीक तुलना, सबडोमेन एन्यूमरेशन, HTTP Server हेडर व्यवहार अंतर विश्लेषण | मध्यम |
| P2 | Shodan / FOFA / Censys / ZoomEye / Quake / Hunter स्पेस सर्च, Favicon Hash, पूर्ण पोर्ट स्कैन | अपेक्षाकृत उच्च |
| P3 | ईमेल हेडर ट्रेसिंग, JS स्रोत कोड ऑडिट, समान संगठन डोमेन संबंध, GA/AdSense ID रिवर्स लुकअप, CDN विशिष्ट बायपास | उच्च |
| P4 | गहन खनन: Web Archive पुरातत्व, स्रोत कोड कॉन्फ़िगरेशन ऑडिट, निष्क्रिय खुफिया, क्लाउड प्रदाता मेटाडेटा, WAF पेनिट्रेशन, समय आयाम हमला, सोशल इंजीनियरिंग सहायता, नेटवर्क टोपोलॉजी अनुमान | अत्यंत उच्च |
| प्लेटफ़ॉर्म | Key प्रारूप | निःशुल्क कोटा | उपयोग |
|---|
| Shodan | SHODAN_API_KEY | पंजीकरण पर उपलब्ध | प्रमाणपत्र/favicon/शीर्षक द्वारा समान विशेषताओं वाले IP खोजें |
| FOFA | FOFA_EMAIL + FOFA_API_KEY | पंजीकरण पर उपलब्ध | icon_hash, प्रमाणपत्र, body कीवर्ड खोज |
| Censys | CENSYS_API_ID + CENSYS_API_SECRET | पंजीकरण पर उपलब्ध | प्रमाणपत्र फिंगरप्रिंट SHA256 सटीक खोज |
| SecurityTrails | SECURITYTRAILS_KEY | निःशुल्क 50 बार/माह | ऐतिहासिक DNS रिकॉर्ड, सबडोमेन एन्यूमरेशन |
| ZoomEye | ZOOMEYE_API_KEY | पंजीकरण पर उपलब्ध | प्रमाणपत्र, शीर्षक खोज |
| 360 Quake | QUAKE_API_KEY | पंजीकरण पर उपलब्ध | प्रमाणपत्र खोज |
| 鹰图 Hunter | HUNTER_API_KEY | पंजीकरण पर उपलब्ध | प्रमाणपत्र खोज |
| VirusTotal | VIRUSTOTAL_KEY | निःशुल्क 500 बार/दिन | रिज़ॉल्यूशन इतिहास, सबडोमेन एन्यूमरेशन |
| CDN | पहचान | विशेष बायपास |
|---|
| Cloudflare | ✅ | गैर-प्रॉक्सी पोर्ट सीधा पहुँच, CrimeFlare डेटाबेस, direct सबडोमेन |
| Tencent EdgeOne | ✅ | नेटवर्क लेयर इंटरसेप्शन पहचान, CVM नेटवर्क सेगमेंट विशेषता, प्रमाणपत्र सिंक्रोनाइज़ेशन तंत्र |
| Alibaba Cloud CDN/DCDN | ✅ | ओरिजिन Host अंतर, ECS नेटवर्क सेगमेंट, OSS/FC निर्धारण |
| AWS CloudFront | ✅ | S3 Bucket ओरिजिन, ALB डोमेन, AWS IP सेगमेंट फ़िल्टरिंग |
| Akamai | ✅ | SureRoute परीक्षण लक्ष्य, Ghost डिबग हेडर, Staging नेटवर्क |
| Azure CDN/Front Door | ✅ | Azure VM डोमेन, health probe लीक |
| Fastly | ✅ | Anycast विशेषता, X-Served-By लीक, Shield क्षेत्र |
| Imperva/Incapsula | ✅ | ओरिजिन Host सत्यापन नहीं, X-Iinfo लीक |
| Sucuri WAF | ✅ | गैर-मानक पोर्ट सीधा पहुँच, ऐतिहासिक DNS उच्च लीक दर |
| Huawei Cloud CDN | ✅ | X-HW-Via डिबग हेडर, ECS नेटवर्क सेगमेंट |
| Wangsu CDN | ✅ | ऑपरेटर नेटवर्क सेगमेंट विशेषता, ऐतिहासिक DNS |
| Baidu Cloud CDN | ✅ | BCH/BOS ओरिजिन, उच्च लीक दर |
| CDN77 / KeyCDN / StackPath | ✅ | सामान्य विधि |
| Vercel / Netlify | ✅ | सामान्य विधि |
| 加速乐 / 云盾 / 安全宝 | ✅ | सामान्य विधि |
| अन्य / अज्ञात CDN | ✅ | सामान्य फ़ॉलबैक प्रक्रिया: स्वचालित CDN प्रकार पहचान → गैर-मानक पोर्ट स्कैन → प्रोटोकॉल लेयर बायपास → EDNS बायपास → स्पेस सर्च इंजन क्रॉस-वैलिडेशन |
| Windows | Linux / macOS |
|---|
| DNS क्वेरी | nslookup | nslookup / dig / host |
| HTTP रिक्वेस्ट | curl (Git Bash) | curl |
| SSL प्रमाणपत्र | openssl (Git Bash) | openssl |
| WHOIS | WebFetch विकल्प | whois |
| Python | python | python3 |
| अस्थायी फ़ाइल | $env:TEMP | /tmp |
