 0xreadingsteiner/cisco-security-research
सिस्को उत्पादों पर स्वतंत्र सुरक्षा शोध — CUCM, Expressway, FTD, ISE

अनुसंधानकर्ता: 0xReadingSteiner संपर्क: [email protected] विक्रेता: Cisco Systems, Inc. विक्रेता को सूचित किया गया: 2026-08-04 (Cisco PSIRT, ZDI, SSD) विक्रेता की प्रतिक्रिया: कोई नहीं
वाणिज्यिक रूप से उपलब्ध Cisco उत्पादों पर स्वतंत्र सुरक्षा अनुसंधान ने कई उत्पाद श्रेणियों में गंभीर कमज़ोरियों की पहचान की है — जिनमें वे सिस्टम भी शामिल हैं जिन पर उद्यम वॉइस संचार, सहयोग और नेटवर्क सुरक्षा के लिए निर्भर करते हैं।
प्रकाशन से पहले समन्वय के कई प्रयास किए गए:
Cisco के जुड़ने से इनकार करने से उद्यम रक्षक अंधे रह जाते हैं। ये सलाहकार दस्तावेज़ इसलिए मौजूद हैं ताकि Cisco अवसंरचना चलाने वाले संगठन अपने जोखिम का आकलन कर सकें और सुरक्षात्मक कार्रवाई कर सकें।
| उत्पाद | भूमिका | स्थिति |
|---|---|---|
| Cisco Unified Communications Manager (CUCM) 15.x | उद्यम वॉइस कॉल प्रोसेसिंग | सक्रिय — 55+ कमज़ोरियाँ पहचानी गईं, 3 kill chains प्रकाशित (incl. cross-product False;Relay) |
| Cisco Expressway X14.x / X15.x | सहयोग एज / ट्रैवर्सल प्रॉक्सी | सक्रिय — Blind;Wire (pre-auth SIP smuggling) + False;Relay (MRA corridor chain) + Null;Tone (pre-auth component-bus saturation, C और E) प्रकाशित |
| Cisco Firepower Threat Defense (FTD) | नेक्स्ट-जेन फ़ायरवॉल / IPS | आगामी |
प्रत्येक सलाहकार दस्तावेज़ कई कमज़ोरियों को एक संपूर्ण आक्रमण कथा में संयोजित करता है।
| # | नाम | घटक | सारांश | CVSSv3.1 | दिनांक |
|---|---|---|---|---|---|
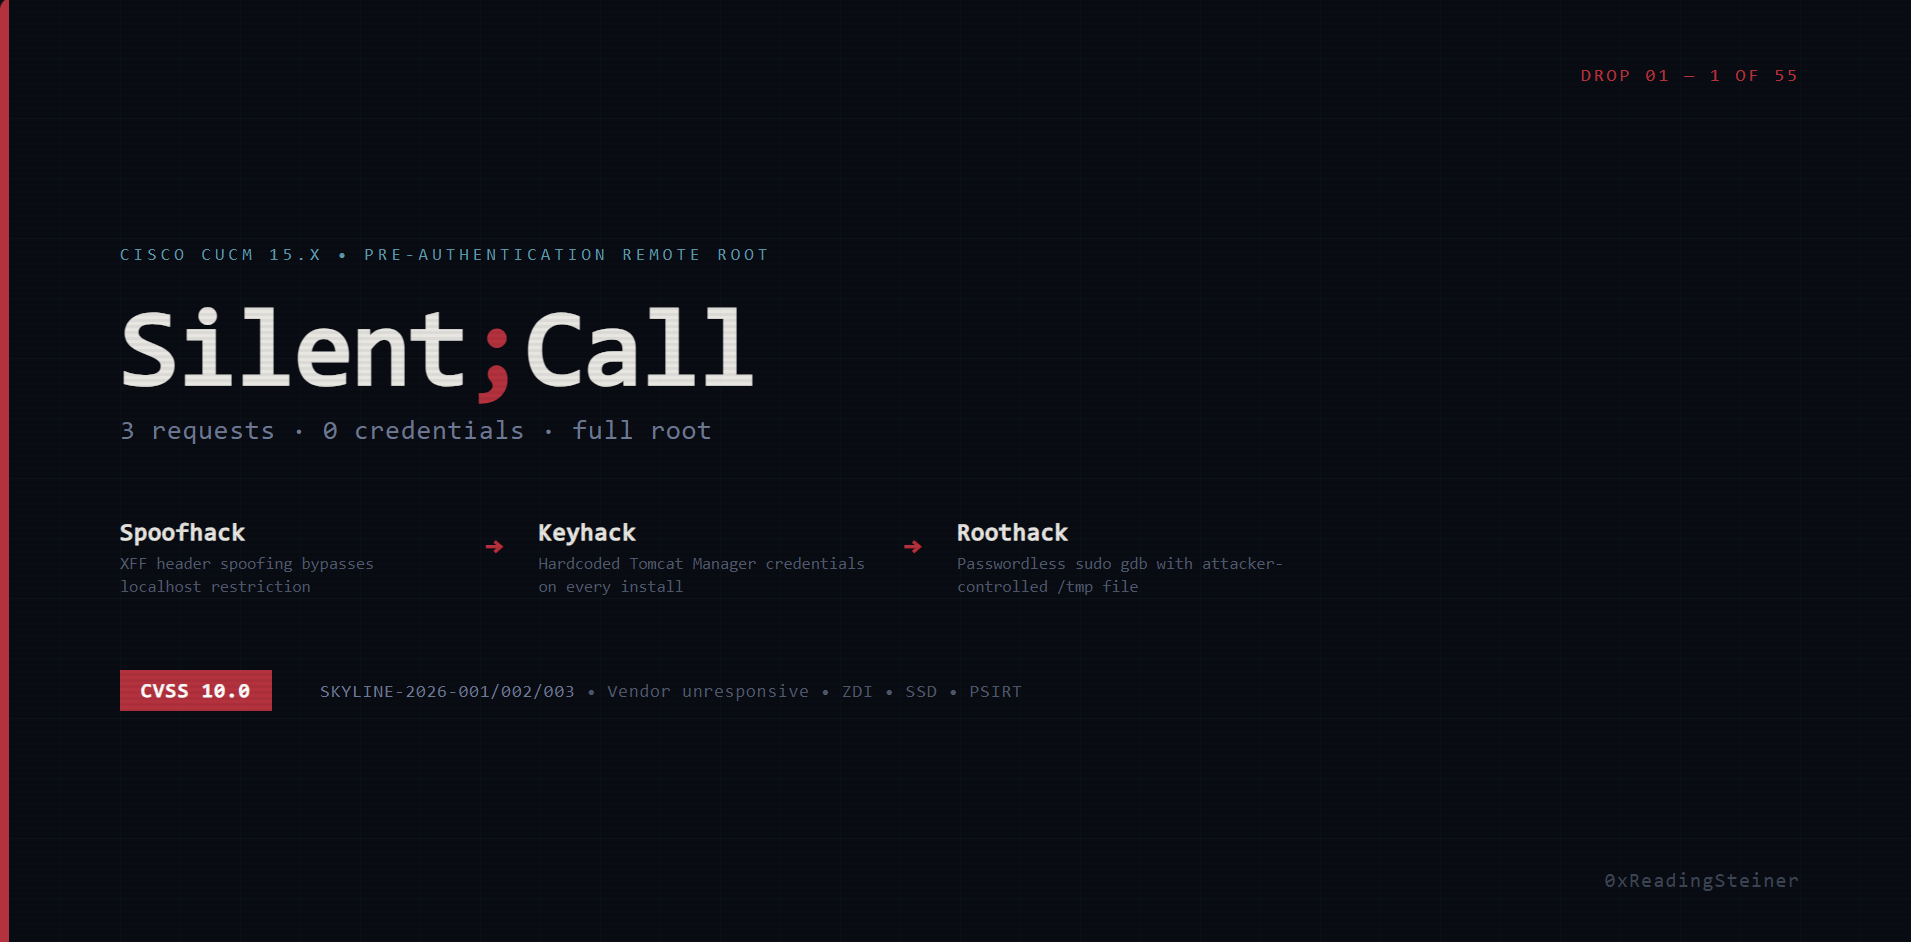
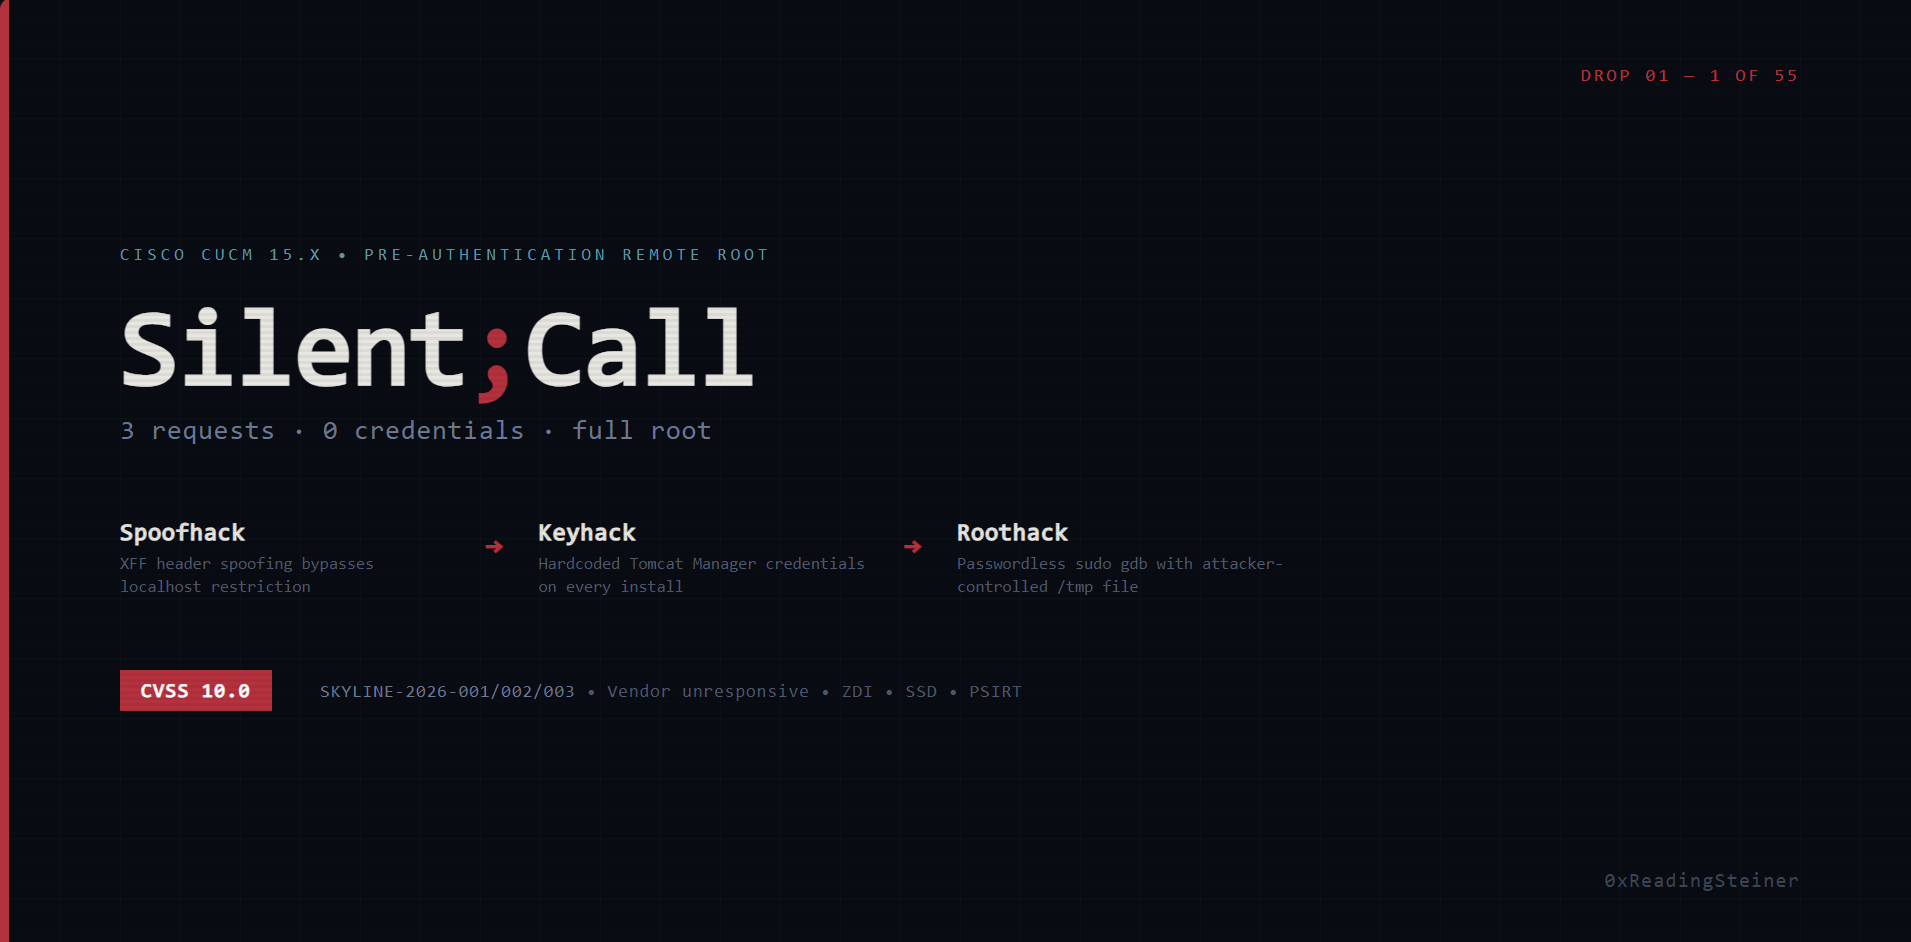
| 01 | Silent;Call | Spoofhack → Keyhack → Roothack | प्री-ऑथेंटिकेशन रिमोट रूट — 3 HTTP अनुरोध, शून्य क्रेडेंशियल | 10.0 | 2026-08-04 |
| 03 | Dead;Dial | Spoofhack → Deployhack → Lookaphack | 2006-युग के Apache Axis AdminService + WebDialer में JNDI इंजेक्शन के माध्यम से प्री-ऑथ RCE — Tomcat Manager क्रेडेंशियल रोटेशन के बाद भी बना रहता है | 10.0 | 2026-08-10 |
| # | नाम | घटक | सारांश | CVSSv3.1 | दिनांक |
|---|---|---|---|---|---|
| 02 | Blind;Wire | Zerohack | प्री-ऑथेंटिकेशन SIP अनुरोध स्मगलिंग — Content-Length: 2³² शून्य में रैप हो जाता है, जिससे एज प्रॉक्सी एक पॉलिसी-अंध सुरंग में बदल जाता है | 8.1 | 2026-08-10 |
| 05 | Null;Tone | Squathack → Burnhack | C और E दोनों पर प्री-ऑथ XCP component-bus ब्लैकआउट — किसी भी component id का नाम-स्क्वॉटिंग + Θ(n²) डेप्थ-बम (सीमाएँ हार्डकोडेड 0/0, कोई ऑपरेटर नॉब नहीं) दोनों कोर को ~10 KB/s निरंतर पर संतृप्त करता है; :7400 पर कोई fail2ban कवरेज नहीं; 2026-10-05 को दो प्रोडक्शन-वर्ज़न उपकरणों पर लाइव-सत्यापित (ΔCPU +218.6 s / +92 s, प्रोब 0.00 s→18.18 s, स्वच्छ pid-निरंतर रिकवरी) | 8.2 | 2026-10-05 |
| # | नाम | घटक | सारांश | CVSSv3.1 | दिनांक |
|---|---|---|---|---|---|
| 04 | False;Relay | Blankhack → Seedhack → corridor → Badgehack (+ Splithack / Wraphack / Namehack) | MRA corridor दुरुपयोग — presence-only एज गेट + शून्य-ऑथ रिले-क्रेडेंशियल सीडिंग + क्लस्टर-की पहचान जालसाज़ी: इंटरनेट-मूल का प्री-ऑथ CUCM डेटा (200 लाइव UDS XML) और जाली-Bearer SSO-सेशन स्वीकृति, सीडेड पथ और शुद्ध-वास्तविक-क्रेडेंशियल पथ दोनों पर लाइव एंड-टू-एंड सिद्ध। 2026-09-28 विस्तार: UDS user-resource गेट हल हुआ — एक sub-मिलान वाला जाली टोकन इंटरनेट से किसी भी उपयोगकर्ता का रिकॉर्ड पढ़ता है और उसका PIN/क्रेडेंशियल लिखता है (204, डेटाबेस-सत्यापित); प्रति-उपयोगकर्ता खाता अधिग्रहण, मौन, सभी-2xx। सफलता पथ पर शून्य fail2ban टिक। | 10.0 (संयोजित) / 8.5 (एक MRA खाता) | 2026-09-28 |
अतिरिक्त kill chains रोलिंग आधार पर प्रकाशित किए जाएंगे।
प्रत्येक kill chain व्यक्तिगत भेद्यताओं से बनी है, जिन्हें CVE ट्रैकिंग के लिए अलग से प्रलेखित किया गया है।
| ID | नाम | शीर्षक | CWE | उपयोग में |
|---|---|---|---|---|
| SKYLINE-2026-001 | Spoofhack | X-Forwarded-For हेडर पर बिना प्रतिबंध के विश्वास | CWE-644 | Silent;Call, Dead;Dial |
| SKYLINE-2026-002 | Keyhack | हार्डकोडेड Tomcat Manager क्रेडेंशियल्स | CWE-798 | Silent;Call |
| SKYLINE-2026-003 | Roothack | एकाधिक अप्रतिबंधित Sudo विशेषाधिकार उन्नयन पथ | CWE-269 | Silent;Call |
| SKYLINE-2026-057a | Deployhack | Apache Axis AdminService मनमाना क्लास परिनियोजन | CWE-306 | Dead;Dial |
| SKYLINE-2026-057b | Lookaphack | परिनियोजित SOAP सेवा के माध्यम से JNDI इंजेक्शन | CWE-502 | Dead;Dial |
| SKYLINE-2026-004 | Badgehack | क्लस्टर-की पहचान जालसाज़ी के माध्यम से जाली Bearer एक्सेस-टोकन स्वीकृति | CWE-287 | False;Relay |
| ID | नाम | शीर्षक | CWE | उपयोग में |
|---|---|---|---|---|
| SKYLINE-2026-056 | Zerohack | SIP पार्सर में Content-Length पूर्णांक अतिप्रवाह (2³² → 0) | CWE-190 | Blind;Wire |
| SKYLINE-2026-005 | Blankhack | इंटरनेट-फेसिंग MRA एज पर केवल-उपस्थिति आधारित सत्र-कुकी गेट | CWE-287 | False;Relay |
| SKYLINE-2026-006 | Seedhack | Expressway-C CDB के माध्यम से शून्य-प्रमाणीकरण रिले-क्रेडेंशियल सीडिंग | CWE-306 | False;Relay |
| SKYLINE-2026-007 | Splithack | MRA एज पर सक्रिय चंक-एक्सटेंशन अनुरोध तस्करी (CVE-2026-24033/57834 वर्ग) | CWE-444 | False;Relay |
| SKYLINE-2026-008 | Wraphack | Content-Length int64 रैपअराउंड + बैकएंड-लेग तस्करी-अनुरोध डिलीवरी | CWE-190 | False;Relay |
| SKYLINE-2026-009 | Namehack | पूरी MRA श्रृंखला में uint16 हेडर-नाम काट-छांट / उपनामकरण (CVE-2026-58155 वर्ग) | CWE-197 | False;Relay |
| SKYLINE-2026-010 | Squathack | बाह्य रूप से बाउंड XCP बस (:7400) पर प्री-ऑथ घटक-नाम दावा | CWE-306 | Null;Tone |
| SKYLINE-2026-011 | Burnhack | :7400 के माध्यम से पूरे उपकरण का प्री-ऑथ Θ(n²) XML गहराई संतृप्ति | CWE-400 / CWE-407 | Null;Tone |
शोध के साथ प्रकाशित मूल्यांकन उपकरण। रक्षात्मक दृष्टिकोण; वैध पहुँच या स्पष्ट प्राधिकरण आवश्यक है।
