
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Windows-LPE-Auditor — एक छोटा Windows स्थानीय-विशेषाधिकार-उन्नयन (LPE) गलत-कॉन्फ़िगरेशन ऑडिटर, जिसमें टर्मिनल UI है, C++20 और FTXUI से बनाया गया | Kitploit
उपकरण/GitHubGitHub/0xby7eme/windows-lpe-auditor
प्रमाणीकरण और प्राधिकरणरक्षात्मक उपकरणविशेषाधिकार वृद्धिभेद्यता विश्लेषणकॉन्फ़िगरेशन ऑडिटिंगपेनिट्रेशन टेस्टिंगउपयोगिताएँ और फ्रेमवर्कगलत कॉन्फ़िगरेशन
GitHub0xby7eme/windows-lpe-auditor

Windows-LPE-Auditor

एक छोटा Windows स्थानीय-विशेषाधिकार-उन्नयन (LPE) गलत-कॉन्फ़िगरेशन ऑडिटर, जिसमें टर्मिनल UI है, C++20 और FTXUI से बनाया गया

21616घं 50मि पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
रिपॉजिटरी देखें

WinLpeAuditor

एक छोटा Windows लोकल-प्रिविलेज-एस्केलेशन (LPE) मिसकॉन्फ़िगरेशन ऑडिटर, जिसमें टर्मिनल UI है, C++20 और FTXUI के साथ बनाया गया है।
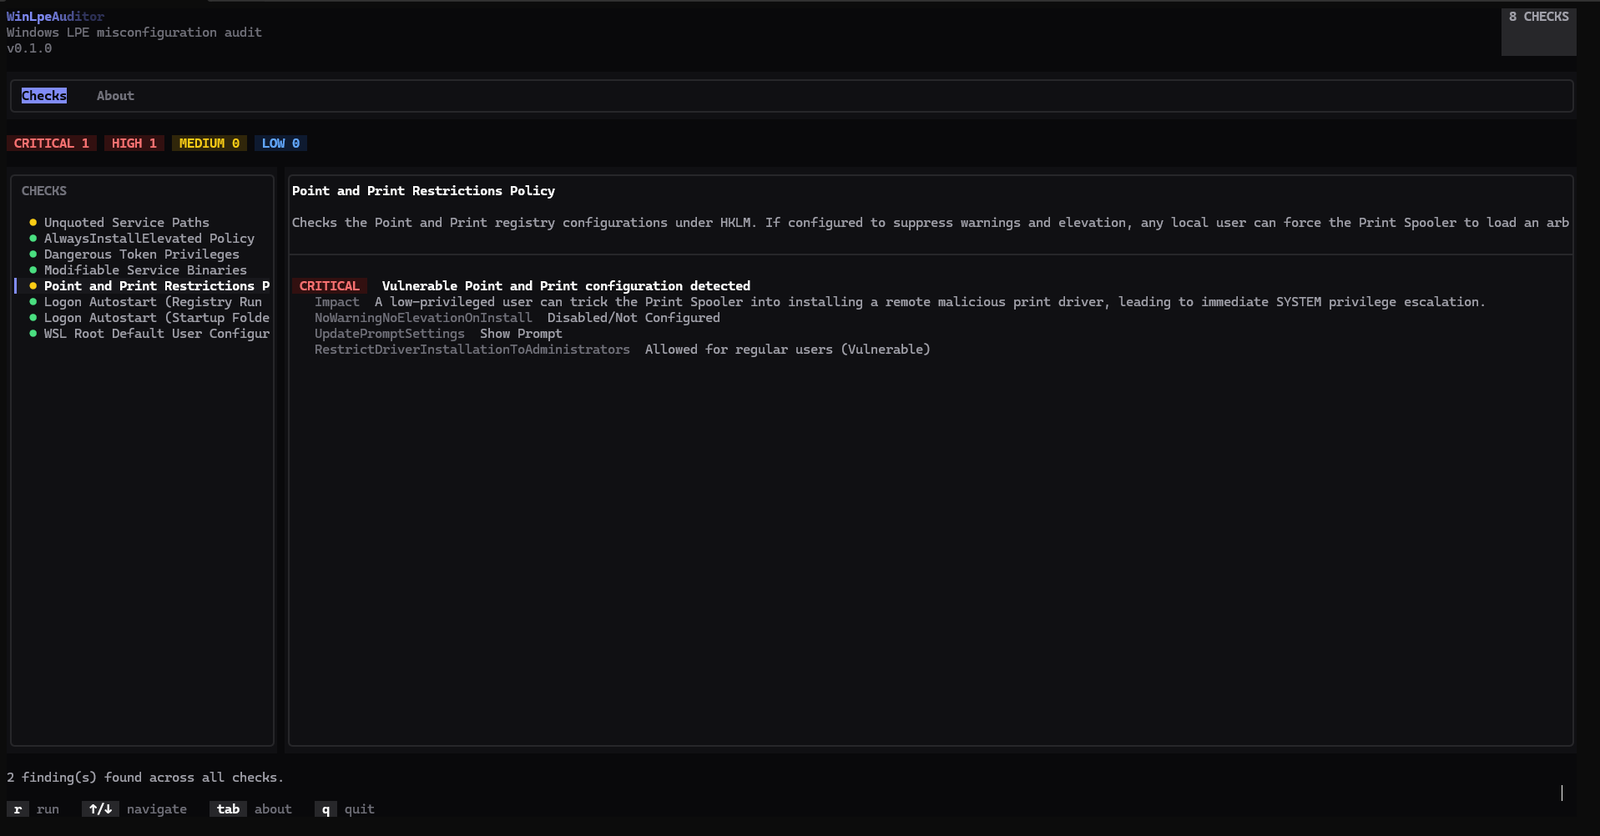
Screenshot

शामिल जाँचें:

  • Unquoted Service Paths - ऐसी Win32 सेवाएँ जिनका बाइनरी पथ बिना कोट्स के है और उसमें स्पेस हैं, यदि कोई उपयोगकर्ता उस पथ में पहले लिख सकता है तो यह शोषणीय है।
  • AlwaysInstallElevated Policy - तब फ़्लैग करता है जब HKCU और HKLM दोनों किसी भी उपयोगकर्ता को SYSTEM अधिकारों के साथ .msi पैकेज इंस्टॉल करने की अनुमति देते हैं।
  • Token Privilege: वर्तमान प्रोसेस टोकन को दिए गए अत्यधिक खतरनाक Windows विशेषाधिकारों (जैसे, SeImpersonatePrivilege, SeDebugPrivilege) को फ़्लैग करता है जो लोकल प्रिविलेज एस्केलेशन के सीधे रास्ते खोलते हैं।
  • Modifiable Service Binaries: सभी पंजीकृत Windows सेवाओं को स्कैन करता है और फ़ाइल ACLs को पार्स करता है ताकि यह सुनिश्चित हो सके कि कम-विशेषाधिकार वाले उपयोगकर्ता समूहों (जैसे Everyone या Authenticated Users) के पास सेवा एक्ज़ीक्यूटेबल्स पर लिखने की अनुमतियाँ नहीं हैं।
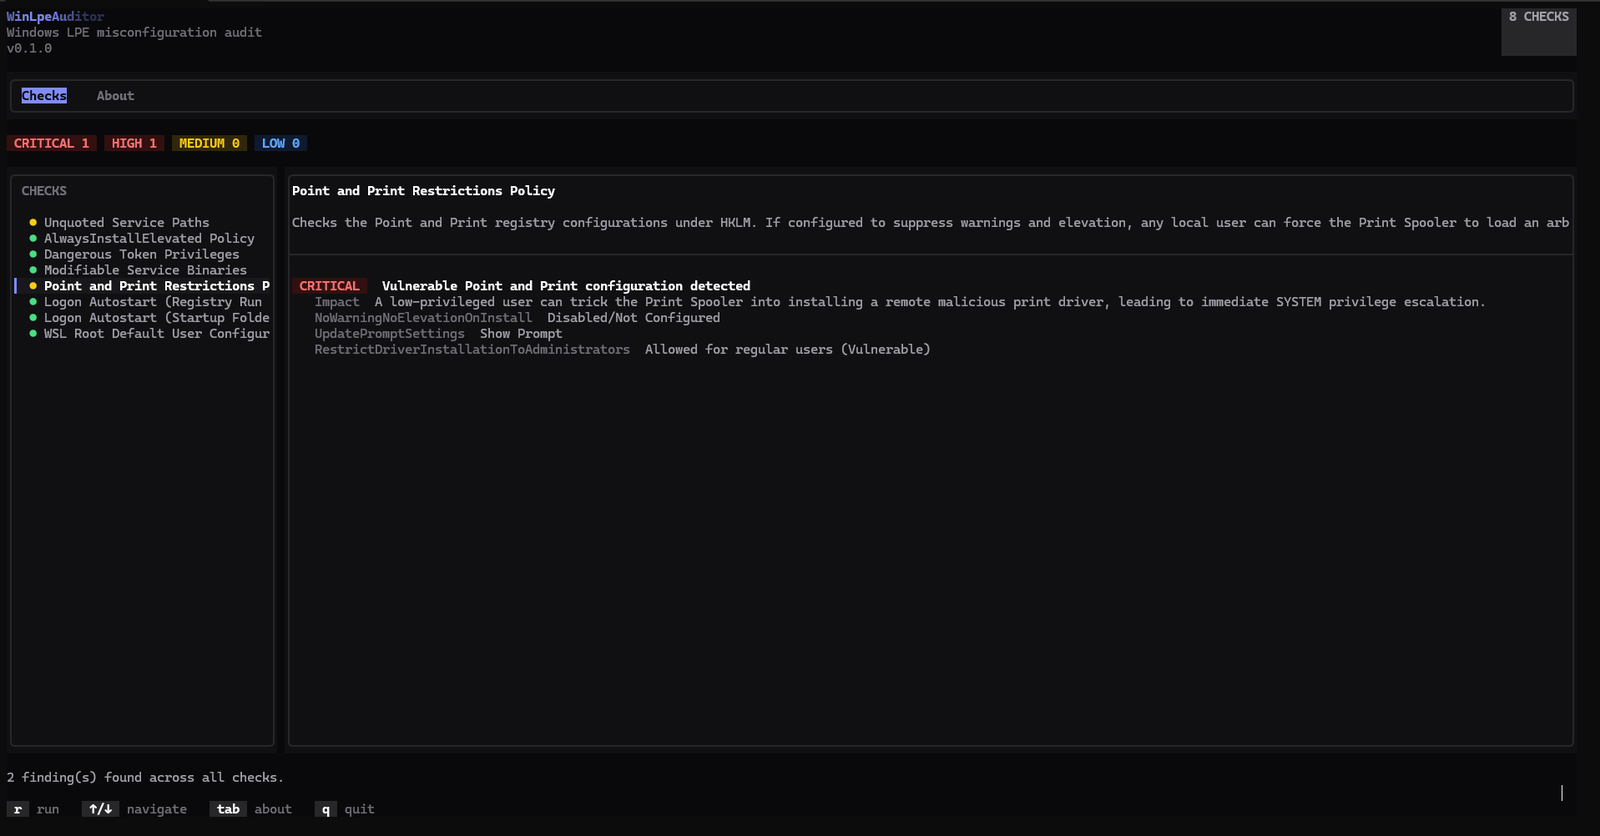
  • Point and Print Policy: HKLM प्रिंटर नीतियों का ऑडिट करता है ताकि यह सुनिश्चित हो सके कि रिमोट प्रिंटर ड्राइवरों की इंस्टॉलेशन व्यवस्थापकों तक सीमित है और एलिवेशन चेतावनियों को खतरनाक रूप से अक्षम नहीं किया गया है।
  • Logon Autostart (Registry Run Keys): मानक उपयोगकर्ता समूहों को दी गई लेखन अनुमतियों के लिए वैश्विक HKLM Run और RunOnce कुंजियों की जाँच करता है।
  • Logon Autostart (Startup Folder): अनधिकृत शॉर्टकट रखने से रोकने के लिए सिस्टम-व्यापी स्टार्टअप डायरेक्टरी की फ़ाइल अनुमतियों का ऑडिट करता है।
  • WSL Root Default User Configuration: Windows Subsystem for Linux (WSL) के लिए उपयोगकर्ता-विशिष्ट रजिस्ट्री प्रविष्टियों का निरीक्षण करता है ताकि ऐसे डिस्ट्रीब्यूशन का पता लगाया जा सके जो स्वचालित रूप से root उपयोगकर्ता (UID 0) के रूप में लॉग इन करते हैं।

आवश्यकताएँ

  • Windows (Win32 Registry और Service Control Manager APIs का उपयोग करता है)
  • CMake 3.21+
  • एक C++20 कंपाइलर (Visual Studio / Build Tools के माध्यम से MSVC)

बिल्ड

cmake -B build -S .
cmake --build build

FTXUI पहली बार कॉन्फ़िगर करने पर CMake के FetchContent के माध्यम से स्वचालित रूप से प्राप्त किया जाता है।

चलाएँ

.\build\WinLpeAuditor.exe

कीबाइंड्स: r ऑडिट चलाएँ · ↑/↓ जाँचों में नेविगेट करें · q बाहर निकलें।

नई जाँच जोड़ना

ICheck इंटरफ़ेस (include/Core/ICheck.h) को लागू करें, .cpp को CMakeLists.txt में जोड़ें, और इसे src/main.cpp में रजिस्टर करें:

engine.Register(std::make_unique<Checks::YourNewCheck>());

किसी अन्य कोड को बदलने की आवश्यकता नहीं है।

अस्वीकरण

केवल उन वातावरणों और सिस्टमों में उपयोग के लिए जिनका मूल्यांकन करने के लिए आप अधिकृत हैं।

TODO

  • अधिक privesc जाँचें लागू करें
  • रिलीज़ पाइपलाइन
टूल डाउनलोड करें