
 0xblackash/cve-2026-8451
CVE-2026-8451

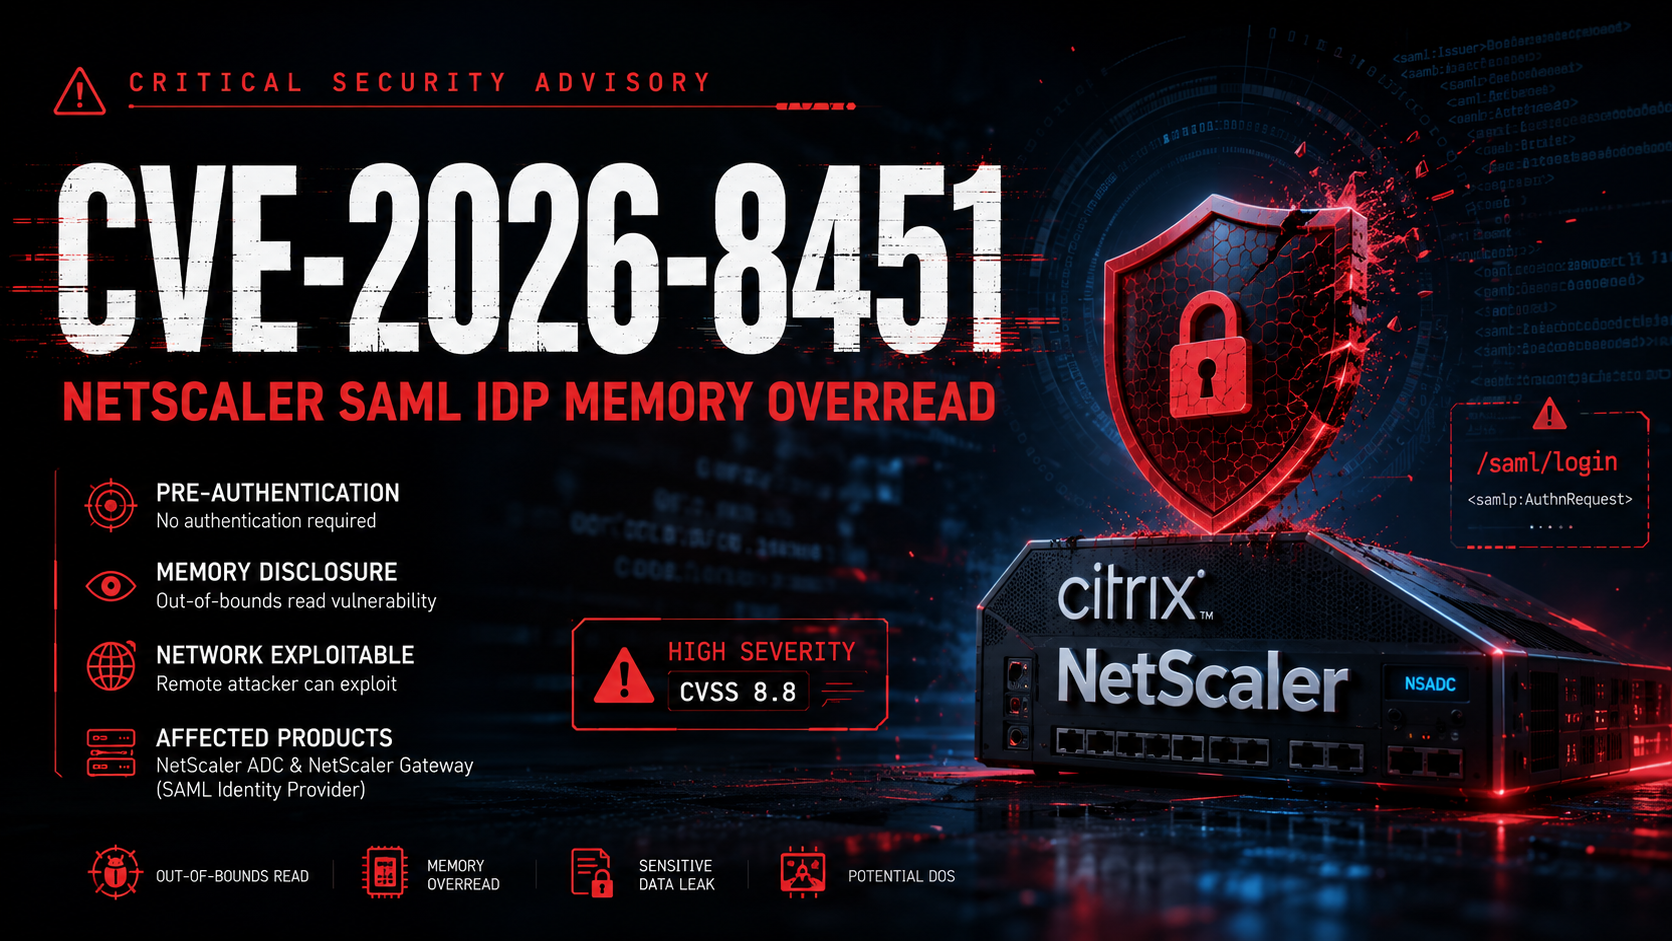


एक प्री-ऑथेंटिकेशन मेमोरी खुलासा भेद्यता जो SAML आइडेंटिटी प्रोवाइडर (IdP) के रूप में कॉन्फ़िगर किए गए Citrix NetScaler ADC और NetScaler Gateway को प्रभावित करती है।
CVE-2026-8451 एक उच्च-गंभीरता वाली मेमोरी खुलासा भेद्यता है जो SAML आइडेंटिटी प्रोवाइडर अनुरोध प्रसंस्करण के दौरान आउट-ऑफ-बाउंड रीड (CWE-125) के कारण होती है।
एक अप्रमाणित हमलावर विशेष रूप से तैयार किए गए SAML अनुरोध भेज सकता है जो मेमोरी ओवररीड को ट्रिगर कर सकता है, जिससे संभावित रूप से संवेदनशील प्रक्रिया मेमोरी उजागर हो सकती है।
| गुण | मान |
|---|---|
| CVE | CVE-2026-8451 |
| गंभीरता | 🔴 उच्च |
| CVSS | 8.8 |
| CWE | CWE-125 |
| हमला वेक्टर | नेटवर्क |
| प्रमाणीकरण | ❌ कोई नहीं |
| उपयोगकर्ता इंटरैक्शन | ❌ कोई नहीं |
| प्रभावित सेवा | /saml/login |
| प्रभाव | मेमोरी खुलासा |
| पैच उपलब्ध | ✅ हाँ |
| 🔐 | 🍪 | 🧠 | 📍 | ⚠️ |
|---|---|---|---|---|
| सत्र डेटा | प्रमाणीकरण टोकन | प्रक्रिया मेमोरी | मेमोरी पते | डॉस |
सफल शोषण से निम्नलिखित उजागर हो सकते हैं:
Incoming SAML Request
          │
          ▼
 Improper XML Validation
          │
          ▼
 Out-of-Bounds Read
          │
          ▼
 Memory Disclosure
| उत्पाद | स्थिति |
|---|---|
| NetScaler ADC | ✅ प्रभावित |
| NetScaler Gateway | ✅ प्रभावित |
केवल वे सिस्टम जो SAML आइडेंटिटी प्रोवाइडर (IdP) के रूप में कॉन्फ़िगर किए गए हैं, भेद्यता के शिकार हैं।
| रिलीज़ शाखा | निश्चित संस्करण |
|---|---|
| 14.1 | 14.1-72.61 |
| 13.1 | 13.1-63.18 |
| FIPS | नवीनतम |
| NDcPP | नवीनतम |
✔ Upgrade Immediately
✔ Disable SAML IdP if Unused
✔ Restrict Internet Exposure
✔ Monitor /saml/login
✔ Review Authentication Logs
✔ Deploy IDS/IPS Signatures
✔ Detect Memory Disclosure Attempts
निम्नलिखित पर नज़र रखें:
/saml/login पर अत्यधिक अनुरोध| सार्वजनिक शोध | प्रूफ ऑफ कॉन्सेप्ट | वास्तविक दुनिया में |
|---|---|---|
| ✅ उपलब्ध | 🟡 आंशिक | ❌ कोई पुष्ट रिपोर्ट नहीं |
[+] CVE-2026-8451 PoC - Ashraf Zaryouh (0xBlackash)
[+] Target: https://target.example.com
[+] Starting memory overread attempts...

[-] Attempt 1/12 (padding 476) - No leak
[-] Attempt 2/12 (padding 508) - No leak
[+] SUCCESS! Memory leak detected (padding: 540)

    Leaked bytes: 312

Hexdump:
  66 6f 6f 62 61 72 00 00  de de de de de de de de   |foobar..........|
  0d 0a 41 75 74 68 65 6e  74 69 63 61 74 69 6f 6e   |..Authentication|
  3a 20 53 65 73 73 69 6f  6e 49 44 3d 78 78 78 78   |: SessionID=xxxx|
  de de de de de de de de  0a 0d 55 73 65 72 2d 41   |..........User-A|
  67 65 6e 74 3a 20 4d 6f  7a 69 6c 6c 61 2f 35 2e   |gent: Mozilla/5.|
  ... (more binary data)

ASCII preview:
foobar......Authentication: SessionID=xxxx......User-Agent: Mozilla/5.
यह रिपॉजिटरी केवल शैक्षिक, रक्षात्मक और साइबर सुरक्षा अनुसंधान उद्देश्यों के लिए प्रदान की गई है। इसमें अनधिकृत पहुंच के लिए शोषण कोड या निर्देश शामिल नहीं हैं। हमेशा उचित प्राधिकरण के साथ सुरक्षा परीक्षण करें।
यदि आपको यह रिपॉजिटरी उपयोगी लगी, तो इसे ⭐ देने पर विचार करें।

सुरक्षित रहें • जल्दी पैच करें • लगातार बचाव करें






