
 0xblackash/cve-2026-83844
CVE-2026-83844 के लिए एडवाइज़री दस्तावेज़, जो Windows Paint में आउट-ऑफ़-बाउंड्स रीड RCE (CVSS 8.1) है, जिसमें प्रभावित संस्करण, डिटेक्शन कमांड और पैच सत्यापन शामिल हैं।




सुरक्षा अनुसंधान | भेद्यता विश्लेषण | रक्षात्मक जाँच
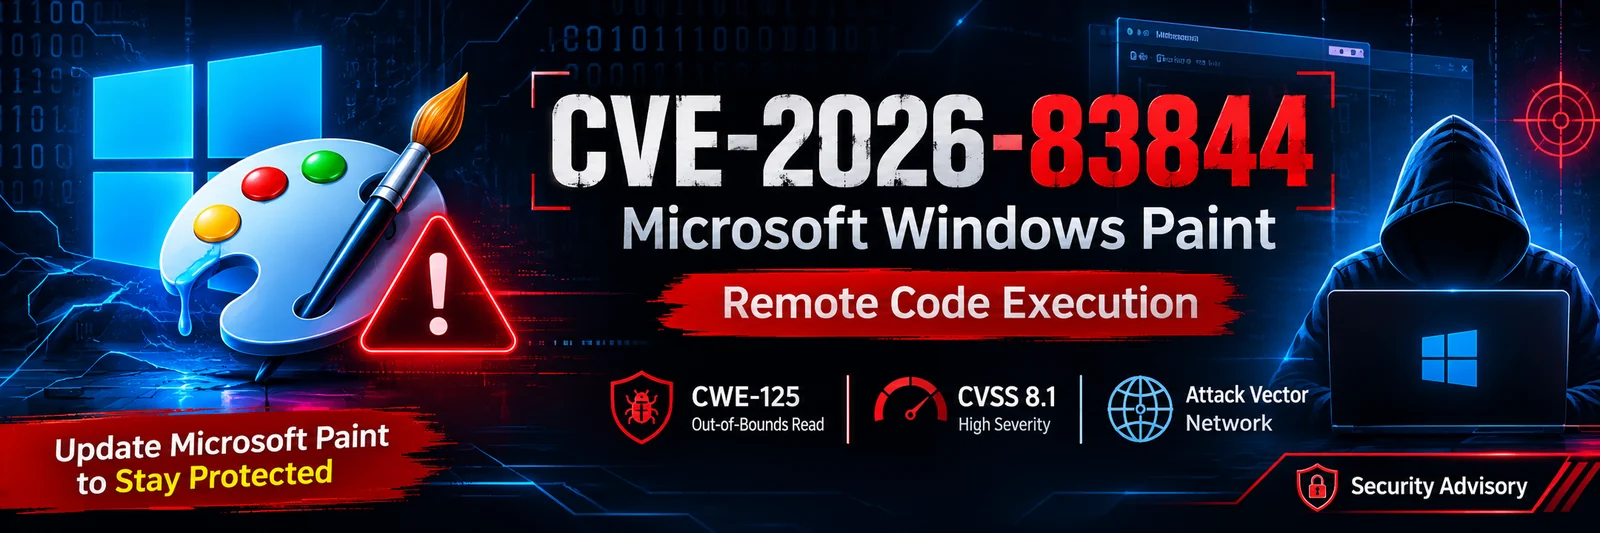
CVE-2026-83844 एक उच्च-गंभीरता वाली रिमोट कोड एक्ज़ीक्यूशन (RCE) भेद्यता है जो Microsoft Windows Paint को प्रभावित करती है।
यह भेद्यता एक आउट-ऑफ-बाउंड्स रीड (CWE-125) के कारण होती है, जो किसी अनधिकृत हमलावर को नेटवर्क पर कोड निष्पादित करने की अनुमति दे सकती है।
सफल शोषण संभावित रूप से प्रभावित सिस्टम की गोपनीयता, अखंडता और उपलब्धता से समझौता कर सकता है।
| विशेषता | विवरण |
|---|---|
| CVE ID | CVE-2026-83844 |
| विक्रेता | Microsoft |
| उत्पाद | Microsoft Paint |
| भेद्यता प्रकार | आउट-ऑफ-बाउंड्स रीड |
| CWE | CWE-125 |
| आक्रमण श्रेणी | रिमोट कोड एक्ज़ीक्यूशन |
| CVSS संस्करण | 3.1 |
| CVSS स्कोर | 8.1 |
| गंभीरता | उच्च |
| आक्रमण वेक्टर | नेटवर्क |
| प्रकाशित | 13 अक्टूबर, 2026 |
| अनुसंधान प्रकार | भेद्यता विश्लेषण |
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H
| मीट्रिक | मान |
|---|---|
| Attack Vector (AV) | Network |
| Attack Complexity (AC) | High |
| Privileges Required (PR) | None |
| User Interaction (UI) | None |
| Scope (S) | Unchanged |
| Confidentiality (C) | High |
| Integrity (I) | High |
| Availability (A) | High |
विक्रेता: Microsoft
उत्पाद: Microsoft Paint
मूल CVE रिकॉर्ड निम्नलिखित प्रभावित संस्करण श्रेणी की पहचान करता है:
| संस्करण | स्थिति |
|---|---|
| 11.0.0.0 | प्रभावित |
| 11.2605.91.0 से पहले | प्रभावित |
| 11.2605.91.0 और बाद के | मूल CVE रिकॉर्ड में बताई गई सीमा |
महत्वपूर्ण संस्करण स्पष्टीकरण: 6 नवंबर, 2026 की बाद की रिपोर्टिंग Microsoft Paint 11.2609.401.0 को उपलब्ध फ़िक्स्ड बिल्ड के रूप में पहचानती है। मूल रूप से सूचीबद्ध 11.2605.91.0 बिल्ड कथित तौर पर सार्वजनिक Store कैटलॉग में कभी प्रकट नहीं हुआ।
उपचार के लिए, Microsoft Store के माध्यम से नवीनतम Microsoft Paint अपडेट इंस्टॉल करें और सत्यापित करें कि इंस्टॉल किया गया संस्करण कम से कम 11.2609.401.0 है।
CVE-2026-83844 को इस प्रकार वर्गीकृत किया गया है:
CWE-125 — Out-of-Bounds Read
आउट-ऑफ़-बाउंड्स रीड तब होता है जब कोई एप्लिकेशन आवंटित बफ़र की सीमाओं के बाहर मेमोरी तक पहुँचने का प्रयास करता है।
संभावित परिणामों में शामिल हैं:
रिपोर्ट की गई भेद्यता के निम्नलिखित संभावित सुरक्षा निहितार्थ हैं:
| प्रभाव | विवरण |
|---|---|
| Confidentiality | सूचना तक संभावित अनधिकृत पहुँच |
| Integrity | सूचना के संभावित अनधिकृत संशोधन |
| Availability | सिस्टम या एप्लिकेशन कार्यक्षमता का संभावित व्यवधान |
| Remote Code Execution | Microsoft रिमोट कोड एग्ज़िक्यूशन को भेद्यता प्रभाव के रूप में पहचानता है |
तकनीकी सीमा: सार्वजनिक रूप से उपलब्ध CVE विवरण सटीक भेद्यता वाले कोड पथ या पुनरुत्पादन योग्य शोषण प्रक्रिया स्थापित करने के लिए पर्याप्त कार्यान्वयन विवरण प्रदान नहीं करता है।
भेद्यता को नेटवर्क-आधारित के रूप में वर्गीकृत किया गया है।
प्रकाशित CVSS वेक्टर इंगित करता है:
ये मीट्रिक भेद्यता की आकलित विशेषताओं का वर्णन करते हैं। वे पुष्ट शोषण अनुक्रम स्थापित नहीं करते और न ही यह सिद्ध करते हैं कि प्रत्येक Paint इंस्टॉलेशन नेटवर्क पर सीधे पहुँच योग्य है।
PowerShell खोलें और निष्पादित करें:
Get-AppxPackage -Name Microsoft.Paint |
Select-Object Name, Version, PackageFullName
स्थापित पैकेज संस्करण की समीक्षा करें।
आप संस्करण को मैन्युअल रूप से भी सत्यापित कर सकते हैं:
Microsoft Store खोलें:
अनुशंसित रक्षात्मक उपाय:
11.2609.401.0 या बाद का है।प्राथमिकता: कमज़ोर Paint संस्करण चलाने वाले सिस्टमों को जल्द से जल्द अपडेट किया जाना चाहिए।
उपलब्ध भेद्यता संवर्धन जानकारी के आधार पर:
| मूल्यांकन | स्थिति |
|---|---|
| ज्ञात शोषण | कोई रिपोर्ट नहीं |
| सार्वजनिक शोषण | स्थापित नहीं |
| स्वचालित करने योग्य | नहीं |
| तकनीकी प्रभाव | पूर्ण |
| CISA KEV सूची | संदर्भित डेटा में पहचाना नहीं गया |
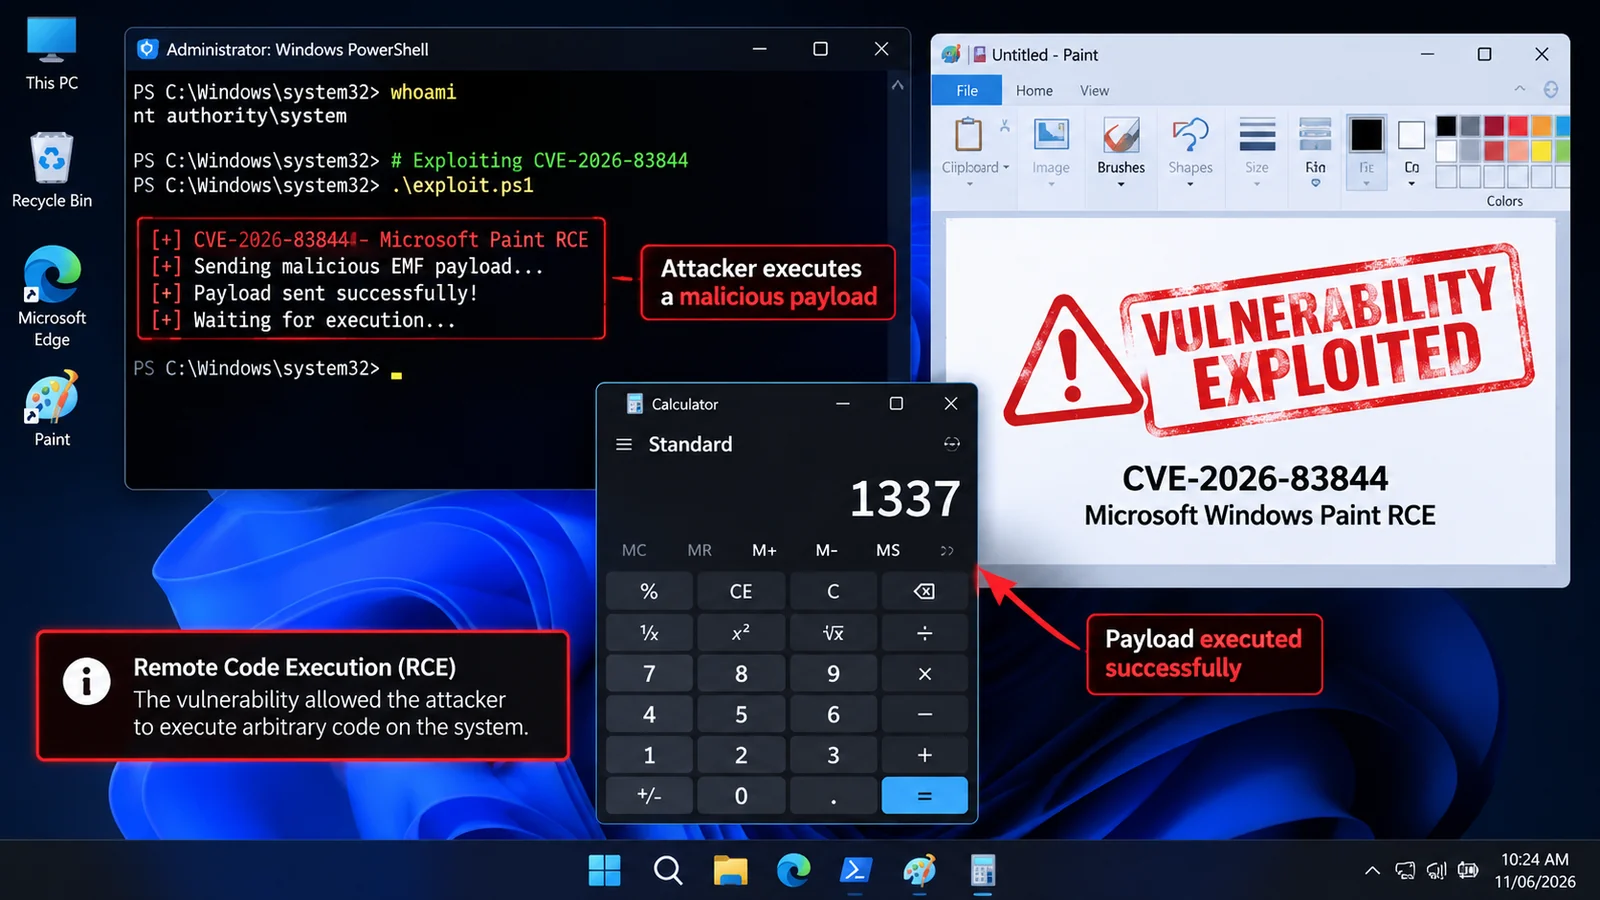
रिपोर्ट किए गए शोषण का अभाव इसका अर्थ नहीं है कि भेद्यता हानिरहित है।
यह रिपॉज़िटरी एक रक्षात्मक अनुसंधान कार्यप्रवाह का दस्तावेज़ीकरण करती है:
       CVE Identification
               |
               v
       Advisory Collection
               |
               v
       Affected Version Analysis
               |
               v
       Vulnerability Classification
               |
               v
       CVSS Assessment
               |
               v
       Detection & Verification
               |
               v
       Patch Validation
               |
               v
       Security Documentation
CVE-2026-83844/
│
├── README.md
│
├── images/
│   ├── banner.png
│   └── lab-environment.png
│
├── research/
│   └── technical-analysis.md
│
└── references/
    └── sources.md
यह रिपॉज़िटरी पूर्णतः शैक्षिक उद्देश्यों, साइबर सुरक्षा अनुसंधान, भेद्यता जागरूकता और रक्षात्मक सुरक्षा विश्लेषण के लिए है।
साइबर सुरक्षा अनुसंधान और भेद्यता प्रलेखन
भेद्यताओं को समझें। रक्षा को मज़बूत करें। सुरक्षा में सुधार करें।






