
CVE-2026-76461 के लिए शोध रिपॉजिटरी, जो Cisco Secure Email Gateway में एक गंभीर SQL इंजेक्शन है जो root RCE की ओर ले जाता है, जिसमें डिटेक्शन नियम, शमन मार्गदर्शन, और लैब सत्यापन शामिल है।
Critical SQL Injection
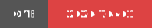


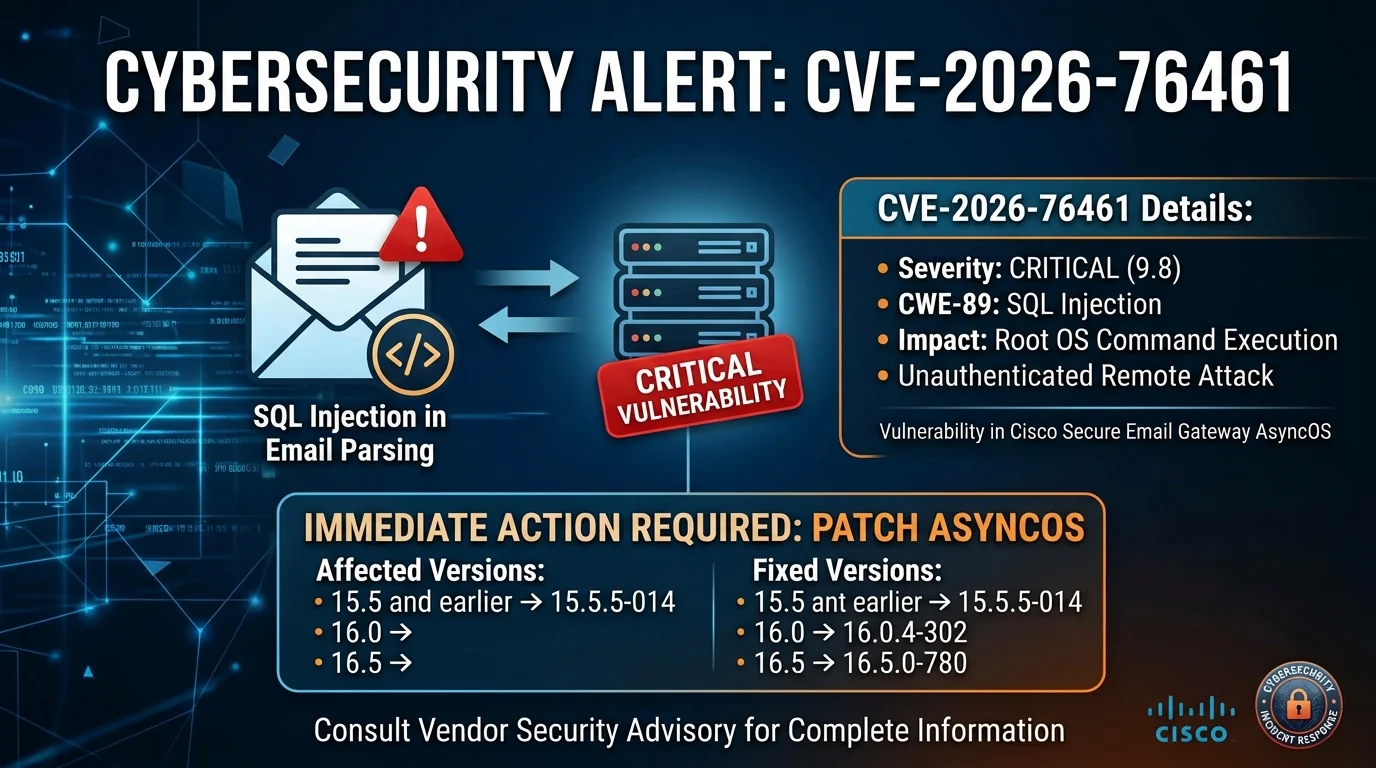
Cisco Secure Email Gateway के ईमेल पार्सिंग लॉजिक में एक गंभीर, रिमोटली एक्सप्लॉइटेबल SQL इंजेक्शन भेद्यता जो root विशेषाधिकारों के साथ मनमाने कमांड निष्पादन का कारण बन सकती है।
CVE-2026-76461 एक गंभीर SQL इंजेक्शन भेद्यता है जो Cisco AsyncOS Software for Cisco Secure Email Gateway को प्रभावित करती है।
यह भेद्यता ईमेल पार्सिंग लॉजिक में अपर्याप्त सत्यापन के कारण मौजूद है।
एक अनधिकृत रिमोट हमलावर प्रभावित गेटवे को दुर्भावनापूर्ण SQL स्टेटमेंट्स वाला विशेष रूप से तैयार किया गया ईमेल भेज सकता है। सफल शोषण के परिणामस्वरूप मनमाना SQL निष्पादन और अंततः अंतर्निहित ऑपरेटिंग सिस्टम पर root विशेषाधिकारों के साथ कमांड निष्पादन हो सकता है।
Cisco ने पुष्टि की कि यह भेद्यता वास्तविक दुनिया में सक्रिय रूप से शोषित की जा रही है।
गंभीरता: CRITICAL — तत्काल उपचार की सिफारिश की जाती है।
                 INTERNET
                     │
                     │
              Crafted Email
                     │
                     ▼
        ┌─────────────────────────┐
        │  Cisco Secure Email     │
        │        Gateway          │
        └────────────┬────────────┘
                     │
                     ▼
             Email Parser
                     │
             Insufficient
              Validation
                     │
                     ▼
               SQL Injection
                     │
                     ▼
             Arbitrary SQL
                 Execution
                     │
                     ▼
          OS Command Execution
                     │
                     ▼
                ┌───────┐
                │ ROOT  │
                └───────┘
| विशेषता | विवरण |
|---|---|
| CVE | CVE-2026-76461 |
| विक्रेता | Cisco |
| उत्पाद | Cisco Secure Email Gateway |
| सॉफ़्टवेयर | Cisco AsyncOS |
| भेद्यता प्रकार | SQL Injection |
| CWE | CWE-89 |
| CVSS | 9.8 Critical |
| हमला वेक्टर | Network |
| हमला जटिलता | Low |
| आवश्यक विशेषाधिकार | None |
| उपयोगकर्ता इंटरैक्शन | None |
| दायरा | Unchanged |
| गोपनीयता | High |
| अखंडता | High |
| उपलब्धता | High |
| प्रमाणीकरण | Not required |
| प्रभाव | Root command execution |
| शोषण | Active exploitation reported |
Malicious Email
      │
      ▼
Email Parsing
      │
      ▼
Insufficient Input Validation
      │
      ▼
SQL Injection
      │
      ▼
Arbitrary SQL Statements
      │
      ▼
Command Execution
      │
      ▼
ROOT PRIVILEGES
इस भेद्यता की महत्वपूर्ण विशेषता यह है कि हमला सतह ईमेल-प्रोसेसिंग पथ ही है, न कि प्रशासनिक इंटरफ़ेस तक पहुँच की आवश्यकता।
हमलावर को आवश्यकता नहीं है:
❌ Valid credentials
❌ Administrative privileges
❌ Existing account
❌ User interaction
❌ Local network access
मूलभूत आवश्यकता प्रभावित गेटवे को दुर्भावनापूर्ण रूप से तैयार किया गया ईमेल पहुँचाने की क्षमता है।
Remote Attacker
      │
      │  Malicious Email
      ▼
Cisco Secure Email Gateway
      │
      ▼
Vulnerable Email Parser
      │
      ▼
SQL Injection
      │
      ▼
Root Command Execution
गेटवे के सफल समझौते के गंभीर परिणाम हो सकते हैं:
चूंकि शोषण के परिणामस्वरूप root विशेषाधिकार हो सकते हैं, समझौते के बाद की जाँच को प्रभावित उपकरण पर संग्रहीत लॉग पर विशेष रूप से निर्भर नहीं रहना चाहिए।
Cisco ने सितंबर 2026 में सक्रिय शोषण की सूचना दी।
यह भेद्यता CISA Known Exploited Vulnerabilities (KEV) कैटलॉग में भी जोड़ी गई है।
इसलिए प्रभावित Cisco Secure Email Gateway परिनियोजन संचालित करने वाले संगठनों को इसे नियमित पैचिंग घटना के बजाय आपातकालीन उपचार मुद्दे के रूप में मानना चाहिए।
Cisco संदिग्ध SQL स्टेटमेंट्स के लिए उपकरण के mail_logs की समीक्षा करने की सिफारिश करता है।
एक विशेष रूप से महत्वपूर्ण पहचान पैटर्न है:
COPY.*TO PROGRAM
प्रशासक Cisco ESA CLI का उपयोग करके मेल लॉग की जाँच कर सकते हैं:
grep -i "COPY.*TO PROGRAM" [mail_logs]
किसी भी मेल खाती प्रविष्टि की जाँच दुर्भावनापूर्ण गतिविधि के संभावित संकेतक के रूप में की जानी चाहिए।
जाँच को प्रभावित उपकरण तक सीमित न रखें।
समीक्षा करें:
├── mail_logs
├── Network firewall logs
├── DNS logs
├── Proxy logs
├── Egress traffic
├── Authentication logs
├── Cluster member logs
└── Endpoint telemetry
इनकी तलाश करें:
Unexpected outbound connections
Unexpected downloads
Unexpected uploads
Suspicious external IP addresses
Unexpected configuration changes
Unknown processes
Unexpected authentication activity
Cisco ने चेतावनी दी है कि root पहुँच वाले हमलावर समझौता किए गए डिवाइस पर साक्ष्य हटाने या छिपाने में सक्षम हो सकते हैं।
सुरक्षा फिक्स वाला Cisco सॉफ़्टवेयर रिलीज़ इंस्टॉल करें।