
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-7574 — CVE-2026-7574 | Kitploit
उपकरण/GitHubGitHub/0xblackash/cve-2026-7574
स्थायित्व तंत्रभेद्यता विश्लेषणशोषणपेपर और शोधलर्निंग और शिक्षाचयनित संसाधन
GitHub0xblackash/cve-2026-7574

CVE-2026-7574
CVE-2026-7574

रिपॉजिटरी देखें
1344 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

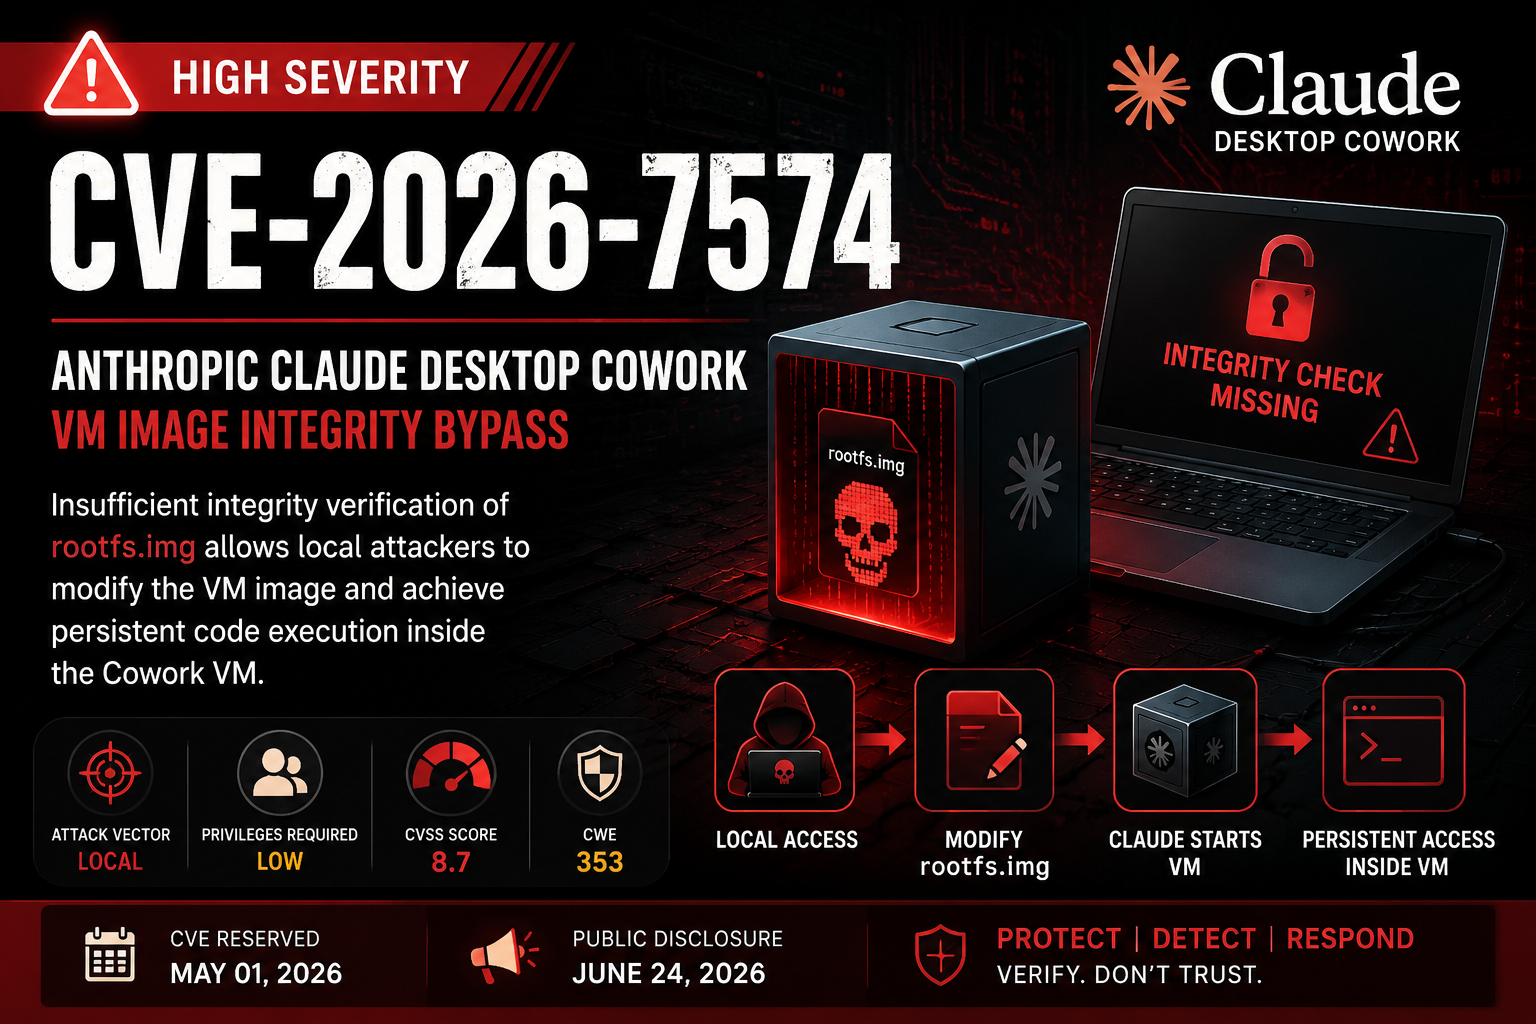
🚨 CVE-2026-7574 — Claude Desktop Cowork VM अखंडता बाईपास

ChatGPT छवि 25 जून, 2026, सुबह 09_16_52 बजे

Anthropic Claude Desktop Cowork VM छवि अखंडता बाईपास

🔥 स्थानीय स्थायित्व VM छवि छेड़छाड़ के माध्यम से

एक अखंडता सत्यापन कमजोरी जो Claude Desktop Cowork VM फ़ाइलसिस्टम छवि (rootfs.img) के संशोधन की अनुमति देती है, जिससे VM वातावरण के अंदर स्थायी कोड निष्पादन संभव होता है।


📖 अवलोकन

CVE-2026-7574 एक उच्च-गंभीरता वाली कमजोरी है जो Anthropic Claude Desktop Cowork को प्रभावित करती है।

समस्या इसलिए उत्पन्न होती है क्योंकि एप्लिकेशन VM को बूट करने से पहले वर्चुअल मशीन फ़ाइलसिस्टम छवि (rootfs.img) की केवल उपस्थिति और संस्करण मेटाडेटा को मान्य करता है। छवि सामग्री स्वयं क्रिप्टोग्राफिक रूप से सत्यापित नहीं होती है।

यह स्थानीय पहुंच वाले हमलावर को VM छवि को बदलने या संशोधित करने और Cowork वर्चुअल मशीन के अंदर स्थायी निष्पादन क्षमताओं को बनाए रखने की अनुमति देता है।


🎯 प्रभावित उत्पाद

उत्पादस्थिति
Claude Desktop Coworkअसुरक्षित
macOS तैनातीप्रभावित
Linux तैनातीपुष्टि नहीं हुई
Windows तैनातीपुष्टि नहीं हुई

प्रभावित संस्करण

v1.1348.0 – v1.2278.0

⚡ कमजोरी विवरण

क्षेत्रमान
CVECVE-2026-7574
गंभीरताउच्च
CVSS स्कोर8.7
CWECWE-353
हमला वेक्टरस्थानीय
आवश्यक विशेषाधिकारनिम्न
उपयोगकर्ता इंटरैक्शनकोई नहीं
दायरापरिवर्तित
शोषणसमझौता-पश्चात

🧠 मूल कारण

एप्लिकेशन निम्नलिखित कार्य करता है:

✓ File Exists
✓ Version Matches

✗ Integrity Validation
✗ Cryptographic Signature Verification
✗ Secure Hash Validation

परिणामस्वरूप, एक संशोधित VM फ़ाइलसिस्टम छवि बाद के लॉन्च के दौरान विश्वसनीय मानी जाती है।


🔍 आक्रमण प्रवाह

┌──────────────────────┐
│ Local User Access    │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ Modify rootfs.img    │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ Claude Starts VM     │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ Malicious Image      │
│ Trusted & Executed   │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ Persistent Access    │
│ Inside Cowork VM     │
└──────────────────────┘

💥 संभावित प्रभाव

स्थायित्व

हमलावर VM रीस्टार्ट के दौरान कोड निष्पादन बनाए रख सकते हैं।

डेटा एक्सपोज़र

होस्ट और VM के बीच माउंट की गई निर्देशिकाओं तक पहुंच।

समझौता-पश्चात गतिविधि

प्रारंभिक समझौता के बाद पैर जमाने के लिए उपयोगी।

VM हेरफेर

संशोधित वातावरण हमलावर-नियंत्रित सेवाओं और स्क्रिप्ट को निष्पादित कर सकते हैं।


🛠 प्रमाण-अवधारणा तर्क

केवल शैक्षिक प्रतिनिधित्व।

# Locate VM image

rootfs.img

# Modify filesystem image

# Replace startup scripts

# Restart Claude Desktop Cowork

# Modified image executes automatically

🛡 पहचान

समझौता के संकेतक

  • rootfs.img का अप्रत्याशित संशोधन समय
  • अनधिकृत VM छवि प्रतिस्थापन
  • VM के अंदर अज्ञात स्टार्टअप स्क्रिप्ट
  • एप्लिकेशन पुनर्स्थापना से बचने वाली स्थायित्व
  • Cowork VM के अंदर अप्रत्याशित प्रक्रियाएं

🔒 शमन

तत्काल कार्रवाइयां

  • स्थानीय पहुंच प्रतिबंधित करें।
  • VM छवि अखंडता की निगरानी करें।
  • फ़ाइलसिस्टम ऑडिटिंग लागू करें।
  • VM स्टार्टअप कॉन्फ़िगरेशन की समीक्षा करें।
  • संदिग्ध VM छवियों को पुनर्निर्मित करें।

विक्रेता अनुशंसा

Implement:

SHA-256 Validation
Cryptographic Signatures
Secure Boot Verification
Image Trust Chains
Runtime Integrity Checks

📅 समयरेखा

घटनातारीख
CVE आरक्षित2026-05-01
सार्वजनिक प्रकटीकरण2026-06-24
CVE प्रकाशित2026-06-24

🏷 वर्गीकरण

CWE-353
Missing Support for Integrity Check

📚 संदर्भ

  • सार्वजनिक CVE सलाह
  • विक्रेता सुरक्षा बुलेटिन
  • CWE-353 दस्तावेज़ीकरण

⚠ अस्वीकरण

यह रिपॉजिटरी निम्नलिखित के लिए अभिप्रेत है:

  • सुरक्षा अनुसंधान
  • कमजोरी जागरूकता
  • रक्षात्मक सुरक्षा शिक्षा
  • घटना प्रतिक्रिया तैयारी

इस जानकारी का उपयोग स्पष्ट प्राधिकरण के बिना सिस्टम पर हमला करने के लिए न करें।


🔴 CVE-2026-7574

Claude Desktop Cowork VM अखंडता बाईपास

बिना सत्यापन के विश्वास के माध्यम से स्थायित्व

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    394
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    254

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






