Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/0xblackash/cve-2026-55450
रक्षात्मक उपकरणभेद्यता विश्लेषणवेब सुरक्षालर्निंग और शिक्षा
GitHub0xblackash/cve-2026-55450

CVE-2026-55450

Langflow में CVE-2026-55450, एक अनधिकृत फ़ाइल अपलोड दोष का दस्तावेज़ीकरण करने वाली सलाह, जिसमें प्रभाव विश्लेषण, पहचान संदर्भ और उपचार मार्गदर्शन शामिल है।

रिपॉजिटरी देखें
221 महीना पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2026-55450 — Langflow सुरक्षा सलाहकार

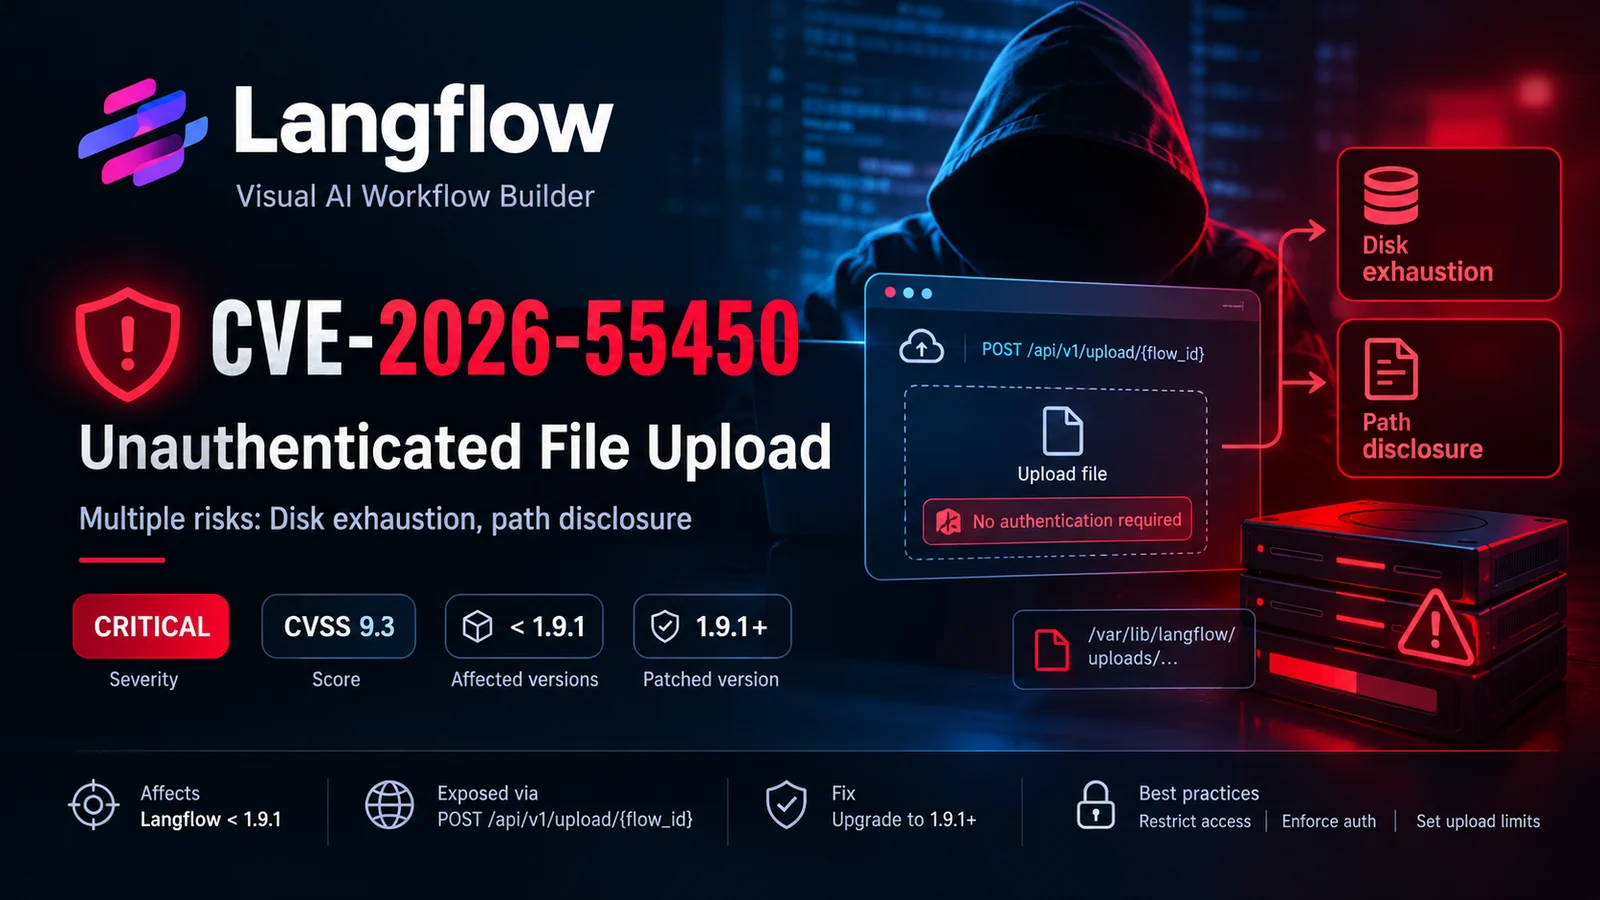
ChatGPT Image Oct 8, 2026, 10_47_35 PM

अप्रमाणित फ़ाइल अपलोड भेद्यता

CVE ID Research Platform


अवलोकन

CVE-2026-55450 एक रिपोर्ट की गई फ़ाइल-अपलोड भेद्यता से संबंधित है जो Langflow को प्रभावित करती है, जो AI-संचालित वर्कफ़्लो बनाने के लिए एक ओपन-सोर्स प्लेटफ़ॉर्म है।

एक उजागर अपलोड एंडपॉइंट अप्रमाणित फ़ाइल अपलोड की अनुमति दे सकता है, जिसके परिणामस्वरूप संभावित रूप से अत्यधिक डिस्क खपत और आंतरिक फ़ाइलसिस्टम पथों का खुलासा हो सकता है।

यह रिपॉज़िटरी भेद्यता, इसके संभावित प्रभाव, पहचान संदर्भों और अनुशंसित शमन उपायों का दस्तावेज़ीकरण करती है।


भेद्यता विवरण

विशेषताविवरण
CVE IDCVE-2026-55450
उत्पादLangflow
प्रभावित संस्करणसंदर्भित सलाहकार के अनुसार, 1.9.1 से पहले
ठीक किया गया संस्करण1.9.1 या बाद का
हमले का वेक्टरनेटवर्क
प्रमाणीकरणरिपोर्ट किए गए भेद्य एंडपॉइंट के लिए आवश्यक नहीं
संभावित प्रभावसेवा से इनकार और सूचना का खुलासा
संबंधित कमजोरियाँCWE-306, CWE-400, CWE-200

आधिकारिक जानकारी के लिए, आधिकारिक GitHub सुरक्षा सलाहकार देखें।


तकनीकी विवरण

रिपोर्ट की गई भेद्यता में निम्नलिखित API एंडपॉइंट शामिल है:

POST /api/v1/upload/{flow_id}

अपर्याप्त प्रमाणीकरण और अपलोड प्रतिबंध एक परिनियोजन को अनधिकृत फ़ाइल अपलोड के लिए उजागर कर सकते हैं।

संभावित परिणामों में शामिल हैं:

  • अत्यधिक डिस्क खपत और सेवा व्यवधान।
  • एप्लिकेशन प्रतिक्रियाओं के माध्यम से आंतरिक फ़ाइलसिस्टम पथों का खुलासा।
  • प्रमाणित उपयोगकर्ताओं के लिए इच्छित कार्यक्षमता तक अनधिकृत पहुँच।

केवल इस एंडपॉइंट का अस्तित्व यह पुष्टि नहीं करता कि कोई परिनियोजन भेद्य है। संस्करण, कॉन्फ़िगरेशन और पैच स्थिति को सत्यापित किया जाना चाहिए।
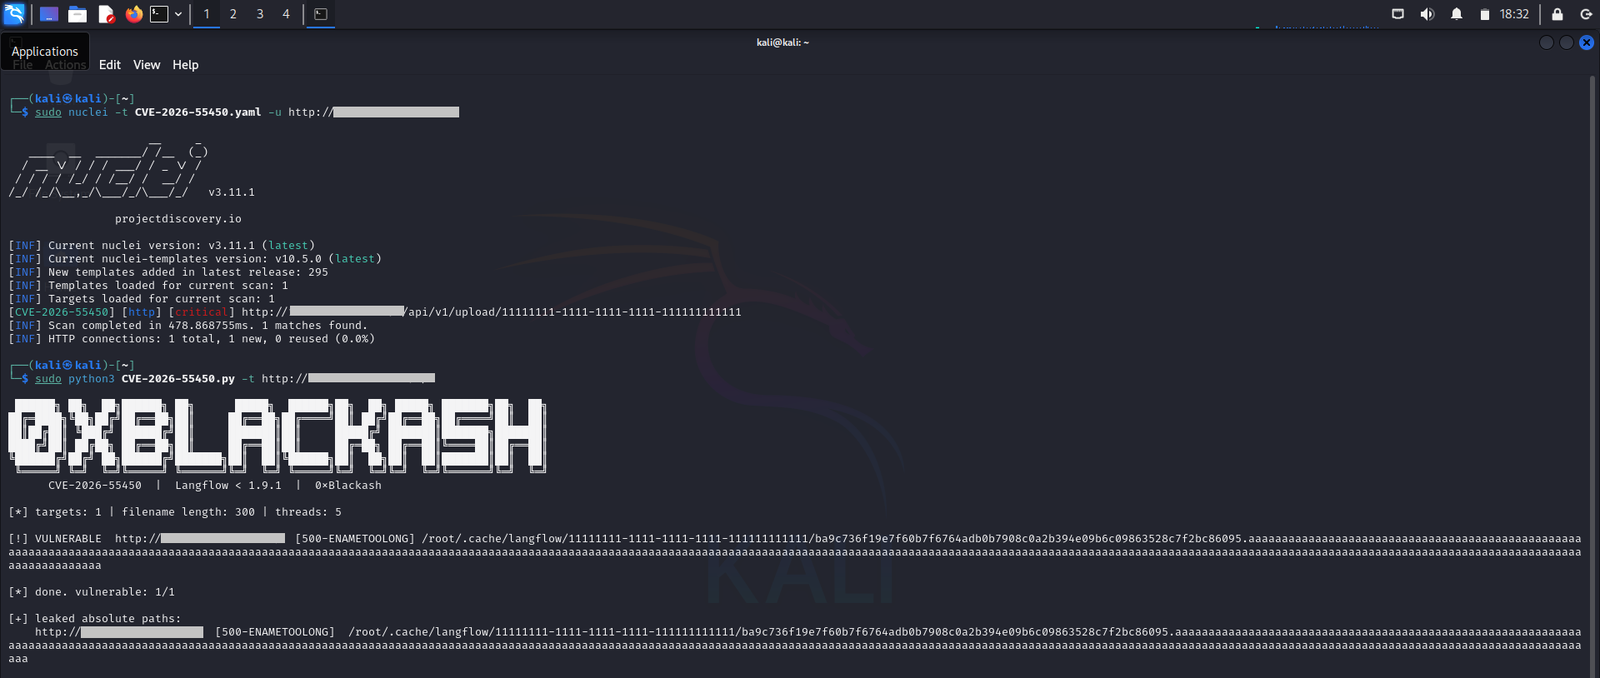

डेमो

CVE-2026-55450

संभावित प्रभाव

सेवा से इनकार

अत्यधिक फ़ाइल अपलोड उपलब्ध भंडारण संसाधनों का उपभोग कर सकते हैं और एप्लिकेशन की उपलब्धता को प्रभावित कर सकते हैं।

सूचना का खुलासा

आंतरिक फ़ाइलसिस्टम पथों को उजागर करने वाली प्रतिक्रियाएँ आगे की सुरक्षा मूल्यांकन के लिए उपयोगी कार्यान्वयन विवरण प्रकट कर सकती हैं।

अभिगम नियंत्रण विफलता

एक अपलोड एंडपॉइंट जो आवश्यक प्रमाणीकरण और प्राधिकरण नियंत्रणों को लागू नहीं करता है, अनधिकृत संचालन की अनुमति दे सकता है।


पहचान और सत्यापन

सुरक्षा टीमों को अधिकृत, गैर-विनाशकारी तरीकों का उपयोग करके अपने Langflow परिनियोजन को मान्य करना चाहिए।

अनुशंसित जाँचें:

  1. अधिकृत परिसंपत्ति सूची में Langflow इंस्टेंस की पहचान करें।
  2. स्थापित सॉफ़्टवेयर संस्करण निर्धारित करें।
  3. संस्करण और कॉन्फ़िगरेशन की आधिकारिक सलाहकार से तुलना करें।
  4. प्रमाणीकरण, प्राधिकरण और अपलोड-आकार प्रतिबंधों की समीक्षा करें।
  5. पुष्टि करें कि विक्रेता द्वारा अनुशंसित पैच लागू किया गया है या नहीं।

पहचान संदर्भ

  • आधिकारिक GitHub सुरक्षा सलाहकार
  • ProjectDiscovery Nuclei पहचान टेम्पलेट
  • Langflow स्रोत रिपॉज़िटरी

स्वचालित पहचान परिणामों को भेद्यता के निश्चित प्रमाण के बजाय संकेतक के रूप में माना जाना चाहिए। सक्रिय परीक्षण उन सिस्टमों तक सीमित होना चाहिए जिनके लिए स्पष्ट प्राधिकरण दिया गया है।


उपचार

अनुशंसित रक्षात्मक उपाय:

  • Langflow 1.9.1 या बाद के समर्थित रिलीज़ में अपग्रेड करें जिसमें लागू सुरक्षा फ़िक्स शामिल हो।
  • Langflow सेवाओं और API एंडपॉइंट के सार्वजनिक एक्सपोज़र को प्रतिबंधित करें।
  • अपलोड संचालन पर प्रमाणीकरण और प्राधिकरण लागू करें।
  • उपयुक्त अपलोड-आकार सीमाएँ और भंडारण कोटा कॉन्फ़िगर करें।
  • संदिग्ध अपलोड गतिविधि के लिए एप्लिकेशन लॉग की समीक्षा करें।
  • डिस्क उपयोग और अप्रत्याशित फ़ाइलसिस्टम वृद्धि की निगरानी करें।
  • सुनिश्चित करें कि त्रुटि प्रतिक्रियाएँ संवेदनशील आंतरिक पथों का खुलासा न करें।

जहाँ समर्थित हो, max_file_size_upload सेटिंग की समीक्षा करें और परिनियोजित रिलीज़ के दस्तावेज़ीकरण के विरुद्ध इसके प्रभावी मान को सत्यापित करें।


संदर्भ

  • GitHub सुरक्षा सलाहकार
  • Langflow GitHub रिपॉज़िटरी
  • Nuclei टेम्पलेट
  • CVE कार्यक्रम

अस्वीकरण

यह रिपॉज़िटरी रक्षात्मक सुरक्षा अनुसंधान, भेद्यता जागरूकता और अधिकृत परीक्षण के लिए है।

अनुमति के बिना सिस्टम का परीक्षण न करें। लेखक अनधिकृत गतिविधि से होने वाली क्षति या दुरुपयोग की कोई ज़िम्मेदारी नहीं लेता है।


सुरक्षा अनुसंधान | भेद्यता विश्लेषण | रक्षात्मक सत्यापन

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    420
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    260
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →