
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/0xblackash/cve-2026-46333
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणजानकारी एकत्र करनापेनिट्रेशन टेस्टिंगलर्निंग और शिक्षाबाइनरी शोषण
GitHub0xblackash/cve-2026-46333

CVE-2026-46333

CVE-2026-46333

रिपॉजिटरी देखें
3812326 महीने पहलेKitploit द्वारा समीक्षित
साझा करें

🚀 CVE-2026-46333 - ssh-keysign-pwn

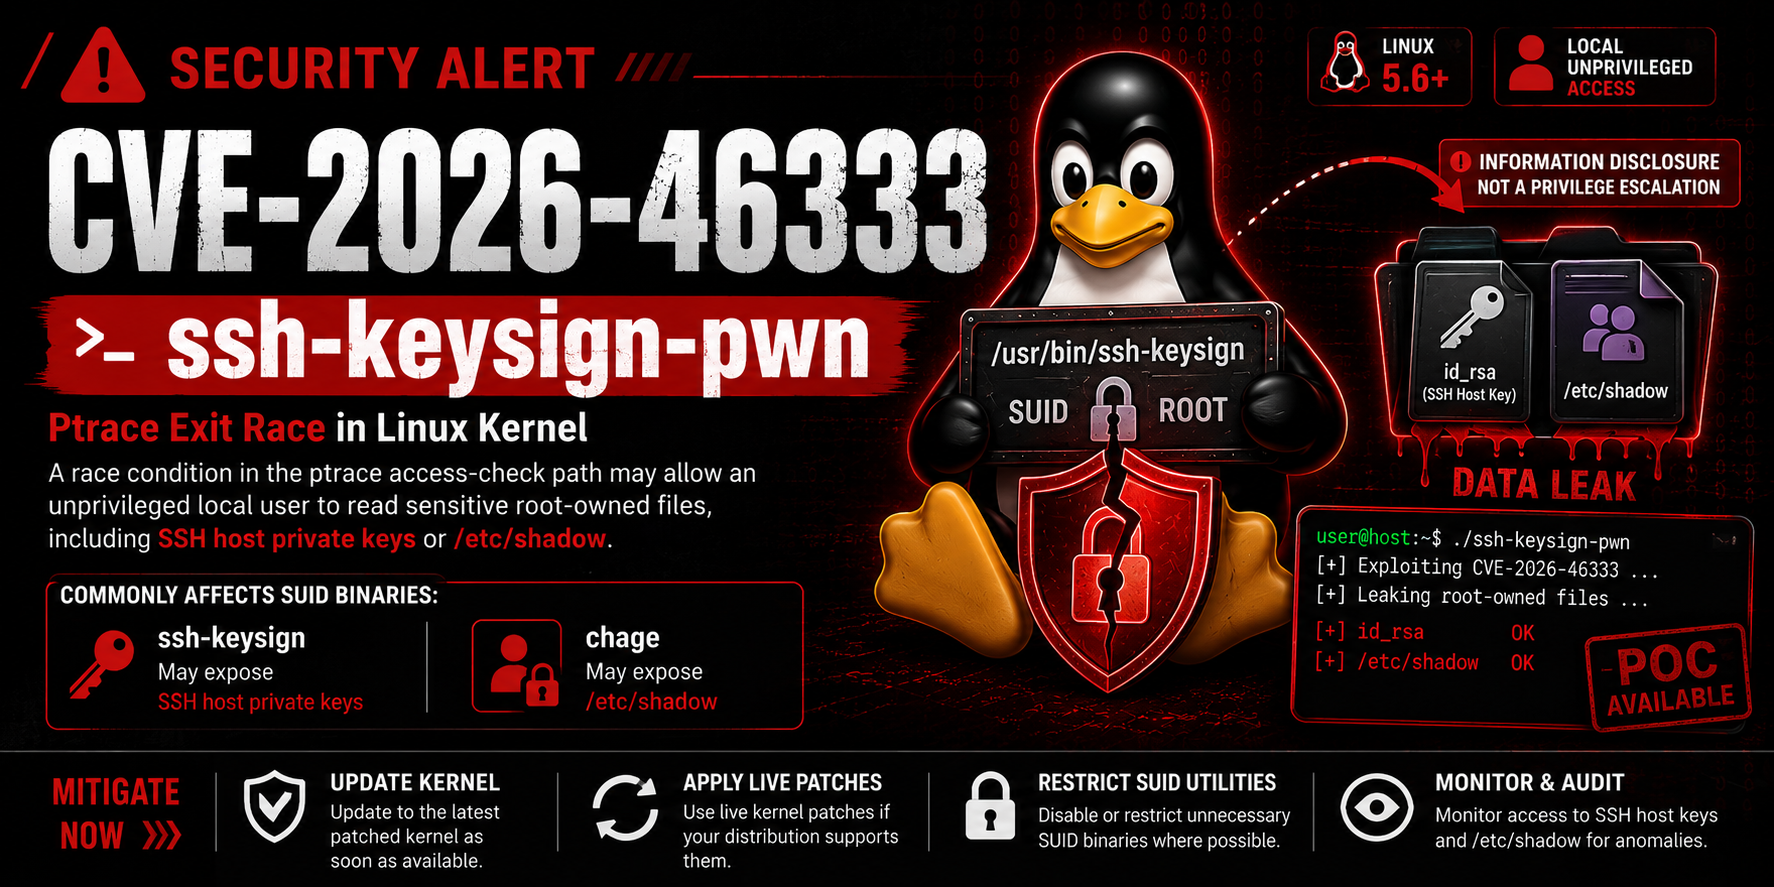
ChatGPT Image May 17, 2026, 11_32_19 AM

लिनक्स कर्नेल में रेस कंडीशन भेद्यता के लिए उच्च-गुणवत्ता वाला Proof of Concept

Linux Kernel Exploit License

CVE-2026-46333 के लिए एक साफ और विश्वसनीय प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट — लिनक्स कर्नेल के प्रोसेस एग्जिट पथ में रेस कंडीशन के माध्यम से स्थानीय जानकारी का खुलासा।


🖼️ स्क्रीनशॉट

CVE-2026-46333

काली लिनक्स पर SSH होस्ट प्राइवेट की और /etc/shadow को सफलतापूर्वक चुराते हुए


📌 भेद्यता के बारे में

CVE-2026-46333 (जिसे ssh-keysign-pwn भी कहा जाता है) लिनक्स कर्नेल के ptrace और प्रोसेस एग्जिट लॉजिक (do_exit() → exit_mm() exit_files() से पहले) में एक रेस कंडीशन है।

जब कोई विशेषाधिकार प्राप्त प्रक्रिया (जैसे SUID ssh-keysign या chage) एग्जिट के दौरान mm == NULL रखती है, तो डंपेबिलिटी जांच को दरकिनार कर दिया जाता है, जिससे एक अविशेषाधिकार प्राप्त स्थानीय हमलावर pidfd_getfd() का उपयोग करके खुले फाइल डिस्क्रिप्टर चुरा सकता है।

प्रभाव:

  • SSH होस्ट प्राइवेट कीज़ चुराना (/etc/ssh/ssh_host_*_key)
  • /etc/shadow डंप करना
  • चुराए गए क्रेडेंशियल्स का उपयोग करके आगे के हमलों की संभावना

खोजकर्ता: Qualys समाधान: कर्नेल कमिट 31e62c2ebbfdc3fe3dbdf5e02c92a9dc67087a3a (मई 2026)


✨ विशेषताएँ

  • मूल साफ कोड (मौजूदा रिपॉजिटरी से कॉपी नहीं किया गया)
  • उच्च सफलता दर
  • दो काम करने वाले एक्सप्लॉइट:
    • SSH होस्ट प्राइवेट की चुराने वाला
    • chage के माध्यम से /etc/shadow चुराने वाला
  • प्रगति फीडबैक के साथ साफ आउटपुट
  • कोई बाहरी निर्भरता नहीं
  • अच्छी तरह से टिप्पणी की गई

🛠️ उपयोग

1. क्लोन करें और बनाएँ

git clone https://github.com/0xBlackash/CVE-2026-46333.git
cd CVE-2026-46333

2. SSH होस्ट की एक्सप्लॉइट चलाएँ

sudo ./CVE-2026-46333

3. शैडो फ़ाइल एक्सप्लॉइट चलाएँ

sudo ./CVE-2026-46333-shadow

📂 फ़ाइलें

फ़ाइलविवरण
cve-2026-46333.cSSH होस्ट प्राइवेट कीज़ चुराने वाला
cve-2026-46333-shadow.cchage के माध्यम से /etc/shadow चुराने वाला
README.mdयह फ़ाइल

📖 उदाहरण आउटपुट

SSH की चुराने वाला:

[+] SUCCESS! Stolen fd 3 -> /etc/ssh/ssh_host_ecdsa_key (round 0)
-----BEGIN OPENSSH PRIVATE KEY-----
b3BlbnNzaC1rZXktdjEAAAAABG5vbmUAAAAEbm9uZQAAAAAAAAAB...

शैडो चुराने वाला:

[+] SUCCESS! Stolen /etc/shadow (round 0)
root:*:19953:0:99999:7:::
kali:$y$j9T$zY1oKFxJlTgP2WcJhzbNl1$...

🛡️ शमन

  • अपने कर्नेल को कमिट 31e62c2ebbfd... वाले किसी भी संस्करण में अपडेट करें
  • अनुशंसित: अपने वितरण से नवीनतम स्थिर कर्नेल का उपयोग करें
  • यदि आवश्यक न हो तो sshd_config में EnableSSHKeysign अक्षम करें

⚠️ कानूनी अस्वीकरण

यह एक्सप्लॉइट केवल शैक्षिक और सुरक्षा अनुसंधान उद्देश्यों के लिए है। इसका उपयोग केवल उन्हीं सिस्टम पर करें जिनके आप मालिक हैं या जिनके परीक्षण की स्पष्ट लिखित अनुमति प्राप्त है। लेखक किसी भी दुरुपयोग या क्षति के लिए जिम्मेदार नहीं है।


⭐ श्रेय

  • भेद्यता: Qualys
  • PoC विकास: Ashraf Zaryouh ""0xBlackash""
  • मूल अनुसंधान: विभिन्न कर्नेल शोधकर्ता

📜 लाइसेंस

यह प्रोजेक्ट MIT लाइसेंस के तहत लाइसेंस प्राप्त है — उपयोग, संशोधन और वितरण करने के लिए स्वतंत्र महसूस करें।


सुरक्षा समुदाय के लिए ❤️ के साथ बनाया गया

सिस्टम को अपडेट रखना सबसे अच्छा बचाव है।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    370
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →