
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-43494 — CVE-2026-43494 | Kitploit
उपकरण/GitHubGitHub/0xblackash/cve-2026-43494
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणCTFलर्निंग और शिक्षाबाइनरी शोषण
GitHub0xblackash/cve-2026-43494

CVE-2026-43494

CVE-2026-43494

रिपॉजिटरी देखें
22375 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

🛠️ PinTheft — CVE-2026-43494

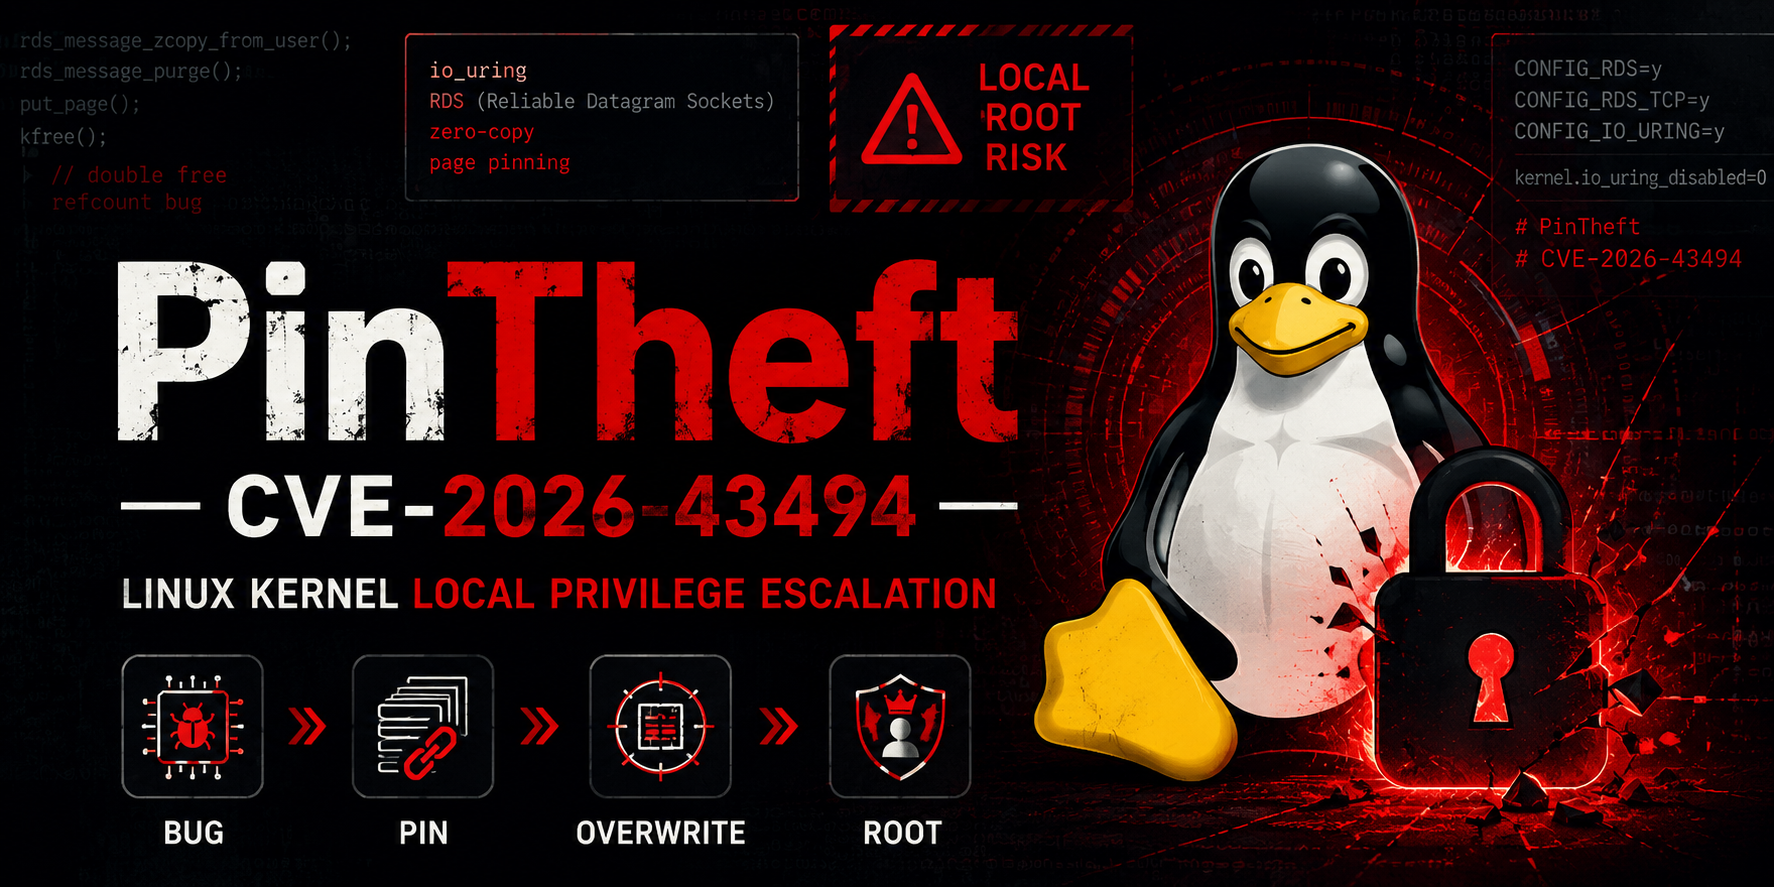
ChatGPT छवि 23 मई, 2026, 09_07_08 पूर्वाह्न

लिनक्स कर्नेल में RDS + io_uring पृष्ठ कैश अधिलेखन के माध्यम से स्थानीय विशेषाधिकार वृद्धि

लिनक्स शोषण आर्किटेक्चर


📌 अवलोकन

PinTheft एक परिष्कृत स्थानीय रूट शोषण है जो CVE-2026-43494 के लिए है, जो लिनक्स कर्नेल के रिलायबल डेटाग्राम सॉकेट्स (RDS) उपतंत्र में एक संदर्भ-गणना बग है।

RDS शून्य-प्रतिलिपि पथ में दोहरा-मुक्त को io_uring के निश्चित बफ़र्स के साथ जोड़कर, शोषण SUID-रूट बाइनरीज़ का विश्वसनीय पृष्ठ कैश अधिलेखन प्राप्त करता है, जिसके परिणामस्वरूप रूट तक स्थानीय विशेषाधिकार वृद्धि होती है।

एक अप्रचलित नेटवर्किंग पथ में एक छोटी सी लेखांकन त्रुटि, जब आधुनिक io_uring सुविधाओं के साथ मिश्रित होती है, तो एक विश्वसनीय LPE बन जाती है।


🧪 कमजोरी विवरण

  • घटक: net/rds
  • ट्रिगर: rds_message_zcopy_from_user() में विफलता पथ → गलत op_nents हैंडलिंग
  • मूल कारण: असफल iov_iter_get_pages2() के बाद दोहरा put_page()
  • प्रभाव: अनएलिवेटेड स्थानीय उपयोगकर्ता → रूट

CVSS स्कोर: ~7.8 (उच्च)


🎯 शोषण तकनीक ("PinTheft")

  1. लक्ष्य पृष्ठ को पिन करें io_uring REGISTER_BUFFERS का उपयोग करके (+1024 FOLL_PIN संदर्भ)
  2. बफ़र्स को क्लोन करें दूसरी रिंग में + डेमॉन के साथ होल्ड करें (बंद होने पर अनपिन को रोकता है)
  3. सभी 1024 पिन चुराएँ बार-बार विफल होने वाले RDS शून्य-प्रतिलिपि sendmsg का उपयोग करके
  4. munmap() → PCP में साफ मुक्त (LIFO)
  5. पढ़ने योग्य SUID बाइनरी के पृष्ठ कैश पुनर्प्राप्ति को ट्रिगर करें
  6. लटकते struct page* के माध्यम से IORING_OP_READ_FIXED का उपयोग करके पुनर्प्राप्त पृष्ठ को अधिलेखित करें
  7. संशोधित SUID बाइनरी निष्पादित करें → रूट शेल

बाइपास:

  • CONFIG_INIT_ON_ALLOC_DEFAULT_ON
  • bad_page() जाँच
  • रिंग विनाश पर io_uring अनपिन

📋 आवश्यकताएँ

  • CONFIG_RDS और CONFIG_RDS_TCP सक्षम के साथ कर्नेल
  • io_uring सक्षम (kernel.io_uring_disabled=0)
  • कर्नेल ≥ 6.13 (इष्टतम io_uring सुविधाओं के लिए)
  • सिस्टम पर कम से कम एक पढ़ने योग्य SUID-रूट बाइनरी
  • x86_64 आर्किटेक्चर

अधिकांश डिस्ट्रो पर डिफ़ॉल्ट रूप से असुरक्षित नहीं (RDS शायद ही कभी सक्षम होता है)।


🚀 उपयोग

# 1. क्लोन और संकलन
git clone https://github.com/0xBlackash/CVE-2026-43494.git
cd CVE-2026-43494
gcc -O2 -static CVE-2026-43494.c -o pintheft

# 2. चलाएँ
sudo ./pintheft
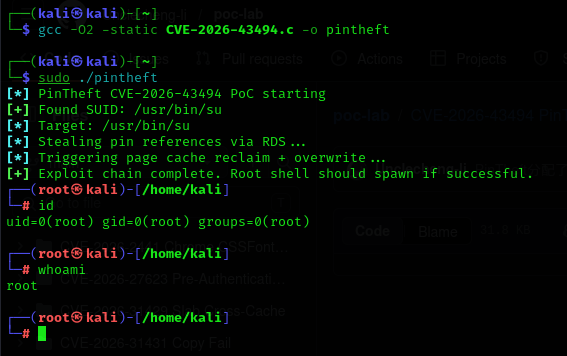
CVE-2026-43494

📁 फ़ाइलें

  • CVE-2026-43494.c — पूर्ण शोषण स्रोत (PinTheft)
  • README.md — यह दस्तावेज़
  • backup/ — अधिलेखित SUID बाइनरीज़ के स्वचालित बैकअप

🛡️ शमन

# Disable RDS
echo "install rds /bin/false" | sudo tee /etc/modprobe.d/disable-rds.conf
echo "install rds_tcp /bin/false" | sudo tee -a /etc/modprobe.d/disable-rds.conf
sudo modprobe -r rds_tcp rds

# Disable io_uring (if unused)
echo "kernel.io_uring_disabled=2" | sudo tee -a /etc/sysctl.conf
sudo sysctl -p

अपने कर्नेल को अपडेट करें जैसे ही पैच उपलब्ध हों।


🔍 सत्यापन

# Check if vulnerable
modprobe -n rds_tcp && echo "RDS: Vulnerable"
cat /proc/sys/kernel/io_uring_disabled
uname -r

⚠️ अस्वीकरण

  • यह शोषण केवल शैक्षिक और अधिकृत परीक्षण के लिए है।
  • दुरुपयोग सिस्टम को अस्थिर कर सकता है या डेटा हानि का कारण बन सकता है।
  • हमेशा पृथक वर्चुअल मशीनों में परीक्षण करें।

📜 श्रेय

  • खोज और PoC: अशरफ़ ज़रयौह "0xBlackash"
  • CVE असाइनमेंट: MITRE
  • सार्वजनिक खुलासा: 23 मई, 2026

सुरक्षा अनुसंधान समुदाय के लिए ❤️ से बनाया गया

जिज्ञासु रहें। सुरक्षित रहें।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    420
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    260
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →