Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-43284 — CVE-2026-43284 | Kitploit
उपकरण/GitHubGitHub/0xblackash/cve-2026-43284
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणलर्निंग और शिक्षाबाइनरी शोषण
GitHub0xblackash/cve-2026-43284

CVE-2026-43284

CVE-2026-43284

रिपॉजिटरी देखें
174396 महीने पहलेKitploit द्वारा समीक्षित
साझा करें

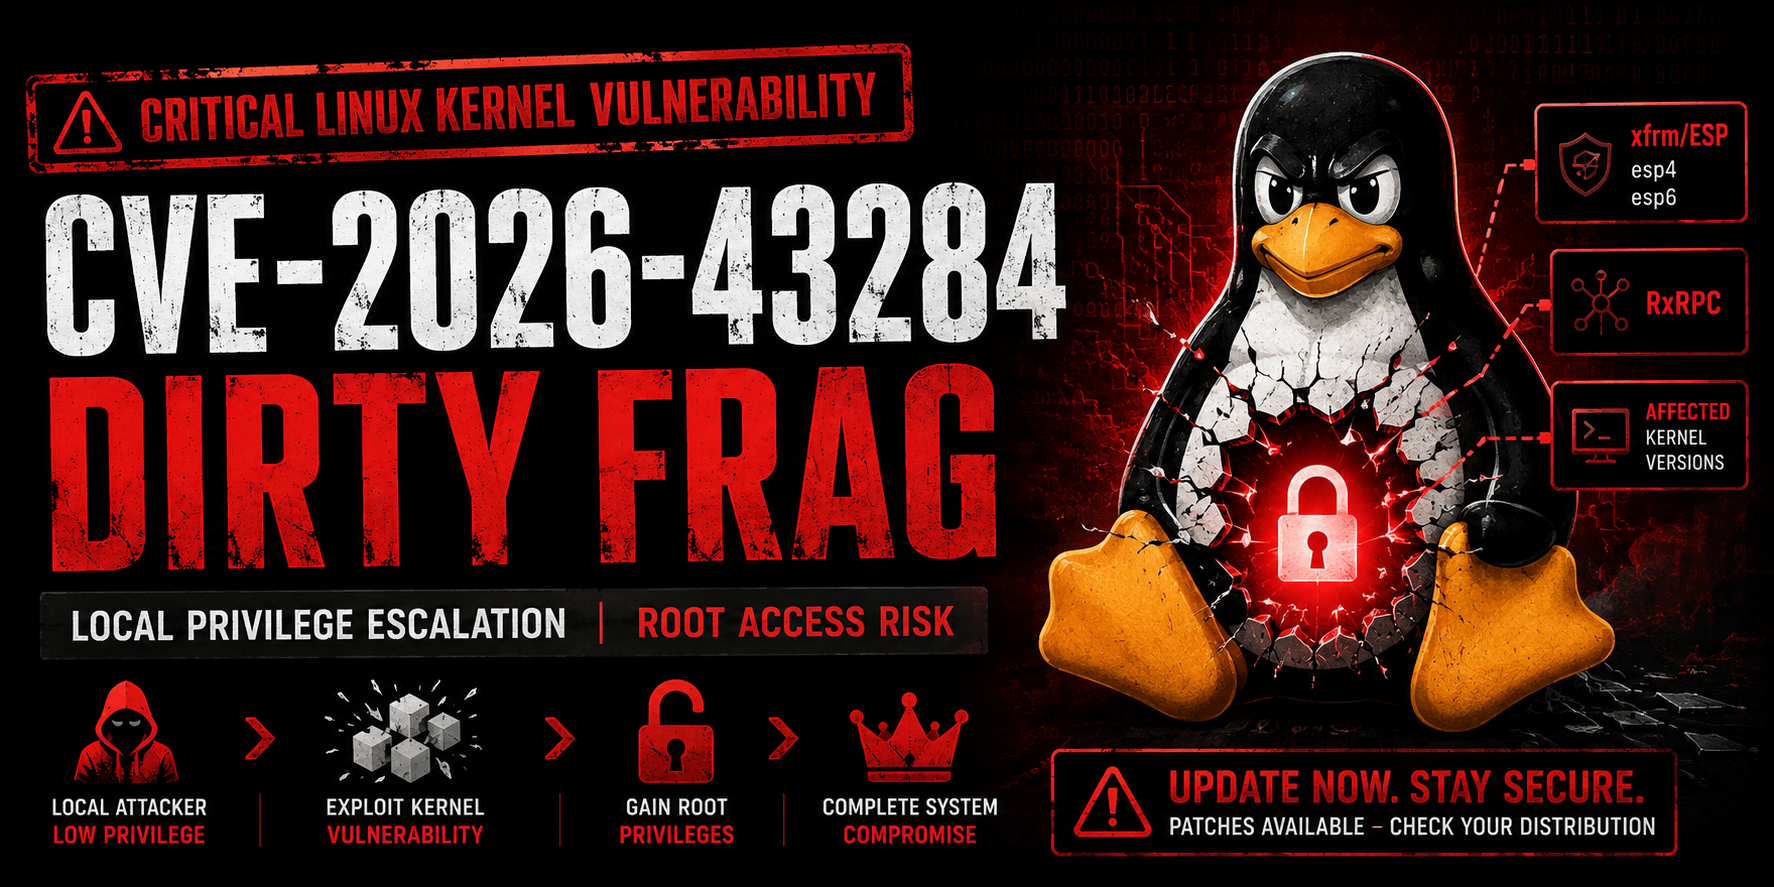
🚨 CVE-2026-43284 - Dirty Frag 🚨

ChatGPT Image May 8, 2026, 06_21_04 PM

Dirty Frag Severity Kernel Disclosure

यूनिवर्सल लिनक्स कर्नल लोकल प्रिविलेज एस्केलेशन


📋 अवलोकन

Dirty Frag (जिसे Copy Fail 2 के नाम से भी जाना जाता है) लिनक्स कर्नल में एक उच्च-प्रभाव वाली स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) भेद्यता है। यह एक अनविशेषाधिकृत स्थानीय उपयोगकर्ता को प्रभावित सिस्टम पर root विशेषाधिकार प्राप्त करने की अनुमति देता है।

Hyunwoo Kim (@v4bel) द्वारा खोजा गया, यह पिछली Copy Fail भेद्यता का उत्तराधिकारी है।

मुख्य विवरण

  • CVE: CVE-2026-43284 (xfrm/ESP) + CVE-2026-43500 (RxRPC)
  • गंभीरता: उच्च (CVSS ~7.8)
  • शोषण: विश्वसनीय, एक ही कमांड में निर्धारित (deterministic) root
  • प्रकटीकरण तिथि: 7 मई, 2026
  • प्रभावित: लगभग 2017 से अधिकांश लिनक्स कर्नल

🧩 तकनीकी सारांश

यह भेद्यता पेज कैश (page cache) पृष्ठों को संदर्भित करने वाले साझा सॉकेट बफ़र (skb) फ्रैगमेंट्स के असुरक्षित इन-प्लेस डिक्रिप्शन से उत्पन्न होती है, विशेष रूप से splice(2) या sendfile(2) का उपयोग करते समय।

यह एक शक्तिशाली आर्बिट्रेरी पेज कैश राइट प्रिमिटिव प्रदान करता है, जिसका उपयोग मेमोरी में संवेदनशील फ़ाइलों को अधिलेखित (overwrite) करने और पूर्ण root एक्सेस प्राप्त करने के लिए किया जा सकता है।

प्राथमिक हमले के वेक्टर:

  • xfrm / ESP (esp4 / esp6)
  • RxRPC (AFS द्वारा उपयोग किया जाता है)

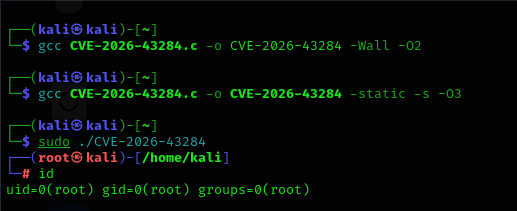
📸 डेमो

CVE-2026-43284

🚨 प्रभाव

  • अनविशेषाधिकृत स्थानीय हमलावर → Root शेल
  • लगभग सभी प्रमुख लिनक्स वितरणों को प्रभावित करता है
  • बिना किसी रेस कंडीशन के अत्यधिक विश्वसनीय
  • कई मौजूदा कर्नल मिटिगेशन को बायपास करता है

🛠️ शमन और उपचार

अनुशंसित समाधान

जितनी जल्दी हो सके अपने वितरण से नवीनतम पैच किए गए कर्नल में अपडेट करें।

मेनलाइन कर्नल में कमिट f4c50a4034e62ab75f1d5cdd191dd5f9c77fdff4 के माध्यम से ठीक किया गया।

अस्थायी समाधान

# Blacklist vulnerable modules
sudo sh -c 'printf "install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n" > /etc/modprobe.d/dirtyfrag.conf'

# Unload modules immediately
sudo rmmod esp4 esp6 rxrpc 2>/dev/null || true

# Drop page cache
echo 3 | sudo tee /proc/sys/vm/drop_caches >/dev/null

नोट: यह समाधान IPsec और RxRPC/AFS कार्यक्षमता को अक्षम कर देता है।


📊 प्रभावित वितरण

वितरणस्थितिपैच किया गया संस्करण
AlmaLinuxप्रभावितउपलब्ध
RHEL / Rockyप्रभावितजारी हो रहा है
Ubuntuप्रभावितजारी हो रहा है
Fedoraप्रभावितउपलब्ध
Debianप्रभावितप्रगति पर

⚠️ अस्वीकरण

यह रिपॉजिटरी केवल शैक्षिक और रक्षात्मक सुरक्षा उद्देश्यों के लिए है।


सुरक्षित रहें। जल्दी पैच करें। बार-बार पैच करें। 🛡️

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    369
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    282

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →