
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-42945 — CVE-2026-42945 | Kitploit
उपकरण/GitHubGitHub/0xblackash/cve-2026-42945
भेद्यता विश्लेषणशोषणवेब सुरक्षापेपर और शोधलर्निंग और शिक्षा
GitHub0xblackash/cve-2026-42945

CVE-2026-42945

CVE-2026-42945

रिपॉजिटरी देखें
21436 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

🛡️ CVE-2026-42945 - NGINX Rift

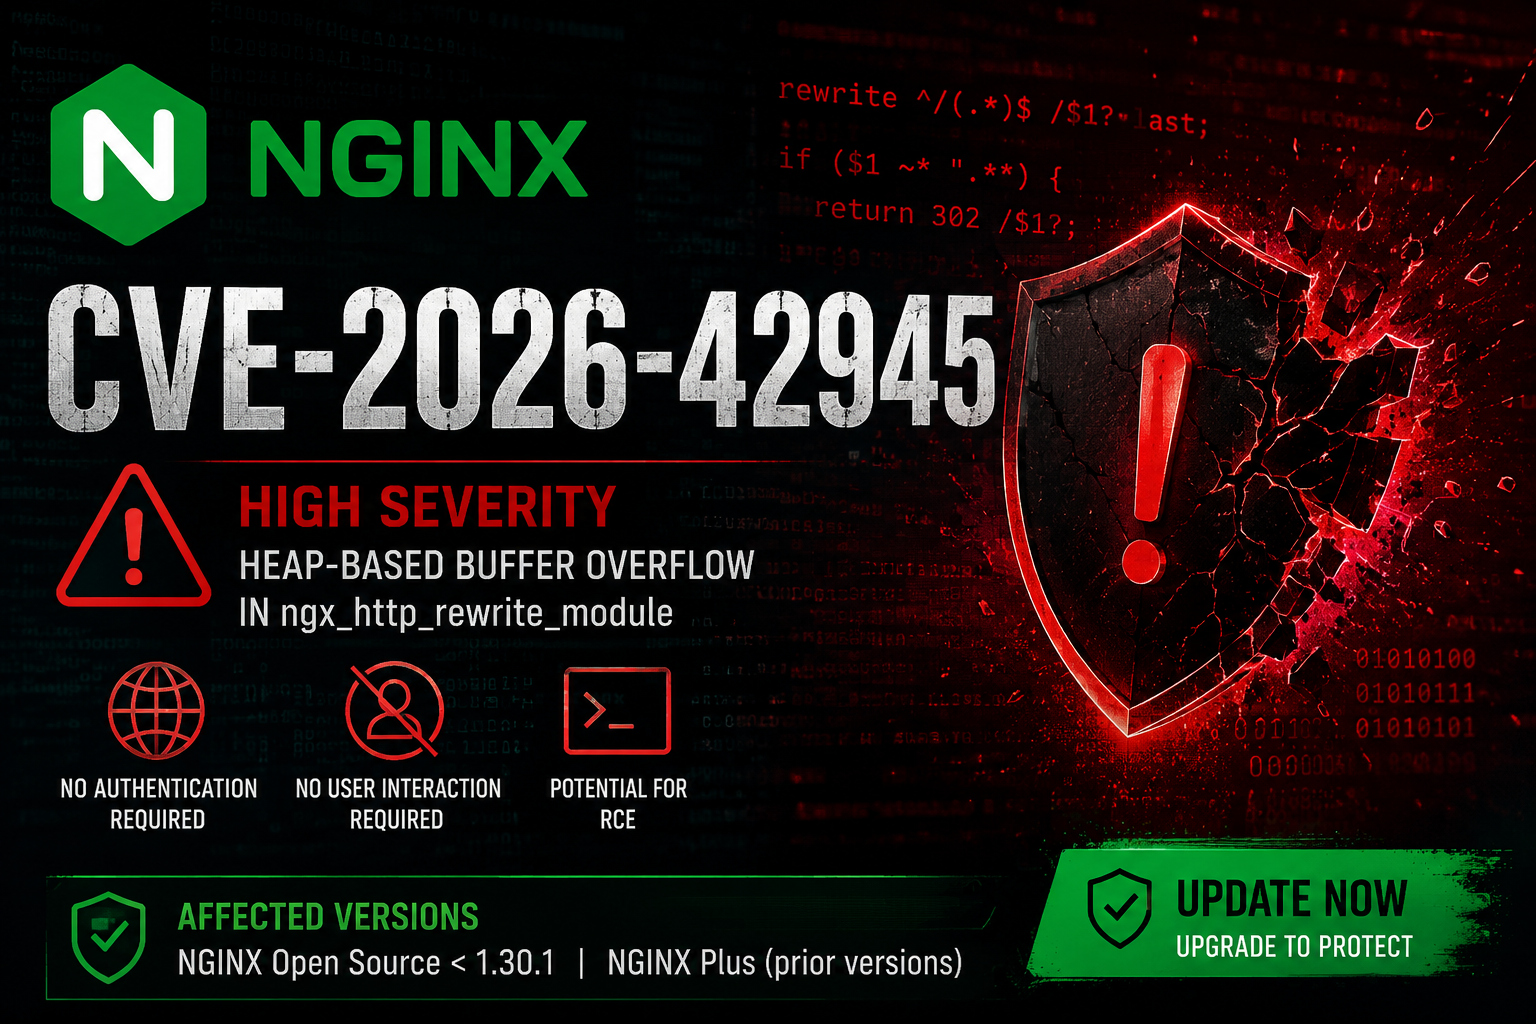
ChatGPT Image May 14, 2026, 05_35_52 PM

NGINX में गंभीर हीप-आधारित बफर ओवरफ़्लो

Severity CVSS Affected Since


📌 अवलोकन

CVE-2026-42945 (जिसे NGINX Rift के नाम से भी जाना जाता है) NGINX के ngx_http_rewrite_module में एक गंभीर सुरक्षा भेद्यता है।

  • प्रकार: हीप-आधारित बफर ओवरफ़्लो (CWE-122)
  • खोज: मई 2026
  • अस्तित्व में था: ~18 वर्ष
  • शोषण योग्य: दूरस्थ रूप से, बिना प्रमाणीकरण के, एक एकल क्राफ्टेड HTTP अनुरोध के माध्यम से

यह भेद्यता URI पुनर्लेखन नियमों को संभालते समय लंबाई जाँच चरण और वास्तविक कॉपी/एस्केप चरण के बीच असंगत बफर आकार गणना से उत्पन्न होती है।


📋 प्रभावित संस्करण

NGINX ओपन सोर्स

स्थितिसंस्करण
प्रभावित0.6.27 → 1.30.0
ठीक किया गया1.30.1 और 1.31.0+

NGINX Plus

स्थितिरिलीज़
प्रभावितR32 → R36
ठीक किया गयाR36 P4, R32 P6, 37.0.0+

नोट: कई F5 NGINX उत्पाद (इनग्रेस कंट्रोलर, ऐप प्रोटेक्ट, गेटवे फैब्रिक, आदि) प्रभावित होते हैं यदि वे कमजोर आधार संस्करणों पर चल रहे हैं।


🔍 तकनीकी विवरण

यह बग निर्देशों के एक विशिष्ट संयोजन द्वारा ट्रिगर होता है:

  1. एक rewrite निर्देश जिसके प्रतिस्थापन स्ट्रिंग में ? होता है (is_args फ्लैग सक्रिय करता है)।
  2. इसके बाद कोई अन्य rewrite, if, या set निर्देश जो अनाम PCRE कैप्चर ($1, $2, आदि) का उपयोग करता है।

मूल कारण

  • लंबाई गणना पास एक शून्य उप-इंजन (is_args = false) का उपयोग करता है → आवश्यक बफर आकार को कम आंकता है।
  • कॉपी/एस्केप पास वास्तविक इंजन (is_args = true) का उपयोग करता है → NGX_ESCAPE_ARGS के साथ ngx_escape_uri() को कॉल करता है।
  • URI में बड़ी संख्या में एस्केप करने योग्य वर्ण (+, &, %, आदि) हीप ओवरफ़्लो का कारण बनते हैं।

⚠️ प्रभाव

प्रभावगंभीरताविवरण
सेवा अस्वीकारउच्चविश्वसनीय वर्कर प्रक्रिया क्रैश
दूरस्थ कोड निष्पादनगंभीर (सशर्त)ASLR अक्षम या बायपास होने पर संभव
हमले की जटिलतानिम्नएकल HTTP अनुरोध, कोई प्रमाणीकरण नहीं

CVSS v4.0 स्कोर: 9.2 (गंभीर)
CVSS v3.1 स्कोर: 8.1 (उच्च)


🛠️ शमन एवं सुधार

1. तत्काल अपग्रेड (अनुशंसित)

  • NGINX 1.30.1 या 1.31.0+ में अपडेट करें
  • NGINX Plus को नवीनतम पैच किए गए रिलीज़ में अपडेट करें

2. कॉन्फ़िगरेशन वर्कअराउंड

अनाम कैप्चर को नामांकित कैप्चर से बदलें:

पहले (कमजोर)

rewrite ^/users/([0-9]+)/profile/(.*)$ /profile.php?id=$1&tab=$2 last;

बाद में (सुरक्षित)

rewrite ^/users/(?<user_id>[0-9]+)/profile/(?<section>.*)$ /profile.php?id=$user_id&tab=$section last;

मुख्य अनुशंसा: उन सभी rewrite नियमों का ऑडिट करें जो ? वाले प्रतिस्थापन स्ट्रिंग और $1, $2, आदि के बाद के उपयोग को जोड़ते हैं।


🛡️ सर्वोत्तम अभ्यास

  • प्रोडक्शन rewrite नियमों में हमेशा नामांकित कैप्चर समूहों का उपयोग करें
  • NGINX और NGINX Plus को नियमित रूप से अपडेट रखें
  • संदिग्ध URI पैटर्न के लिए एक्सेस लॉग की निगरानी करें
  • शोषण प्रयासों का पता लगाने के लिए WAF नियमों का उपयोग करने पर विचार करें

📜 सारांश

CVE-2026-42945 अपने लंबे अस्तित्व, शोषण में आसानी, और RCE की संभावना के कारण हाल के वर्षों में सबसे महत्वपूर्ण NGINX भेद्यताओं में से एक है।

अभी कार्रवाई करें — अपने इंस्टेंस को पैच करें और अपने कॉन्फ़िगरेशन को अपडेट करें।


सुरक्षा समुदाय के लिए ❤️ के साथ बनाया गया

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    441
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    264

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →