
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-41651 — CVE-2026-41651 | Kitploit
उपकरण/GitHubGitHub/0xblackash/cve-2026-41651
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणपेपर और शोधलर्निंग और शिक्षा
GitHub0xblackash/cve-2026-41651

CVE-2026-41651

CVE-2026-41651

रिपॉजिटरी देखें
81436 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

🚨 CVE-2026-41651 — Pack2TheRoot

Pack2TheRoot

PackageKit में विशेषाधिकार वृद्धि भेद्यता (TOCTOU रेस कंडीशन)

Severity Affected Type Status


📌 अवलोकन

CVE-2026-41651 एक स्थानीय विशेषाधिकार वृद्धि भेद्यता है जो विभिन्न Linux वितरणों में उपयोग की जाने वाली PackageKit सिस्टम सेवा को प्रभावित करती है।

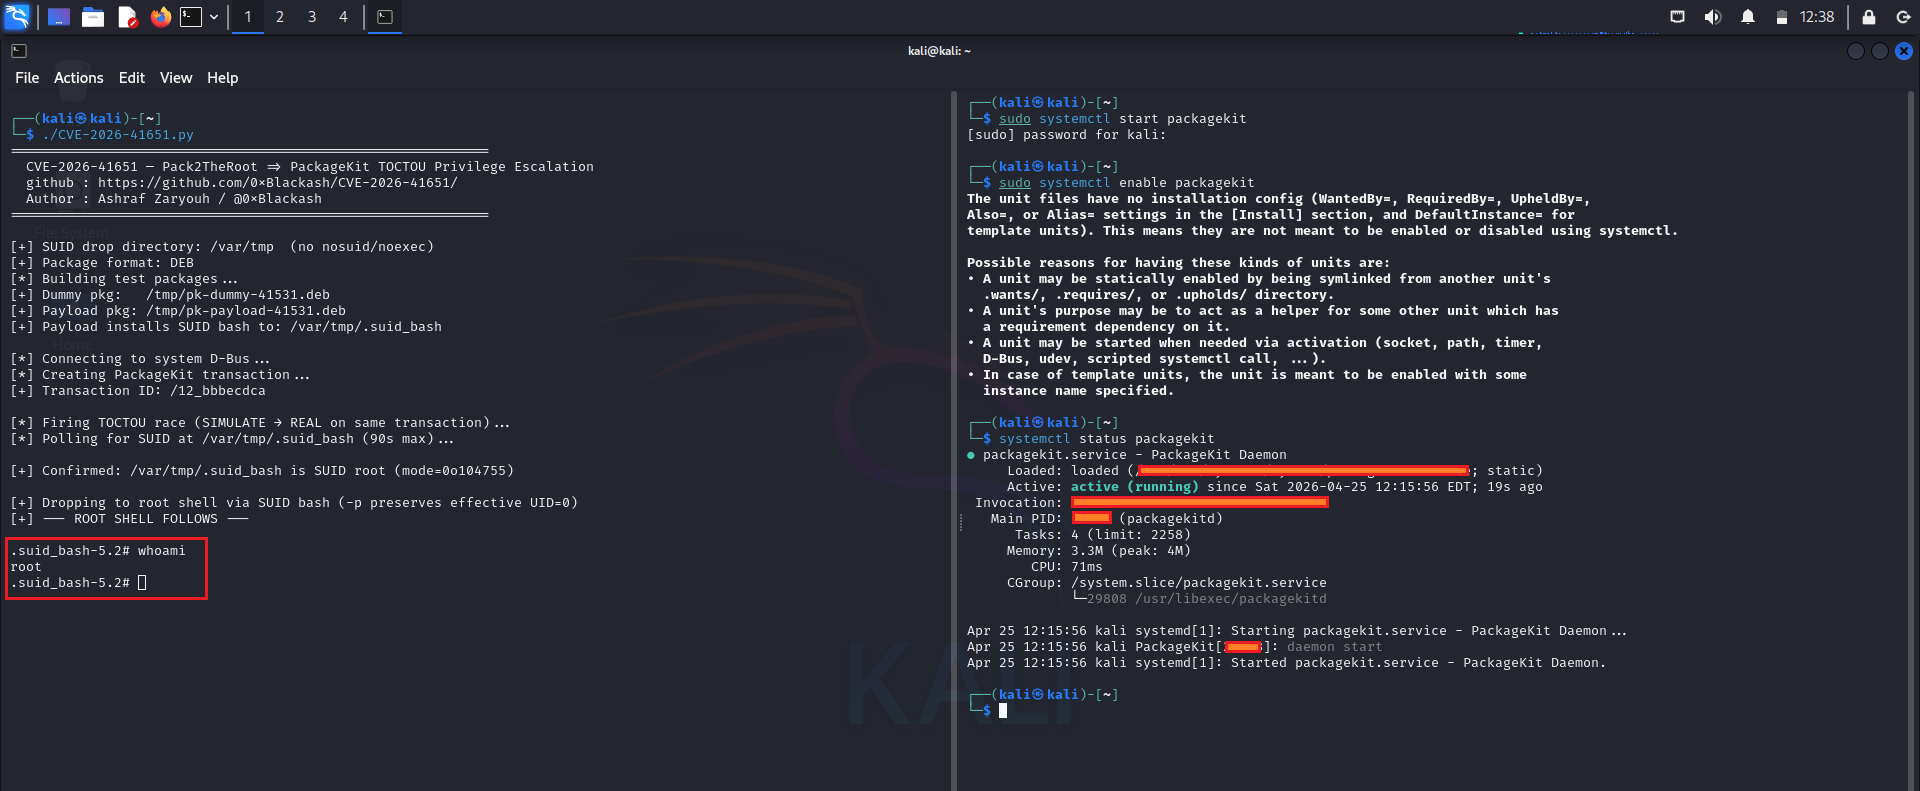
यह भेद्यता Time-of-Check to Time-of-Use (TOCTOU) रेस कंडीशन के कारण होती है, जिसका दुरुपयोग पैकेज इंस्टॉलेशन वर्कफ़्लो में हेरफेर करने और रूट तक विशेषाधिकार बढ़ाने के लिए किया जा सकता है।


⚠️ प्रभाव

यदि सफलतापूर्वक शोषण किया जाता है, तो यह भेद्यता एक स्थानीय अविशेषाधिकृत उपयोगकर्ता को अनुमति दे सकती है:
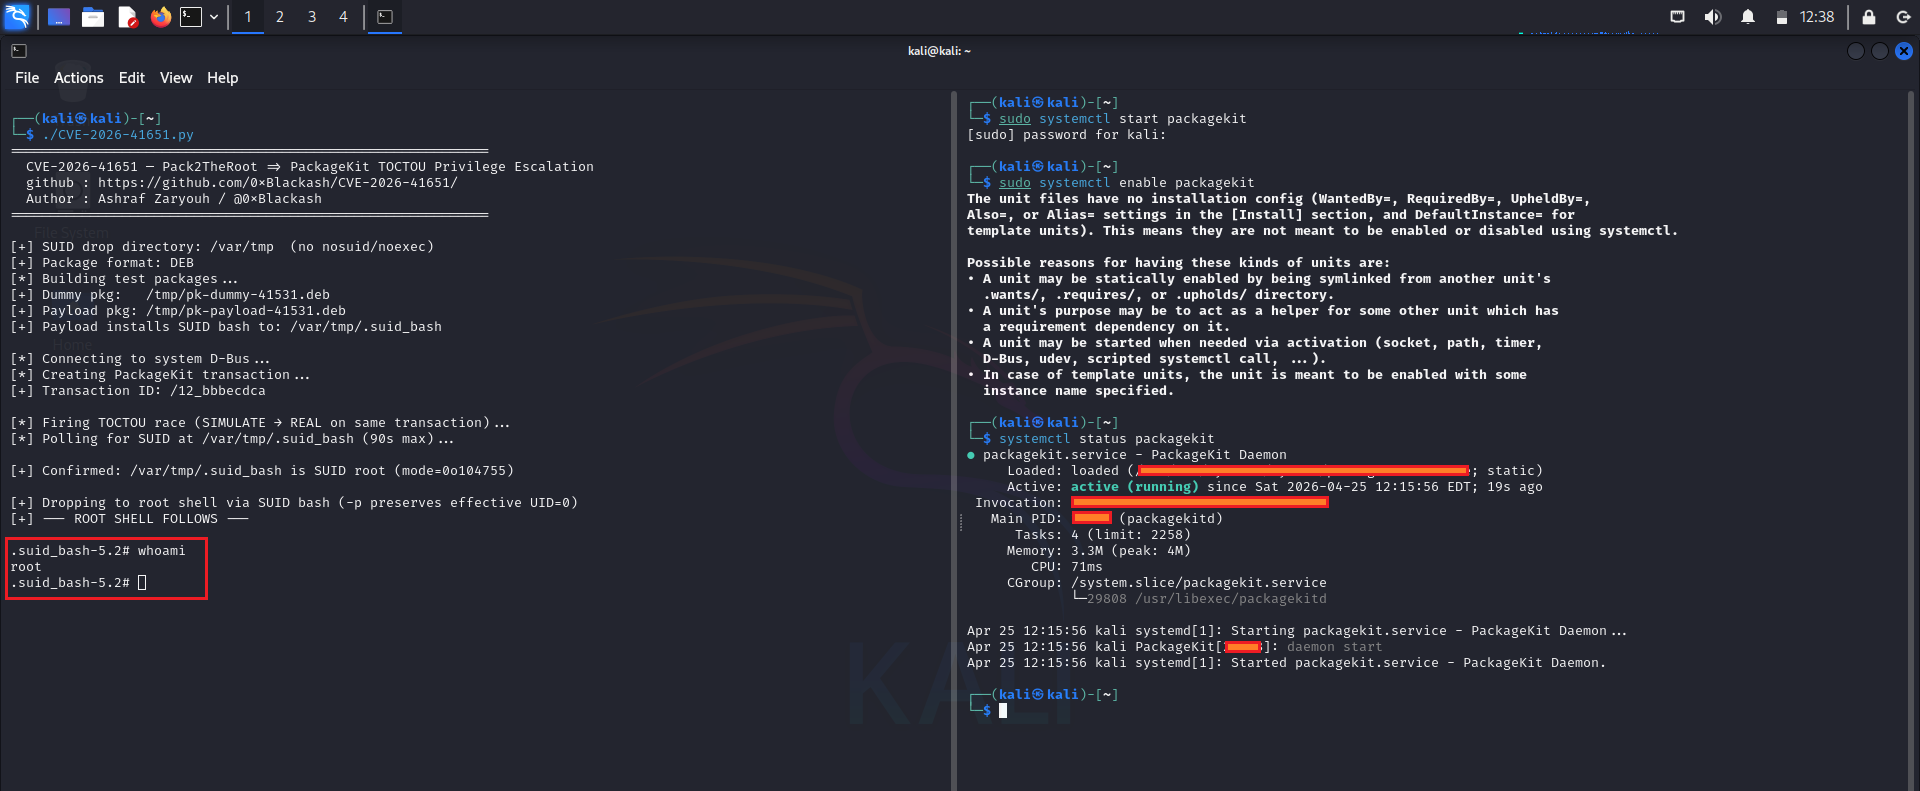
CVE-2026-41651
  • रूट-स्तरीय विशेषाधिकार प्राप्त करना
  • मनमाने पैकेज इंस्टॉलेशन स्क्रिप्ट (RPM स्क्रिप्टलेट्स) निष्पादित करना
  • सिस्टम-स्तरीय कॉन्फ़िगरेशन संशोधित करना
  • सिस्टम की अखंडता और गोपनीयता से समझौता करना

🧠 नोट: इस भेद्यता के लिए स्थानीय पहुँच आवश्यक है और इसे दूरस्थ रूप से शोषित नहीं किया जा सकता।


🧩 प्रभावित संस्करण

  • PackageKit 1.0.2 → 1.3.4

🔧 सुधारित संस्करण

  • PackageKit 1.3.5

🧬 तकनीकी विवरण

यह समस्या PackageKit के भीतर लेन-देन की स्थिति के असुरक्षित संचालन से उत्पन्न होती है। निम्नलिखित के बीच एक रेस कंडीशन होती है:

  1. सत्यापन चरण (अनुमतियाँ / फ़्लैग जांचें)
  2. निष्पादन चरण (विशेषाधिकृत संचालन करें)

इस विंडो के दौरान, एक हमलावर सिस्टम स्थिति में हेरफेर कर सकता है, जिससे अनभिप्रेत विशेषाधिकृत निष्पादन हो सकता है।


🛡️ शमन

जोखिम कम करने के लिए:

  • PackageKit को संस्करण 1.3.5 या बाद में अपग्रेड करें
  • अपने Linux वितरण विक्रेता से सुरक्षा अद्यतन लागू करें
  • बहु-उपयोगकर्ता प्रणालियों पर स्थानीय उपयोगकर्ता पहुँच प्रतिबंधित करें
  • पैकेज प्रबंधन गतिविधि लॉग की निगरानी करें

🧾 संदर्भ

  • विक्रेता सुरक्षा सलाह (PackageKit)
  • Linux वितरण सुरक्षा अद्यतन
  • सामान्य भेद्यताएँ और जोखिम: CVE-2026-41651

📊 जोखिम सारांश

गुणमान
हमला वेक्टरस्थानीय
जटिलतामध्यम
आवश्यक विशेषाधिकारनिम्न
प्रभावउच्च (सिस्टम समझौता)

⚡ अस्वीकरण

यह रिपॉजिटरी केवल शैक्षिक और रक्षात्मक सुरक्षा उद्देश्यों के लिए है।
कोई शोषण कोड या दुर्भावनापूर्ण निर्देश शामिल नहीं हैं।


🧠 सुरक्षित रहें

हमेशा सिस्टम को अपडेट रखें और सिस्टम सेवाओं में विशेषाधिकार वृद्धि जोखिमों की नियमित समीक्षा करें।

टूल डाउनलोड करें