
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-41089 — CVE-2026-41089 | Kitploit
उपकरण/GitHubGitHub/0xblackash/cve-2026-41089
भेद्यता विश्लेषणशोषणनेटवर्क सुरक्षापेनिट्रेशन टेस्टिंगबाइनरी शोषण
GitHub0xblackash/cve-2026-41089

CVE-2026-41089

CVE-2026-41089

रिपॉजिटरी देखें
101375 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

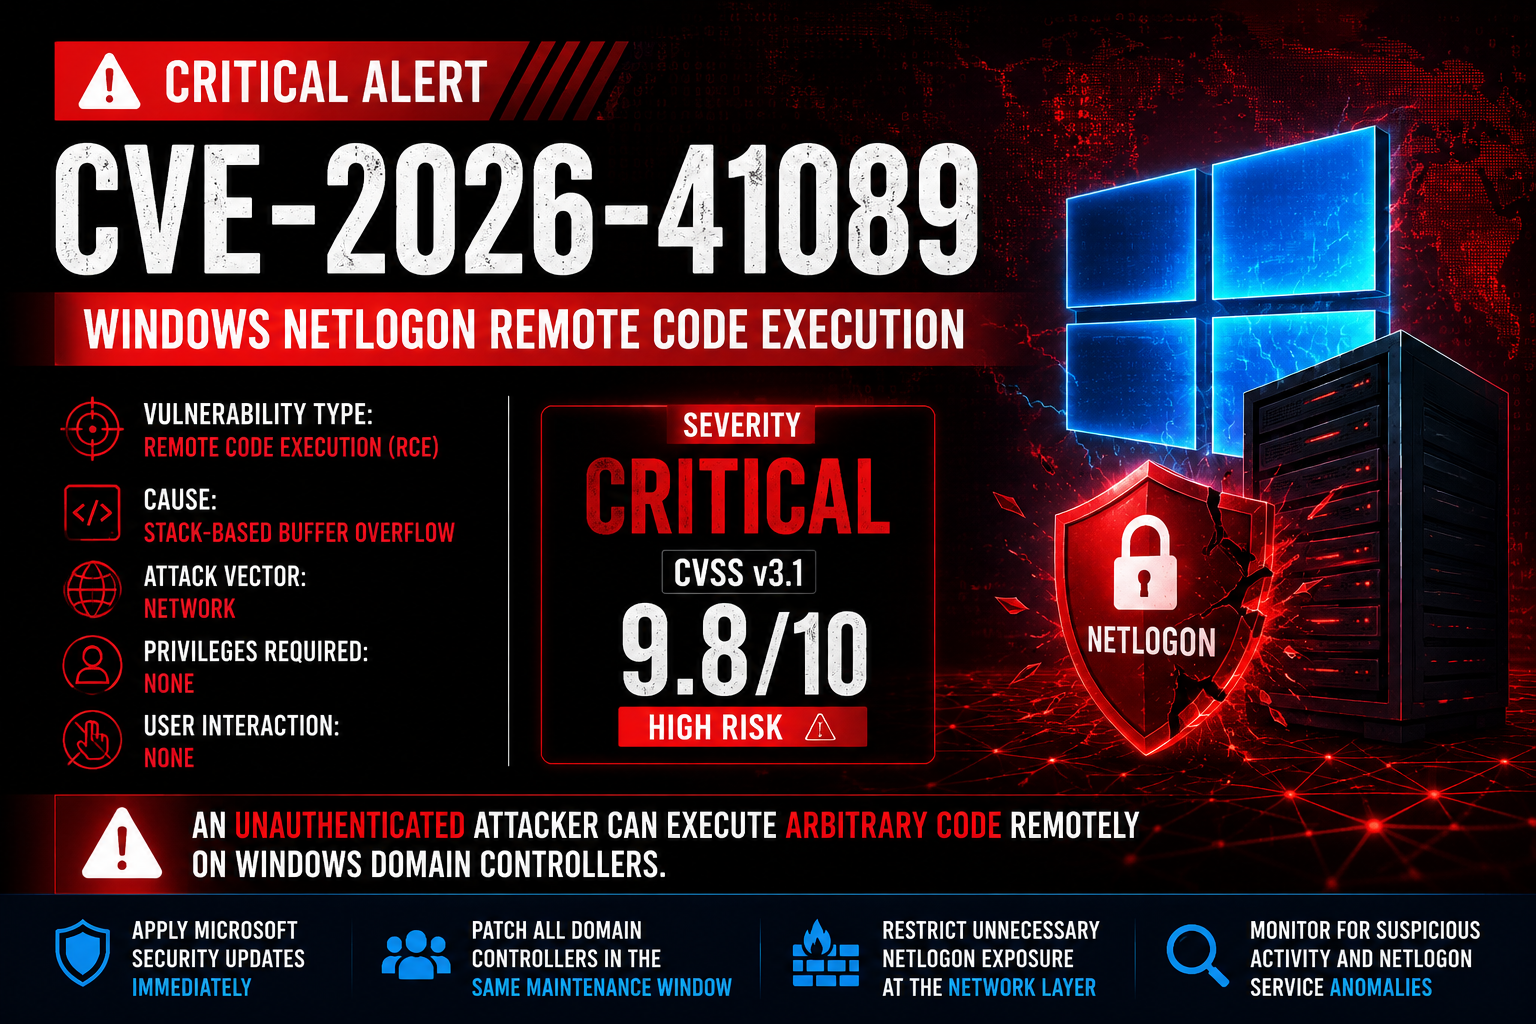
🚨 CVE-2026-41089 - गंभीर Windows Netlogon दूरस्थ कोड निष्पादन (RCE)

ChatGPT छवि 2 जून, 2026, 11:35:30 पूर्वाह्न

Windows Severity CVSS Attack Vector Privileges User Interaction

⚠️ एक गंभीर Windows Netlogon कमजोरी जो डोमेन नियंत्रकों पर बिना प्रमाणीकरण के दूरस्थ कोड निष्पादन की अनुमति देती है।


📖 अवलोकन

CVE-2026-41089 एक गंभीर कमजोरी है जो Windows Netlogon सेवा को प्रभावित करती है।

यह दोष स्टैक-आधारित बफ़र अतिप्रवाह से उत्पन्न होता है, जो एक दूरस्थ हमलावर को कमजोर डोमेन नियंत्रक पर विशेष रूप से तैयार अनुरोध भेजकर मनमाना कोड निष्पादित करने में सक्षम बनाता है।

प्रभाव

  • दूरस्थ कोड निष्पादन (RCE)
  • कोई प्रमाणीकरण आवश्यक नहीं
  • कोई उपयोगकर्ता संपर्क आवश्यक नहीं
  • संपूर्ण Active Directory से समझौता होने की संभावना
  • रैनसमवेयर ऑपरेटरों और APT समूहों के लिए उच्च-मूल्य वाला लक्ष्य

🎯 कमजोरी विवरण

क्षेत्रमान
CVECVE-2026-41089
गंभीरताCritical
CVSS v3.19.8
CWECWE-121
घटकWindows Netlogon
हमला वेक्टरNetwork
आवश्यक विशेषाधिकारNone
उपयोगकर्ता संपर्कNone
दायराChanged
प्रभावRemote Code Execution

# Connectivity test (short username, no overflow)
python3 CVE-2026-41089.py 10.0.50.21 corp.local

# Default overflow attempt
python3 CVE-2026-41089.py 10.0.50.21 corp.local -l 130

# Larger payload, longer timeout for slow networks
python3 CVE-2026-41089.py 10.0.50.21 corp.local -l 200 -t 10

🔥 तकनीकी सारांश

हमलावर
    │
    ▼
निर्मित Netlogon अनुरोध
    │
    ▼
स्टैक बफ़र अतिप्रवाह
    │
    ▼
मेमोरी भ्रष्टाचार
    │
    ▼
मनमाना कोड निष्पादन
    │
    ▼
डोमेन नियंत्रक समझौता

⚡ हमला परिदृश्य

नेटवर्क पर स्थित एक हमलावर:

  1. एक कमजोर डोमेन नियंत्रक खोजता है।
  2. एक विशेष रूप से तैयार Netlogon पैकेट भेजता है।
  3. मेमोरी भ्रष्टाचार को ट्रिगर करता है।
  4. मनमाना कोड निष्पादन प्राप्त करता है।
  5. डोमेन नियंत्रक का नियंत्रण प्राप्त करता है।
  6. संभावित रूप से संपूर्ण Active Directory वातावरण से समझौता करता है।

🧠 यह क्यों मायने रखता है

Active Directory वातावरण में Netlogon सबसे महत्वपूर्ण सेवाओं में से एक है।

सफल शोषण निम्न की अनुमति दे सकता है:

  • डोमेन अधिग्रहण
  • क्रेडेंशियल चोरी
  • पार्श्व गति
  • स्थायी तंत्र
  • रैनसमवेयर की तैनाती
  • Active Directory में हेरफेर

📊 जोखिम आकलन

श्रेणीरेटिंग
शोषण जटिलताLow
हमला जटिलताLow
प्रमाणीकरणNot Required
उपयोगकर्ता संपर्कNone
गोपनीयता प्रभावHigh
अखंडता प्रभावHigh
उपलब्धता प्रभावHigh

🛡️ पहचान के अवसर

निगरानी

Unexpected Netlogon crashes
Netlogon service restarts
Authentication anomalies
Suspicious domain controller traffic
Unexpected privilege escalation

लॉग स्रोत

  • Windows Event Logs
  • Netlogon Logs
  • Defender for Endpoint
  • Sysmon
  • SIEM Platforms

🔍 समझौते के संकेतक

Repeated Netlogon requests

Unexpected service crashes

Abnormal Domain Controller behavior

Unknown processes spawned by lsass.exe

Unusual authentication activity

Lateral movement patterns

🛠️ शमन

तत्काल कार्रवाइयाँ

  • Microsoft सुरक्षा अपडेट लागू करें
  • सभी डोमेन नियंत्रकों को पैच करें
  • अनावश्यक Netlogon एक्सपोज़र को प्रतिबंधित करें
  • प्रमाणीकरण लॉग की समीक्षा करें
  • सेवा क्रैश के लिए निगरानी करें
  • EDR दृश्यता सक्षम करें
  • Active Directory अखंडता को मान्य करें

📈 गंभीरता विवरण

CVSS 9.8/10

████████████████████ 100%

CRITICAL

🏢 प्रभावित वातावरण

संभावित रूप से प्रभावित:

  • Windows Server डोमेन नियंत्रक
  • Active Directory वातावरण
  • उद्यम नेटवर्क
  • हाइब्रिड पहचान तैनाती

🚨 कार्यकारी सारांश

CVE-2026-41089 एक गंभीर Windows Netlogon दूरस्थ कोड निष्पादन कमजोरी है जो बिना प्रमाणीकृत हमलावरों को कमजोर डोमेन नियंत्रकों पर दूरस्थ रूप से मनमाना कोड निष्पादित करने की अनुमति देती है। अपनी कम हमला जटिलता और उच्च प्रभाव के कारण, संगठनों को तुरंत पैचिंग और निगरानी प्रयासों को प्राथमिकता देनी चाहिए।


📚 संदर्भ

  • Microsoft Security Updates
  • Microsoft MSRC
  • NIST National Vulnerability Database
  • Zero Day Initiative (ZDI)

⭐ सुरक्षित रहें। जल्दी पैच करें। लगातार निगरानी करें।

CVE-2026-41089

साइबर सुरक्षा समुदाय के लिए ❤️ से बनाया गया

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    398
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    259
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    257

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →