
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-31431 — CVE-2026-31431 | Kitploit
उपकरण/GitHubGitHub/0xblackash/cve-2026-31431
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणपेपर और शोधलर्निंग और शिक्षाबाइनरी शोषण
GitHub0xblackash/cve-2026-31431

CVE-2026-31431

CVE-2026-31431

रिपॉजिटरी देखें
22186 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

🔥 CVE-2026-31431 - "Copy Fail !!!"

ChatGPT Image Apr 30, 2026, 11_19_10 AM

लिनक्स कर्नेल में एक आश्चर्यजनक रूप से सरल लेकिन घातक स्थानीय विशेषाधिकार वृद्धि

Linux Severity CVSS

📌 अवलोकन

CVE-2026-31431 (उपनाम "Copy Fail") लिनक्स कर्नेल के क्रिप्टोग्राफिक सबसिस्टम में एक स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) भेद्यता है, जो विशेष रूप से algif_aead इंटरफ़ेस को प्रभावित करती है।

एक गैर-विशेषाधिकार प्राप्त स्थानीय उपयोगकर्ता इस दोष का फायदा उठाकर सिस्टम पर किसी भी पठनीय फ़ाइल के पेज कैश में नियंत्रित 4-बाइट राइट कर सकता है — जिसमें setuid बाइनरी भी शामिल हैं — जिससे अंततः रूट के रूप में मनमाना कोड निष्पादन संभव हो जाता है।


🛠️ मूल कारण

यह भेद्यता 2017 में कमिट 72548b093ee3 ("crypto: algif_aead - support in-place operations") द्वारा पेश की गई थी।

कर्नेल ने गलत तरीके से मान लिया था कि AEAD अनुरोध इन-प्लेस (req->src == req->dst) सुरक्षित रूप से चल सकते हैं। हालाँकि, नियमित फ़ाइलों से splice() के साथ AF_ALG सॉकेट का उपयोग करते समय, स्रोत और गंतव्य बफ़र अक्सर अलग-अलग मेमोरी मैपिंग में स्थित होते हैं।

इस बेमेल के कारण एक तर्क त्रुटि उत्पन्न हुई जिसने पेज कैश में नियंत्रित मेमोरी भ्रष्टाचार की अनुमति दी।


🔥 प्रभाव

  • हमला वेक्टर: स्थानीय (Local)
  • जटिलता: निम्न (सार्वजनिक एक्सप्लॉइट मौजूद हैं)
  • आवश्यक विशेषाधिकार: कोई नहीं (गैर-विशेषाधिकार प्राप्त उपयोगकर्ता)
  • प्रभाव: पूर्ण सिस्टम समझौता (रूट एक्सेस)

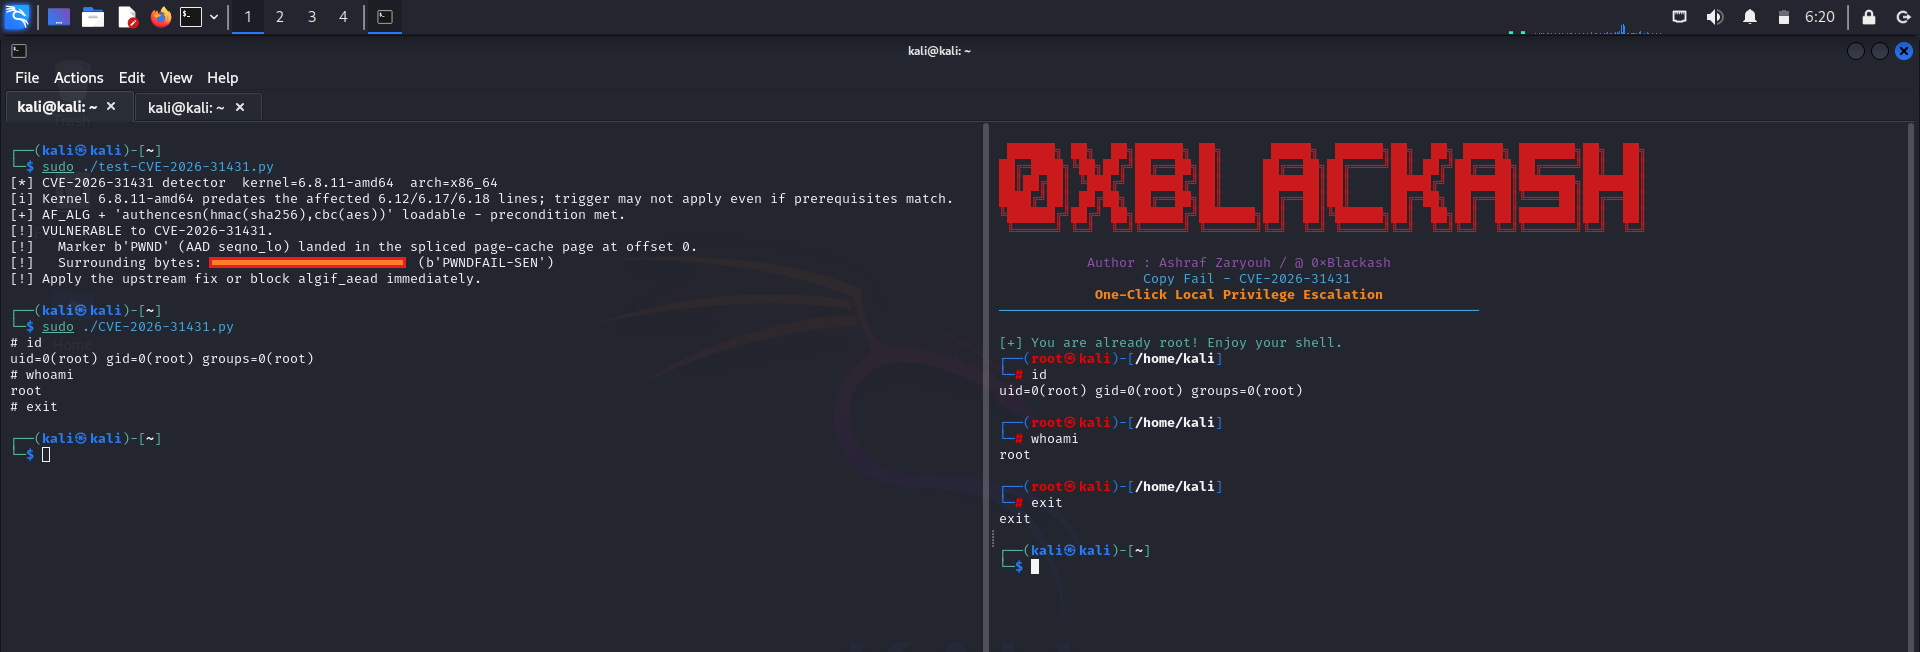
एक्सप्लॉइटेशन बेहद आसान है। एक ~10-लाइन का Python PoC बिना पैच वाले सिस्टम पर विश्वसनीय रूप से रूट प्राप्त कर सकता है।
CVE-2026-31431

📊 गंभीरता

मेट्रिकमान
CVSS v3 स्कोर7.8 (उच्च)
Red Hat रेटिंगमहत्वपूर्ण
Ubuntu रेटिंगउच्च
हमले का प्रकारस्थानीय विशेषाधिकार वृद्धि

✅ प्रभावित सिस्टम

  • 2017 से 2026 की शुरुआत तक के कर्नेल चलाने वाले अधिकांश Linux वितरण
  • Ubuntu, Debian, RHEL, CentOS, Fedora, Amazon Linux, SUSE, Arch, आदि।
  • फिक्स कमिट a664bf3 (या समकक्ष बैकपोर्ट) से पहले का कोई भी कर्नेल

🛡️ शमन और फिक्स

अनुशंसित कार्रवाई: अपने कर्नेल को तुरंत अपडेट करें।

आधिकारिक फिक्स crypto/algif_aead.c में समस्याग्रस्त इन-प्लेस ऑप्टिमाइज़ेशन को वापस ले लेता है।

त्वरित कमांड्स:

# Ubuntu / Debian
sudo apt update && sudo apt upgrade -y

# RHEL / Fedora / Rocky / Alma
sudo dnf update kernel -y

# Check kernel version
uname -r

अस्थायी समाधान (यदि तत्काल पैचिंग संभव न हो):

  • गैर-विशेषाधिकार प्राप्त यूज़र नेमस्पेस अक्षम करें
  • seccomp या AppArmor/SELinux के माध्यम से AF_ALG सॉकेट उपयोग प्रतिबंधित करें

📜 एक्सप्लॉइट

सार्वजनिक एक्सप्लॉइट पहले से उपलब्ध हैं, जिनमें एक बहुत छोटा और विश्वसनीय Python प्रूफ-ऑफ-कॉन्सेप्ट भी शामिल है।

⚠️ चेतावनी: डिस्क्लोज़र के बाद बिना पैच वाले सिस्टम अत्यधिक संवेदनशील होते हैं।


🔗 संदर्भ

  • लिनक्स कर्नेल पैच
  • CVE विवरण
  • मूल खोज और विश्लेषण

सुरक्षित रहें। जल्दी पैच करें। बार-बार पैच करें।


Linux समुदाय के लिए ❤️ के साथ बनाया गया

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    352
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    291

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →