 0xblackash/cve-2026-23111
CVE-2026-23111

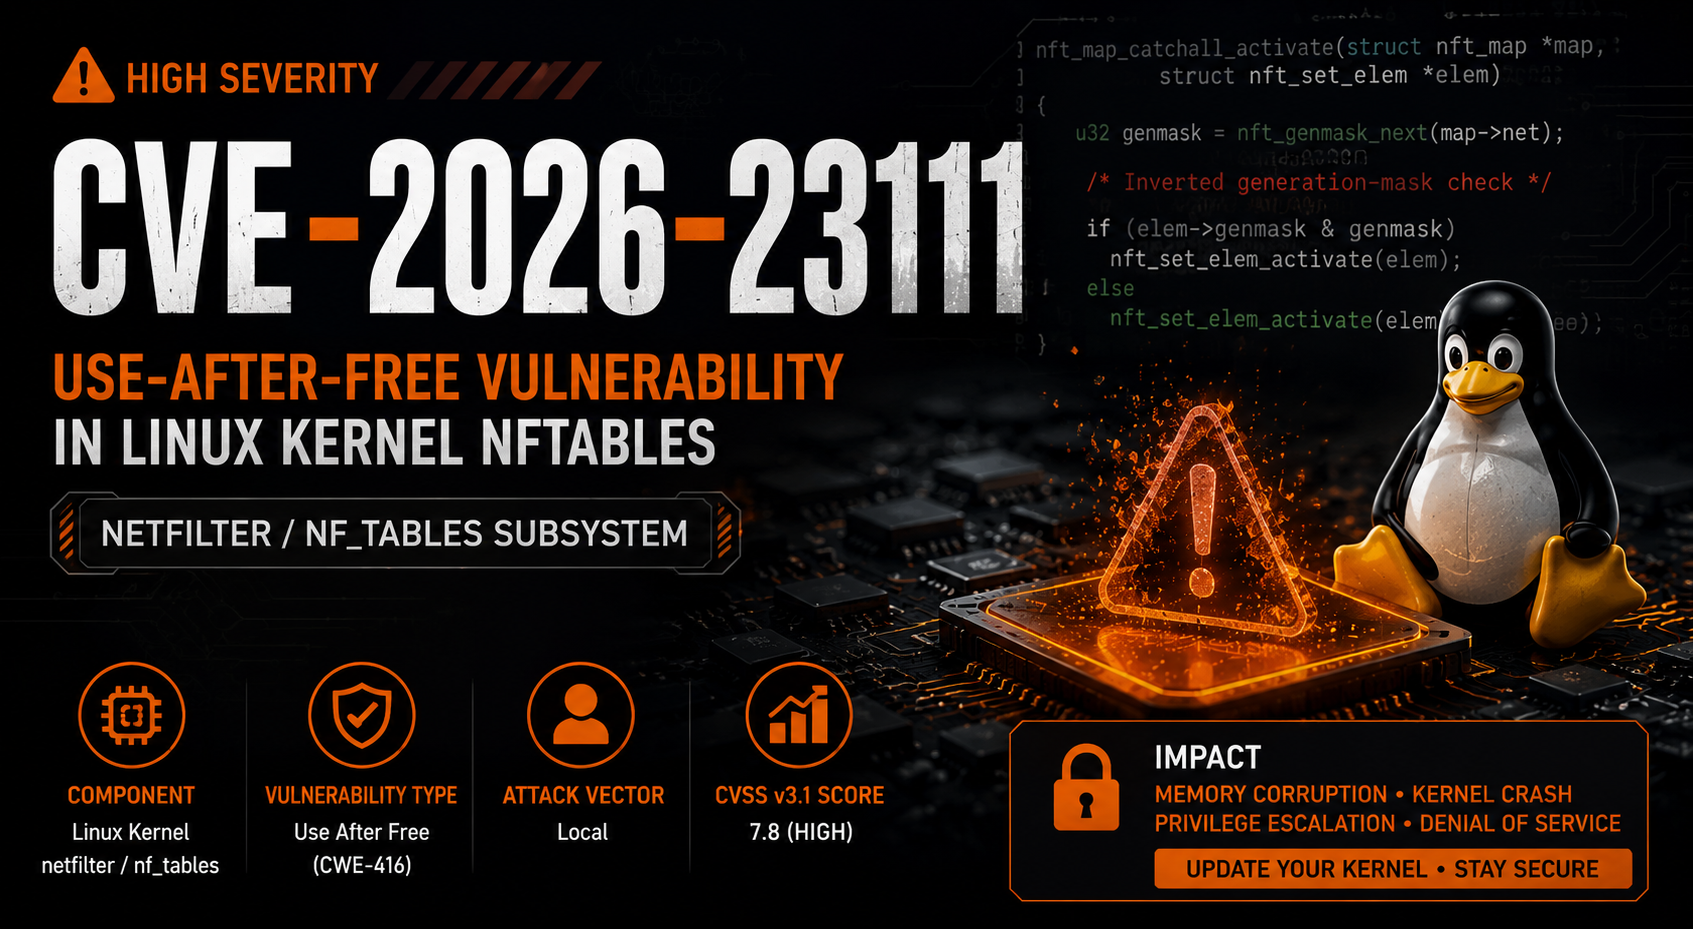


CVE-2026-23111 एक उच्च-गंभीरता वाली उपयोग-के-बाद-मुक्त (UAF) भेद्यता है जो Linux कर्नेल के netfilter/nf_tables उपतंत्र को प्रभावित करती है।
यह दोष nftables लेन-देन रोलबैक संचालन के दौरान कैच-ऑल मैप तत्वों के गलत हैंडलिंग से उत्पन्न होता है, जिसके परिणामस्वरूप मेमोरी सुरक्षा समस्या उत्पन्न होती है जो स्थानीय हमलावरों को कर्नेल मेमोरी भ्रष्टाचार ट्रिगर करने की अनुमति दे सकती है।
| फ़ील्ड | मान |
|---|---|
| CVE | CVE-2026-23111 |
| गंभीरता | उच्च |
| CVSS v3.1 | 7.8 |
| CWE | CWE-416 |
| भेद्यता प्रकार | उपयोग के बाद मुक्त |
| हमला वेक्टर | स्थानीय |
| आवश्यक विशेषाधिकार | निम्न |
| उपयोगकर्ता सहभागिता | कोई नहीं |
| घटक | netfilter / nf_tables |
| शोषण जटिलता | निम्न |
भेद्यता यहाँ मौजूद है:
net/netfilter/
            └── nf_tables
एक असफल लेन-देन के रोलबैक के दौरान, फ़ंक्शन:
nft_map_catchall_activate()
में एक उलटी पीढ़ी-मास्क सत्यापन तर्क शामिल है।
इससे कर्नेल गलत तरीके से कैच-ऑल मैप तत्वों को पुनः सक्रिय करता है, जिससे संभावित रूप से उस मेमोरी के संदर्भ उत्पन्न होते हैं जो पहले ही मुक्त हो चुकी है।
परिणामों में शामिल हैं:
┌──────────────────────┐
│ स्थानीय हमलावर      │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ nftables संचालन      │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ लेन-देन विफलता       │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ रोलबैक ट्रिगर        │
└──────────┬───────────┘
           │
           ▼
┌────────────────────────────┐
│ nft_map_catchall_activate  │
│ तर्क त्रुटि                │
└──────────┬─────────────────┘
           │
           ▼
┌──────────────────────┐
│ उपयोग-के-बाद-मुक्त   │
│ स्थिति               │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ मेमोरी भ्रष्टाचार    │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ कर्नेल समझौता        │
└──────────────────────┘
रोलबैक
   │
   ▼
निष्क्रिय तत्वों को पुनः सक्रिय करें
रोलबैक
   │
   ▼
गलत पीढ़ी जाँच
   │
   ▼
अमान्य तत्व सक्रियण
   │
   ▼
उपयोग-के-बाद-मुक्त
🟠 मध्यम
कर्नेल मेमोरी का संभावित प्रदर्शन।
🔴 उच्च
मेमोरी भ्रष्टाचार कर्नेल संरचनाओं के संशोधन की अनुमति दे सकता है।
🔴 उच्च
कर्नेल पैनिक और सिस्टम क्रैश संभव हैं।
🔴 उच्च
स्थानीय हमलावर इस दोष का उपयोग करके उन्नत विशेषाधिकार प्राप्त कर सकते हैं।
Linux Kernel
      │
      ▼
  Netfilter
      │
      ▼
   nf_tables
      │
      ▼
कैच-ऑल मैप तत्व
सिस्टम पर निगरानी रखें:
उपयोगी लॉग:
dmesg
journalctl -k
audit.log
✓ Linux कर्नेल अपडेट करें
✓ विक्रेता सुरक्षा पैच लागू करें
✓ स्थानीय पहुँच प्रतिबंधित करें
✓ कर्नेल लॉग की निगरानी करें
✓ nftables कॉन्फ़िगरेशन का ऑडिट करें
✓ सुरक्षा निगरानी सक्षम करें
कर्नेल संस्करण जाँचें:
uname -r
nftables जाँचें:
nft list ruleset
| श्रेणी | जोखिम |
|---|---|
| प्रयोज्यता | 🟠 मध्यम |
| विशेषाधिकार वृद्धि | 🔴 उच्च |
| सेवा से वंचित | 🔴 उच्च |
| मेमोरी भ्रष्टाचार | 🔴 उच्च |
| दूरस्थ शोषण | 🟢 नहीं |
| स्थानीय शोषण | 🔴 हाँ |
| घटना | स्थिति |
|---|---|
| भेद्यता खोजी गई | ✅ |
| CVE निर्दिष्ट | ✅ |
| सार्वजनिक प्रकटीकरण | ✅ |
| कर्नेल फिक्स जारी | ✅ |
| विक्रेता सलाह प्रकाशित | ✅ |
तुरंत पैच करें
        │
        ▼
सिस्टम की निगरानी करें
        │
        ▼
nftables उपयोग का ऑडिट करें
        │
        ▼
अविश्वसनीय उपयोगकर्ताओं को प्रतिबंधित करें
        │
        ▼
कर्नेल अपडेट बनाए रखें
CVE-2026-23111 दर्शाता है कि कर्नेल मेमोरी प्रबंधन में सूक्ष्म तर्क त्रुटियाँ गंभीर सुरक्षा परिणामों की ओर ले जा सकती हैं।
⭐ अगर आपको यह भंडार उपयोगी लगा तो इसे स्टार करें।







