Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-22812 — CVE-2026-22812 | Kitploit
उपकरण/GitHubGitHub/0xblackash/cve-2026-22812
भेद्यता विश्लेषणशोषणवेब सुरक्षाखतरा खुफियालर्निंग और शिक्षाघटना प्रतिक्रिया
GitHub0xblackash/cve-2026-22812

CVE-2026-22812

CVE-2026-22812

रिपॉजिटरी देखें
1427 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

🔐 CVE-2026-22812 - OpenCode अप्रमाणित HTTP सर्वर → रिमोट कोड निष्पादन (RCE)

bda545bb-f57e-4905-be5d-42c67ba41d04_1280x721

CVE Severity CVSS Status License


CVE-2026-22812 के लिए सुरक्षा सलाह, तकनीकी विश्लेषण, पहचान मार्गदर्शन, और शमन नोट्स


📌 अवलोकन

CVE-2026-22812 एक उच्च-गंभीरता रिमोट कोड निष्पादन (RCE) भेद्यता है जो OpenCode के 1.0.216 से पहले के संस्करणों को प्रभावित करती है।

समस्या इसलिए मौजूद है क्योंकि OpenCode स्वचालित रूप से एक अप्रमाणित स्थानीय HTTP सर्वर शुरू करता है जिसे निम्न द्वारा एक्सेस किया जा सकता है:

  • स्थानीय दुर्भावनापूर्ण प्रक्रियाएं
  • अनुमेय CORS के माध्यम से ब्राउज़र टैब
  • इंजेक्ट की गई वेब सामग्री
  • लोकलहोस्ट क्रॉस-ओरिजिन अनुरोध

यह हमलावरों को वर्तमान उपयोगकर्ता के विशेषाधिकारों के साथ मनमानी शेल कमांड निष्पादित करने की अनुमति देता है


🚨 गंभीरता

मीट्रिकमान
CVE IDCVE-2026-22812
गंभीरताउच्च
CVSS8.8
CWECWE-306, CWE-749, CWE-942
हमला प्रकाररिमोट कोड निष्पादन
स्थिर संस्करण1.0.216+

स्रोत: NVD / GitHub सलाह


🧠 तकनीकी मूल कारण

कमजोर संस्करण स्वचालित रूप से बिना प्रमाणीकरण के एक लोकलहोस्ट HTTP सेवा को उजागर करते हैं।

क्योंकि सेवा अनुमेय क्रॉस-ओरिजिन स्रोतों से भी अनुरोध स्वीकार करती है, कोई भी दुर्भावनापूर्ण वेबपेज निम्नलिखित जैसे अनुरोध ट्रिगर कर सकता है:

POST /session/:id/shell

इससे निम्नलिखित हो सकता है:

  • मनमानी कमांड निष्पादन
  • क्रेडेंशियल चोरी
  • स्रोत कोड बहिर्गमन
  • SSH कुंजी एक्सपोजर
  • क्लाउड टोकन समझौता
  • स्थानीय स्थिरता

💥 प्रभाव

सफल शोषण के परिणामस्वरूप हो सकता है:

  • 🔓 पूर्ण डेवलपर वर्कस्टेशन समझौता
  • 🗝️ गुप्त रिसाव (.env, SSH, API टोकन)
  • 📂 अनधिकृत स्रोत कोड पहुंच
  • ☁️ क्लाउड CLI सत्र अपहरण
  • 🧪 आपूर्ति-श्रृंखला समझौता जोखिम
  • 🖥️ लॉग-इन उपयोगकर्ता के रूप में मनमानी शेल निष्पादन

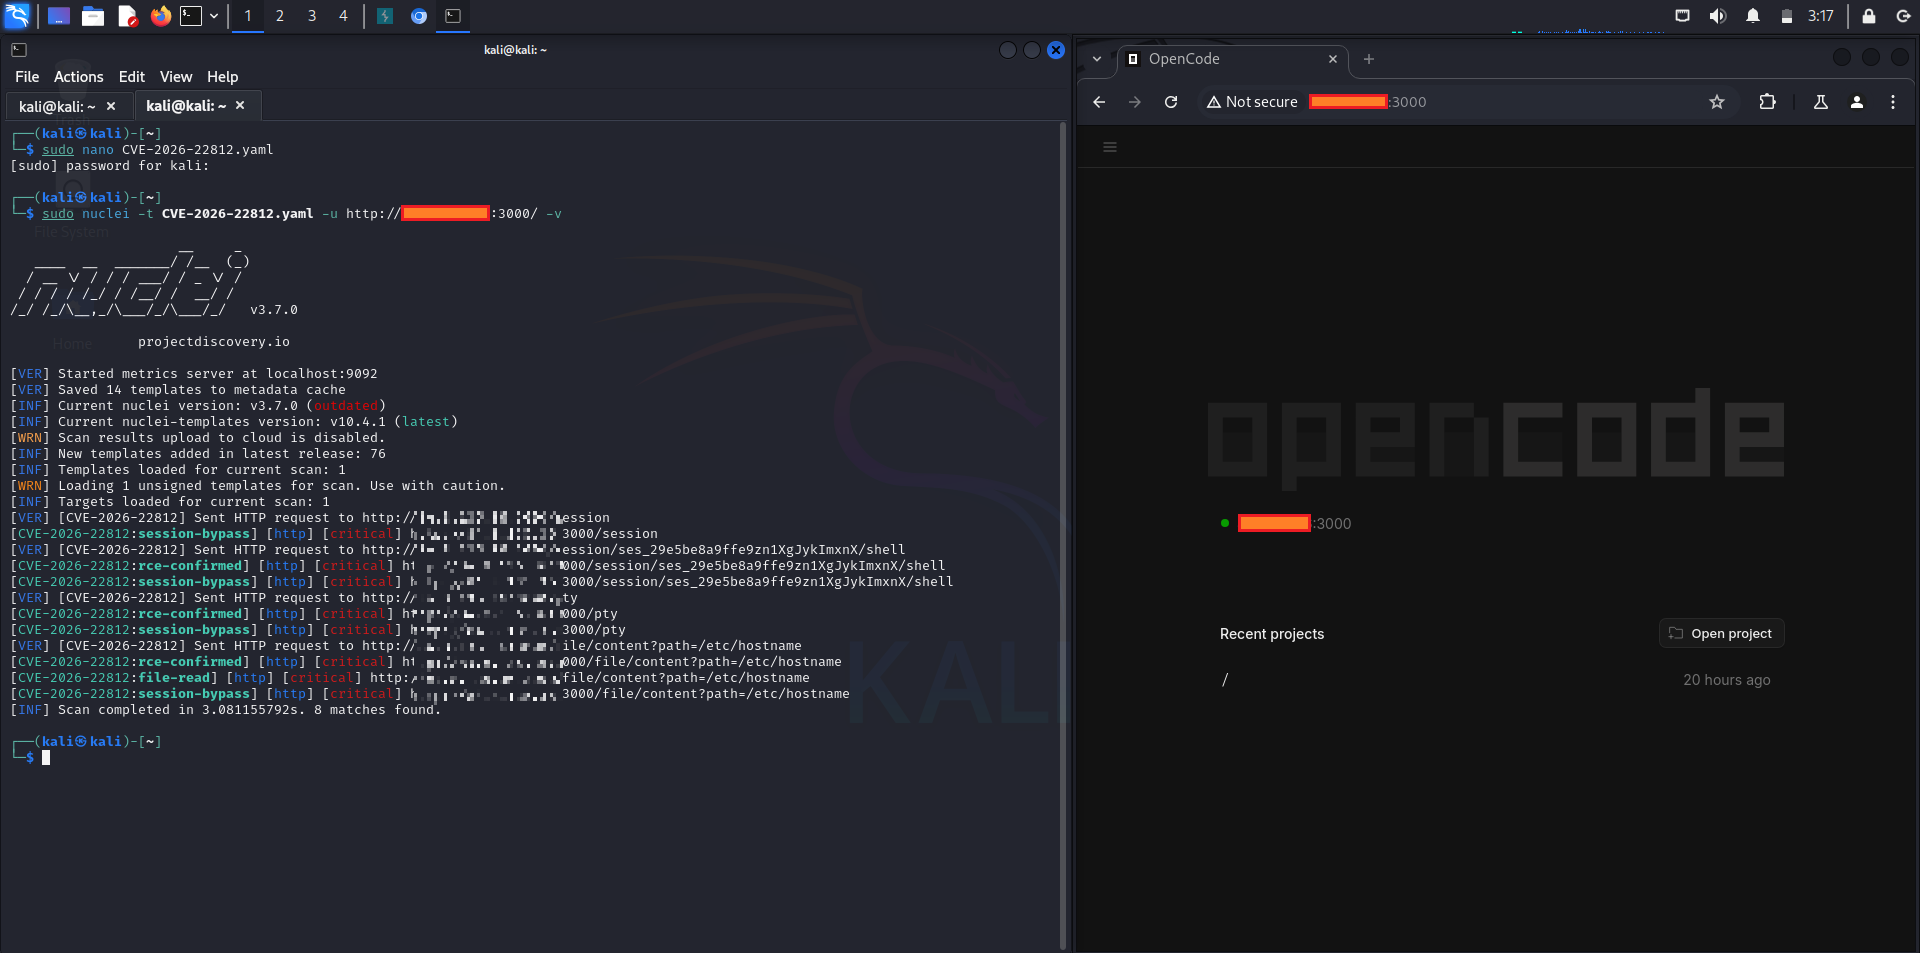
📸 स्क्रीनशॉट

cve-2026-22812 1 cve-2026-22812

📦 प्रभावित संस्करण

Vulnerable: < 1.0.216
Safe:       >= 1.0.216

🛠️ शमन

✅ अनुशंसित सुधार

तुरंत अपग्रेड करें:

npm update opencode

या एक सुरक्षित संस्करण स्थापित करें:

npm install [email protected]

🧱 अस्थायी कार्यसमाधान

यदि तुरंत अपग्रेड करना संभव नहीं है:

  • लोकलहोस्ट पोर्ट एक्सेस को प्रतिबंधित करें
  • OpenCode को कंटेनर के अंदर अलग करें
  • संदिग्ध लोकलहोस्ट अनुरोधों को ब्लॉक करें
  • अविश्वसनीय ब्राउज़र टैब बंद करें
  • उजागर क्रेडेंशियल्स रोटेट करें
  • यदि कॉन्फ़िगरेबल हो तो अनुमेय CORS अक्षम करें

🔍 पहचान युक्तियाँ

संभावित शोषण के संकेतक:

  • OpenCode द्वारा उत्पन्न असामान्य शेल कमांड
  • संदिग्ध लोकलहोस्ट POST अनुरोध
  • OpenCode पोर्ट्स पर ब्राउज़र-उत्पन्न अनुरोध
  • प्रोजेक्ट निर्देशिकाओं में अप्रत्याशित फ़ाइल एक्सेस
  • असामान्य टर्मिनल चाइल्ड प्रक्रियाएं

अनुशंसित टेलीमेट्री:

  • EDR प्रक्रिया वृक्ष निगरानी
  • लोकलहोस्ट HTTP एक्सेस लॉग
  • शेल निष्पादन ऑडिटिंग
  • ब्राउज़र सुरक्षा टेलीमेट्री

🧪 प्रूफ ऑफ कॉन्सेप्ट स्थिति

⚠️ सलाह चर्चाओं में सार्वजनिक शोषण विवरण मौजूद हैं।

जिम्मेदार प्रकटीकरण और सुरक्षा के लिए, सार्वजनिक उत्पादन रिपॉजिटरी में हथियारबंद PoCs प्रकाशित करने से बचें।


📚 संदर्भ

  • NVD सलाह NVD CVE प्रविष्टि
  • OSV डेटाबेस OSV प्रविष्टि
  • विक्रेता सलाह GitHub सुरक्षा सलाह

⚖️ अस्वीकरण

यह रिपॉजिटरी निम्नलिखित के लिए अभिप्रेत है:

  • रक्षात्मक सुरक्षा अनुसंधान
  • ब्लू-टीम जागरूकता
  • पैच सत्यापन
  • भेद्यता प्रबंधन
  • सुरक्षित विकास शिक्षा

इस जानकारी का उपयोग उन सिस्टम पर न करें जिनके आप मालिक नहीं हैं या जिनके परीक्षण की अनुमति नहीं है।



🛡️ अपने AI डेवलपर टूल्स को सुरक्षित करें इससे पहले कि वे आपके कोड को सुरक्षित करें

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    435
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    260

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →