
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-21858 — CVE-2026-21858 | Kitploit
उपकरण/GitHubGitHub/0xblackash/cve-2026-21858
टोहीभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणजानकारी एकत्र करनापेनिट्रेशन टेस्टिंग
GitHub0xblackash/cve-2026-21858

CVE-2026-21858

CVE-2026-21858

रिपॉजिटरी देखें
1358 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

🚨 CVE-2026-21858 — “Ni8mare”

G-ELe0qa4AA62WN

Severity CVSS Attack Vector Auth Required

ओपन-सोर्स वर्कफ़्लो स्वचालन प्लेटफ़ॉर्म में एक गंभीर बिना प्रमाणीकरण वाली रिमोट कोड निष्पादन भेद्यता।


📖 विषय-सूची

  • अवलोकन
  • तकनीकी विवरण
  • गंभीरता और CVSS
  • प्रभावित संस्करण
  • प्रभाव
  • शोषण
  • पहचान
  • सुधार
  • शमन
  • सारांश

🔎 अवलोकन

CVE-2026-21858, जिसे “Ni8mare” उपनाम दिया गया है, n8n में खोजी गई एक गंभीर भेद्यता है — यह स्वचालन वर्कफ़्लो बनाने के लिए एक लोकप्रिय प्लेटफ़ॉर्म है (जैसे, API कॉल्स, इंटीग्रेशन्स, SaaS कनेक्टर्स को स्वचालित करना)।

यह बिना प्रमाणीकरण वाले रिमोट हमलावरों को अनुचित रूप से सत्यापित वेबहुक/फ़ॉर्म एंडपॉइंट्स के साथ इंटरैक्ट करने और फ़ाइलों तथा आंतरिक सर्वर संसाधनों तक अनधिकृत पहुँच प्राप्त करने की अनुमति देती है।

एक सफल शोषण से पूर्ण रिमोट कोड निष्पादन (RCE) और पूर्ण इंस्टेंस अधिग्रहण हो सकता है।


🧠 तकनीकी विवरण

  • मूल कारण: वेबहुक/फ़ॉर्म हैंडलिंग लॉजिक में अनुचित इनपुट सत्यापन और Content-Type भ्रम।
  • हमलावर क्राफ्टेड HTTP अनुरोध भेज सकते हैं जो सिस्टम को फ़ाइल सामग्री उजागर करने या असुरक्षित वर्कफ़्लो ट्रिगर करने के लिए धोखा देते हैं।
  • यह दोष हमलावरों को अनुमति देता है:
    • होस्ट से मनमानी फ़ाइलें पढ़ना
    • संवेदनशील क्रेडेंशियल्स और टोकन उजागर करना
    • एडमिन सत्र टोकन जाली बनाना
    • मनमाने OS कमांड चलाने के लिए वर्कफ़्लो नोड्स (जैसे, Execute Command) का दुरुपयोग करना
    • सर्वर इंस्टेंस से पूरी तरह समझौता करना

📊 गंभीरता और CVSS

मीट्रिकविवरण
CVSS स्कोर (v3.1)10.0 — क्रिटिकल
हमला वेक्टरनेटवर्क
आवश्यक विशेषाधिकारकोई नहीं
प्रमाणीकरण आवश्यक❌ कोई नहीं
उपयोगकर्ता सहभागिता❌ कोई नहीं
गोपनीयता प्रभावउच्च
अखंडता प्रभावउच्च
उपलब्धता प्रभावकोई नहीं

यह रिमोट कोड निष्पादन दोष के लिए अधिकतम संभव गंभीरता दर्शाता है।


📦 प्रभावित संस्करण

यह भेद्यता ओपन-सोर्स n8n प्लेटफ़ॉर्म को प्रभावित करती है:

= 1.65.0 and < 1.121.0

id="vsurvey1"

1.121.0 से पहले के संस्करण चलाने वाले सभी सेल्फ-होस्टेड इंस्टेंस असुरक्षित हैं।


🔥 प्रभाव

इस भेद्यता का शोषण करने वाला हमलावर निम्नलिखित कार्य कर सकता है:

  • 🔓 मनमानी सिस्टम फ़ाइलें पढ़ना
  • 🔑 डेटाबेस क्रेडेंशियल्स, API कुंजियाँ, टोकन उजागर करना
  • 🔐 प्रमाणीकरण सत्र जाली बनाना
  • 🛠 मनमाने सिस्टम कमांड निष्पादित करना
  • 💥 होस्ट मशीन से पूरी तरह समझौता करना
  • ↔ कनेक्टेड सिस्टम और इंटीग्रेशन्स में पिवट करना

सार्वजनिक इंटरनेट पर उजागर इंस्टेंस विशेष रूप से जोखिम में हैं।
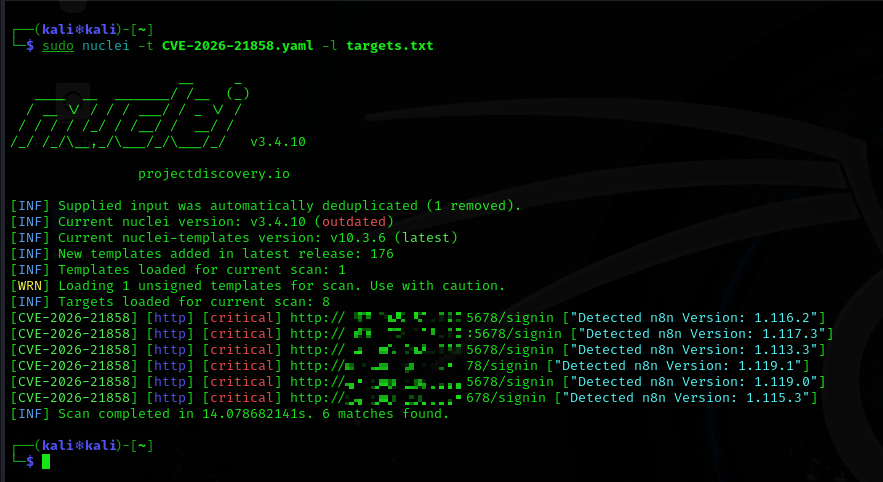

🧨 शोषण

cve-2026-21858

यह भेद्यता निम्नलिखित है:

  • रिमोट: वेबहुक/फ़ॉर्म एंडपॉइंट्स तक पहुँच के अलावा किसी नेटवर्क प्रतिबंध की आवश्यकता नहीं
  • बिना प्रमाणीकरण: किसी लॉगिन या क्रेडेंशियल्स की आवश्यकता नहीं
  • कम जटिलता: हमलावरों के लिए शोषण अनुरोध तैयार करना आसान

इंटरनेट स्कैनिंग से प्राप्त साक्ष्य बताते हैं कि संभावित रूप से उजागर दसियों हज़ार इंस्टेंस ऑनलाइन पहुँच योग्य बने हुए हैं।


🔍 पहचान

इन पर ध्यान दें:

  • असामान्य Content-Type हेडर वाले अप्रत्याशित HTTP अनुरोध
  • अविश्वसनीय स्रोतों से वेबहुक/फ़ॉर्म एंडपॉइंट्स तक पहुँच पैटर्न
  • संदिग्ध फ़ाइल एक्सेस या नोड निष्पादन लॉग
  • असामान्य वर्कफ़्लो निष्पादन दिखाने वाले वेबसर्वर लॉग

🛠 सुधार

✅ तुरंत पैच करें

n8n को संस्करण 1.121.0 या उससे नए में अपडेट करें — इस रिलीज़ में CVE-2026-21858 का फिक्स शामिल है।

  1. अपने वर्तमान n8n इंस्टेंस को रोकें
  2. 1.121.0+ में अपग्रेड करें
  3. सेवा को पुनः प्रारंभ करें
  4. सत्यापित करें कि कोई अनपैच्ड नोड शेष नहीं हैं

🧱 अस्थायी शमन (यदि पैच में देरी हो)

अपडेट करते समय, जोखिम कम करें:

  • वेबहुक और फ़ॉर्म एंडपॉइंट्स तक बाहरी पहुँच प्रतिबंधित करें
  • सभी आने वाले अनुरोधों के लिए प्रमाणीकरण आवश्यक करें
  • इनबाउंड ट्रैफ़िक सीमित करने के लिए फ़ायरवॉल नियमों का उपयोग करें
  • पैच होने तक सार्वजनिक वेबहुक अक्षम करें

🔐 सुरक्षा जाँच सूची

  • n8n ≥ 1.121.0 चलाएँ
  • विश्वसनीय IP तक नेटवर्क पहुँच प्रतिबंधित करें
  • सभी संग्रहीत रहस्य घुमाएँ (API कुंजियाँ/टोकन/क्रेडेंशियल्स)
  • असुरक्षित सामग्री के लिए वर्कफ़्लो परिभाषाओं की समीक्षा करें
  • शोषण प्रयासों के लिए एक्सेस लॉग ऑडिट करें

📌 सारांश

फ़ील्डमान
CVE IDCVE-2026-21858
उपनामNi8mare
उत्पादn8n वर्कफ़्लो स्वचालन
गंभीरताक्रिटिकल (CVSS 10.0)
प्रकारबिना प्रमाणीकरण वाला रिमोट कोड निष्पादन
प्रमाणीकरण आवश्यकनहीं
फिक्स्ड संस्करण≥ 1.121.0

⚠️ अंतिम सलाह

यदि आप n8n **कहीं भी चलाते हैं — विशेष रूप से सेल्फ-होस्टेड, इंटरनेट-फेसिंग इंस्टेंस — पैच करें **संस्करण 1.121.0 या उससे उच्च पर तुरंत। पूर्ण सिस्टम समझौते का जोखिम अधिक है, और इस मुद्दे के सार्वजनिक विवरणों को देखते हुए स्वचालित शोषण संभव हैं।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    435
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    260

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →