

CVE-2026-21589 के लिए तकनीकी विश्लेषण और डिटेक्शन मार्गदर्शन, जो Atlassian Data Center उत्पादों में एक pre-auth path traversal मनमानी फ़ाइल एक्सेस दोष है।


पाथ ट्रैवर्सल के माध्यम से अनऑथेंटिकेटेड मनमाना फ़ाइल एक्सेस
कई Atlassian Data Center उत्पादों को प्रभावित करने वाले CVE-2026-21589 का सुरक्षा अनुसंधान और तकनीकी विश्लेषण।
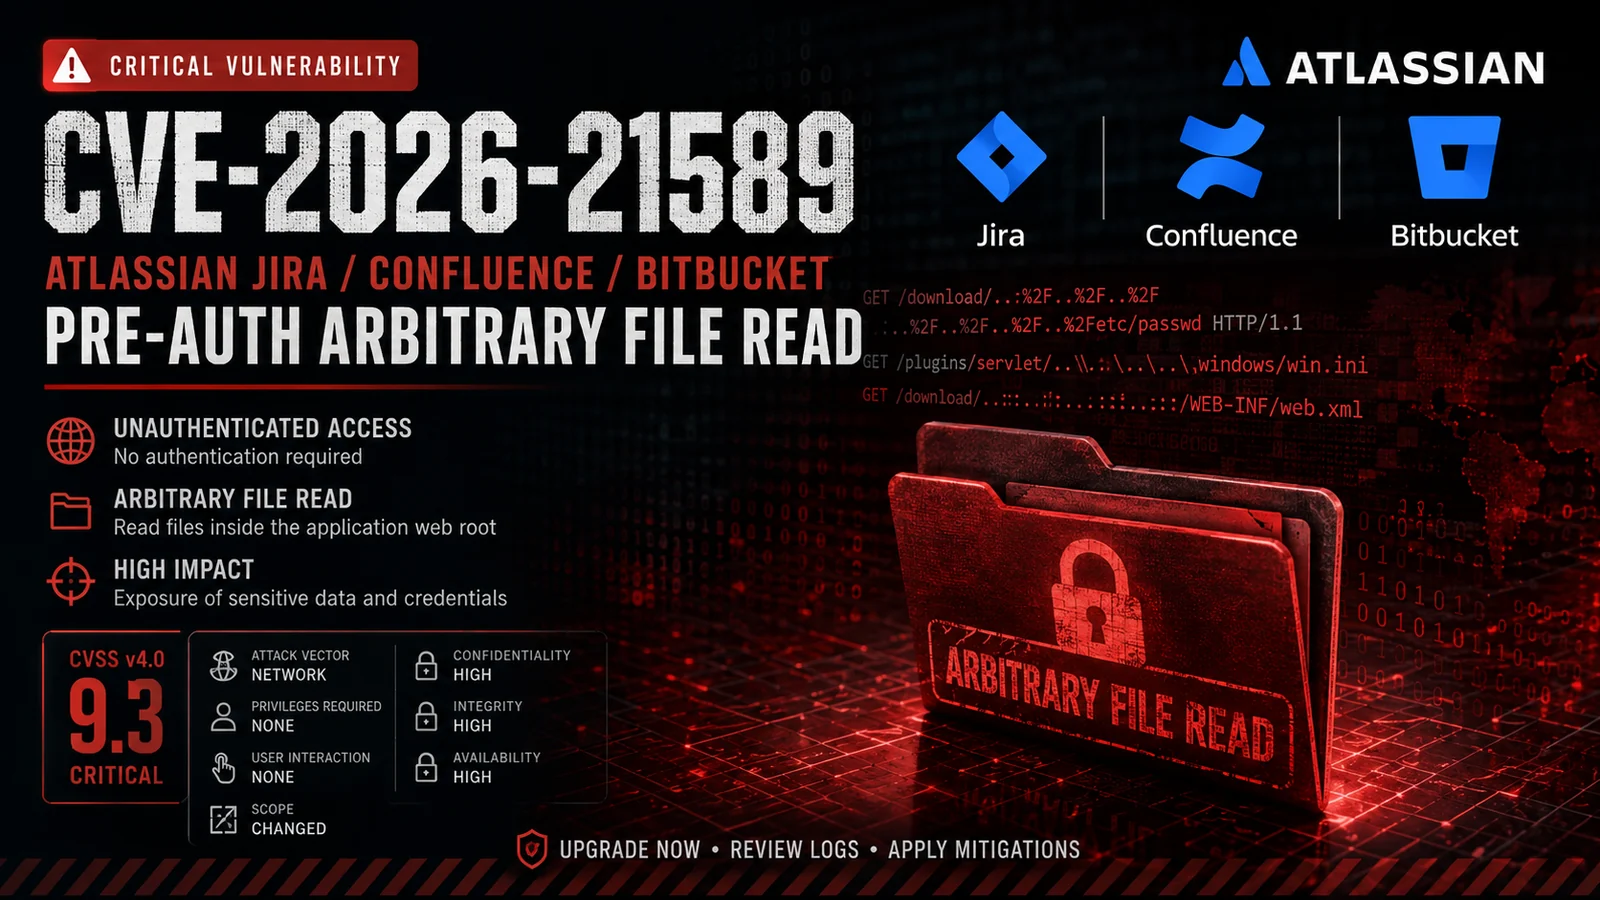
CVE-2026-21589 एक गंभीर अनऑथेंटिकेटेड मनमाना फ़ाइल एक्सेस कमज़ोरी है जो कई Atlassian Data Center उत्पादों को प्रभावित करती है।
यह कमज़ोरी एक रिमोट, अनऑथेंटिकेटेड हमलावर को एप्लिकेशन के वेब एप्लिकेशन रूट के भीतर स्थित विशिष्ट फ़ाइलों तक पहुँचने की अनुमति देती है।
शोषण के लिए वैध क्रेडेंशियल या उपयोगकर्ता इंटरैक्शन की आवश्यकता नहीं होती, लेकिन हमलावर को लक्षित फ़ाइल का सटीक नाम और पथ जानना आवश्यक है। यह कमज़ोरी डायरेक्टरी लिस्टिंग या मनमाना फ़ाइल एन्यूमरेशन प्रदान नहीं करती।
CVE: CVE-2026-21589
गंभीरता: गंभीर
CVSS v4.0: 9.3
अटैक वेक्टर: नेटवर्क
आवश्यक विशेषाधिकार: कोई नहीं
उपयोगकर्ता इंटरैक्शन: कोई नहीं
कमज़ोरी वर्ग: पाथ ट्रैवर्सल / मनमाना फ़ाइल एक्सेस
महत्वपूर्ण: इस कमज़ोरी को इंटरनेट-फेसिंग सेल्फ-होस्टेड Atlassian परिनियोजनों के लिए विशेष रूप से गंभीर माना जाना चाहिए।
CVE-2026-21589 निम्नलिखित Atlassian उत्पादों को प्रभावित करता है:
| उत्पाद | ठीक किए गए संस्करण |
|---|---|
| Bitbucket Data Center | 9.4.26, 10.2.8, 10.5.1 |
| Confluence Data Center | 9.2.26, 10.2.19 |
| Jira Software Data Center | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management Data Center | 5.12.40, 10.3.26, 11.3.12 |
| Bamboo Data Center | 10.2.24, 12.1.12 |
| Crowd Data Center | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | 4.9.15 |
| Fisheye | 4.9.15 |
लागू ठीक किए गए रिलीज़ से पहले के सभी संस्करण Atlassian की सलाह के अनुसार प्रभावित माने जाते हैं।
यह कमज़ोरी Atlassian की वेब-रिसोर्स प्रोसेसिंग में पथ जानकारी के अनुचित प्रबंधन से जुड़ी है।
एक विशेष रूप से तैयार किया गया अनुरोध ट्रैवर्सल घटकों को पथ विभाजक के रूप में व्याख्यायित करने का कारण बन सकता है, जिससे अनुरोध उन फ़ाइलों तक पहुँच सकता है जो सामान्यतः प्रभावित रिसोर्स-हैंडलिंग तंत्र के माध्यम से उजागर नहीं होनी चाहिए।
अवधारणात्मक रूप से:
Unauthenticated HTTP Request
          |
          v
   Crafted Resource Path
          |
          v
   Path Traversal Handling
          |
          v
Application Web Root
          |
          v
   Target File Disclosure
यह हमला स्वाभाविक रूप से डायरेक्टरी लिस्टिंग प्रदान नहीं करता।
इसलिए हमलावर को लक्षित फ़ाइल के निम्नलिखित की पूर्व जानकारी आवश्यक है:
Filename
+
Path
इसे प्राप्त करने का प्रयास करने से पहले।
अंतर्निहित समस्या साझा Atlassian वेब-रिसोर्स कार्यक्षमता में पथ सामान्यीकरण और ट्रैवर्सल प्रबंधन से संबंधित है।
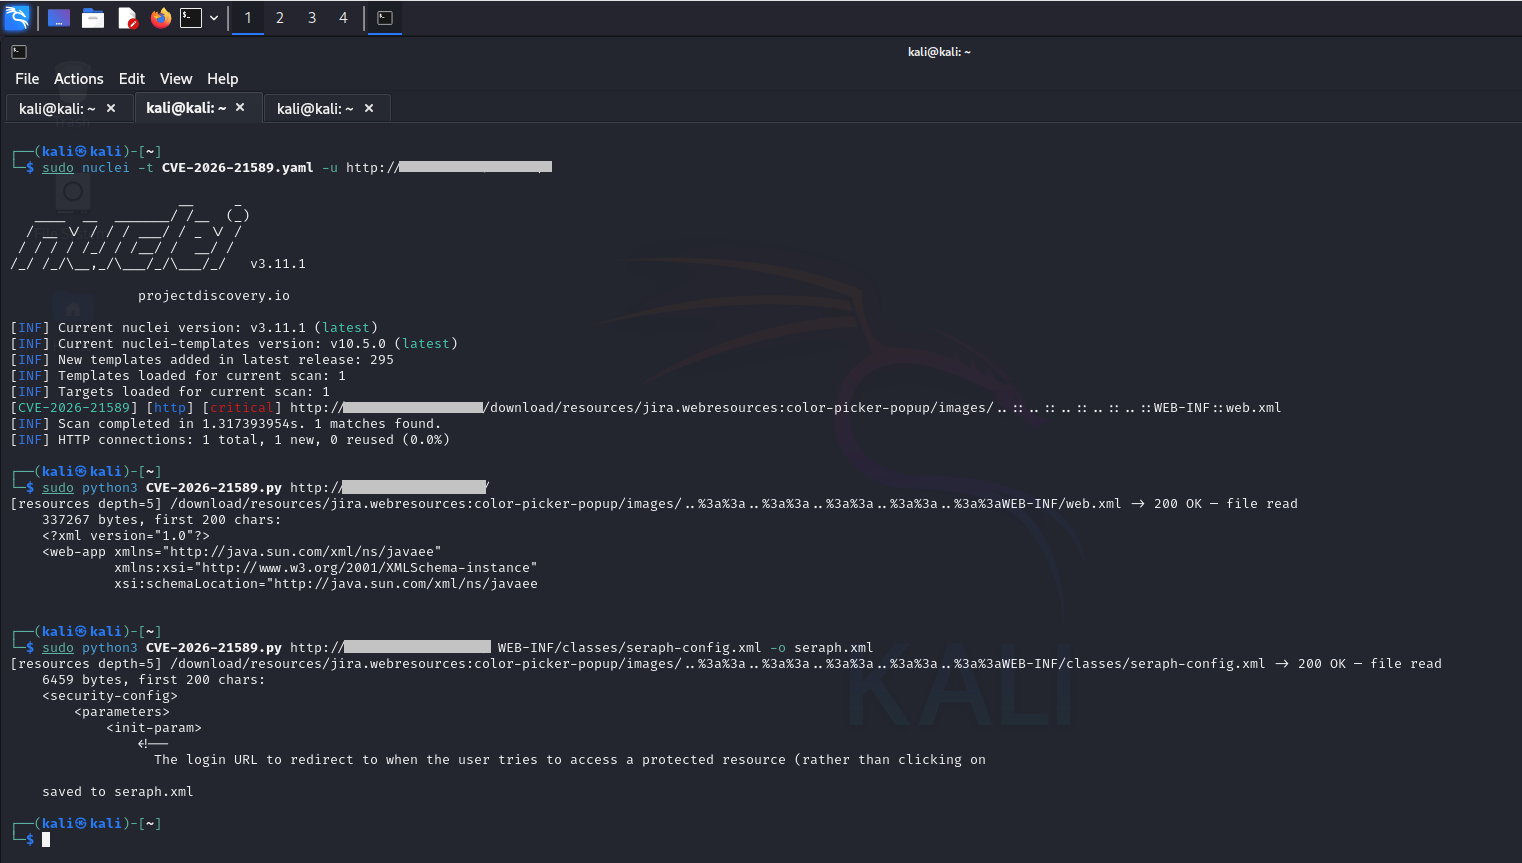
सलाह के बाद प्रकाशित सुरक्षा अनुसंधान ने प्रदर्शित किया कि विशेष रूप से निर्मित ट्रैवर्सल अनुक्रम एप्लिकेशन के रिसोर्स-लोडिंग लॉजिक के साथ इंटरैक्ट कर सकते हैं।
अनुसंधान के दौरान पहचानी गई एक महत्वपूर्ण विशेषता अनुरोध प्रोसेसिंग के दौरान :: अनुक्रमों का पथ विभाजक के रूप में प्रबंधन है।
अवधारणात्मक रूप से:
Normal Path
    |
    v
Resource Resolver
    |
    v
Expected Application Resource


Malicious Path
    |
    v
Traversal Sequence
    |
    v
Resource Resolver
    |
    v
Unexpected File
सटीक शोषण व्यवहार प्रभावित उत्पाद और परिनियोजन कॉन्फ़िगरेशन पर निर्भर करता है।
| गुण | मान |
|---|---|
| प्रमाणीकरण | आवश्यक नहीं |
| उपयोगकर्ता इंटरैक्शन | आवश्यक नहीं |
| अटैक वेक्टर | नेटवर्क |
| हमले की जटिलता | कम |
| आवश्यक विशेषाधिकार | कोई नहीं |
| प्राथमिक प्रभाव | गोपनीयता |
| द्वितीयक प्रभाव | उजागर फ़ाइलों/कॉन्फ़िगरेशन के आधार पर संभावित सिस्टम समझौता |
| डायरेक्टरी एन्यूमरेशन | सीधे प्रदान नहीं किया जाता |
| रिमोट शोषण | हाँ |
| इंटरनेट एक्सपोज़र जोखिम | उच्च |
आधिकारिक CVSS v4.0 वेक्टर है:
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H
CVSS स्कोर:
9.3 — CRITICAL
प्राथमिक सुरक्षा प्रभाव एप्लिकेशन के वेब रूट के भीतर फ़ाइलों तक अनधिकृत पहुँच है।
उत्पाद, इंस्टॉलेशन और उजागर फ़ाइल के आधार पर, इसके परिणामस्वरूप निम्नलिखित का प्रकटीकरण हो सकता है:
Application configuration
Deployment information
Internal application resources
Credentials or secrets
Integration configuration
Other sensitive application data
वास्तविक प्रभाव इस बात पर बहुत अधिक निर्भर करता है कि प्रभावित एप्लिकेशन के वेब रूट के भीतर कौन सी फ़ाइलें मौजूद हैं।
एक विशेष रूप से खतरनाक परिदृश्य तब हो सकता है जब Atlassian उत्पाद Crowd या अन्य केंद्रीकृत प्रमाणीकरण अवसंरचना के साथ एकीकृत हों और संवेदनशील कॉन्फ़िगरेशन फ़ाइलों में पुन: प्रयोज्य क्रेडेंशियल हों।
सुरक्षा शोधकर्ताओं ने ऐसे परिदृश्य प्रदर्शित किए जहाँ उजागर Crowd कॉन्फ़िगरेशन जानकारी संभावित रूप से कुछ परिनियोजनों में आगे के समझौते में शामिल की जा सकती है।
हमलावर को आवश्यक है:
1. Network access to the vulnerable Atlassian instance
2. No authentication
3. Knowledge of a target file path
4. A vulnerable product/version
यह कमज़ोरी निम्नलिखित प्रदान नहीं करती:
Directory listing
Automatic filesystem enumeration
Authentication bypass by itself
Direct arbitrary command execution
इसलिए प्रभाव उन फ़ाइलों पर दृढ़ता से निर्भर करता है जिन्हें पहचाना और प्राप्त किया जा सकता है।
संगठनों को ट्रैवर्सल प्रयासों के लिए HTTP एक्सेस लॉग की जाँच करनी चाहिए।
Atlassian एक्सेस-लॉग अनुरोध पंक्तियों को URL-डिकोड करने की सलाह देता है, जिसमें दो डिकोडिंग पास तक शामिल हैं, और .. को निम्नलिखित के ठीक बगल में देखना चाहिए:
/
\
::

