Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/0xblackash/cve-2026-109618
रक्षात्मक उपकरणभेद्यता विश्लेषणशोषणवेब सुरक्षाखतरा खुफियापेपर और शोधघटना प्रतिक्रिया
GitHub0xblackash/cve-2026-109618

CVE-2026-109618

PHP2Shell RCE दोषों (CVE-2026-109618, CVE-2026-109619) पर तकनीकी सलाह, जिसमें मूल कारण, शोषण वेक्टर, पहचान जाँच और PHP शमन मार्गदर्शन शामिल है।

रिपॉजिटरी देखें
19122 दिन पहलेअभी तक समीक्षित नहीं
साझा करें

🟣 CVE-2026-109618/19 - PHP2Shell

PHP2Shell रनटाइम भेद्यताएँ

CVE-2026-109618 CVE-2026-109619 PHP Impact License

PHP2Shell रिमोट कोड एक्ज़ीक्यूशन भेद्यताओं के लिए तकनीकी सलाह, खतरा बुद्धिमत्ता और डिटेक्शन सिग्नेचर।


📌 अवलोकन

PHP2Shell PHP कोर इंजन में खोजी गई ज़ीरो-डे/गंभीर भेद्यताओं की एक जोड़ी को संदर्भित करता है (CVE-2026-109618 और CVE-2026-109619)। ये भेद्यताएँ अप्रमाणित हमलावरों को PHP के संवेदनशील कॉन्फ़िगरेशन पर चल रहे सर्वरों पर मनमाना कोड निष्पादित करने (RCE) की अनुमति देती हैं।

   ┌───────────────────────────────┐
   │     Unauthenticated Attacker  │
   └───────────────┬───────────────┘
                   │
                   ▼ 🟣 Exploit Payload
   ┌───────────────────────────────┐
   │   PHP Engine Core Processing  │
   │ (Stream Filters / PHAR Arch)  │
   └───────────────┬───────────────┘
                   │
                   ▼ ⚡
   ┌───────────────────────────────┐
   │   Arbitrary Shell Execution   │
   └───────────────────────────────┘

⚡ भेद्यता विवरण

पैरामीटरविवरण
भेद्यताएँCVE-2026-109618 और CVE-2026-109619
CVSS v4.0 स्कोर9.2 (गंभीर)
वेक्टरCVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H
प्रभावअनधिकृत रिमोट कोड एक्ज़ीक्यूशन (RCE)
प्रभावित सॉफ़्टवेयरPHP 5.x, PHP 7.x, PHP 8.0, 8.1, 8.2, 8.3, 8.4

🟣 खतरा विश्लेषण

1. CVE-2026-109618: स्ट्रीम फ़िल्टर हीप मेमोरी करप्शन

  • तंत्र: PHP स्ट्रीम फ़िल्टर के भीतर आंतरिक बफ़र प्रोसेसिंग के दौरान ट्रिगर होने वाला मेमोरी सुरक्षा उल्लंघन।
  • शोषण वेक्टर: स्ट्रीम पैरामीटर में हेरफेर करने से हमलावर मेमोरी पतों को नियंत्रित कर सकता है और कोड एक्ज़ीक्यूशन प्राप्त कर सकता है।

2. CVE-2026-109619: PHAR आर्काइव हैंडलिंग लॉजिक दोष

  • तंत्र: PHP आर्काइव (.phar) रैपर के पार्सिंग और डीसीरियलाइज़ेशन लॉजिक में दोष।
  • शोषण वेक्टर: हमलावर-नियंत्रित हेडर इनपुट मनमाने फ़ंक्शन इनवोकेशन को जन्म देते हैं।

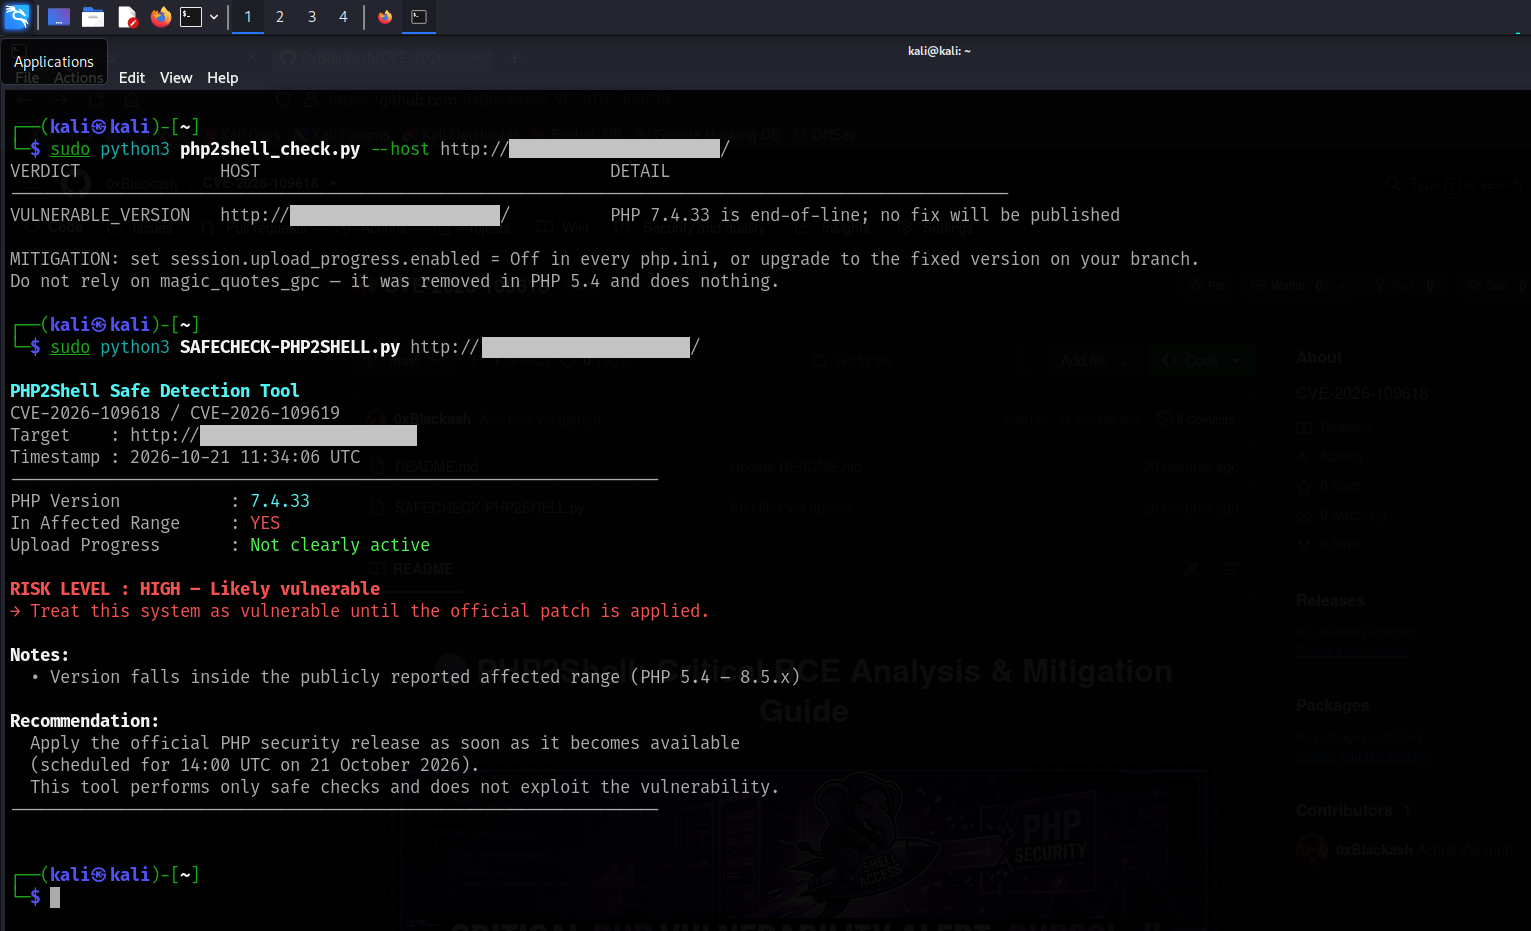
📸 डेमो

php2shell1 CVE-2026-109618yaml php2shell

🛡️ शमन और उपचार

1. PHP पैकेज अपग्रेड करें

सबसे प्रभावी समाधान यह है कि आप अपने सर्वर को तुरंत नवीनतम पैच किए गए PHP बाइनरी में अपडेट करें:

# Debian / Ubuntu
sudo apt update && sudo apt install --only-upgrade php8.3-cli php8.3-fpm

# RHEL / CentOS / Rocky Linux
sudo dnf update php

2. आपातकालीन वर्कअराउंड (EOL वातावरण के लिए)

यदि आपका एप्लिकेशन End-of-Life (EOL) संस्करणों (जैसे, PHP 7.x या 8.0) पर निर्भर है जिन्हें आधिकारिक सुरक्षा पैच प्राप्त नहीं होते:

  • 🟣 स्ट्रीम फ़िल्टर / खतरनाक फ़ंक्शन अक्षम करें: अपनी php.ini फ़ाइल संपादित करें:
disable_functions = exec,passthru,shell_exec,system,proc_open,popen,phar

  • 🟣 WAF / नेटवर्क फ़िल्टरिंग: सीरियलाइज़्ड स्ट्रीम प्रोटोकॉल (php://filter/, phar://) वाले अनुरोधों को रोकने के लिए सख्त वेब एप्लिकेशन फ़ायरवॉल (WAF) नियम लागू करें।
  • 🟣 नेटवर्क आइसोलेशन: लेगेसी सर्वरों को सख्त आंतरिक नेटवर्क/VPN के पीछे अलग करें।

🔍 डिटेक्शन और सत्यापन

यह सत्यापित करने के लिए कि आपका PHP चलाने वाला सर्वर संभावित रूप से कमज़ोर है या नहीं:

# Check running PHP version
php -v

# Check loaded modules and PHAR settings
php -i | grep -i "phar"

🤝 योगदान

योगदान, खतरा अपडेट, और डिटेक्शन नियम (YARA / Sigma) का स्वागत है!

  1. रिपॉज़िटरी को फ़ोर्क करें
  2. एक फ़ीचर ब्रांच बनाएँ (git checkout -b feature/sigma-rule)
  3. अपने बदलाव कमिट करें (git commit -m 'Add Sigma detection rule')
  4. ब्रांच पर पुश करें (git push origin feature/sigma-rule)
  5. एक Pull Request खोलें

📜 अस्वीकरण

यह रिपॉज़िटरी पूरी तरह से शैक्षिक, रक्षात्मक, और अनुसंधान उद्देश्यों के लिए बनाई गई है। यहाँ दी गई जानकारी के दुरुपयोग या इससे की गई अवैध गतिविधियों के लिए अनुरक्षक ज़िम्मेदार नहीं हैं।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    369
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    282

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →