

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-106173 — Fortinet FortiSIEM में पाथ ट्रैवर्सल (CWE-22) CVE-2026-106173 का दस्तावेज़ीकरण करता है, जिसमें प्रभाव विश्लेषण, पहचान मार्गदर्शन और रक्षकों के लिए शमन उपाय शामिल हैं। | Kitploit
उपकरण/GitHubGitHub/0xblackash/cve-2026-106173
रक्षात्मक उपकरणभेद्यता विश्लेषणवेब सुरक्षापेपर और शोधलर्निंग और शिक्षाघटना प्रतिक्रिया
GitHub0xblackash/cve-2026-106173

CVE-2026-106173

Fortinet FortiSIEM में पाथ ट्रैवर्सल (CWE-22) CVE-2026-106173 का दस्तावेज़ीकरण करता है, जिसमें प्रभाव विश्लेषण, पहचान मार्गदर्शन और रक्षकों के लिए शमन उपाय शामिल हैं।

रिपॉजिटरी देखें
21231 महीना पहलेअभी तक समीक्षित नहीं
साझा करें

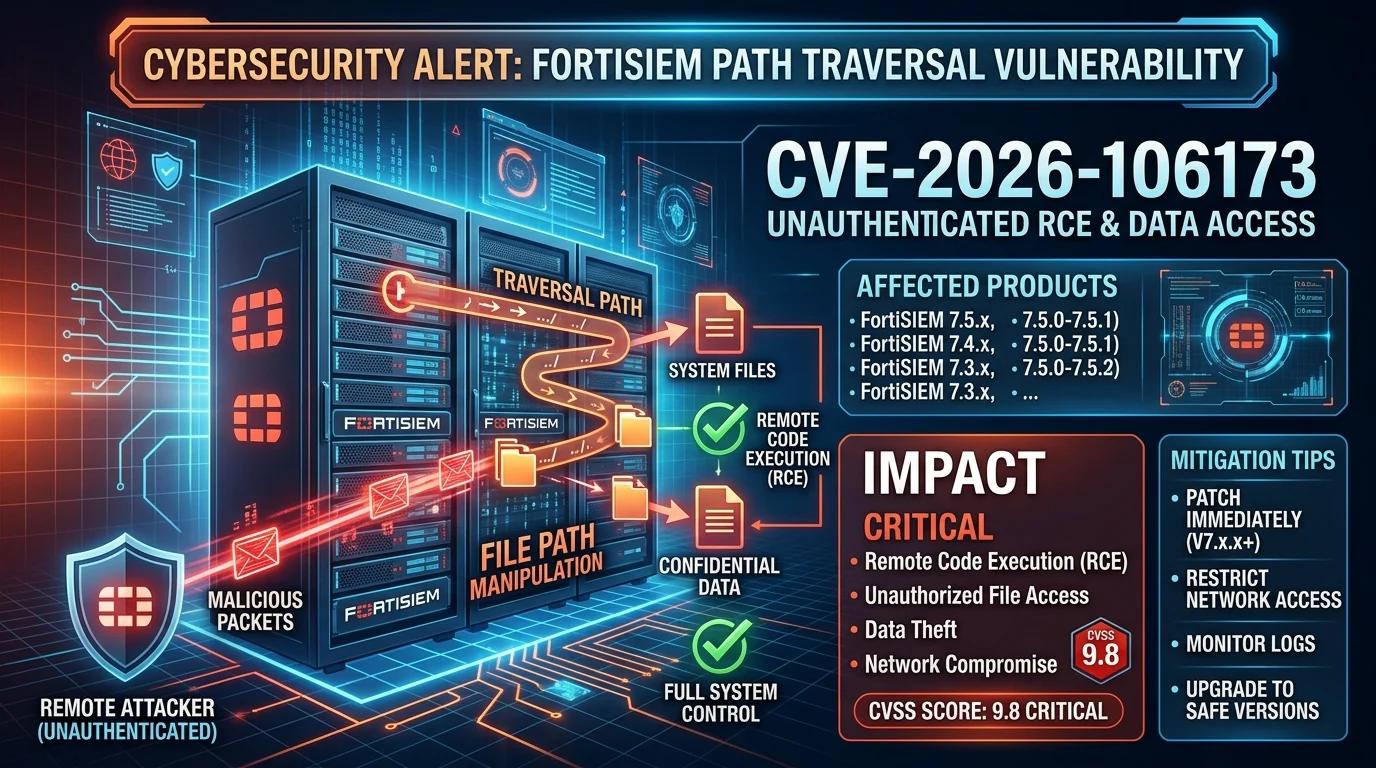
CVE-2026-106173 — FortiSIEM पाथ ट्रैवर्सल भेद्यता

Gemini_Generated_Image_jq3zkajq3zkajq3z

अवलोकन

यह रिपॉज़िटरी CVE-2026-106173 का दस्तावेज़ीकरण करती है, जो Fortinet FortiSIEM को प्रभावित करने वाली एक रिपोर्ट की गई पाथ ट्रैवर्सल भेद्यता है।

पाथ ट्रैवर्सल भेद्यताएँ तब उत्पन्न होती हैं जब कोई एप्लिकेशन फ़ाइल पथों को ठीक से सत्यापित करने में विफल रहता है, जिससे संभावित रूप से किसी हमलावर को इच्छित निर्देशिका के बाहर के संसाधनों तक पहुँचने की अनुमति मिल सकती है। भेद्य घटक और निष्पादन संदर्भ के आधार पर, परिणामों में अनधिकृत फ़ाइल पहुँच या सिस्टम का और अधिक समझौता शामिल हो सकता है।

अस्वीकरण: यह रिपॉज़िटरी भेद्यता अनुसंधान, रक्षात्मक सुरक्षा और शैक्षिक उद्देश्यों के लिए है। किसी भी तकनीकी विवरण पर भरोसा करने से पहले उसे आधिकारिक विक्रेता सलाह के विरुद्ध सत्यापित करें।


भेद्यता जानकारी

फ़ील्डविवरण
CVE IDCVE-2026-106173
विक्रेताFortinet
उत्पादFortiSIEM
भेद्यता प्रकारपाथ ट्रैवर्सल
CWECWE-22
गंभीरतागंभीर (Critical) के रूप में रिपोर्ट की गई
CVSSलागू स्कोर और संस्करण को आधिकारिक रिकॉर्ड में सत्यापित करें
आक्रमण वेक्टरनेटवर्क के रूप में रिपोर्ट किया गया
प्रमाणीकरणआवश्यक नहीं के रूप में रिपोर्ट किया गया
स्थितिविक्रेता के मार्गदर्शन के विरुद्ध जाँच करें और सत्यापित करें

संभावित प्रभाव

प्रभावित घटक और परिनियोजन कॉन्फ़िगरेशन के आधार पर, सफल शोषण संभावित रूप से निम्नलिखित में परिणित हो सकता है:

  • फ़ाइलों या संसाधनों तक अनधिकृत पहुँच।
  • संवेदनशील सिस्टम जानकारी का उजागर होना।
  • सिस्टम की अखंडता का समझौता।
  • प्रभावित वातावरण का और अधिक समझौता।

वास्तविक प्रभाव भेद्य कार्यान्वयन, विशेषाधिकारों, नेटवर्क एक्सपोज़र और लागू सुरक्षा नियंत्रणों पर निर्भर करता है।
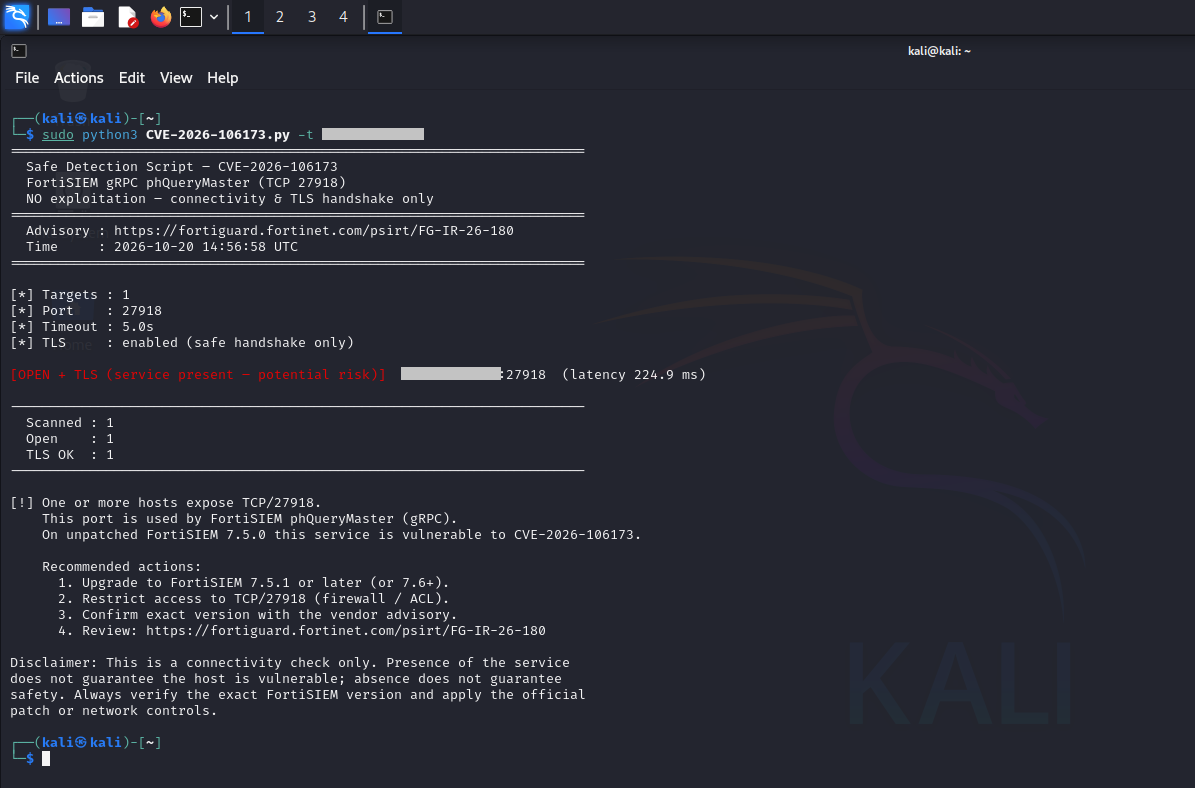

डेमो

cve-2026-106173

प्रभावित संस्करण

सटीक प्रभावित और ठीक किए गए रिलीज़ की पहचान करने के लिए आधिकारिक विक्रेता सलाह देखें।

विक्रेता के वर्तमान मार्गदर्शन की जाँच किए बिना द्वितीयक स्रोतों से कॉपी किए गए संस्करण संख्याओं पर भरोसा न करें।


शमन और उपचार

अनुशंसित रक्षात्मक कार्रवाइयाँ:

  1. एक्सपोज़र सत्यापित करें: FortiSIEM इंस्टेंस की पहचान करें और उनके इंस्टॉल किए गए संस्करण निर्धारित करें।
  2. विक्रेता के फ़िक्स लागू करें: ऐसे रिलीज़ में अपग्रेड करें जिसे Fortinet द्वारा स्पष्ट रूप से ठीक किया गया घोषित किया गया हो।
  3. पहुँच प्रतिबंधित करें: प्रबंधन और सेवा इंटरफ़ेस को विश्वसनीय नेटवर्क और अधिकृत होस्ट तक सीमित रखें।
  4. लॉग की समीक्षा करें: संदिग्ध अनुरोधों, अप्रत्याशित फ़ाइल पहुँच, असामान्य प्रक्रिया निष्पादन और अस्पष्ट कॉन्फ़िगरेशन परिवर्तनों की जाँच करें।
  5. गतिविधि की निगरानी करें: असामान्य आउटबाउंड कनेक्शन और संभावित समझौते के अन्य संकेतकों पर नज़र रखें।
  6. उपचार का दस्तावेज़ीकरण करें: प्रभावित एसेट, लागू किए गए फ़िक्स और सत्यापन परिणामों को रिकॉर्ड करें।

पहचान और जाँच

सुरक्षा टीमों को उपलब्ध टेलीमेट्री की निम्नलिखित के लिए समीक्षा करनी चाहिए:

  • एक्सपोज़्ड सेवाओं के लिए असामान्य या विकृत अनुरोध।
  • अप्रत्याशित फ़ाइल पहुँच या फ़ाइलसिस्टम गतिविधि।
  • अप्रत्याशित चाइल्ड प्रक्रियाएँ या कमांड निष्पादन।
  • प्रमाणीकरण विसंगतियाँ और कॉन्फ़िगरेशन परिवर्तन।
  • प्रभावित होस्ट से उत्पन्न होने वाले संदिग्ध नेटवर्क कनेक्शन।

जब किसी घटना का संदेह हो, तो व्यवधानकारी उपचार करने से पहले प्रासंगिक लॉग और साक्ष्य सुरक्षित रखें।


संदर्भ

  • आधिकारिक CVE रिकॉर्ड — CVE-2026-106173
  • Fortinet PSIRT सलाह
  • CWE-22: Improper Limitation of a Pathname to a Restricted Directory
  • NIST राष्ट्रीय भेद्यता डेटाबेस

अस्वीकरण

यह रिपॉज़िटरी केवल शैक्षिक और रक्षात्मक सुरक्षा उद्देश्यों के लिए प्रदान की गई है। इसका Fortinet से कोई संबंध नहीं है और न ही इसका Fortinet द्वारा समर्थन किया गया है।

सभी परीक्षण केवल उन्हीं सिस्टम पर किए जाने चाहिए जिनके लिए स्पष्ट प्राधिकरण प्राप्त किया गया हो। भेद्यता विवरण, प्रभावित रिलीज़, गंभीरता रेटिंग और उपचार मार्गदर्शन को प्रामाणिक स्रोतों का उपयोग करके स्वतंत्र रूप से सत्यापित किया जाना चाहिए।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    352
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    291

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




