Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-101767 — Oracle E-Business Suite Application Object Library में एक गंभीर अनप्रमाणित RCE, CVE-2026-101767 का एडवाइज़री और तकनीकी अनुसंधान विश्लेषण, CVSS विवरण और प्रभावित संस्करणों के साथ। | Kitploit
उपकरण/GitHubGitHub/0xblackash/cve-2026-101767
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेपर और शोधलर्निंग और शिक्षा
GitHub0xblackash/cve-2026-101767

CVE-2026-101767

Oracle E-Business Suite Application Object Library में एक गंभीर अनप्रमाणित RCE, CVE-2026-101767 का एडवाइज़री और तकनीकी अनुसंधान विश्लेषण, CVSS विवरण और प्रभावित संस्करणों के साथ।

रिपॉजिटरी देखें
11 दिन पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

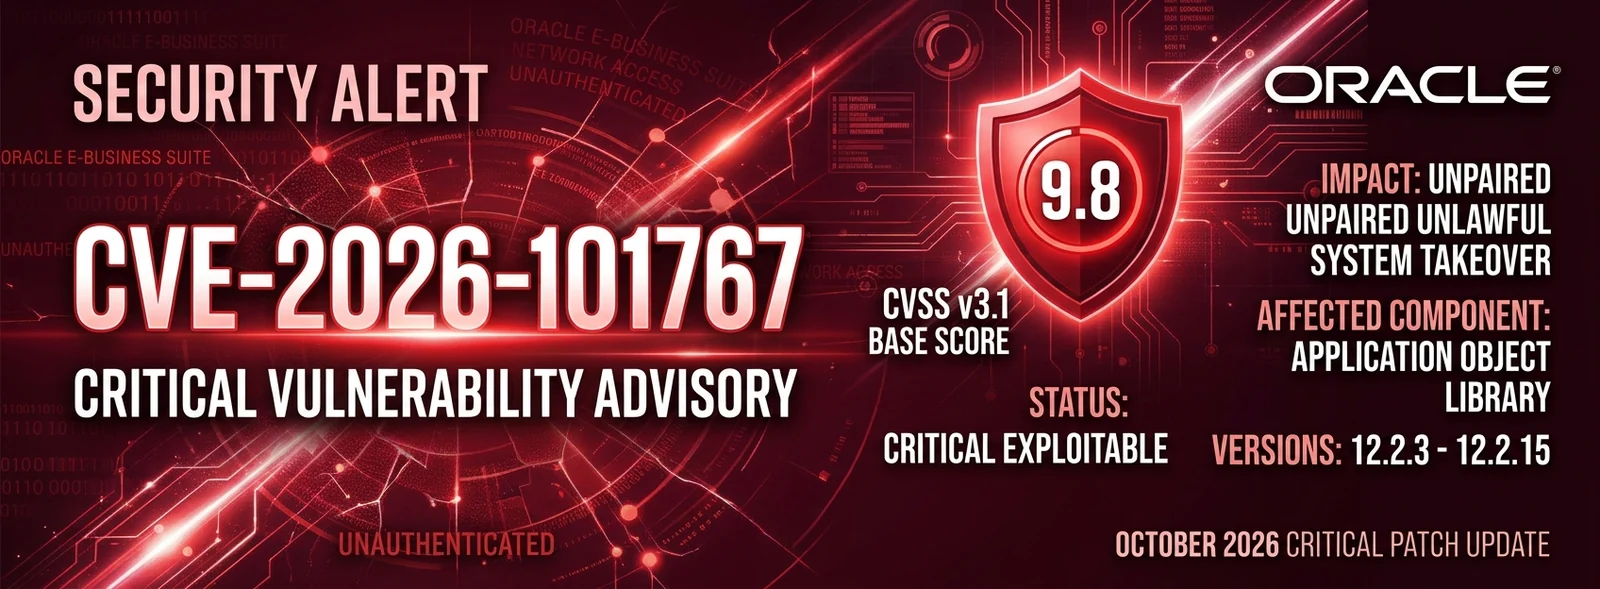
CVE-2026-101767: Oracle E-Business Suite अनधिकृत RCE

Gemini_Generated_Image_8ohgzv8ohgzv8ohg

CVE Badge CVSS Badge Oracle Badge License

CVE-2026-101767 पर एक सलाह और शोध विश्लेषण, जो Oracle E-Business Suite (Oracle Application Object Library) में एक गंभीर अनधिकृत रिमोट भेद्यता है, जिसे Oracle अक्टूबर 2026 क्रिटिकल पैच अपडेट (CPU) में प्रकट किया गया था।


📋 अवलोकन

  • CVE ID: CVE-2026-101767
  • भेद्यता प्रकार: अनधिकृत रिमोट एक्सेस / Application Object Library में भेद्यता
  • गंभीरता स्कोर: 9.8 (गंभीर)
  • CVSS v3.1 वेक्टर: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
  • प्रभावित घटक: Core / Oracle Application Object Library
  • पैच उपलब्धता: Oracle अक्टूबर 2026 CPU में जारी

🎯 लक्ष्य और प्रभावित संस्करण

यह भेद्यता Oracle E-Business Suite के निम्नलिखित संस्करणों को चलाने वाले सभी परिनियोजनों को प्रभावित करती है:

उत्पादघटकप्रभावित संस्करण
Oracle E-Business SuiteApplication Object Library12.2.3 – 12.2.15

🛡️ तकनीकी सारांश

CVE-2026-101767 एक अनधिकृत हमलावर को, जिसके पास HTTP पर नेटवर्क एक्सेस है, Oracle Application Object Library से समझौता करने की अनुमति देता है।

हमले के गुण

  • हमला वेक्टर (AV): नेटवर्क (N)
  • हमला जटिलता (AC): निम्न (L)
  • आवश्यक विशेषाधिकार (PR): कोई नहीं (N)
  • उपयोगकर्ता इंटरैक्शन (UI): कोई नहीं (N)
  • प्रभाव: उच्च गोपनीयता, उच्च अखंडता, उच्च उपलब्धता (C:H/I:H/A:H)

सफल शोषण के परिणामस्वरूप अंतर्निहित एप्लिकेशन सर्वर का पूर्ण समझौता हो सकता है, जिससे मनमाना कोड निष्पादन, संवेदनशील डेटा निष्कर्षण, या स्थायी बैकडोर स्थापना सक्षम होती है।
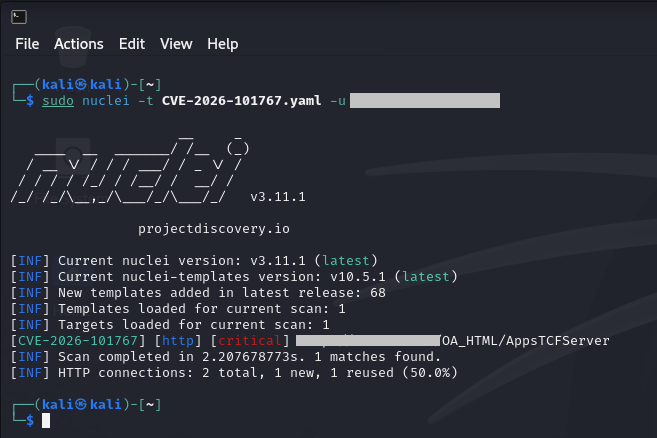

📸 डेमो

cve-2026-101767

⚙️ पहचान और परीक्षण

(वैकल्पिक: यहाँ पहचान क्वेरी, YARA नियम, या भेद्यता स्कैनिंग मार्गदर्शन डालें)

# Example Detection Check / HTTP Endpoint Status (Placeholder)
curl -s -I "http://<target-host>:<port>/OA_HTML/..." | grep "HTTP/1.1"

⚠️ अस्वीकरण

यह रिपॉज़िटरी केवल शैक्षिक और शोध उद्देश्यों के लिए प्रदान की गई है। लेखक यहाँ निहित जानकारी या सामग्री के किसी भी दुरुपयोग के लिए उत्तरदायी नहीं है।

टूल डाउनलोड करें