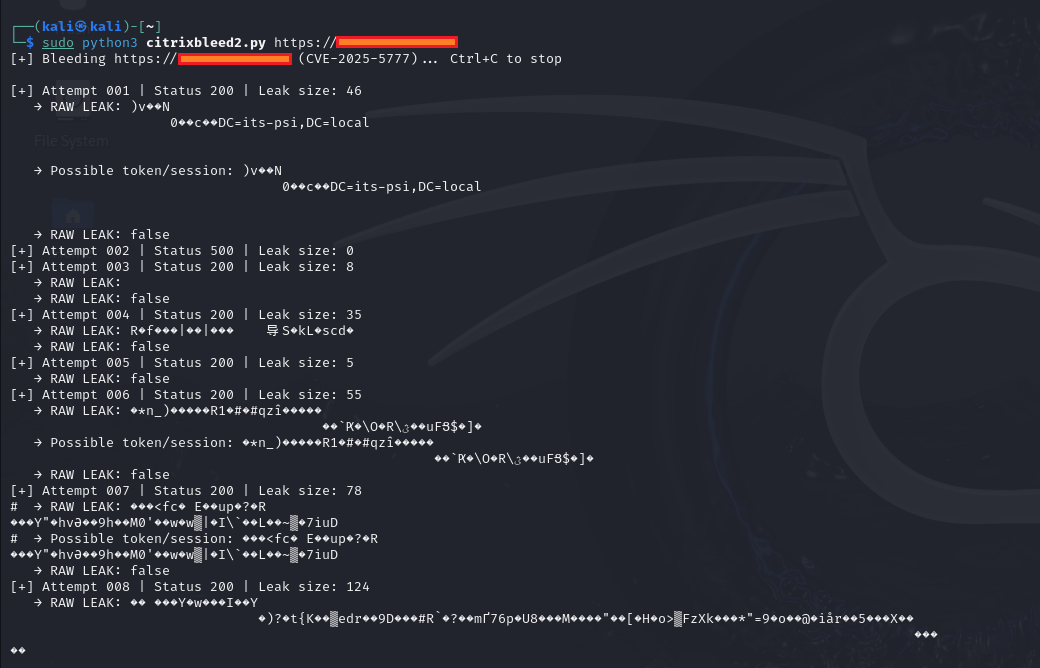

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/0xblackash/cve-2025-5777
भेद्यता विश्लेषणशोषणजानकारी एकत्र करनावेब सुरक्षापेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHub0xblackash/cve-2025-5777

CVE-2025-5777

CVE-2025-5777 (CitrixBleed 2) की सलाहकारी और तकनीकी विश्लेषण, जो Citrix NetScaler ADC और Gateway में एक गंभीर मेमोरी प्रकटीकरण है, जिसमें मूल कारण, पहचान और शमन शामिल हैं।

रिपॉजिटरी देखें
1208 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

🩸 CVE-2025-5777 - CitrixBleed 2

सिट्रिक्स NetScaler / ADC में मेमोरी डिस्क्लोज़र भेद्यता

citrixbleed2

Severity Category Attack Vector Exploitability


📌 1. कार्यकारी सारांश

CitrixBleed 2 एक गंभीर मेमोरी डिस्क्लोज़र भेद्यता को संदर्भित करता है जो निम्नलिखित को प्रभावित करती है:

  • 🏢 Citrix NetScaler ADC
  • 🌐 NetScaler Gateway
  • 🔐 इंटरनेट-सामने वाले VPN उपकरण

यह अप्रमाणित हमलावरों को निर्मित नेटवर्क अनुरोधों के माध्यम से प्रभावित उपकरणों से संवेदनशील मेमोरी सामग्री प्राप्त करने की अनुमति देता है।

इस प्रकार की समस्या मूल CitrixBleed (CVE-2023-4966) के समान प्रकृति की है।


🧠 2. प्रभावित विक्रेता और उत्पाद

प्रभावित सिस्टम में शामिल हैं:

  • Citrix NetScaler ADC
  • Citrix NetScaler Gateway
  • सार्वजनिक इंटरनेट के लिए उजागर उपकरण

ये उपकरण आमतौर पर उद्यम नेटवर्क के किनारे पर तैनात किए जाते हैं।


🔎 3. भेद्यता वर्गीकरण

फ़ील्डमान
भेद्यता प्रकारमेमोरी ओवर-रीड
प्रभाव प्रकारसंवेदनशील डेटा एक्सपोज़र
शोषण क्षमतादूरस्थ
प्रमाणीकरणआवश्यक नहीं
आवश्यक विशेषाधिकारकोई नहीं
उपयोगकर्ता संपर्ककोई नहीं

🔬 4. मूल कारण (तकनीकी व्याख्या)

citrixbleed2

भेद्यता निम्नलिखित से उत्पन्न होती है:

  • अनुचित मेमोरी सीमा सत्यापन
  • अपर्याप्त इनपुट आकार जाँच
  • गलत प्रतिक्रिया बफ़र हैंडलिंग

विशेष रूप से निर्मित HTTP अनुरोधों को संसाधित करते समय, उपकरण इच्छित सीमाओं से परे मेमोरी लौटाता है।

इससे निम्नलिखित उजागर हो सकते हैं:

  • सत्र टोकन
  • प्रमाणीकरण कुकीज़
  • आंतरिक मेमोरी बफ़र
  • अन्य उपयोगकर्ता सत्रों के टुकड़े

यह संकल्पनात्मक रूप से निम्नलिखित के समान है:

  • Heartbleed (OpenSSL मेमोरी ओवर-रीड)
  • अन्य बफ़र ओवर-रीड भेद्यताएँ

🚨 5. वास्तविक दुनिया पर प्रभाव

क्योंकि NetScaler उपकरण:

  • नेटवर्क के किनारे पर स्थित होते हैं
  • VPN पहुँच की रक्षा करते हैं
  • प्रमाणीकरण और SSO को संभालते हैं

परिणामों में शामिल हैं:

  • 🔑 सत्र अपहरण
  • 👤 खाता प्रतिरूपण
  • 🛜 VPN बायपास
  • 🧭 पार्श्व गति
  • 💣 रैनसमवेयर स्टेजिंग
  • 🏢 पूर्ण उद्यम समझौता

📊 6. गंभीरता मूल्यांकन

सुरक्षा गुणप्रभाव
गोपनीयता🔴 उच्च
अखंडता🟡 अप्रत्यक्ष
उपलब्धता🟡 अप्रत्यक्ष
समग्र जोखिम🔥 गंभीर

एज डिवाइस समझौता विस्फोट त्रिज्या को नाटकीय रूप से बढ़ा देता है।


🌍 7. एज डिवाइस भेद्यताएँ खतरनाक क्यों हैं

एज उपकरण:

  • इंटरनेट-सामने होते हैं
  • विशेषाधिकार प्राप्त नेटवर्क स्थिति रखते हैं
  • अक्सर आंतरिक निगरानी को दरकिनार करते हैं
  • सामान्य पैच चक्रों का पालन नहीं कर सकते

यदि समझौता हो जाता है, तो हमलावर वैध-दिखने वाले सत्रों के साथ आंतरिक रूप से पिवट कर सकते हैं।


🛠 8. शमन और प्रतिक्रिया रणनीति

तत्काल कार्रवाइयाँ

  • नवीनतम Citrix सुरक्षा पैच लागू करें
  • सभी सक्रिय सत्रों को अमान्य करें
  • प्रशासनिक क्रेडेंशियल घुमाएँ
  • यदि एक्सपोज़र संदिग्ध हो तो उपयोगकर्ता पासवर्ड रीसेट करें
  • असामान्य गतिविधि के लिए लॉग की समीक्षा करें

रक्षात्मक सख्तीकरण

  • बहु-कारक प्रमाणीकरण (MFA) लागू करें
  • प्रबंधन इंटरफ़ेस को आंतरिक IP श्रेणियों तक सीमित करें
  • विस्तृत लॉगिंग सक्षम करें
  • सत्र पुन: उपयोग विसंगतियों की निगरानी करें
  • नेटवर्क विभाजन लागू करें

🔍 9. पहचान संकेतक

सुरक्षा टीमों को निम्नलिखित की निगरानी करनी चाहिए:

  • अप्रत्याशित VPN सत्र पुन: उपयोग
  • असामान्य भौगोलिक लॉगिन पैटर्न
  • उच्च-मात्रा संदिग्ध HTTP अनुरोध
  • नए VPN सत्रों से आंतरिक पहुँच
  • प्रमाणीकरण के बाद पार्श्व गति

📅 10. घटना प्रतिक्रिया विचार

यदि शोषण का संदेह है:

  1. तुरंत पैच करें
  2. सभी सत्रों को अमान्य करें
  3. क्रेडेंशियल घुमाएँ
  4. प्रमाणीकरण लॉग की समीक्षा करें
  5. स्थायित्व तंत्र की खोज करें
  6. पार्श्व गति के लिए आंतरिक सिस्टम स्कैन करें

यदि टोकन लीक हो गए हैं तो केवल पैच करना पर्याप्त नहीं है।


🧩 11. समान भेद्यताओं के साथ तुलना

भेद्यतासॉफ्टवेयरप्रकारप्रभाव
HeartbleedOpenSSLमेमोरी डिस्क्लोज़रकुंजी और मेमोरी लीकेज
ShellshockBashRCEपूर्ण सिस्टम निष्पादन
Log4ShellLog4jRCEदूरस्थ कोड निष्पादन
CitrixBleedNetScalerमेमोरी डिस्क्लोज़रसत्र अपहरण

CitrixBleed-श्रेणी की भेद्यताएँ डिवाइस प्लेसमेंट के कारण विशेष रूप से खतरनाक होती हैं।


⚖️ 12. नैतिक और कानूनी सूचना

यह जानकारी निम्नलिखित के लिए है:

  • शैक्षिक उद्देश्य
  • रक्षात्मक जागरूकता
  • अधिकृत सुरक्षा अनुसंधान

स्पष्ट लिखित अनुमति के बिना सिस्टम का शोषण न करें।

अनधिकृत शोषण अवैध है।


🧠 13. मुख्य सुरक्षा पाठ

  • मेमोरी सुरक्षा एक प्रमुख जोखिम वर्ग बनी हुई है
  • एज डिवाइसों को त्वरित पैचिंग की आवश्यकता है
  • मेमोरी लीक के बाद सत्र अमान्यकरण महत्वपूर्ण है
  • VPN उपकरण उच्च-मूल्य वाले लक्ष्य हैं
  • निगरानी में प्रमाणीकरण विसंगतियाँ शामिल होनी चाहिए

🔐 अंतिम निष्कर्ष

जब गेटवे मेमोरी लीक करता है, तो पूरा उद्यम जोखिम में होता है।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    590
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    383
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    309
  • 6

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    283

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →