

SafeLine v9.4.3
स्व-होस्टेड WAF और रिवर्स प्रॉक्सी जो दुर्भावनापूर्ण HTTP ट्रैफ़िक को फ़िल्टर करता है, SQL इंजेक्शन, XSS और बॉट हमलों को ब्लॉक करता है, रेट लिमिटिंग और डायनेमिक HTML/JS एन्क्रिप्शन के साथ।
SafeLine - अपने वेब ऐप्स को सुरक्षित बनाएं
🏠 वेबसाइट | 📖 दस्तावेज़ | 🔍 लाइव डेमो | 🙋♂️ Discord | 中文版
🏆 उपलब्धियाँ
👋 परिचय
SafeLine एक स्व-होस्टेड WAF(Web Application Firewall) है जो आपके वेब ऐप्स को हमलों और शोषण से बचाता है।
एक वेब एप्लिकेशन फ़ायरवॉल वेब एप्लिकेशन और इंटरनेट के बीच HTTP ट्रैफ़िक को फ़िल्टर और मॉनिटर करके वेब ऐप्स को सुरक्षित रखने में मदद करता है। यह आमतौर पर वेब ऐप्स को SQL injection, XSS, code injection, os command injection, CRLF injection, ldap injection, xpath injection, RCE, XXE, SSRF, path traversal, backdoor, bruteforce, http-flood, bot abused जैसे हमलों से बचाता है, इनके अलावा अन्य हमलों से भी।
💡 यह कैसे काम करता है
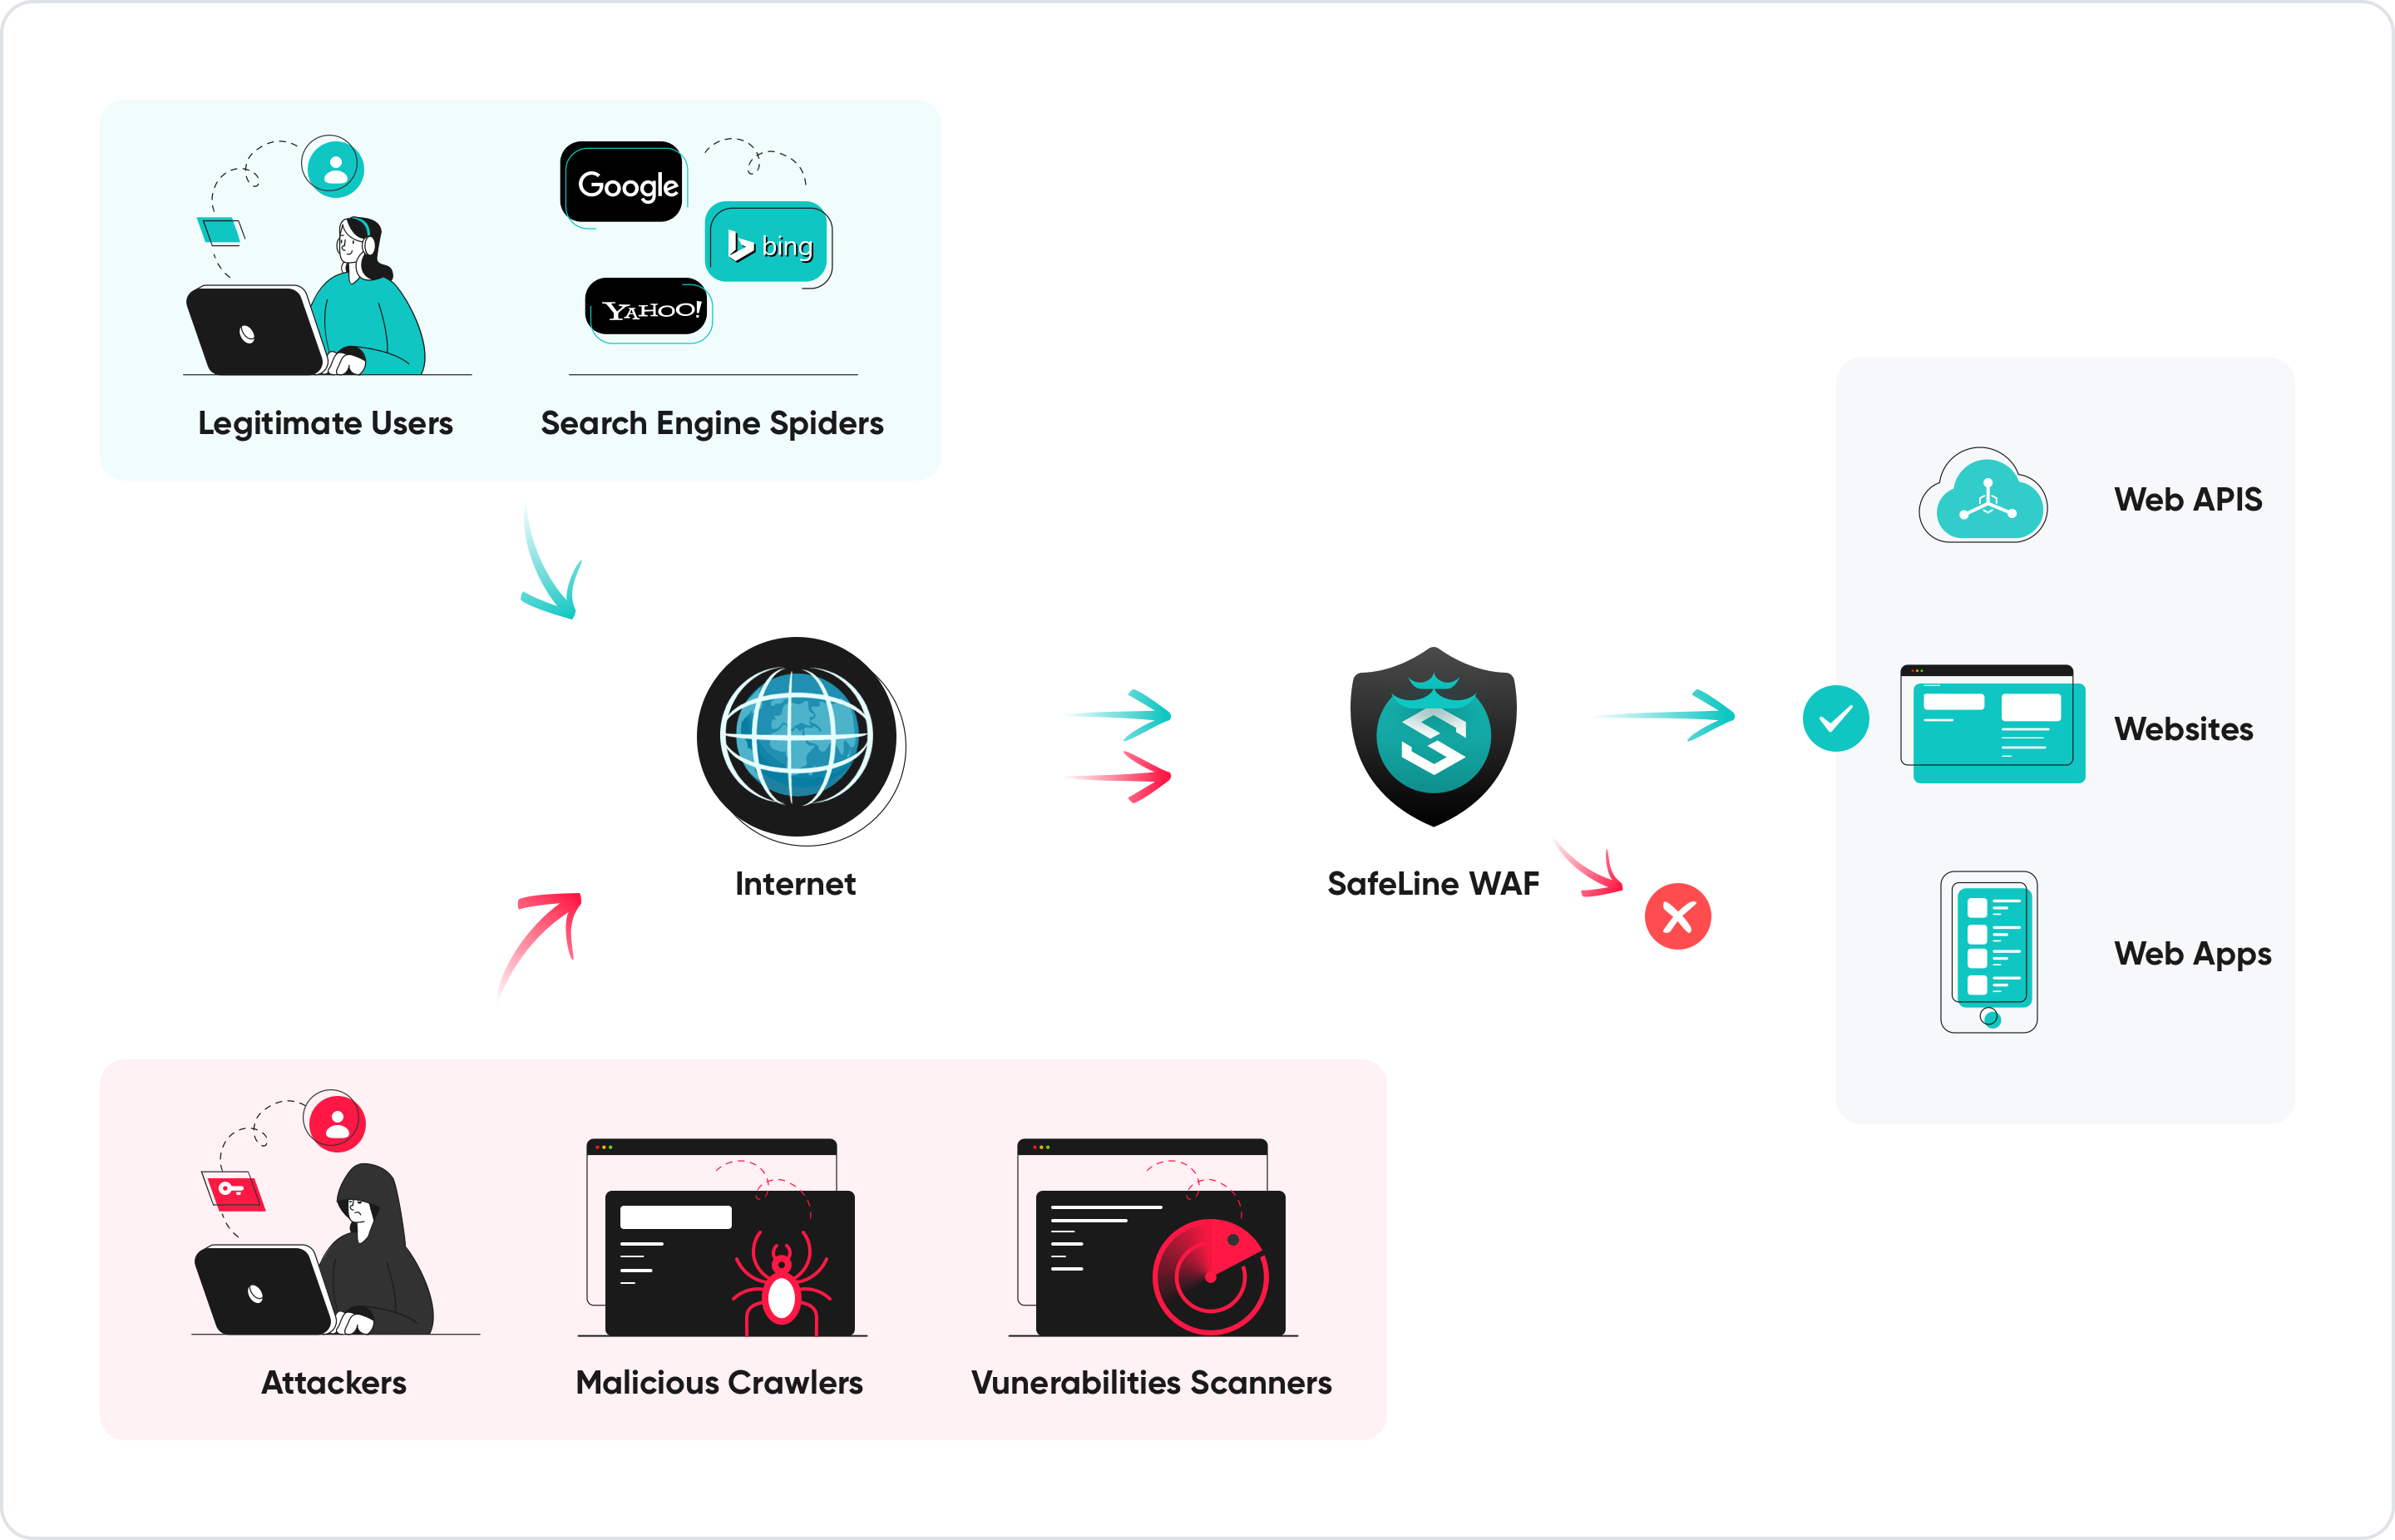
किसी वेब एप्लिकेशन के सामने WAF तैनात करके, वेब एप्लिकेशन और इंटरनेट के बीच एक कवच रखा जाता है। जहाँ एक प्रॉक्सी सर्वर एक मध्यस्थ का उपयोग करके क्लाइंट मशीन की पहचान की रक्षा करता है, वहीं WAF एक प्रकार का रिवर्स-प्रॉक्सी है, जो क्लाइंट्स को सर्वर तक पहुँचने से पहले WAF से गुज़रने देकर सर्वर को उजागर होने से बचाता है।
एक WAF वेब एप्लिकेशन तक जाने वाले किसी भी दुर्भावनापूर्ण HTTP/S ट्रैफ़िक को फ़िल्टर, मॉनिटर और ब्लॉक करके आपके वेब ऐप्स की रक्षा करता है, और ऐप से कोई भी अनधिकृत डेटा बाहर जाने से रोकता है। यह नीतियों के एक समूह का पालन करके ऐसा करता है जो यह निर्धारित करने में मदद करती हैं कि कौन सा ट्रैफ़िक दुर्भावनापूर्ण है और कौन सा सुरक्षित है। जिस प्रकार एक प्रॉक्सी सर्वर क्लाइंट की पहचान की रक्षा के लिए मध्यस्थ के रूप में कार्य करता है, उसी प्रकार WAF भी काम करता है, लेकिन एक रिवर्स प्रॉक्सी मध्यस्थ के रूप में कार्य करते हुए वेब ऐप सर्वर को संभावित दुर्भावनापूर्ण क्लाइंट से बचाता है।
इसकी मुख्य क्षमताओं में शामिल हैं:
- वेब हमलों के लिए रक्षा
- सक्रिय bot abused रक्षा
- HTML और JS कोड एन्क्रिप्शन
- IP-आधारित दर सीमित करना
- वेब एक्सेस कंट्रोल सूची
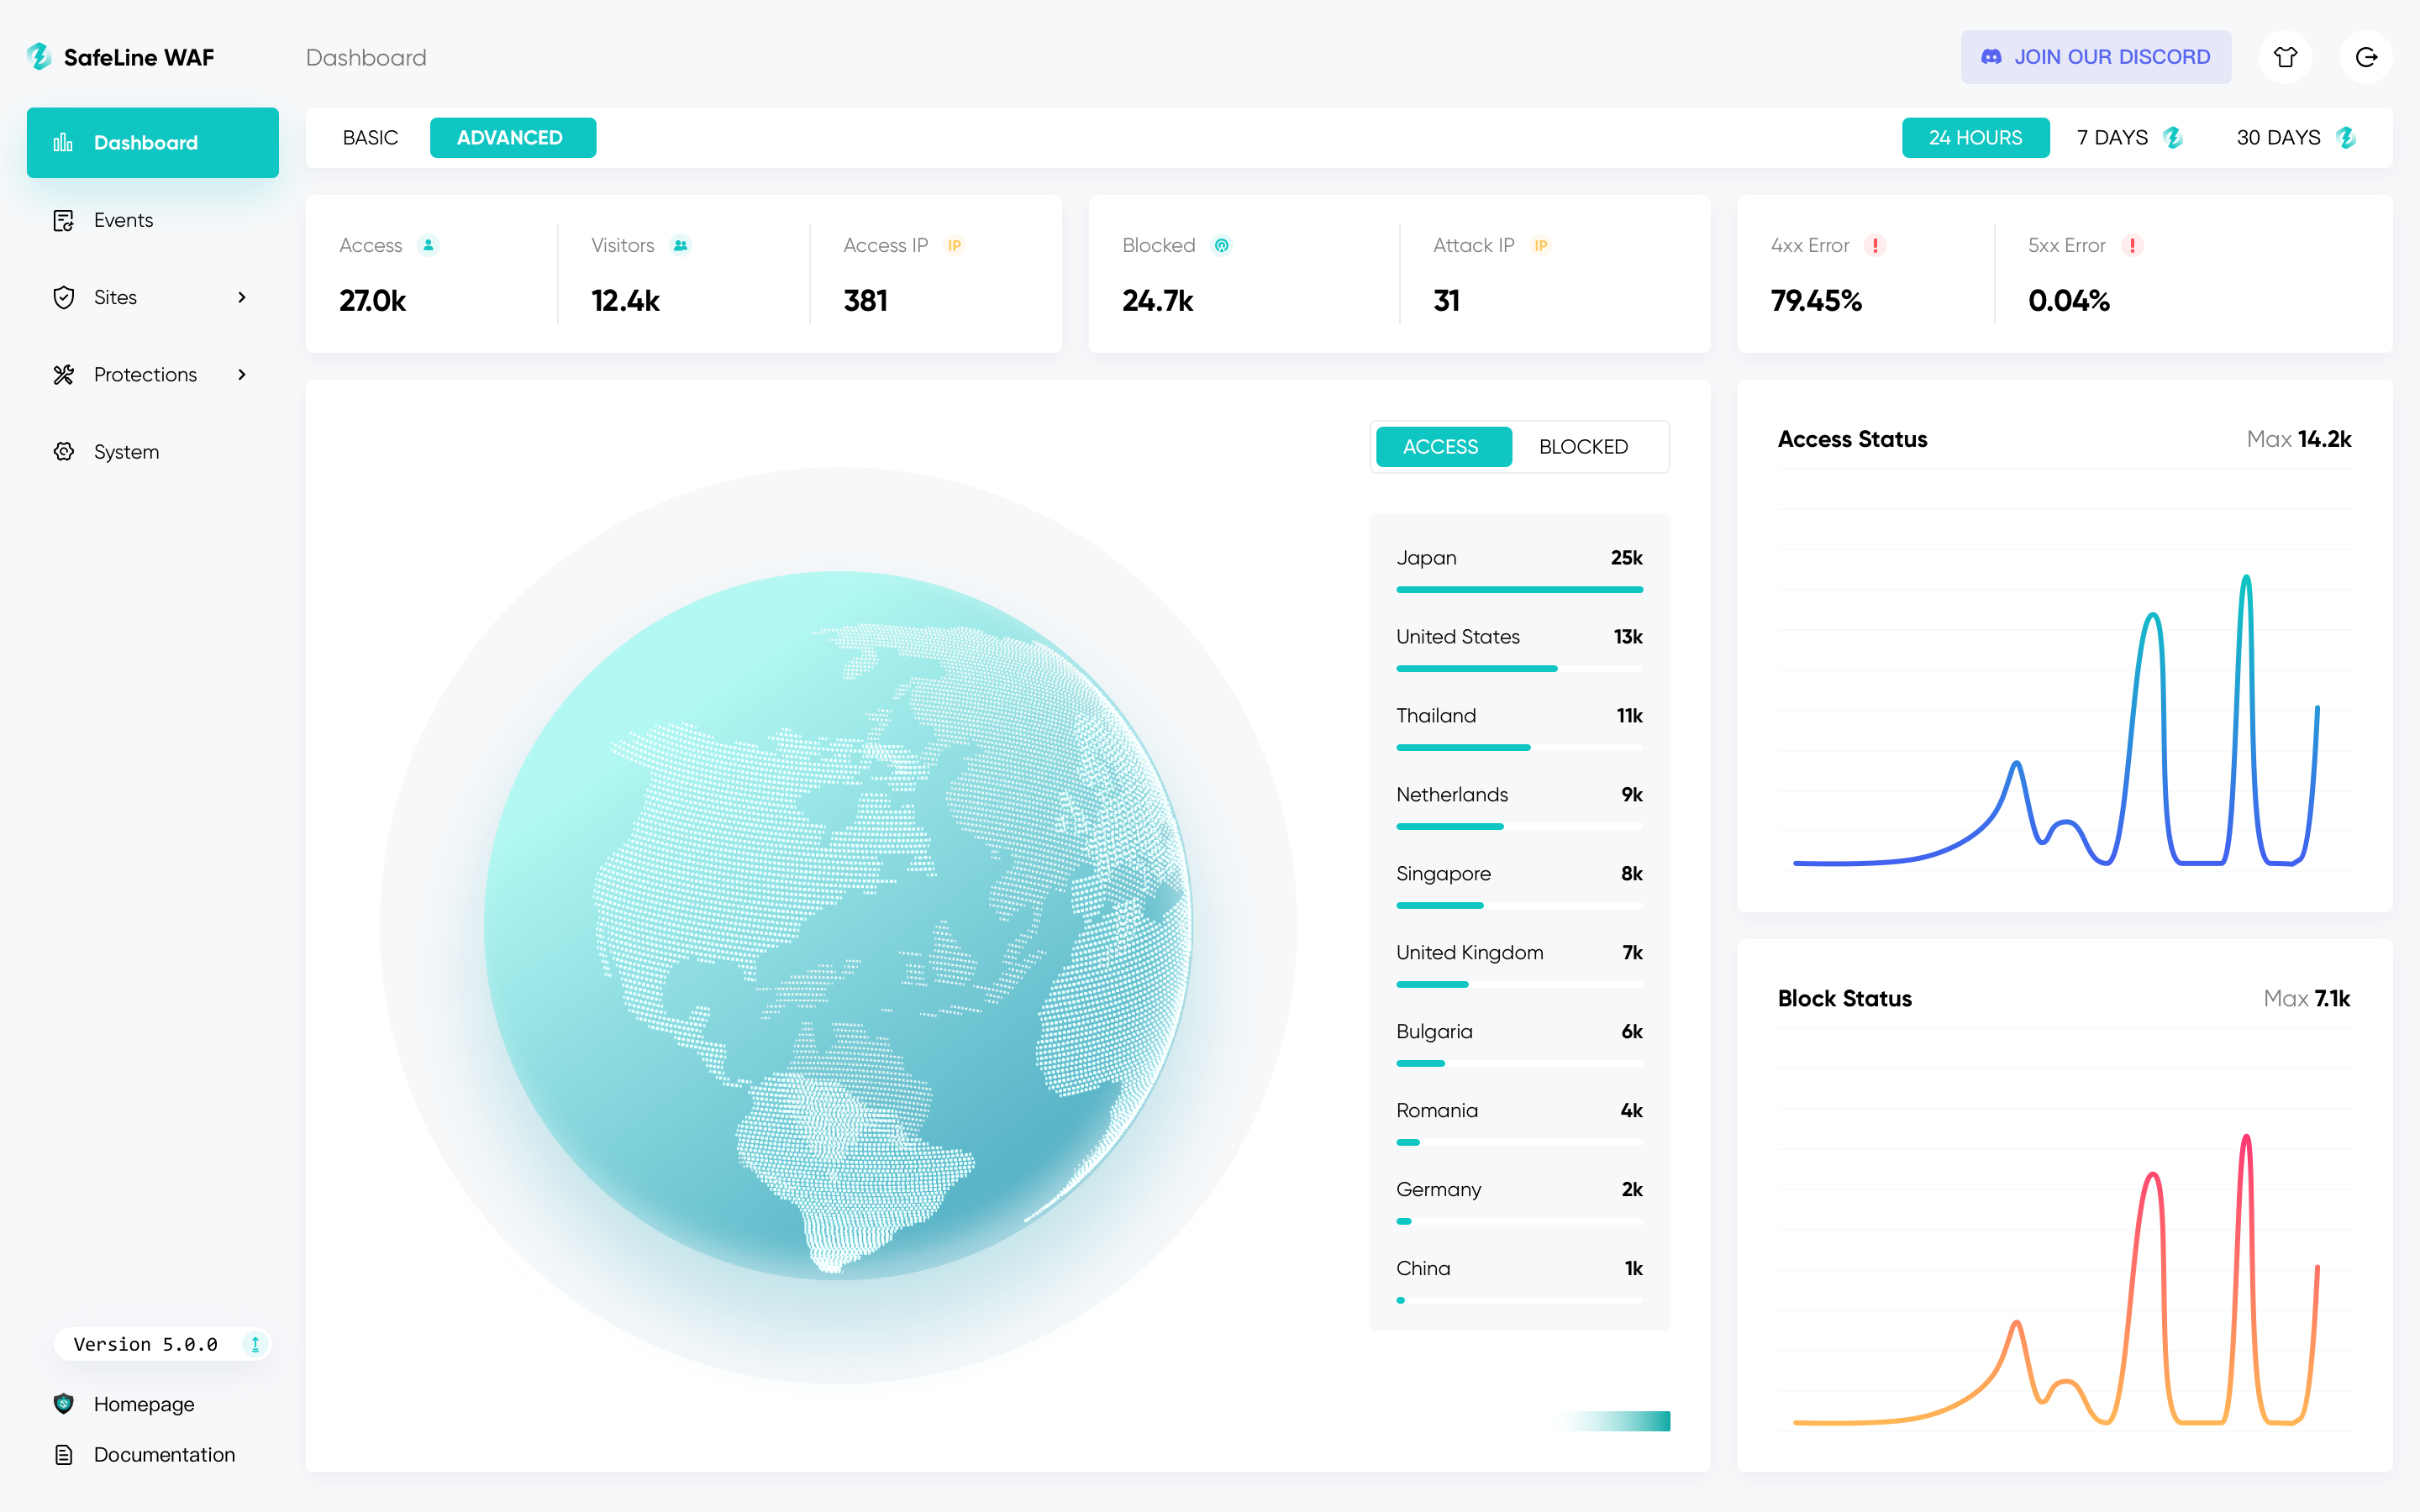
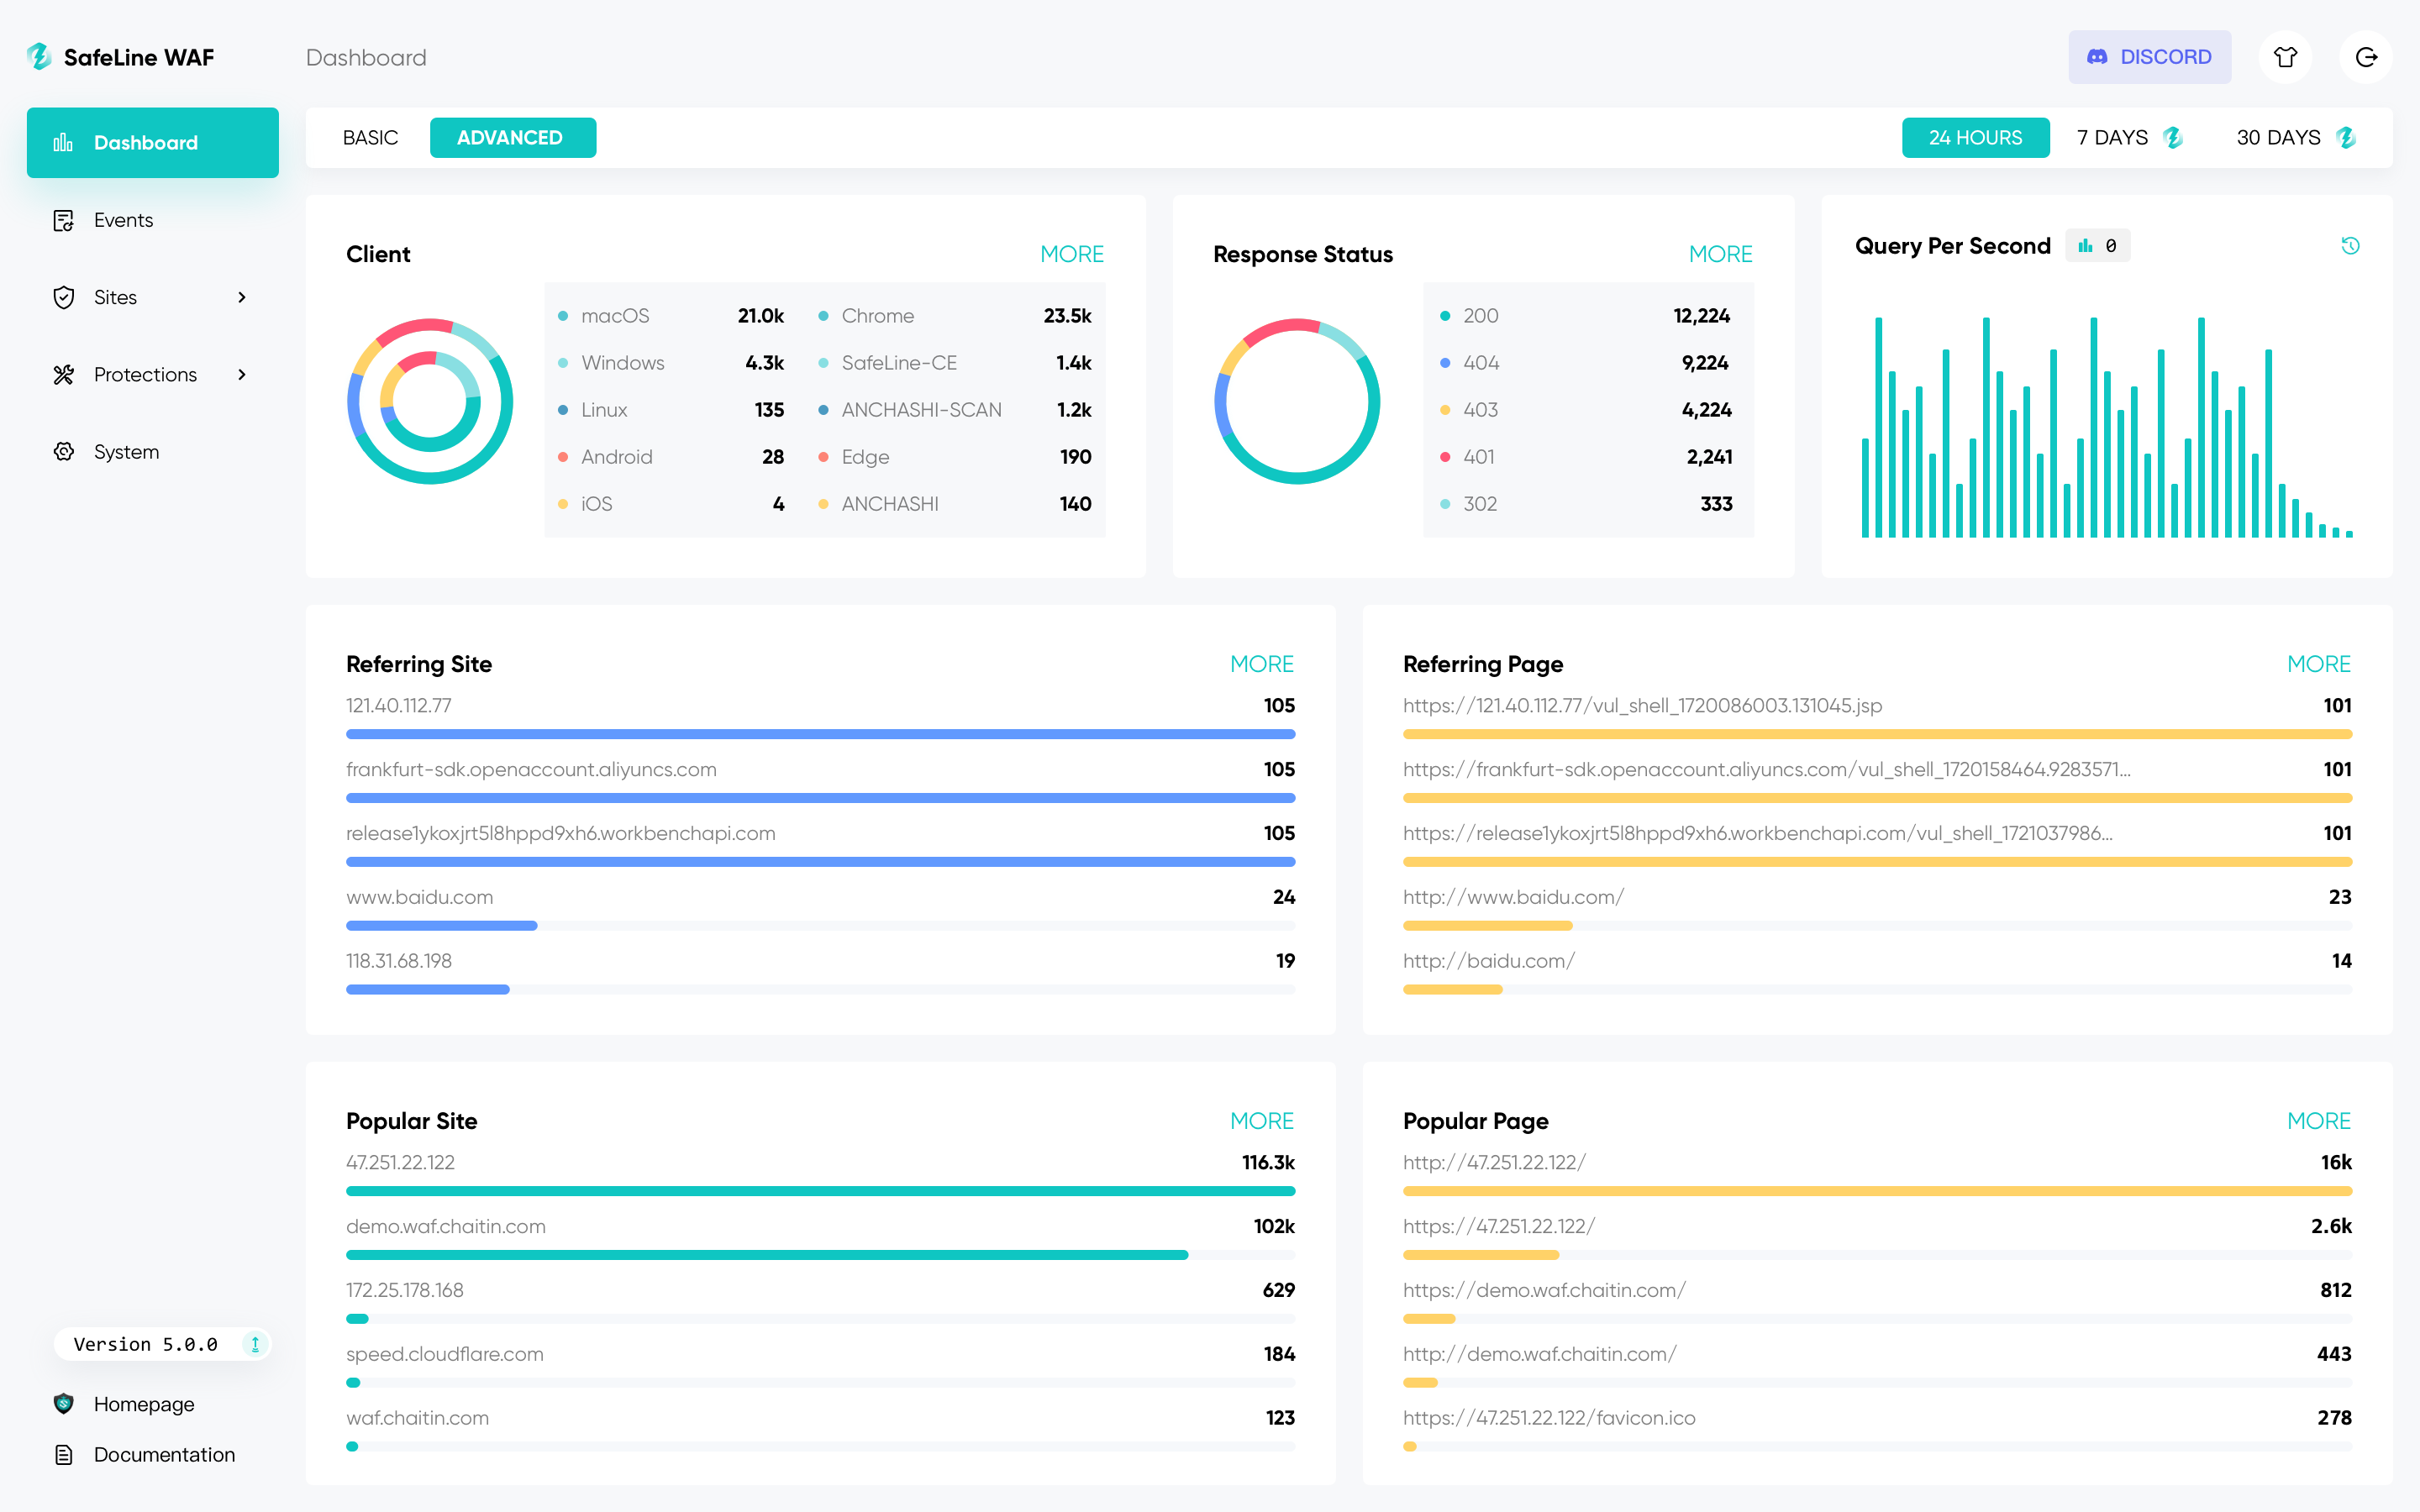
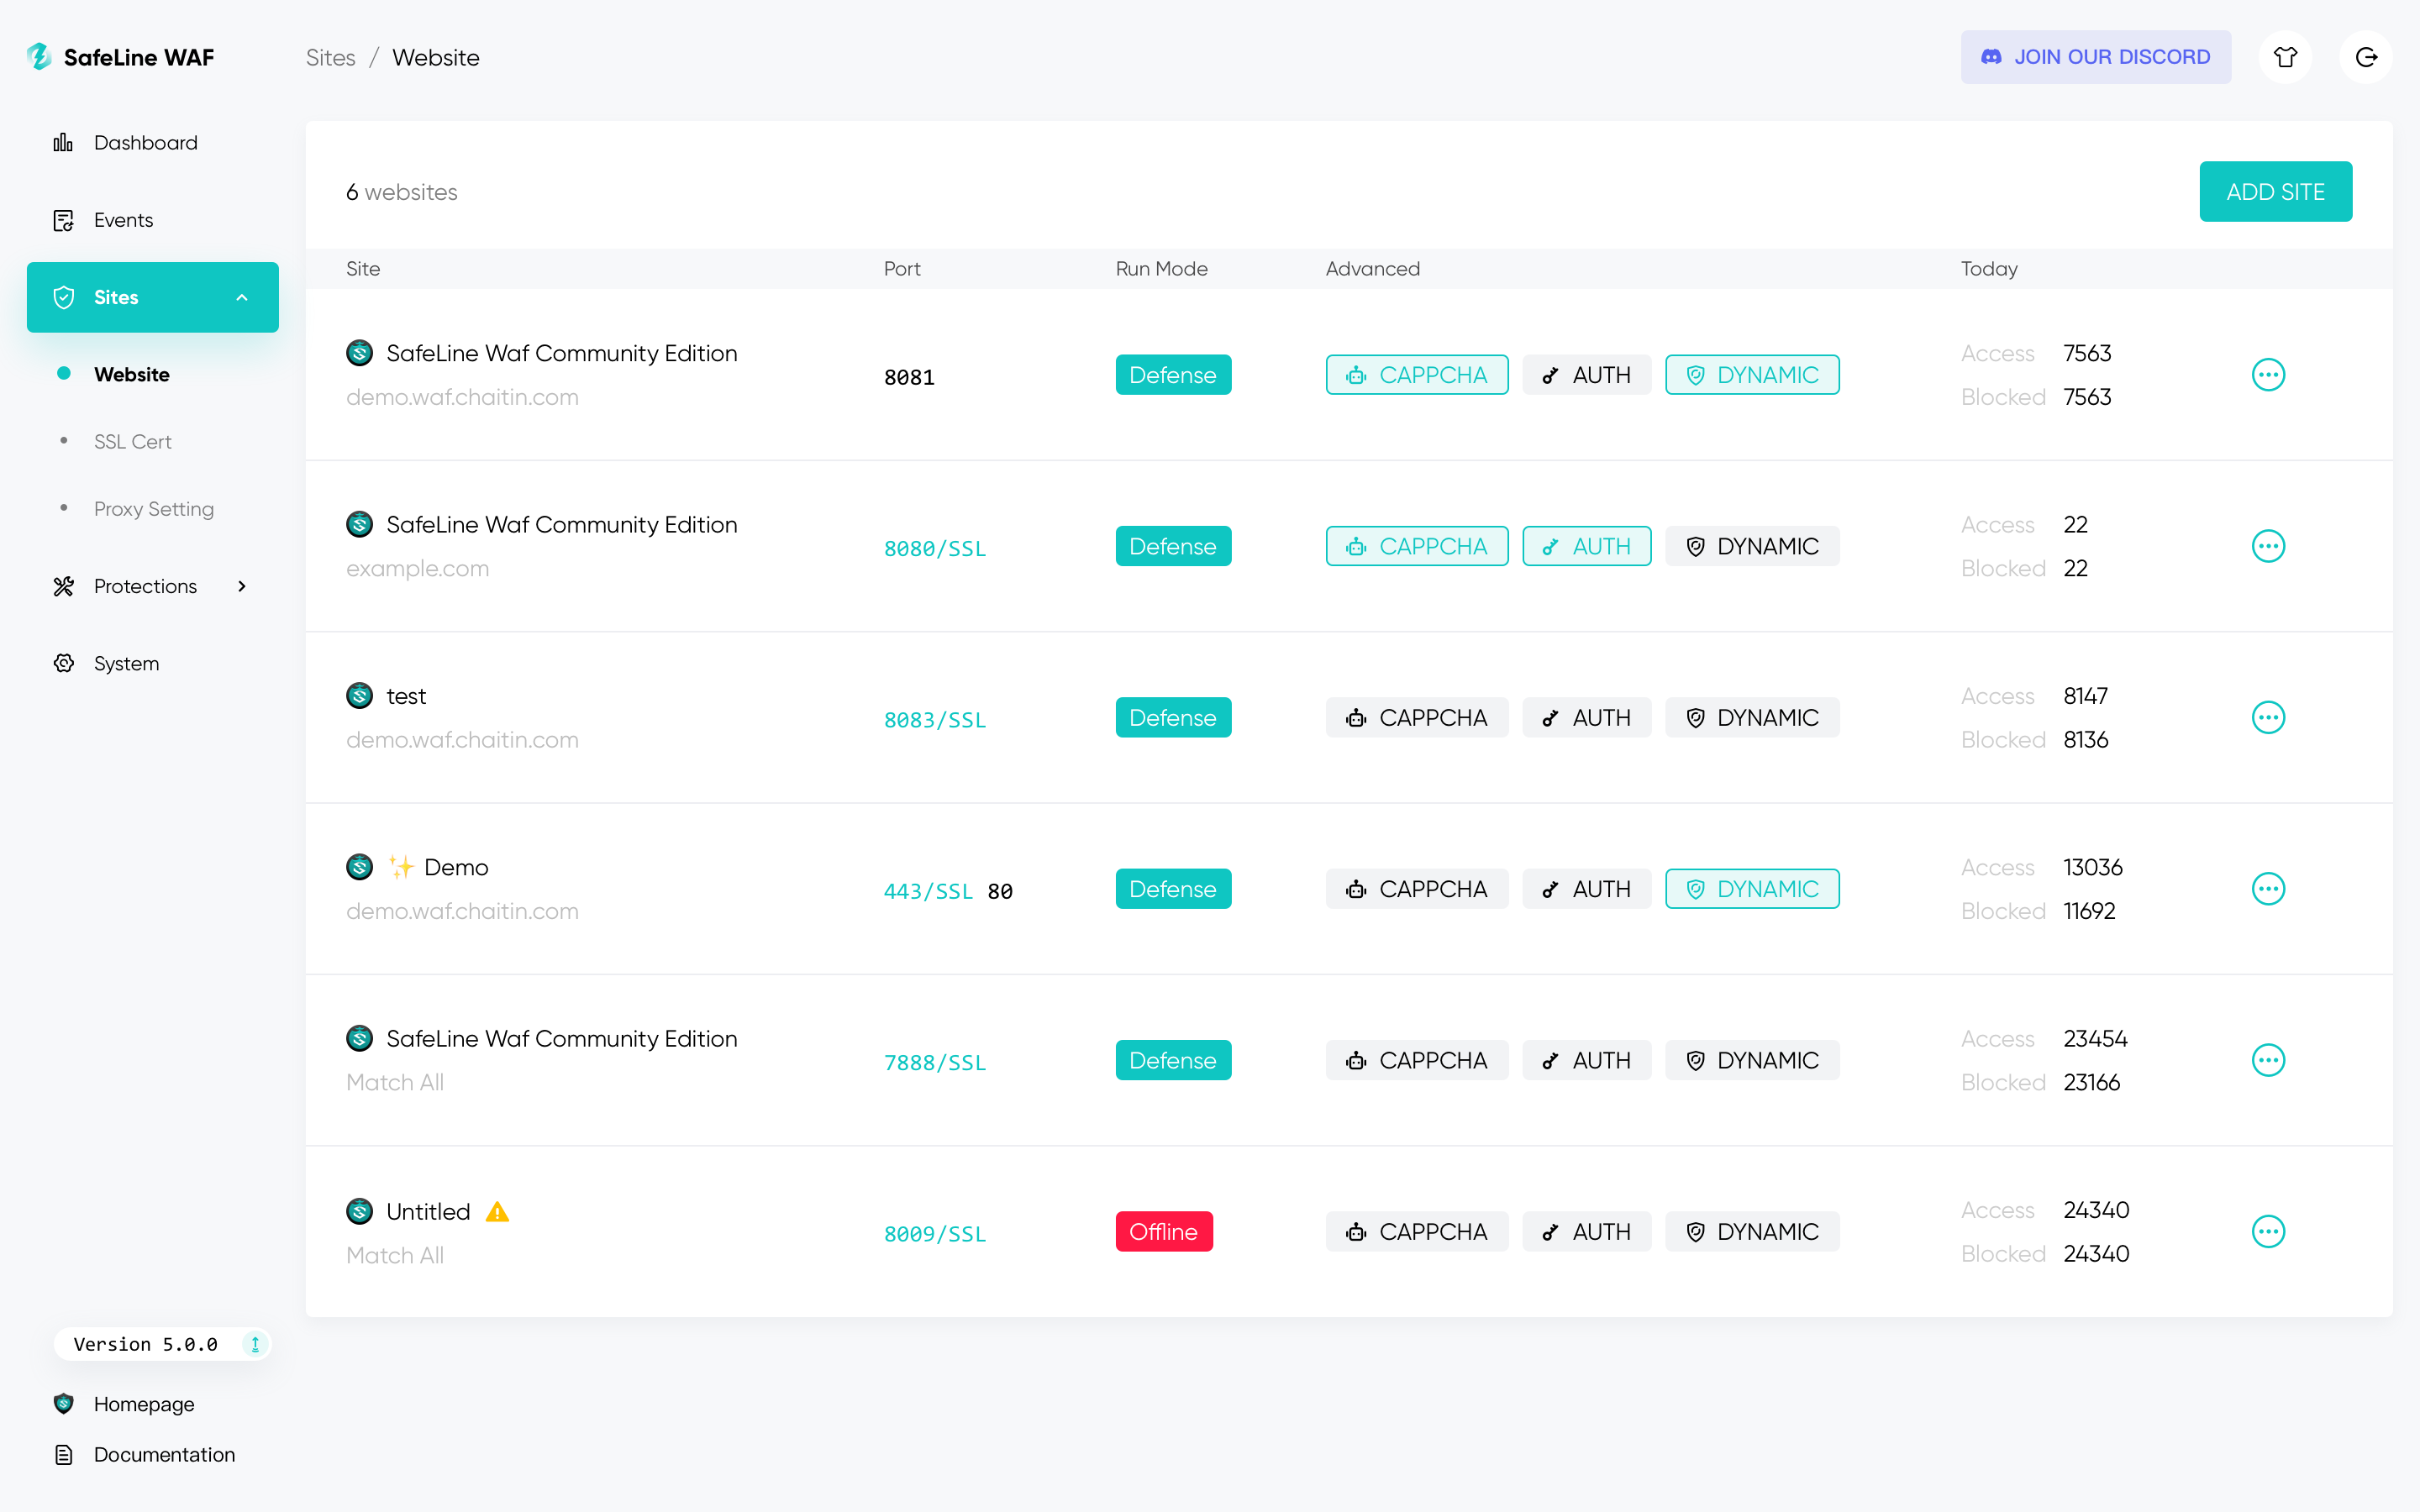
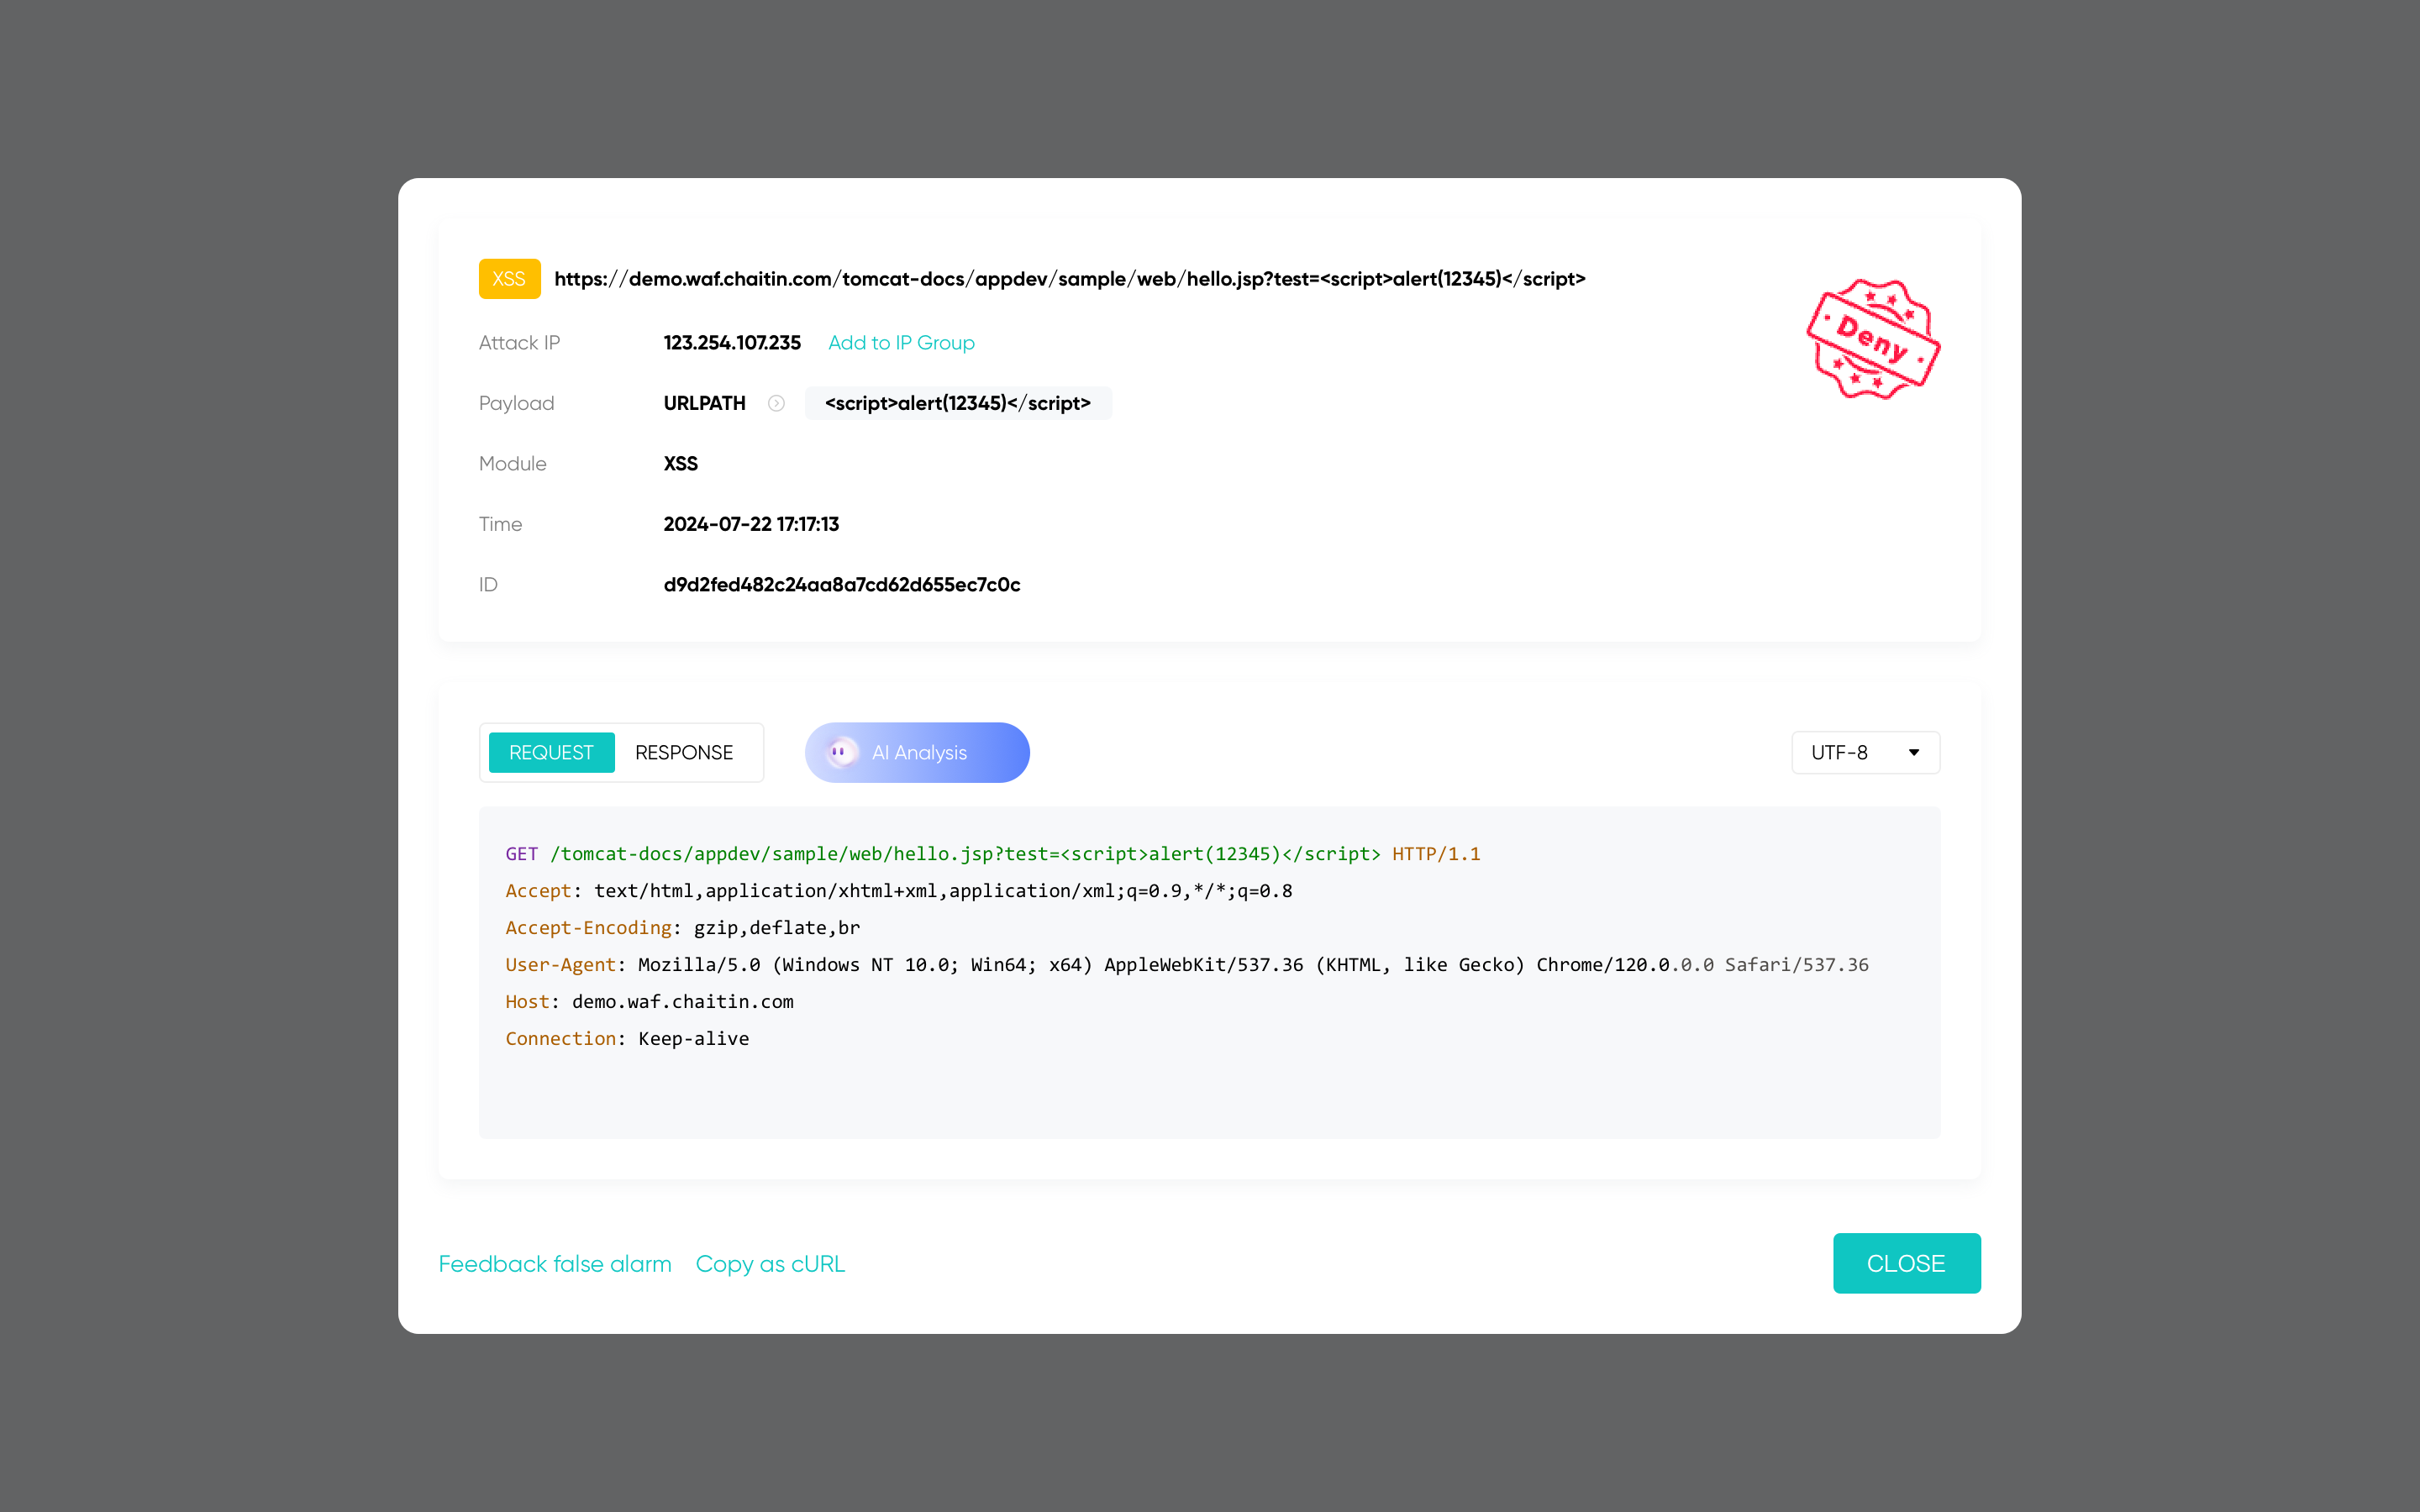
⚡️ स्क्रीनशॉट
 |  |
|---|---|
 |  |
लाइव डेमो प्राप्त करें
🔥 विशेषताएँ
मुख्य विशेषताओं की सूची इस प्रकार है:
वेब हमलों को ब्लॉक करें- यह सभी वेब हमलों से बचाव करता है, जैसे
SQL इंजेक्शन,XSS,कोड इंजेक्शन,OS कमांड इंजेक्शन,CRLF इंजेक्शन,XXE,SSRF,पाथ ट्रैवर्सलइत्यादि।
- यह सभी वेब हमलों से बचाव करता है, जैसे
दर सीमित करना- निर्धारित सीमाओं से अधिक ट्रैफ़िक को थ्रॉटल करके अपने वेब ऐप्स को
DoS हमलों,ब्रूटफोर्स प्रयासों,ट्रैफ़िक उछालऔर अन्य प्रकार के दुरुपयोग से बचाएं।
- निर्धारित सीमाओं से अधिक ट्रैफ़िक को थ्रॉटल करके अपने वेब ऐप्स को
एंटी-बॉट चुनौती- अपनी वेबसाइट को
बॉट हमलोंसे बचाने के लिए एंटी-बॉट चुनौतियाँ, मानव उपयोगकर्ताओं को अनुमति दी जाएगी, क्रॉलर और बॉट्स को ब्लॉक किया जाएगा।
- अपनी वेबसाइट को
प्रमाणीकरण चुनौती- जब प्रमाणीकरण चुनौती चालू होती है, तो आगंतुकों को पासवर्ड दर्ज करना होता है, अन्यथा उन्हें ब्लॉक कर दिया जाएगा।
गतिशील सुरक्षा- जब गतिशील सुरक्षा चालू होती है, तो आपके वेब सर्वर में HTML और JS कोड हर बार आपके द्वारा देखे जाने पर गतिशील रूप से एन्क्रिप्ट किए जाएंगे।