

cicd-sensor vrules/v20260714-002
eBPF-संचालित रनटाइम सुरक्षा सेंसर CI/CD पाइपलाइनों के लिए। आपूर्ति-श्रृंखला हमलों का पता लगाता है, प्रक्रिया वंशावली और फ़ाइल एक्सेस को लॉग करता है, और GitHub Actions और GitLab CI/CD के लिए फोरेंसिक साक्ष्य प्रदान करता है।
🚧 प्री-रिलीज़: सक्रिय विकास। cicd-sensor वर्तमान में प्री-रिलीज़ में है और सक्रिय विकास के अधीन है। प्रतिक्रिया का स्वागत है।
cicd-sensor
EDR की तरह सोचें, लेकिन CI/CD पाइपलाइनों के लिए।
GitHub Actions और GitLab CI/CD के लिए ओपन-सोर्स eBPF-संचालित रनटाइम सुरक्षा सेंसर।
→ पूर्ण दस्तावेज़ीकरण


डेमो
|
cicd-sensor क्या करता है
जब किसी CI/CD जॉब में कोई समझौता किया गया डिपेंडेंसी आपके क्लाउड क्रेडेंशियल्स चुराकर उन्हें लीक कर दे, तो क्या आप उसे पकड़ पाएंगे? क्या आपके पास बाद में जाँच करने के लिए लॉग होंगे? cicd-sensor एक ओपन-सोर्स सेंसर है जो हर टीम को दोनों का उत्तर देने में सक्षम बनाता है।
पहचान: प्रोसेस वंशावली (जैसे npm install से उत्पन्न प्रोसेस से क्रेडेंशियल एक्सेस) और सिग्नल्स के बीच सहसंबंध (जैसे एक ही जॉब में कई क्रेडेंशियल श्रेणियाँ पढ़ी गईं) का उपयोग करके रनटाइम पर सप्लाई-चेन हमलों का पता लगाता है। बेसलाइन नियम वास्तविक CI/CD हमलों में देखे गए पैटर्न को लक्षित करते हैं, और ऑप्ट-आउट हैं: यदि आप केवल नीचे दिए गए लॉग और साक्ष्य चाहते हैं तो उन्हें बंद कर दें।
लॉग और साक्ष्य: प्रति रन, cicd-sensor समीक्षा, अलर्टिंग और फोरेंसिक्स के लिए लॉग उत्सर्जित कर सकता है, जो cicd-sensor Manager के माध्यम से S3, GCS, Azure Blob और Pub/Sub जैसे क्लाउड सिंक तक पहुँचाए जाते हैं। cicd-sensor-action प्रति रन एक ग्राफ़िकल रिपोर्ट और एक बिल्ड अटेस्टेशन भी उत्पन्न कर सकता है। आपका डेटा आपके नियंत्रण में रहता है। cicd-sensor कभी भी cicd-sensor प्रोजेक्ट द्वारा संचालित सर्वरों पर कुछ नहीं भेजता है।
त्वरित शुरुआत
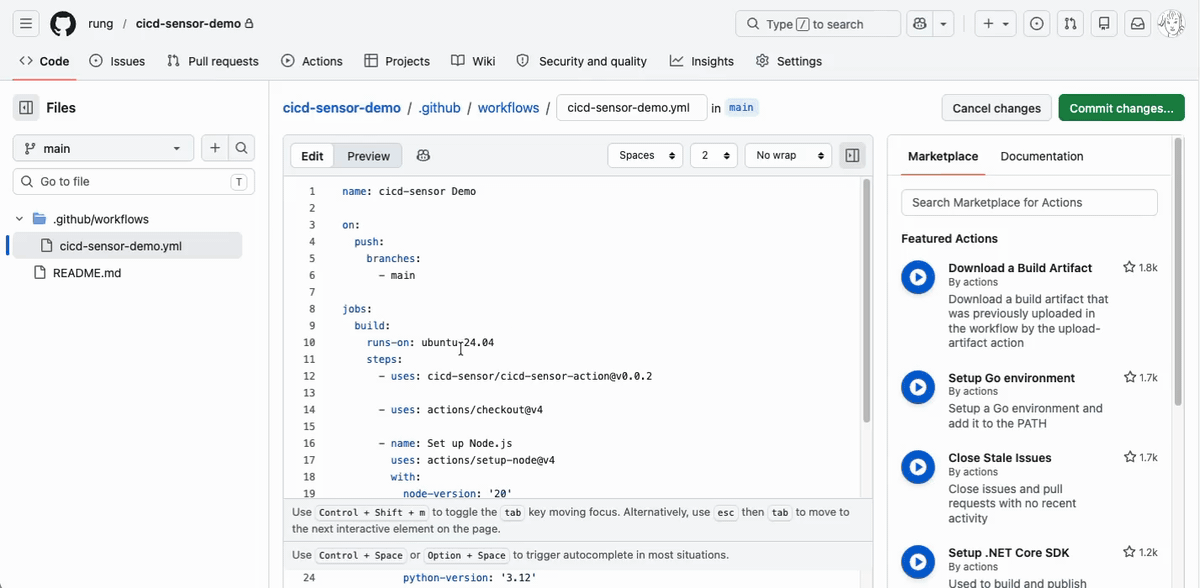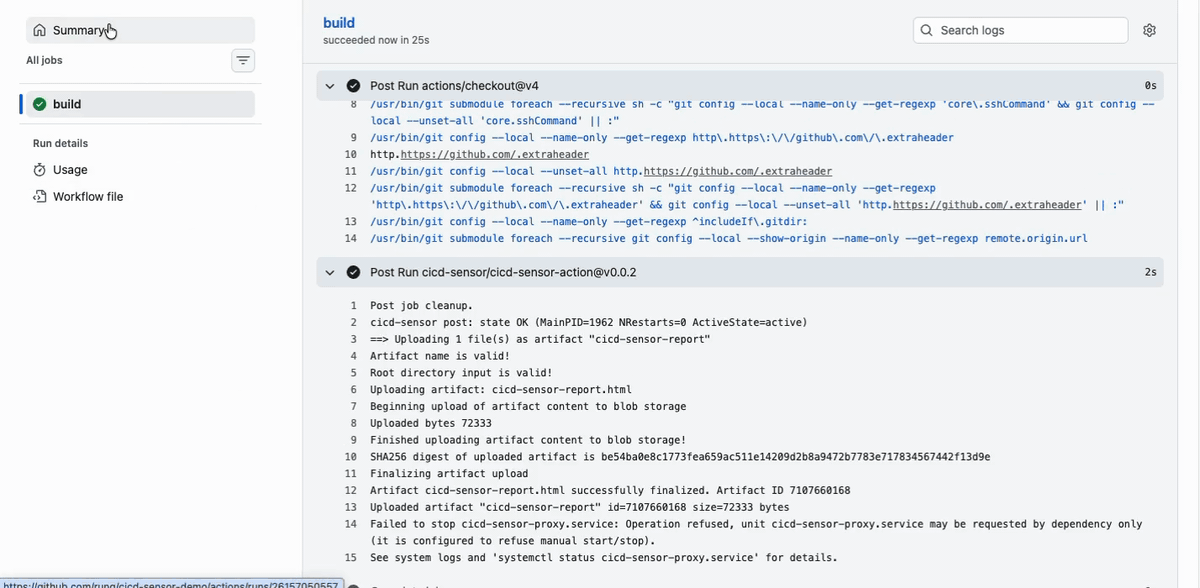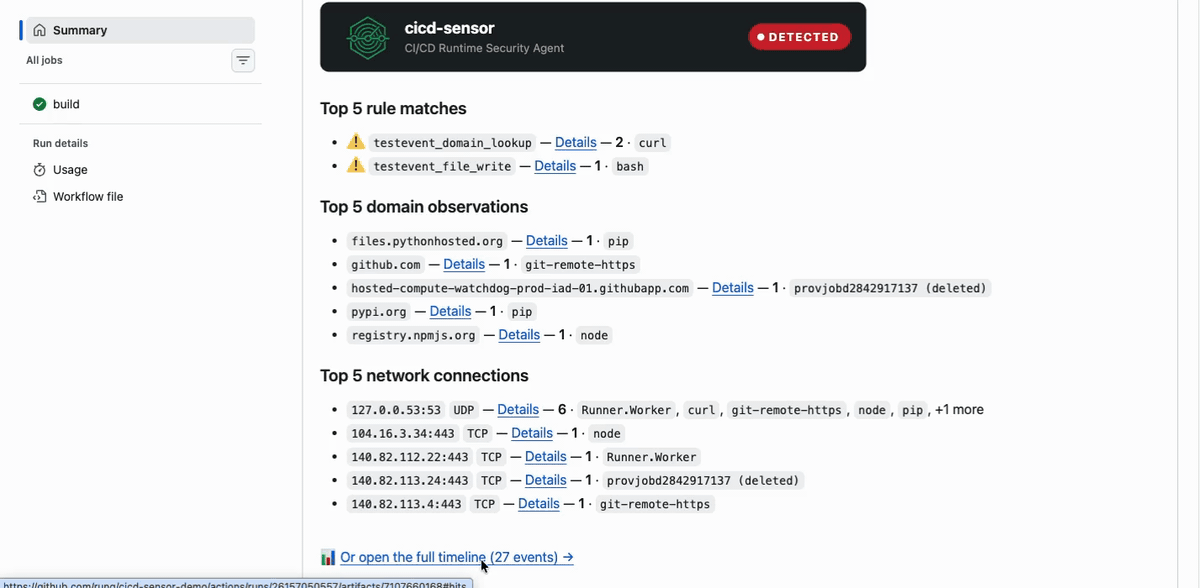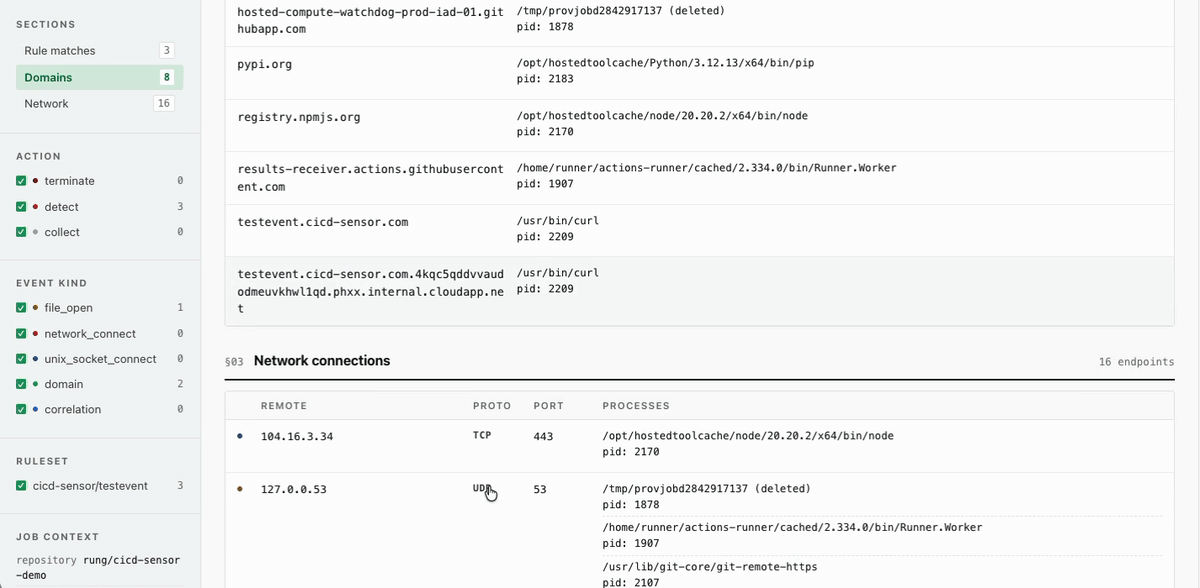
GitHub-होस्टेड रनर पर, अपने वर्कफ़्लो में पहले चरण के रूप में cicd-sensor एक्शन जोड़ें।
jobs:
  build:
    runs-on: ubuntu-24.04
    steps:
      - uses: cicd-sensor/cicd-sensor-action@2bc31a18949a77cd5f5bd452f24f00fbb507cdf6 # v0.0.41
स्व-होस्टेड GitHub Actions या GitLab CI/CD के लिए, User Guide देखें।
CI/CD रनटाइम को इसकी आवश्यकता क्यों है
CI/CD पाइपलाइनें क्लाउड इन्फ्रास्ट्रक्चर का निर्माण, रिलीज़, डिप्लॉय और प्रबंधन करती हैं, और इसके लिए वे क्लाउड क्रेडेंशियल, साइनिंग कुंजियाँ और रजिस्ट्री टोकन रखती हैं। सप्लाई-चेन हमलावर उन्हीं जॉब्स के अंदर चलते हैं और जॉब समाप्त होने पर सबूतों के साथ गायब हो जाते हैं।
अधिकांश अन्य रनटाइम के अपने ओपन-सोर्स रक्षक हैं: Falco, Tetragon, Tracee, Wazuh, OSQuery। CI/CD रनटाइम के लिए ओपन-सोर्स कवरेज पीछे रह गया है। Sigstore ने साबित किया कि आर्टिफैक्ट कहाँ और कैसे बनाए गए; cicd-sensor संरक्षित करता है कि वास्तव में क्या चला, ताकि टीमें पहचान, प्रतिक्रिया और ऑडिट कर सकें।
फ़ीचर तुलना
| क्षमता | cicd-sensor | Harden-Runner (Free) | टिप्पणी |
|---|---|---|---|
| लाइसेंसिंग और डिप्लॉयमेंट | |||
| ओपन सोर्स | ✅ हाँ | ✅ हाँ | |
| डेटा गोपनीयता | ✅ स्व-होस्टेड | SaaS बैकएंड | cicd-sensor पूरी तरह से आपके इन्फ्रास्ट्रक्चर में चलता है, इसलिए लॉग और इवेंट आपके वातावरण में ही रहते हैं। |
| प्लेटफ़ॉर्म कवरेज | |||
| निजी रिपॉज़िटरी | ✅ हाँ | ❌ नहीं | |
| स्व-होस्टेड रनर | ✅ हाँ | ❌ नहीं | स्व-होस्टेड रनर लागू करने से हर जॉब में संगठन-व्यापी लॉग संग्रह सक्षम होता है। |
| GitHub Actions समर्थन | ✅ हाँ | ✅ हाँ | |
| GitLab CI/CD समर्थन | ✅ हाँ | ❌ नहीं | |
| क्षमताएँ | |||
| डिटेक्शन नियम | ✅ हाँ | ✅ हाँ | |
| लचीले कस्टम नियम | ✅ हाँ | 🔶 सीमित | cicd-sensor नियम प्रोसेस वंशावली, फ़ाइल एक्सेस और सिग्नल्स के बीच सहसंबंध को कवर करते हैं; Harden-Runner मुख्य रूप से एक नेटवर्क एग्रेस अनुमति-सूची है। |
| नेटवर्क ब्लॉकिंग | 🔶 आंशिक | ✅ हाँ | cicd-sensor पहचान होने पर प्रोसेस को मारता है और जॉब को रोकता है, फ़ायरवॉल की तरह ट्रैफ़िक फ़िल्टर नहीं करता। |
| लॉग निर्यात | ✅ हाँ | ❌ नहीं |
यह तालिका Harden-Runner के मुफ़्त संस्करण की तुलना करती है। StepSecurity का सशुल्क प्लेटफ़ॉर्म अधिक सुविधाएँ जोड़ता है, जैसे निजी रिपॉज़िटरी और स्व-होस्टेड रनर समर्थन, डैशबोर्ड और नीति प्रबंधन।
मई 2026 तक की सार्वजनिक जानकारी पर आधारित। सुधारों का स्वागत है।
तृतीय-पक्ष सेवाएँ
GMO Flatt Security का Takumi Runner एक होस्टेड cicd-sensor Manager के रूप में कार्य करता है और एकत्रित लॉग के ऊपर अपनी स्वयं की खतरा पहचान और ट्रेस विश्लेषण जोड़ता है। सेटअप के लिए उनकी एकीकरण मार्गदर्शिका (अंग्रेज़ी / जापानी) देखें। यह एक अलग वाणिज्यिक उत्पाद है, और cicd-sensor इसके बिना भी काम करता है।
cicd-sensor एक विक्रेता-तटस्थ ओपन-सोर्स प्रोजेक्ट है: यह अपने आप काम करता है, और जिस भी मैनेजर से यह बात करता है वह आपके द्वारा चलाने के लिए चुना गया होता है। अन्य विक्रेता और सेवाएँ भी cicd-sensor के साथ एकीकरण के लिए समान रूप से स्वागत योग्य हैं।
जब cicd-sensor को किसी तृतीय-पक्ष होस्टेड मैनेजर की ओर इंगित किया जाता है, तो इसके द्वारा एकत्र किए गए लॉग और इवेंट उस विक्रेता की सेवा को भेजे जाते हैं।
समर्थित CI/CD पाइपलाइनें
| प्लेटफ़ॉर्म | वातावरण | स्थिति |
|---|---|---|
| GitHub Actions | GitHub-होस्टेड रनर | ✅ समर्थित |
| GitHub Actions | मशीन पर स्व-होस्टेड रनर | ✅ समर्थित |
| GitHub Actions | Kubernetes पर Actions Runner Controller | 🧪 प्रीव्यू समर्थन |
| GitLab CI/CD | GitLab Runner Docker executor | ✅ समर्थित |
| GitLab CI/CD | GitLab Runner Kubernetes executor | 🧪 प्रीव्यू समर्थन |
| GitLab CI/CD | GitLab-होस्टेड रनर | ❌ समर्थित नहीं (तकनीकी बाधाएँ) |
सार्वजनिक और निजी दोनों रिपॉज़िटरी पर काम करता है, बिना किसी तृतीय-पक्ष SaaS निर्भरता के।
Linux कर्नेल: amd64 पर 5.15 या बाद का, arm64 पर 6.1 या बाद का।
नियम
cicd-sensor बेसलाइन नियमों के एक सेट के साथ आता है। वे कैसे काम करते हैं इसके लिए Baseline Rules guide देखें; नियम परिभाषाएँ स्वयं rules/ में रहती हैं। आप अपने स्वयं के नियम भी लिख सकते हैं, या बेसलाइन को पूरी तरह से बंद कर सकते हैं।
दस्तावेज़ीकरण
- शुरुआत करना: cicd-sensor क्या है और इसे कैसे शुरू करें।
- उपयोगकर्ता गाइड: GitHub Actions और GitLab CI/CD के लिए डिप्लॉयमेंट पथ।
- नियम: डिटेक्शन, कलेक्शन और कोरिलेशन नियम लिखें।
- लॉगिंग: मैनेजर द्वारा दिया जाने वाला लॉग फ़ॉर्मेट।
- Attestation predicate: CI/CD रनटाइम साक्ष्य के लिए रनटाइम-ट्रेस predicate।
- डेवलपर गाइड: एजेंट, eBPF रनटाइम, मैनेजर और रूल इंजन के आंतरिक विवरण।