
zizmor v1.30.0-rc1
CI/CD प्रणालियों के लिए स्थैतिक विश्लेषण उपकरण जो GitHub Actions, Dependabot और pre-commit कॉन्फ़िगरेशन में सुरक्षा समस्याओं का पता लगाता है और उन्हें ठीक करता है, जिसमें टेम्पलेट इंजेक्शन, क्रेडेंशियल लीकेज और अनुमति गलत कॉन्फ़िगरेशन शामिल हैं।
🌈 zizmor




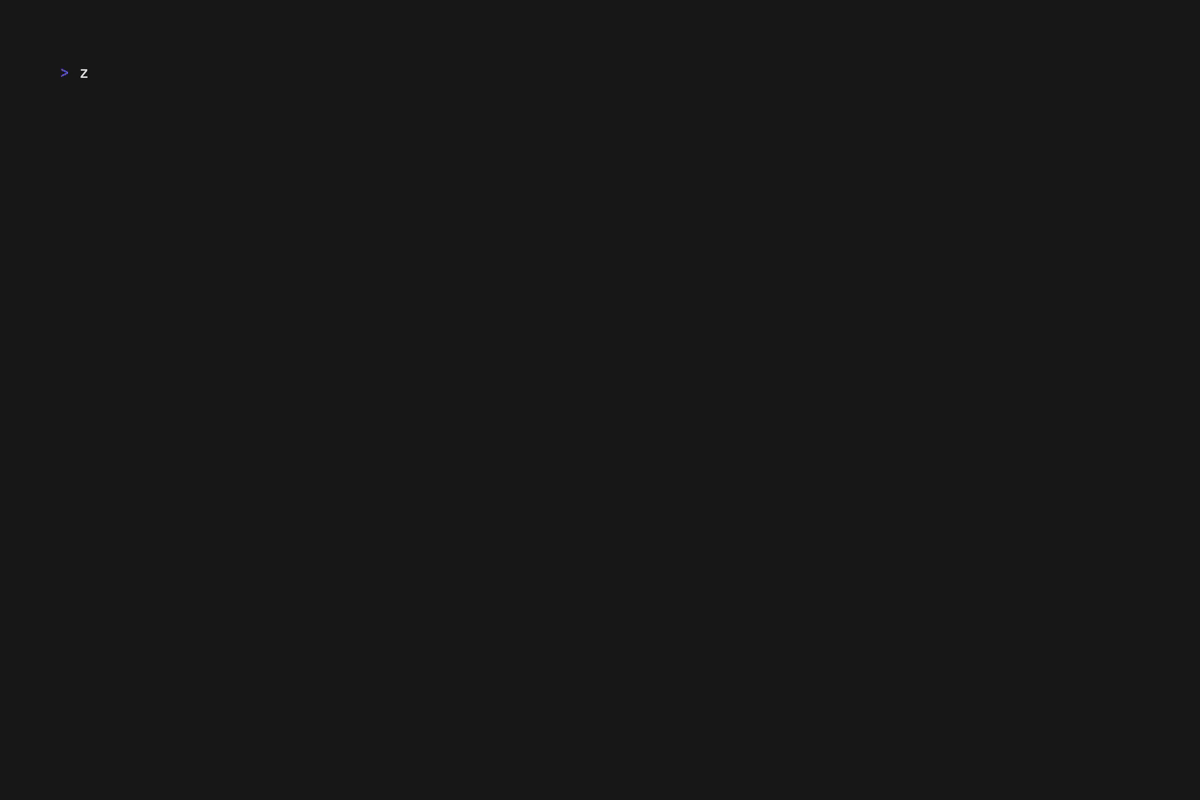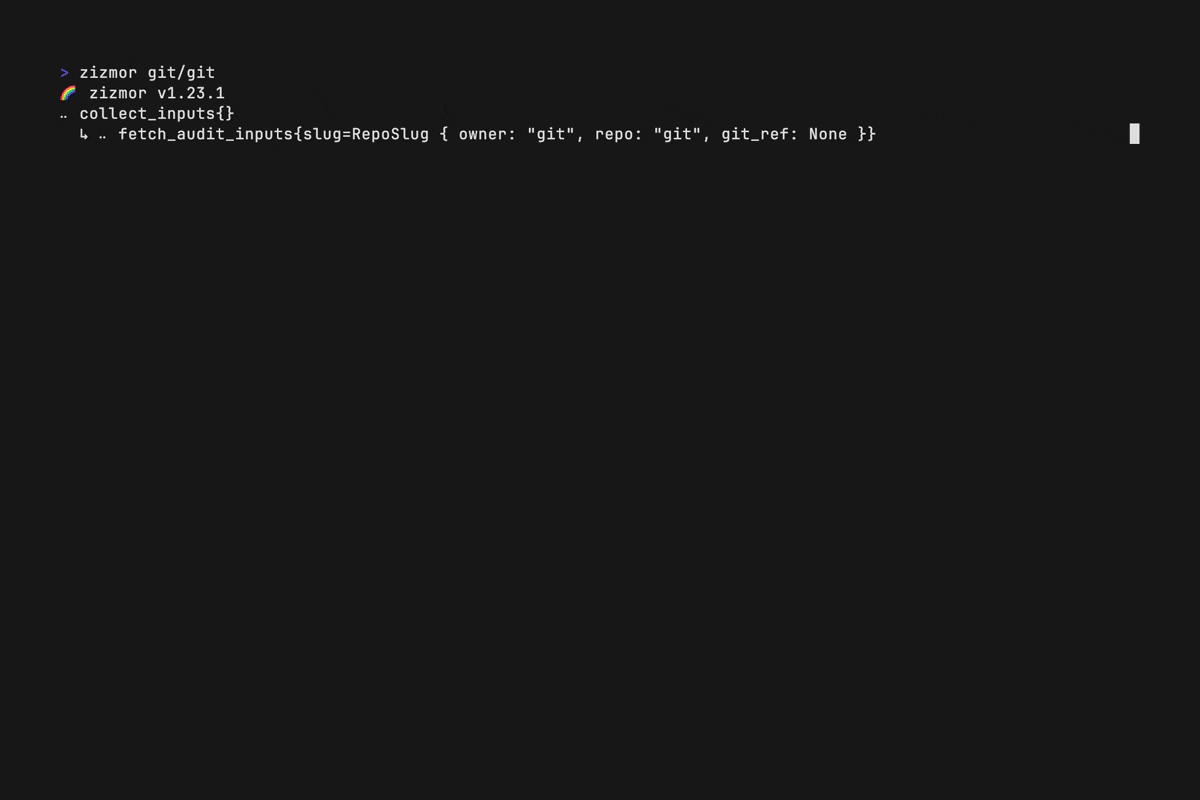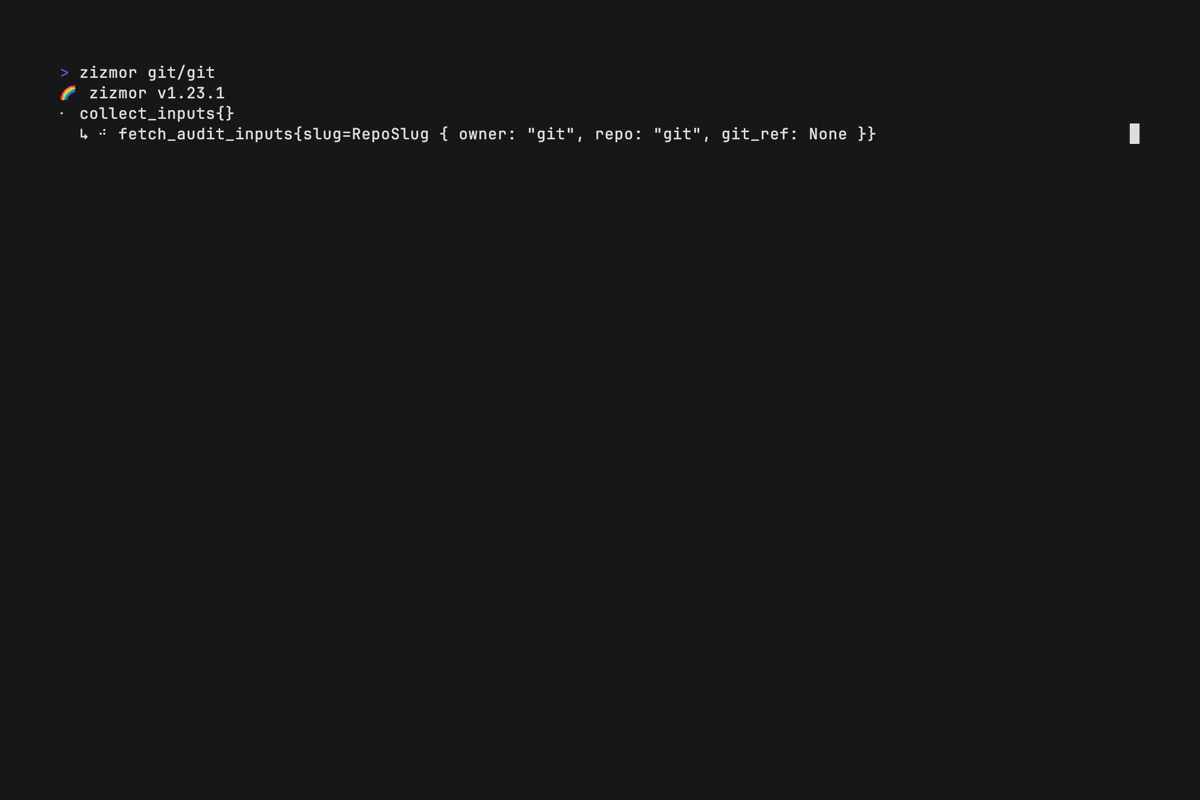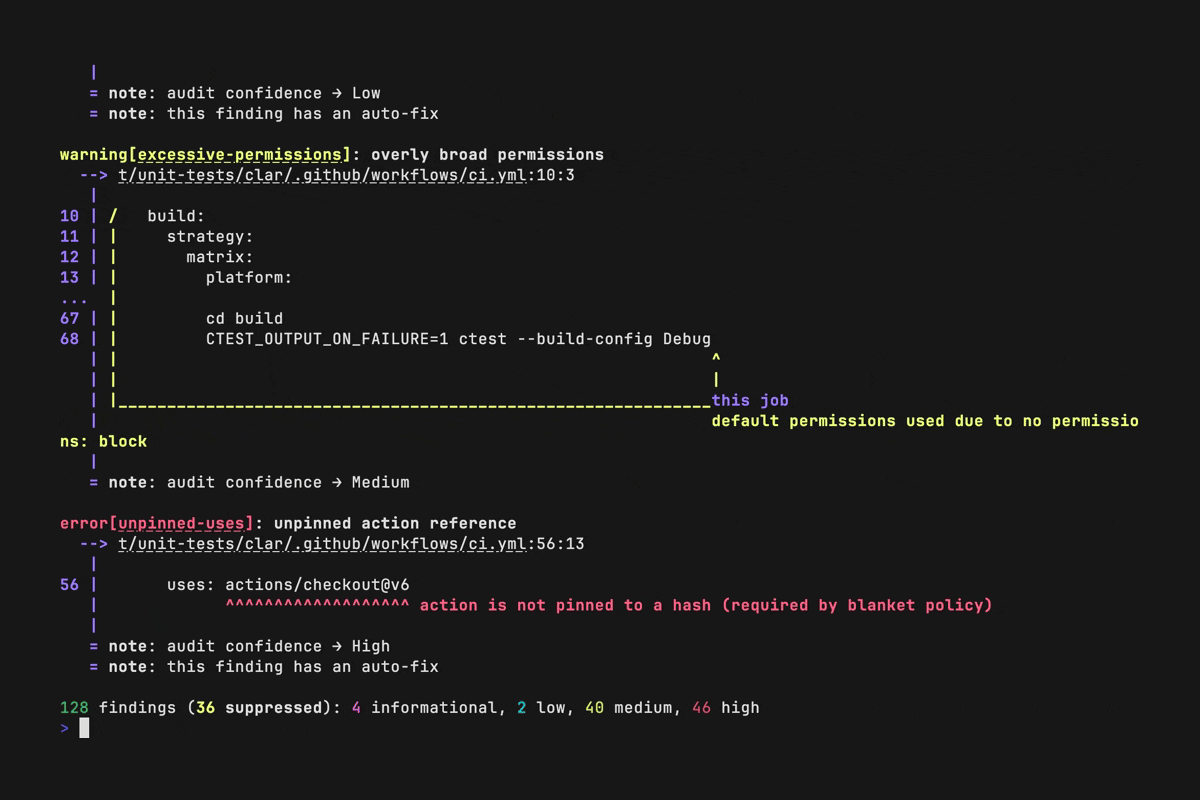
zizmor CI/CD सिस्टम्स के लिए एक स्टैटिक एनालिसिस टूल है।
यह सामान्य CI/CD सेटअप्स, जिनमें GitHub Actions, Dependabot, और pre-commit शामिल हैं, में सुरक्षा समस्याओं को खोज और ठीक कर सकता है। zizmor जिन चीज़ों को खोजता है, उनमें से कुछ हैं:
- टेम्पलेट इंजेक्शन कमज़ोरियाँ, जो हमलावर-नियंत्रित कोड एक्ज़ीक्यूशन का कारण बनती हैं
- आकस्मिक क्रेडेंशियल पर्सिस्टेंस और लीकेज
- रनर्स को दिए गए अत्यधिक परमिशन स्कोप्स और क्रेडेंशियल ग्रांट्स
- इम्पोस्टर कमिट्स और भ्रमित करने वाले
gitरेफरेंस - ...और भी बहुत कुछ!

इंस्टॉलेशन चरणों, साथ ही एक क्विकस्टार्ट और
विस्तृत उपयोग रेसिपीज़ के लिए
zizmor का दस्तावेज़ीकरण देखें।
लाइसेंस
zizmor MIT लाइसेंस के अंतर्गत लाइसेंस प्राप्त है।
योगदान
नाम?
अब आपके पास सुंदर स्वच्छ वर्कफ़्लो हो सकते हैं!
प्रायोजक
zizmor के विकास को इन अद्भुत प्रायोजकों का समर्थन प्राप्त है!

Grafana Labs |

Trail of Bits |

Kusari |
Tracebit |
||||

Coder |

glueckkanja AG |

prospex |
|||||
| Alexander Riccio | Carol Willing |
क्या आप अपना नाम या लोगो ऊपर देखना चाहते हैं? निम्नलिखित में से किसी एक के माध्यम से प्रायोजक बनने पर विचार करें:
- GitHub Sponsors (पसंदीदा)
- thanks.dev
- ko-fi